
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 sandi-go/cve-2018-12798
استغلال إثبات المفهوم لـ CVE-2018-12798، وهو تجاوز سعة في الكومة (heap overflow) في Adobe Acrobat Reader يمكن من تنفيذ التعليمات البرمجية عن بُعد عبر…
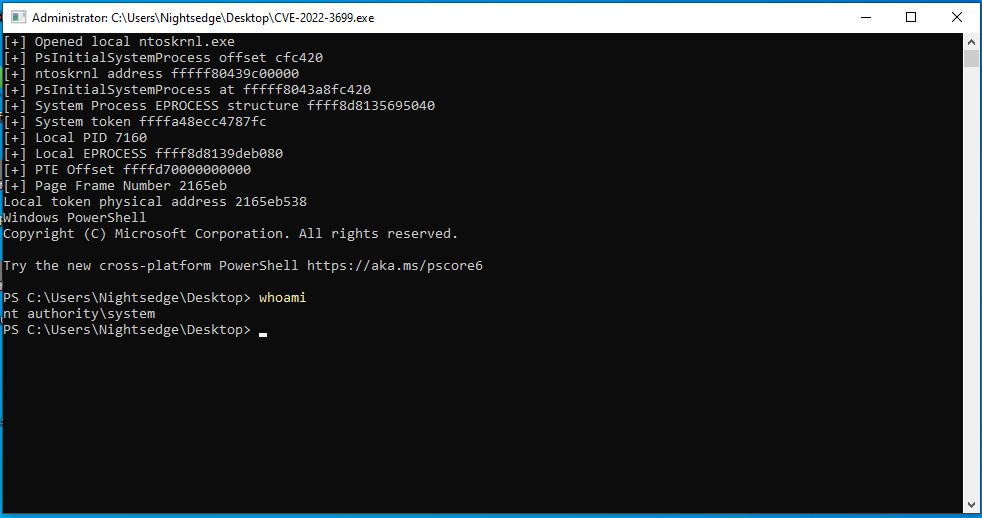 eap2468/cve-2022-3699
استغلال لإثبات المفهوم لـ CVE-2022-3699
 hau-zy/keepass-dump-py
إعادة كتابة الأداة الأصلية KeePass 2.X Master Password Dumper (CVE-2023-32784) POC بلغة python.
 babykillerblack/cve-2015-7547
تجاوز سعة المخزن المؤقت القائم على المكدس في glibc getaddrinfo
 jedai47/cve-2018-17182
استغلال إثبات المفهوم لـ CVE-2018-17182، وهي ثغرة من نوع use-after-free في نواة لينكس في النظام الفرعي mm، توضح تصعيد الامتيازات عبر معالجة VMA…
 dawnl3ss/cve-2023-32784
استرجاع كلمة المرور الرئيسية لقاعدة بيانات keepass <= 2.53.1
 datntsec/cve-2020-1206
تحليل فني لثغرة CVE-2020-1206 (SMBleed) للإفصاح عن معلومات kernel في Windows SMBv3، بما في ذلك نبوءة تسرب الذاكرة غير المصادق عليها وتقنيات الاستغلال…
 abdurahmon3236/cve-2024-44947
استغلال إثبات المفهوم لتسرب معلومات FUSE في نواة لينكس (CVE-2024-44947)، يوضح كشف الذاكرة بعد EOF عبر mmap ويتضمن تحليل تفريغ الذاكرة.
 pingjuiliao/cve-2023-28753
اختراق netconsd
 tzwlhack/cve-2021-21017
إثبات مفهوم لاستغلال CVE-2021-21017، وهو خلل في الخلط بين الأنواع في Adobe Reader يؤدي إلى قراءة خارج الحدود وتجاوز في سعة الكومة، مع تحليل تقني…
 anldori/cve-2017-16995
CVE-2017-16995 Linux POC
 day6reak/cve-2014-1773
تحليل تقني لـ CVE-2014-1773، وهي ثغرة تلف في الكومة (heap corruption) في محرك MSHTML الخاص بمتصفح إنترنت إكسبلورر، مع سلسلة استدعاءات تفصيلية…
 jedai47/cve-2017-16994
استغلال ثغرة تصعيد الصلاحيات المحلية لنواة لينكس لـ CVE-2017-16994، مستغلًا الإشارة إلى مؤشر فارغ وتجاوز mmap_min_addr للحصول على شل جذر.
 sandi-go/cve-2018-8389
تحليل تقني وإثبات مفهوم لـ CVE-2018-8389، وهي ثغرة استخدام بعد التحرير (use-after-free) في ملف jscript.dll الخاص بمتصفح إنترنت إكسبلورر، مما يسمح…
 colaoo123/cve-2022-22555
استغلال لـ CVE-2022-22555، ثغرة تجاوز سعة المخزن المؤقت في الكومة (heap) في نواة لينكس تؤدي إلى تصعيد الامتيازات المحلية. يتضمن كود إثبات المفهوم…
 natleoj/cve-2019-11933
تلف الكومة في منتقي الوسائط في واتساب
 tarantula-team/cve-2019-19012
فيضان عدد صحيح في الدالة search_in_range في regexec.c في Oniguruma 6.x قبل 6.9.4_rc2 يؤدي إلى قراءة خارج الحدود
 day6reak/cve-2014-4140
ملاحظات فنية وتحليل مصحح أخطاء لثغرة CVE-2014-4140، وهي ثغرة استخدام بعد التحرير في CHtmRootParseCtx::AddText في MSHTML تؤدي إلى تنفيذ التعليمات…








