
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
 0xblackash/cve-2026-43499
CVE-2026-43499
 rin449/bhpai
منصة تحليل برمجيات خبيثة متعددة الصيغ تجمع بين صندوق رملي خفي من نوع Ring-3 لنظام Windows، ومحللات ثابتة لملفات PE/PDF، واستعادة مفاتيح برامج الفدية،…
 mein-0/gvcidrv64
استغلال إثبات مفهوم لبرنامج تشغيل النواة GVCIDrv64.sys الخاص بـ Gigabyte، يحقق تصعيد الصلاحيات المحلية عبر القراءة/الكتابة العشوائية للذاكرة…
 withsecurelabs/volatility-plugins
# إضافات Volatility للتحليل الجنائي للذاكرة، بما في ذلك كشف تقنيات التهرب من فحص الذاكرة Gargoyle.
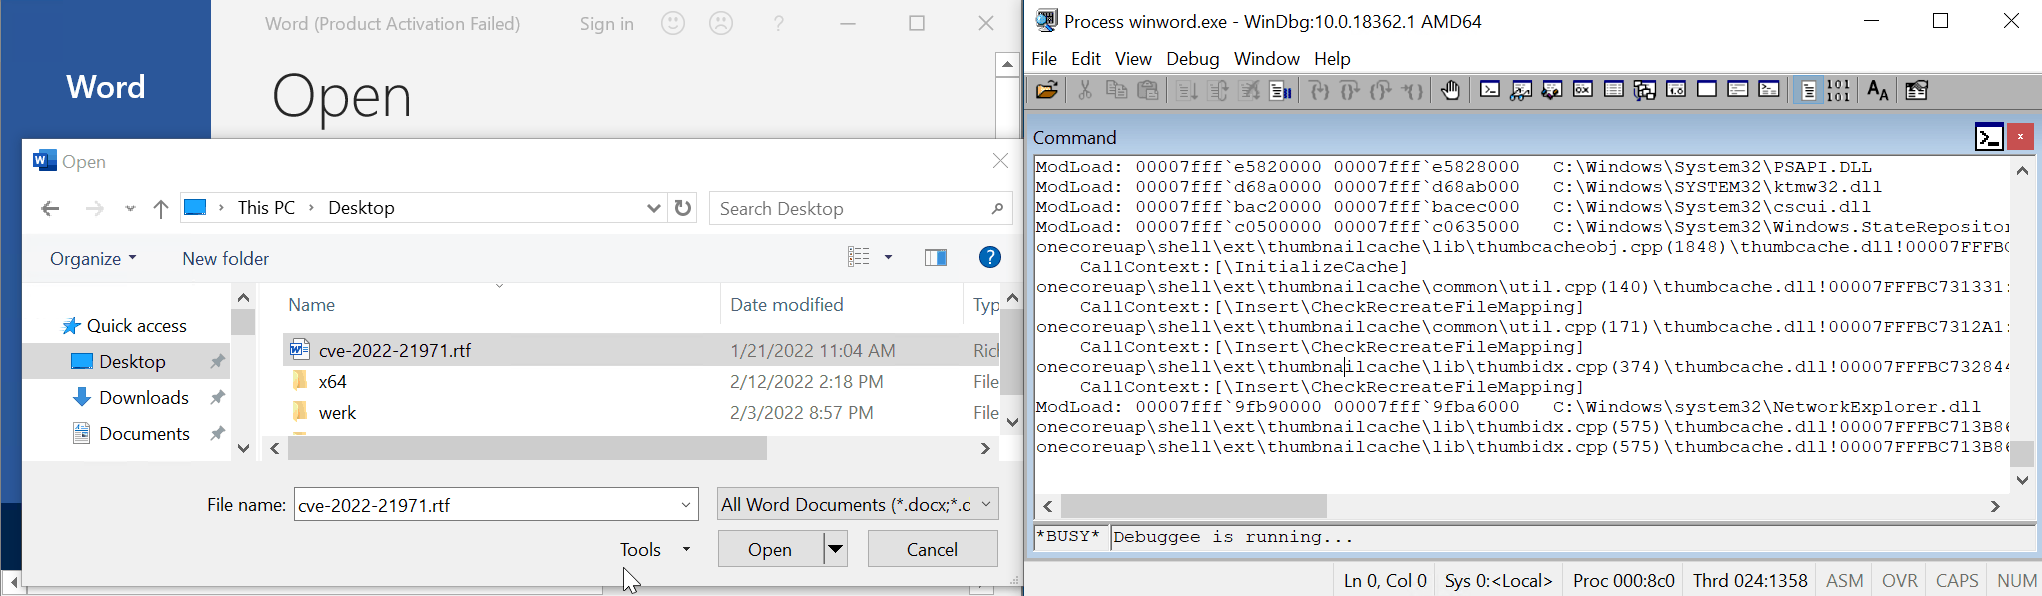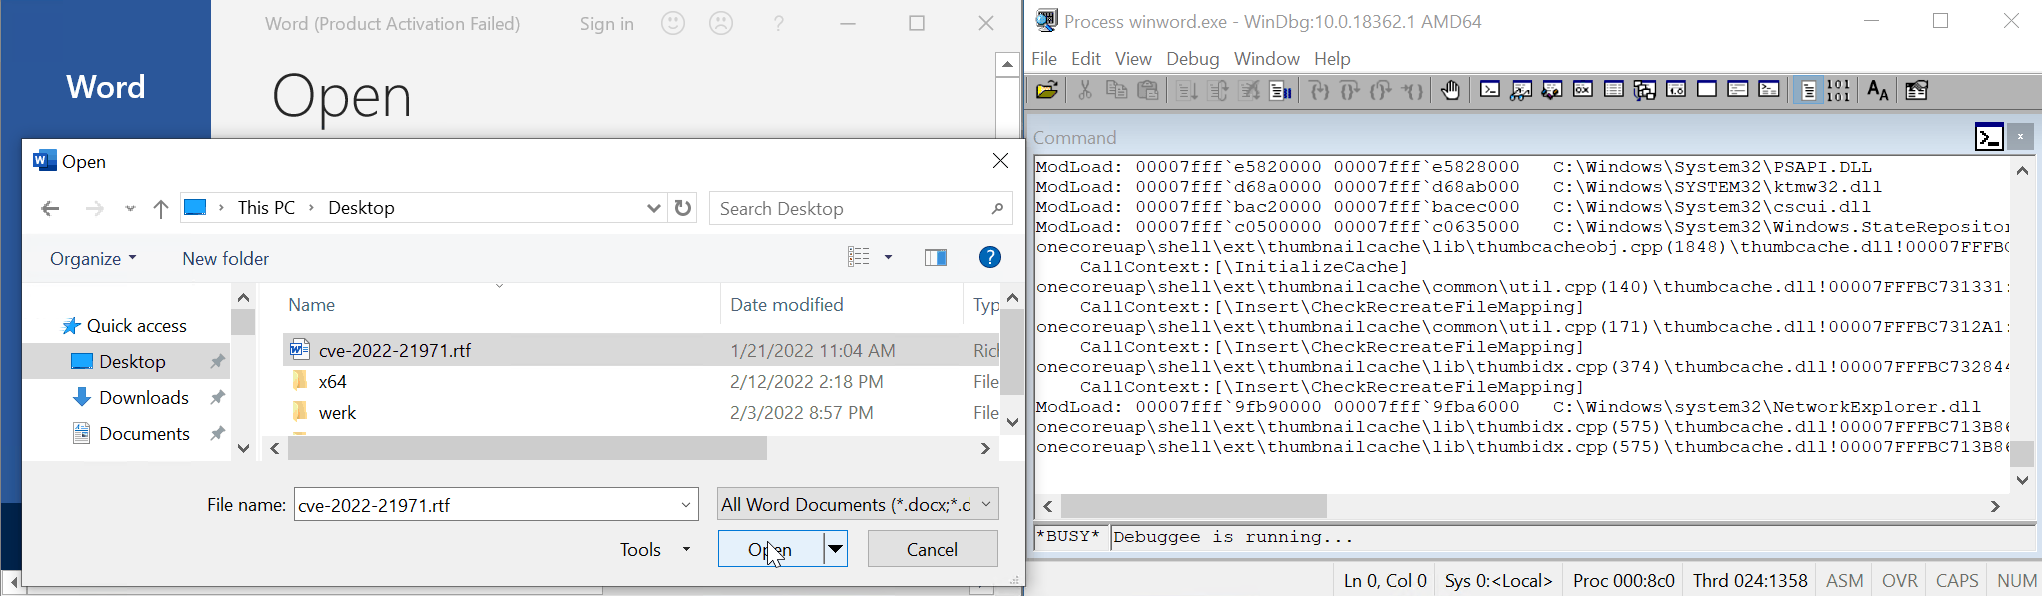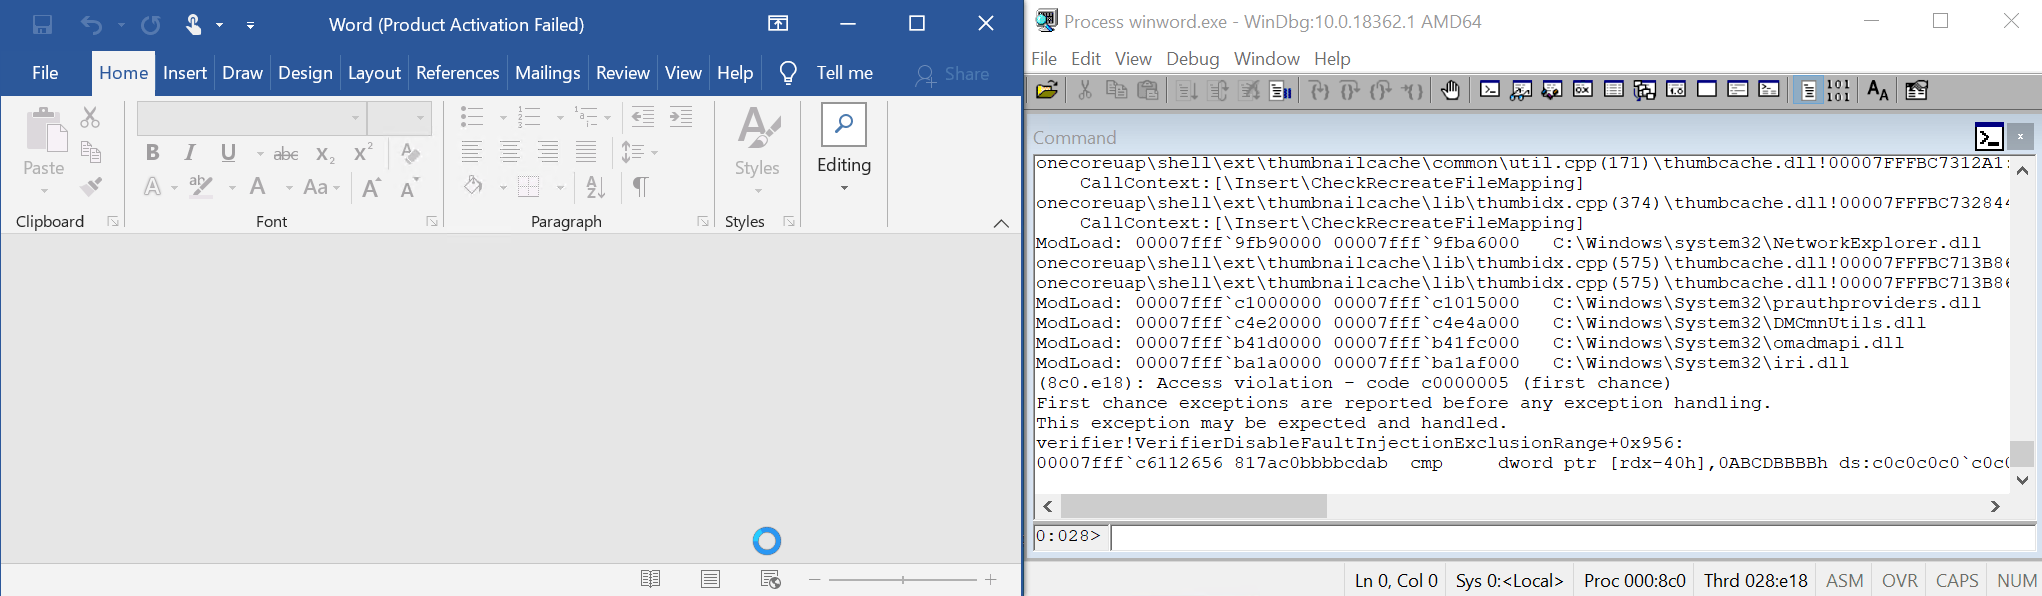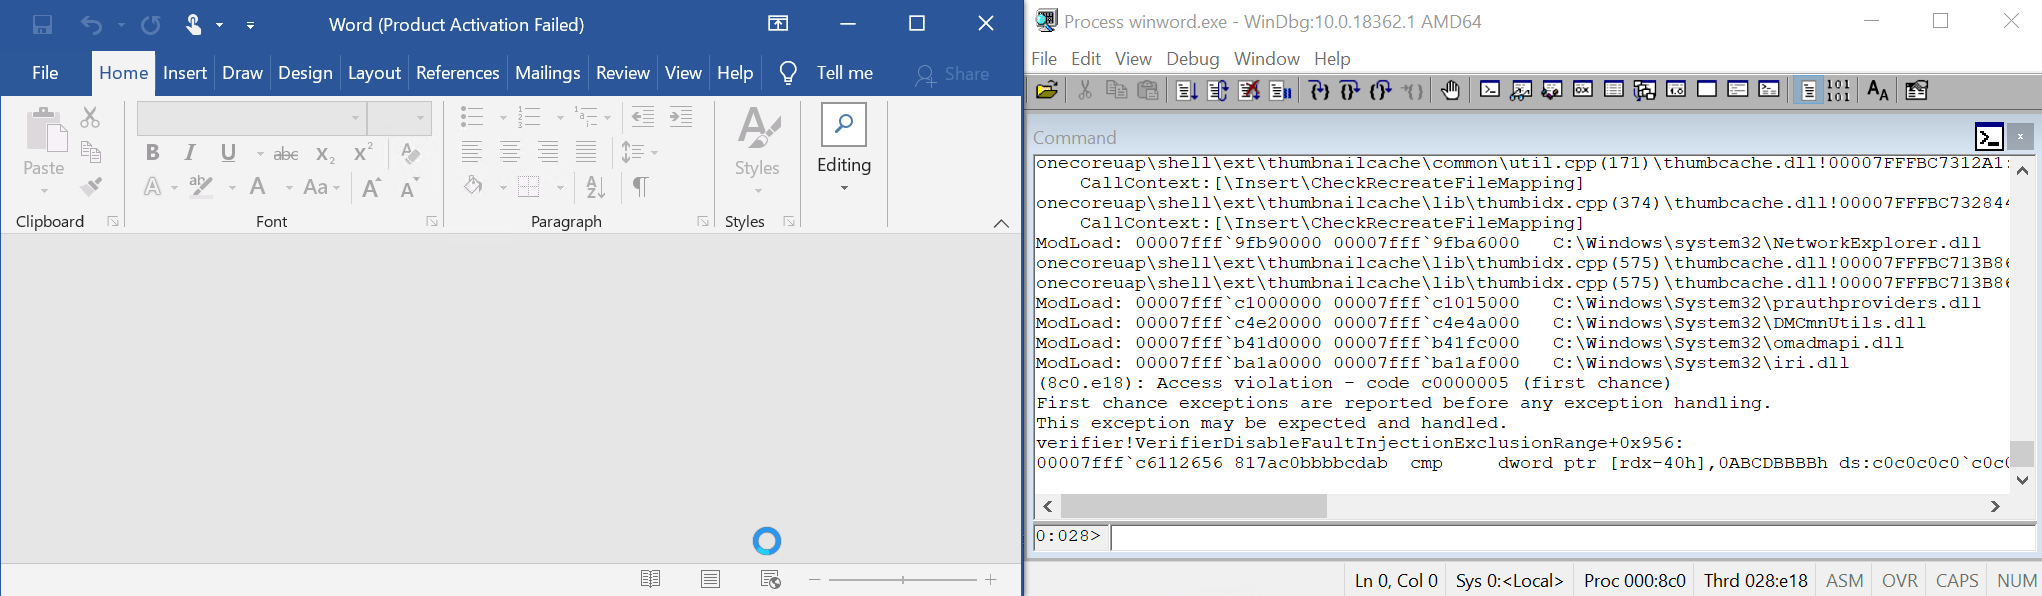 malwareman007/cve-2022-21971
POC لـ CVE-2022-21971
 maherazzouzi/cve-2024-26817-amdkfd
تجاوز سعة عدد صحيح محتمل يؤدي إلى تجاوز سعة الكومة في AMD KFD.
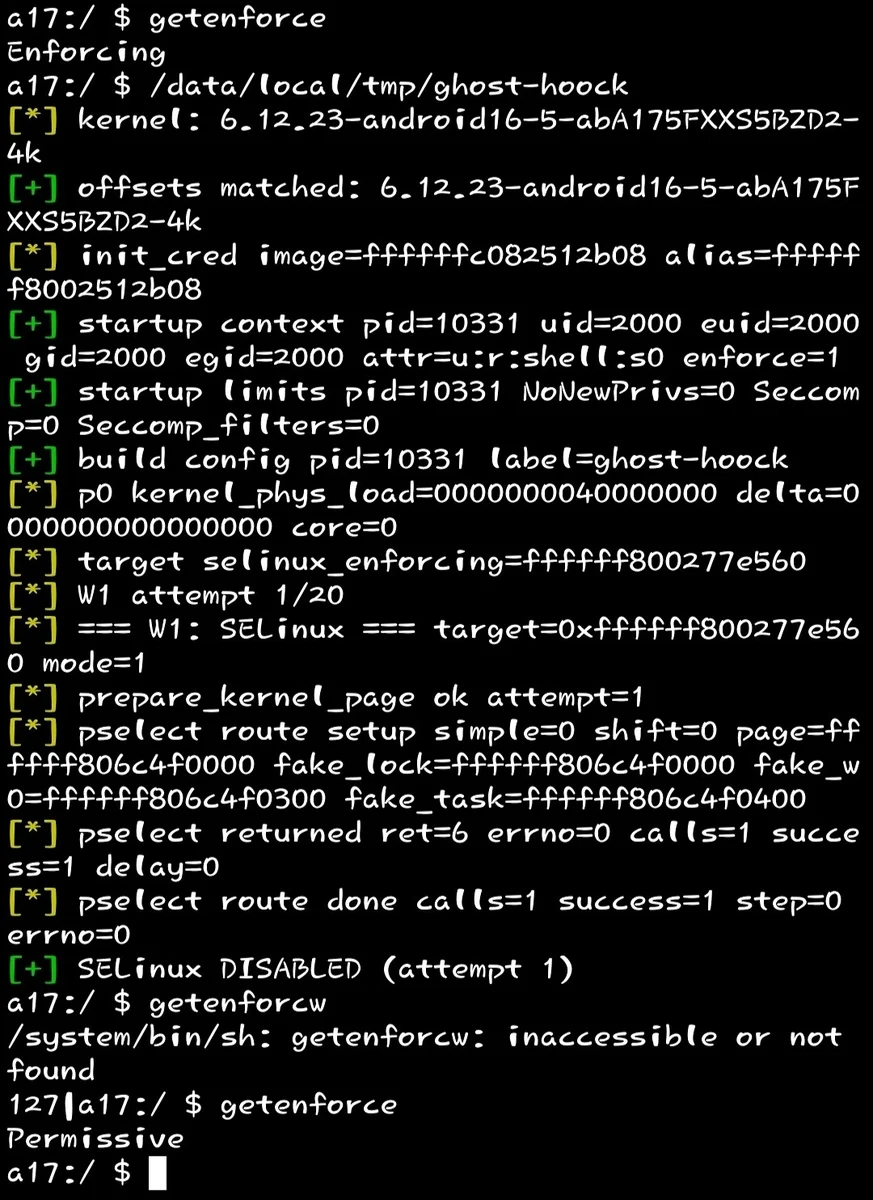 genksome/ghost-hoock
GhostLock مُجرَّد إلى عنصر أساسي واحد: إيقاف SELinux على Galaxy A17 (BZA5) عبر futex PI UAF (CVE-2026-43499). بدون root، بدون cred patch، بدون…
 bbaranoff/cve-2023-4863
استغلال إثبات المفهوم لـ CVE-2023-4863، تجاوز سعة مخزن مؤقت في كومة الذاكرة في libwebp، يوضح تفعيل الانهيار وخطوات إعادة الإنتاج مع AddressSanitizer.
 se1ims/pixelsmash
أداة إثبات مفهوم ومنصة مخبرية لـ CVE-2026-8461، وهو كتابة خارج الحدود في مفكك ترميز MagicYUV الخاص بـ FFmpeg، مع مولّد حمولات ومشغّل عرض تجريبي بـ Qt.
 liverwortenuresis371/copyfail-rs
استغلال واكتشاف ثغرات CVE-2026-31431 باستخدام ملف ثنائي ثابت يراقب سلامة النظام ويتجاوز مصادقة PAM.
 alonhr/secdrvpoolleak
PoC لـ CVE-2018-7250
 jvidhan/cve-2026-43687
ملاحظات هندسة عكسية وإثبات مفهوم (PoC) مكتفٍ ذاتيًا لسباق ذاكرة التخزين المؤقت للوصول في عميل NFS على macOS (CVE-2026-43687)، مع فرق تفكيك kext…
 abraxas/cve-2026-19445-sni-uaf
مختبر إثبات مفهوم لـ CVE-2026-19445، وهو ثغرة use-after-free في CPython ssl SNI SSLContext حيث يقوم عميل TLS بعيد بتحرير سياق الإرسال الخاص بالخادم…
 learningdisordercapital35/cve_2025_24257----not-mine
عرض CVE-2025-24257 باستخدام PoC عام لتحليل قراءة/كتابة خارج الحدود في كومة نواة عائلة IOGPU وتحليل تعطل النظام
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - حرجة - محلية - الخلط بين الأنواع / قراءة وكتابة عشوائية - SAS1068 CONFIG SCSI-SPI overlay
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - عالية الخطورة - محلية - UAF - xhci_complete المتبقي من CVE-2026-17588 doorbell DMA
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - مرتفع - محلي - UAF - امتداد NVMe SGL إلى BAR0 غير مكتمل CVE-2021-3929
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - عالي - محلي - انهيار - FTS5 secure-delete PutVarint تجاوز الذيل








