
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
 raymontag/cve-2021-29627
مشغّل فقط لـ CVE-2021-29627
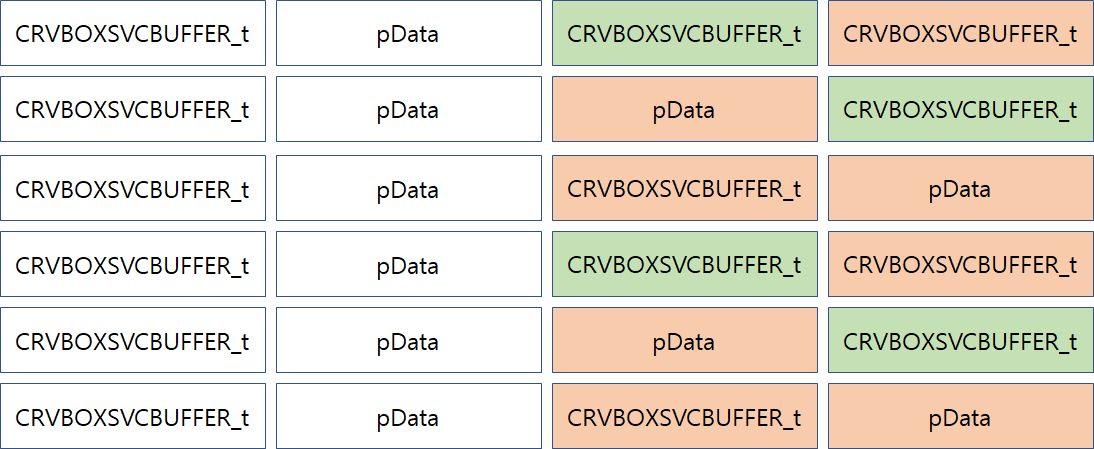 wotmd/virtualbox-6.0.0-exploit-1-day
CVE-2019-2525 / CVE-2019-2548
 devrodt2/cve-2026-28609-matroska-pcm-oob
إثبات مفهوم وأداة إعادة إنتاج مزوّدة بأدوات قياس لـ CVE-2026-28609، وهو كتابة خارج الحدود في MatroskaExtractor الخاص بنظام Android يمكن الوصول إليها…
 k0keoyo/cve-2017-0038-exp-c-js
استغلال بلغة C وJavaScript لـ CVE-2017-0038، يوضح استغلال تلف الذاكرة مع مراقبة تسرب الذاكرة المستندة إلى التصحيح.
 bytehackr/cve-2022-0853
يوضح تسرب ذاكرة في عميل JBoss عند استخدام UserTransaction بشكل متكرر، مع PoC وتحليل لـ CVE-2022-0853.
 fi01/libget_user_exploit
استغلال ثغرة قراءة ذاكرة النواة بالاستفادة من CVE-2013-6282 لتصعيد الامتيازات محليًا على أنظمة لينكس المتأثرة.
 d4rkks/cve-2025-7771-vulnerability-exploration
تصعيد الامتيازات في النظام من سائق غير موقّع باستخدام ثغرة throttlestop
 vichhka-git/renef-skills
مهارة وكيل لتشغيل renef.io — تنقيب ديناميكي على Android ARM64: ربط الدوال الأصلية/Java، تعديل الذاكرة، تتبّع استدعاءات النظام، تجاوز تثبيت SSL/كشف…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
استغلال Chrome 152 V8 الذي يربط بين CVE-2026-85046 وCVE-2026-87491 لإفساد الكومة، وتزوير بيانات Wasm الوصفية، وتنفيذ تعليمات برمجية أصلية من العارض.
 gmh5225/driver-kaldereta
برنامج تشغيل وضع النواة غير الموقّع الذي يقوم بتعديلات الذاكرة
 onewinner/cve-2025-14847
MongoDB أداة كشف ثغرة تسرب الذاكرة (CVE-2025-14847)
 dinosn/cve-2026-25243
CVE-2026-25243 — تحرير مزدوج في Redis RESTORE zipmap → تنفيذ كود عن بُعد (ASLR مفعّل).
 3ndg4me/cve-2016-6415-benigncertain-monitor
إعادة تنفيذ أداة benigncertain-monitor من VirtueSecurity
 jprx/cve-2024-54507
إثبات مفهوم لاستغلال CVE-2024-54507، وهي ثغرة اختلاط في نوع الأعداد الصحيحة داخل نواة XNU، مع شرح تقني وتفاصيل الاستغلال.
 argp/cve-2011-3026-firefox
مثال على استغلال ثغرة CVE-2011-3026 في Firefox (Linux/x86)
 withsecurelabs/memory-carving-scripts
نصوص برمجية لاستخراج معلومات مفيدة من لقطات الذاكرة المصابة
 xf1les/fsop-finder
إضافة Binary Ninja تفحص glibc libio بحثًا عن مسارات تعليمات FSOP القادرة على اختطاف تدفق التحكم ومؤشر المكدس، مما يساعد في أبحاث استغلال الكومة.
 bazad/gsscred-move-uaf
CVE-2018-4343: إثبات مفهوم لثغرة الاستخدام بعد التحرير (use-after-free) في البرنامج الخفي GSSCred على macOS و iOS.








