

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الذاكرة الجنائي | Kitploit
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 12 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ يوم واحد
LiME preview#6

LiME

GitHubjtsylve/lime
2.0kمنذ 5 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
161منذ سنة واحدة
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 7 أشهر
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 8 أيام
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ 21 أيام
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
672 نتائج
matrix-rs preview
Archived

matrix-rs

GitHubmemn0ps/matrix-rs

Rusty Hypervisor - هايبرفايزر Blue Pill من النوع الثاني لنواة ويندوز مكتوب بلغة Rust (الاسم الرمزي: Matrix)

memory-forensicsdynamic-code-analysisids-ips-evasion+3
356منذ 4 أشهر
bios_memimage preview
Archived

bios_memimage

GitHubdbrant/bios_memimage

أداة تصوير ذاكرة الوصول العشوائي.
memory-forensicsdigital-forensicsincident-response
9منذ 10 سنوات
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

التحليل التفاضلي للبرمجيات الخبيثة في الذاكرة
memory-forensicsvulnerability-analysisforensics+3
215منذ 9 سنوات
cve-2015-4843-type-confusion-phrack preview
Archived

cve-2015-4843-type-confusion-phrack

GitHubsoteria-research/cve-2015-4843-type-confusion-phrack

# CVE-2015-4843 في Java: استغلال خلط الأنواع وتجاوز سعة الكومة يستعرض هذا المحتوى استغلالات خلط الأنواع (type confusion) وتجاوز سعة الكومة (heap…
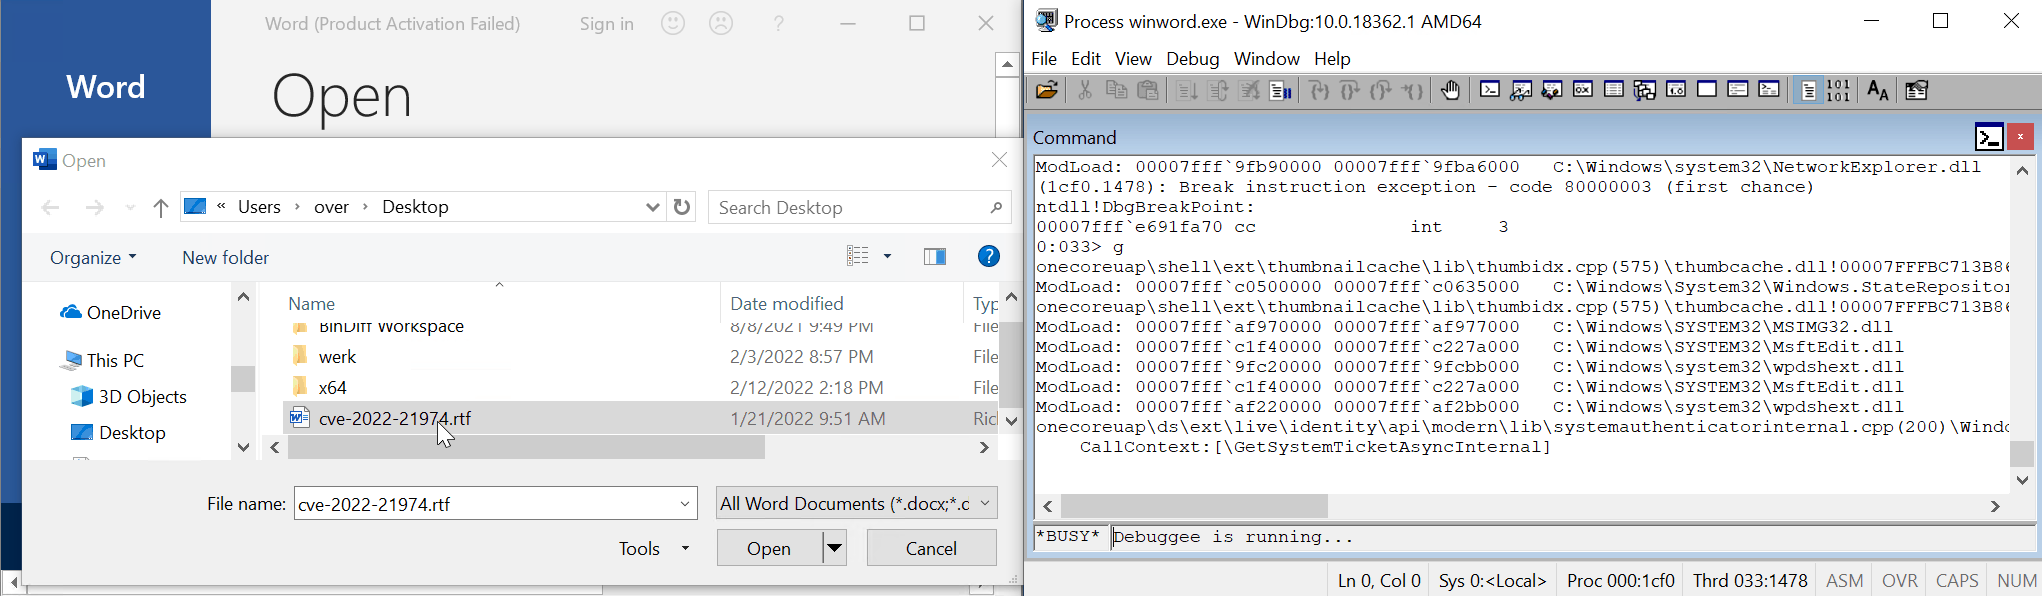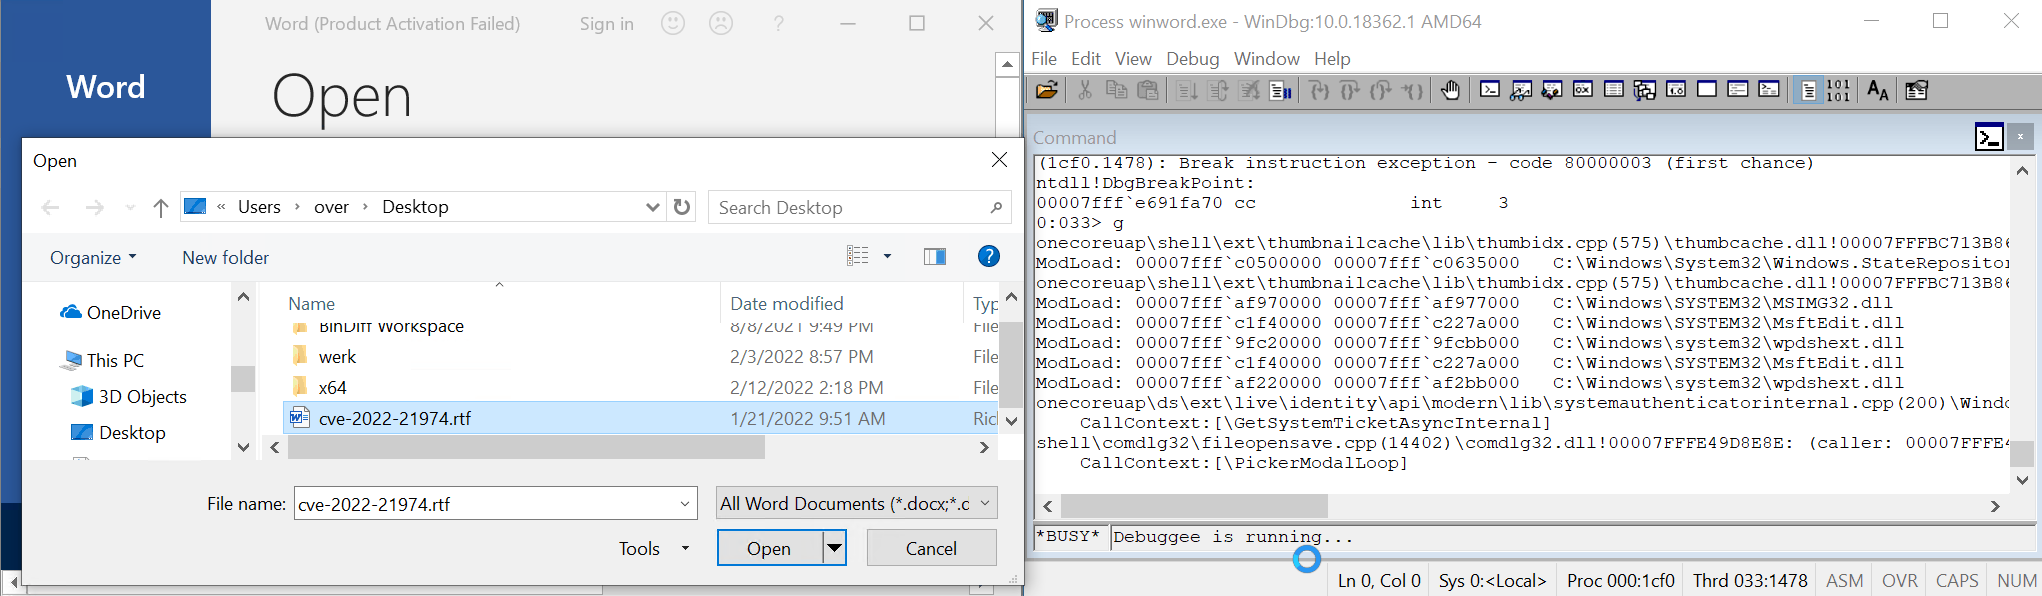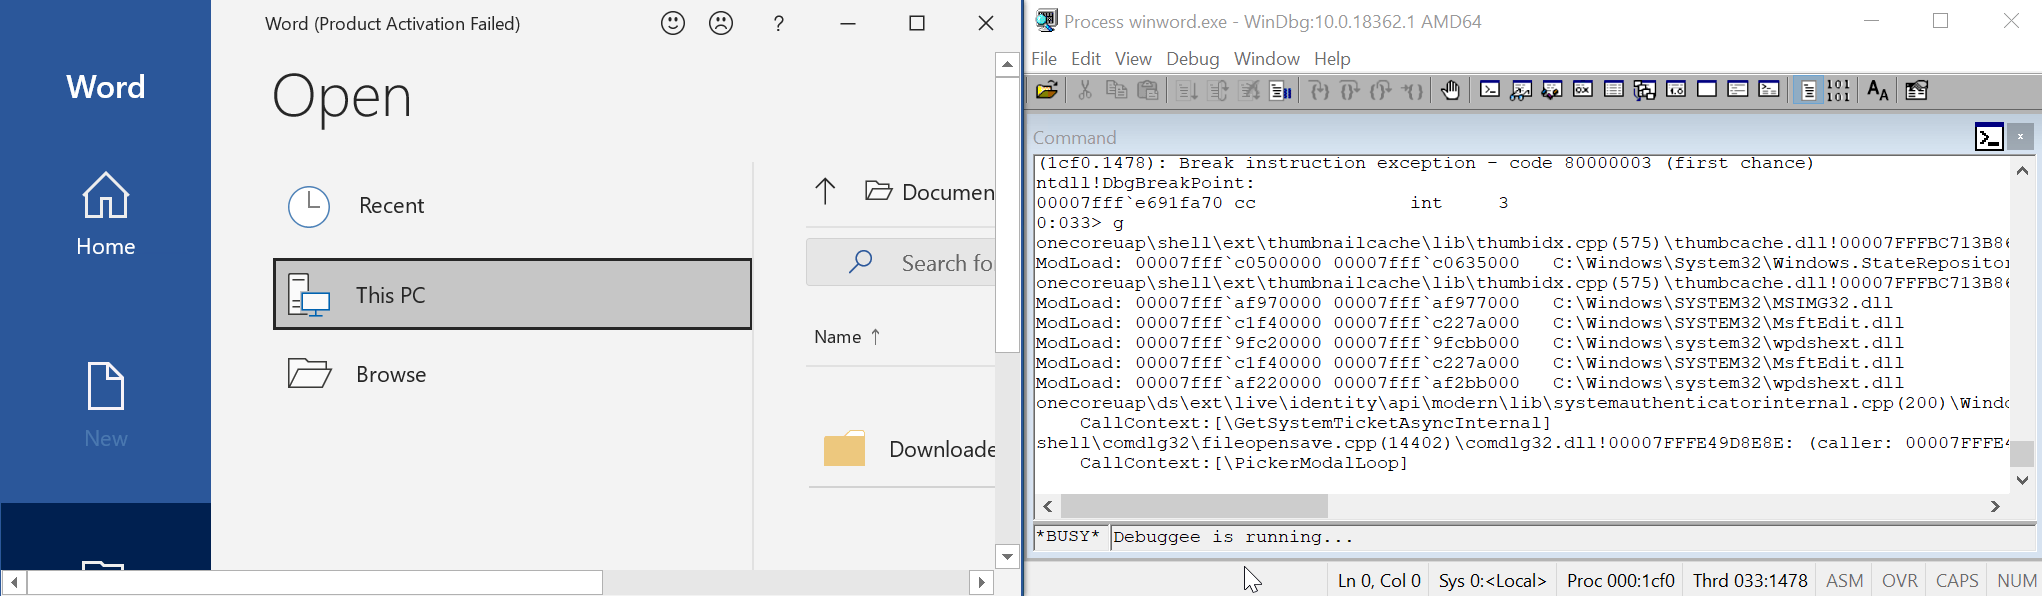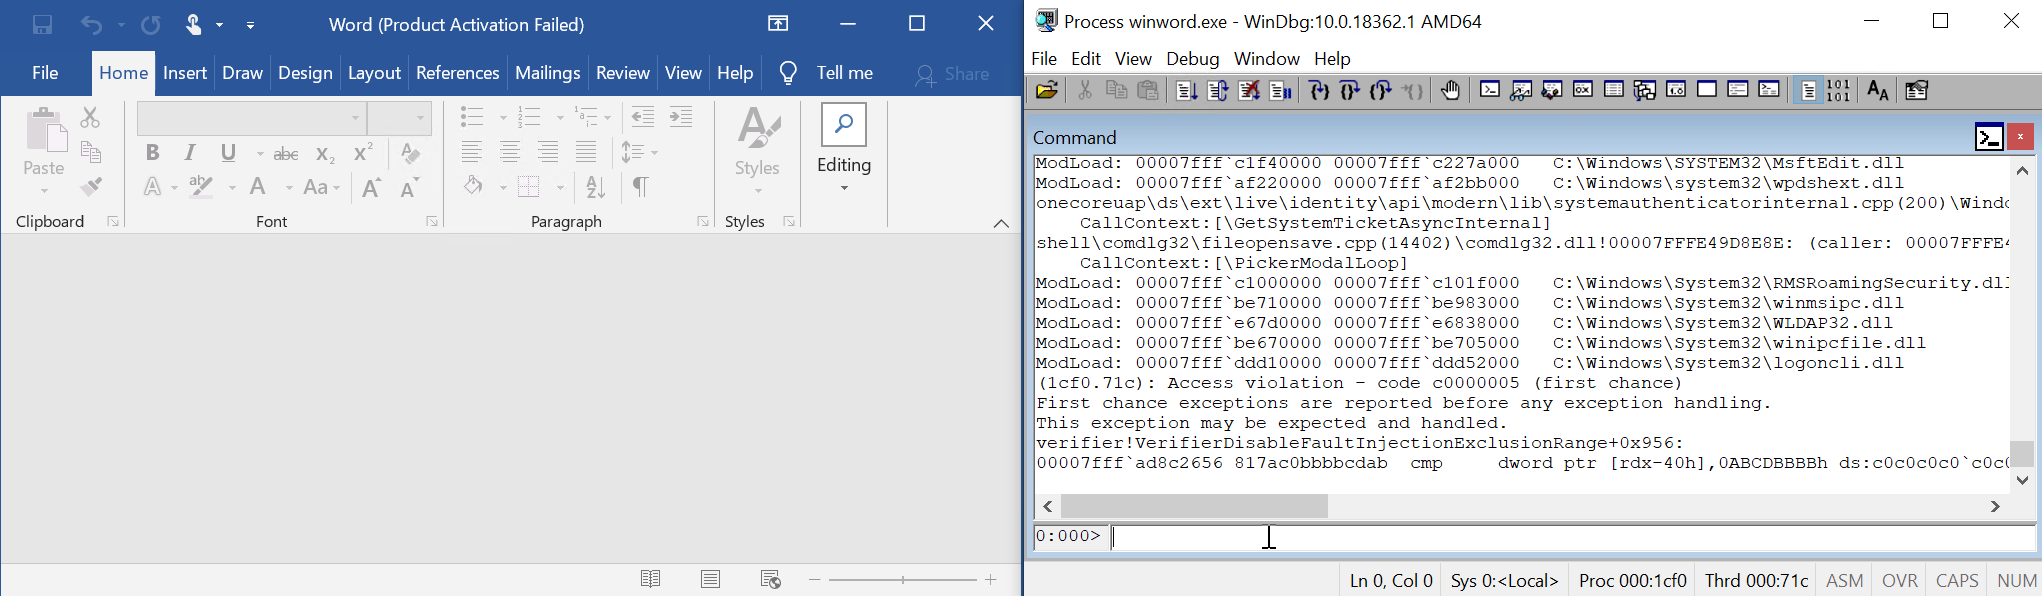
memory-forensicsvulnerability-analysisexploitation+3
منذ 2 سنوات
CVE-2022-21974 preview
Archived

CVE-2022-21974

GitHub0vercl0k/cve-2022-21974

إثبات المفهوم لـ CVE-2022-21974 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في خدمات إدارة حقوق الأمان للتجوال"

memory-forensicsvulnerability-analysisexploitation+3
57منذ 4 سنوات
CVE-2022-21971 preview
Archived

CVE-2022-21971

GitHub0vercl0k/cve-2022-21971

PoC لـ CVE-2022-21971 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows Runtime"

memory-forensicsvulnerability-analysisexploitation+3
302منذ 4 سنوات
CVE-2021-32537 preview
Archived

CVE-2021-32537

GitHub0vercl0k/cve-2021-32537

PoC لـ CVE-2021-32537: وصول إلى ذاكرة خارج الحدود يؤدي إلى تلف التجمع في نواة ويندوز.
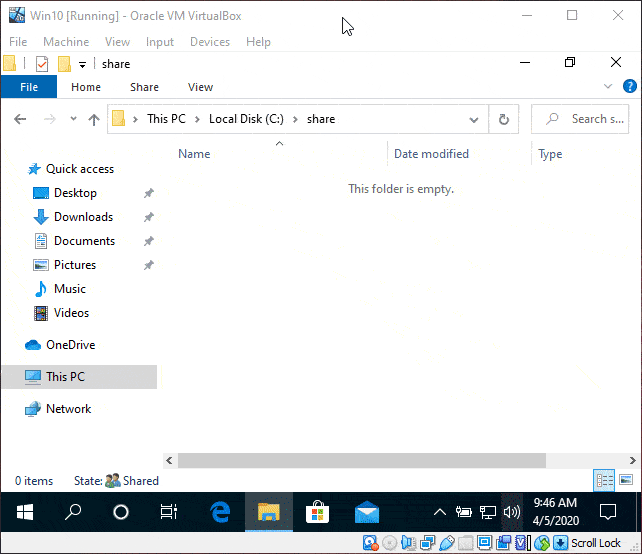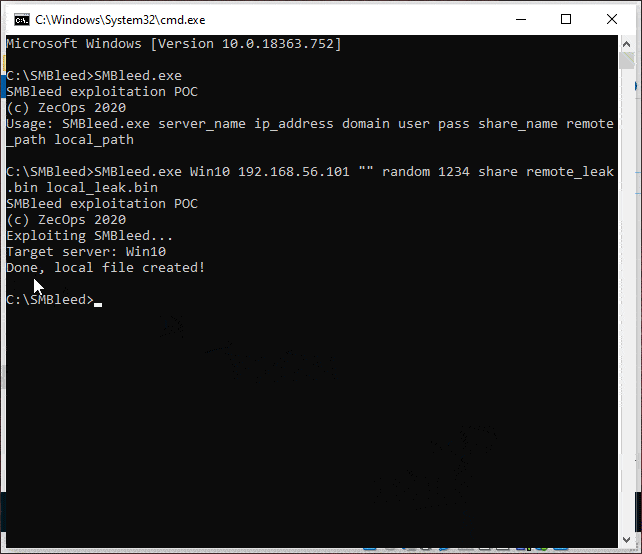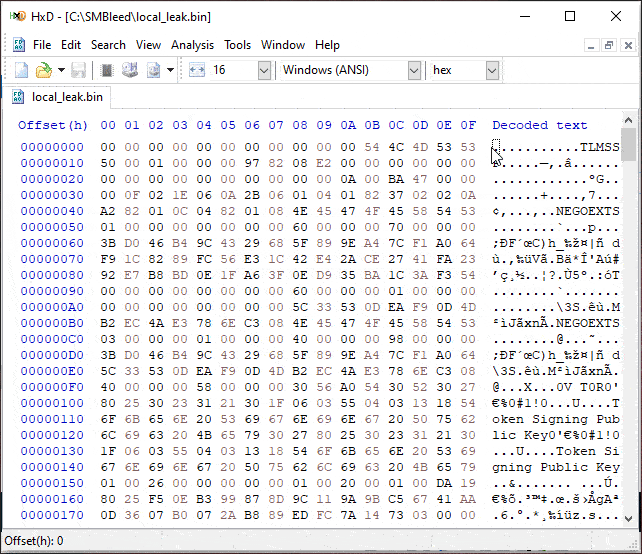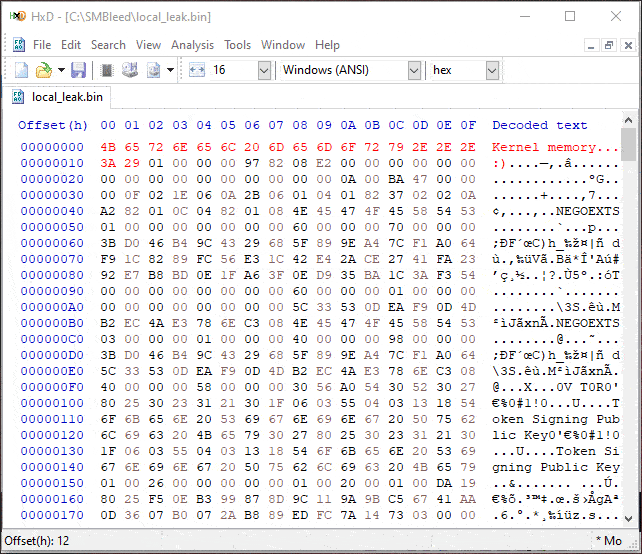
memory-forensicsvulnerability-analysisexploitation+1
55منذ 5 سنوات
CVE-2020-1206-POC preview
Archived

CVE-2020-1206-POC

GitHubjamf/cve-2020-1206-poc

CVE-2020-1206 إثبات مفهوم قراءة ذاكرة النواة غير المهيأة
memory-forensicsvulnerability-analysisexploitation+3
144منذ 6 سنوات
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

أداة لجمع وتحليل الأدلة الجنائية لنظام OS X
disk-forensicsosintmemory-forensics+3
1.9kمنذ 7 سنوات
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

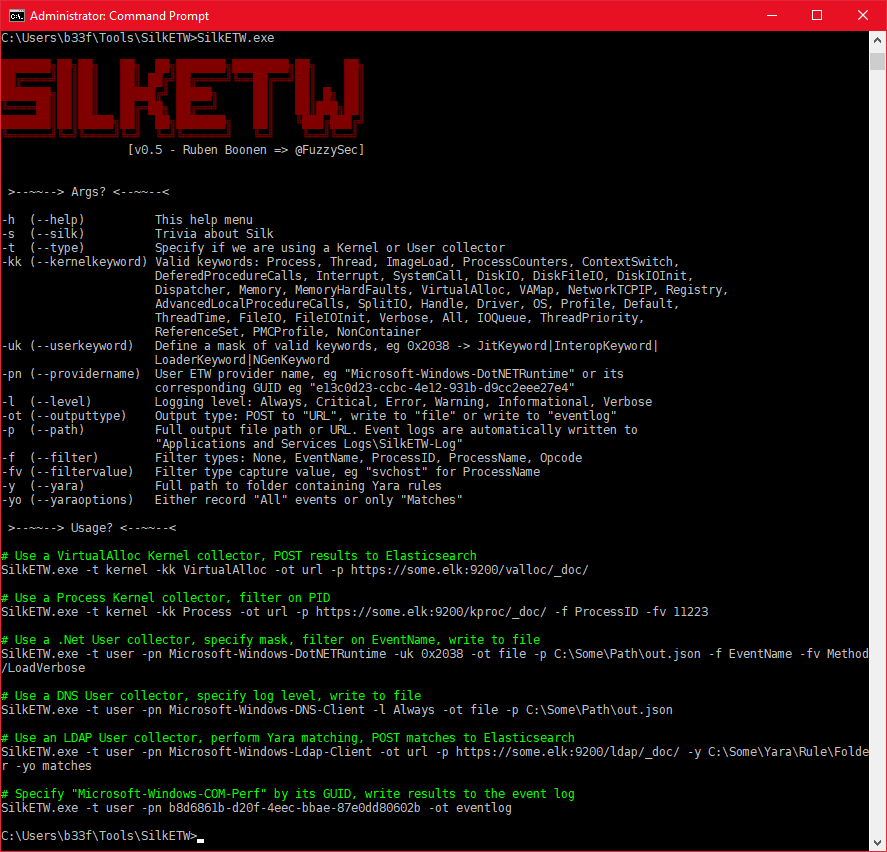
غلاف بلغة C# لـ ETW يقوم بتسلسل بيانات الأحداث من وضع النواة ووضع المستخدم إلى JSON للبحث عن التهديدات وتحليل البرامج الضارة والاستجابة للحوادث، مع…
defensive-toolsmemory-forensicsforensics+8
852منذ 3 سنوات
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

مُصحِّح أخطاء ومحرِّر تجميعات .NET

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7kمنذ 5 سنوات
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector يجمع لقطة من البيانات المتطايرة من النظام. يخبرك بما يحدث على النظام، وله فائدة خاصة عند التحقيق في حادثة أمنية.

container-securitymemory-forensicsforensics+3
254منذ سنة واحدة
EDRSandblast-GodFault preview
Archived

EDRSandblast-GodFault

GitHubgabriellandau/edrsandblast-godfault

EDRSandblast-GodFault
defensive-toolsprivilege-escalationmemory-forensics+4
273منذ 3 سنوات
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

البحث عن الأسرار في ذاكرة النواة والمستخدم
encryption-decryption-toolsmemory-forensicsforensics+4
118منذ 3 سنوات
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw هو أداة صغيرة لتحليل ذاكرة أنظمة لينكس المخترقة.
memory-forensicsforensicsdata-recovery+3
133منذ 4 سنوات
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

أداة فريدا لتفريغ ملفات DEX من الذاكرة لدعم مهندسي الأمن في تحليل البرمجيات الخبيثة.

android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6kمنذ 3 سنوات
PPLdump preview
Archived

PPLdump

GitHubitm4n/ppldump

تفريغ ذاكرة PPL باستخدام استغلال في وضع المستخدم

privilege-escalationmemory-forensicsexploitation+3
893منذ 4 سنوات
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

وحدة Python لعرض ملفات Portable Executable (PE) في عرض شجري باستخدام pefile و PyQt5. يمكن استخدامها أيضًا مع IDA Pro و Rekall لتفريغ ملفات PE…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kمنذ 4 سنوات
السابق1…363738التالي









