Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الذاكرة الجنائي | Kitploit
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 12 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ يوم واحد
LiME preview#6

LiME

GitHubjtsylve/lime
2.0kمنذ 5 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
161منذ سنة واحدة
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 7 أشهر
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 8 أيام
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ 21 أيام
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
672 نتائج
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter هي أداة لاكتشاف وحدات .NET CLR 'المثيرة للاهتمام' في العمليات الجارية.
defensive-toolsmemory-forensicsforensics+2
120منذ 4 سنوات
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

يقوم بمسح جميع العمليات الجارية. يتعرف على ويقوم بتفريغ مجموعة متنوعة من الزرع الخبيث المحتمل (ملفات PE المستبدلة/المزروعة، شيل كود، خطافات، تصحيحات…
defensive-toolsmemory-forensicsforensics+2
2.4kمنذ 3 أشهر
lmg preview

lmg

GitHubhalpomeranz/lmg

سكريبت لأتمتة التقاط وتحليل ذاكرة لينكس

memory-forensicsforensicsdigital-forensics+1
275منذ 6 سنوات
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

استخراج تكوين البرامج الضارة والحمولة
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kمنذ 11س 12د
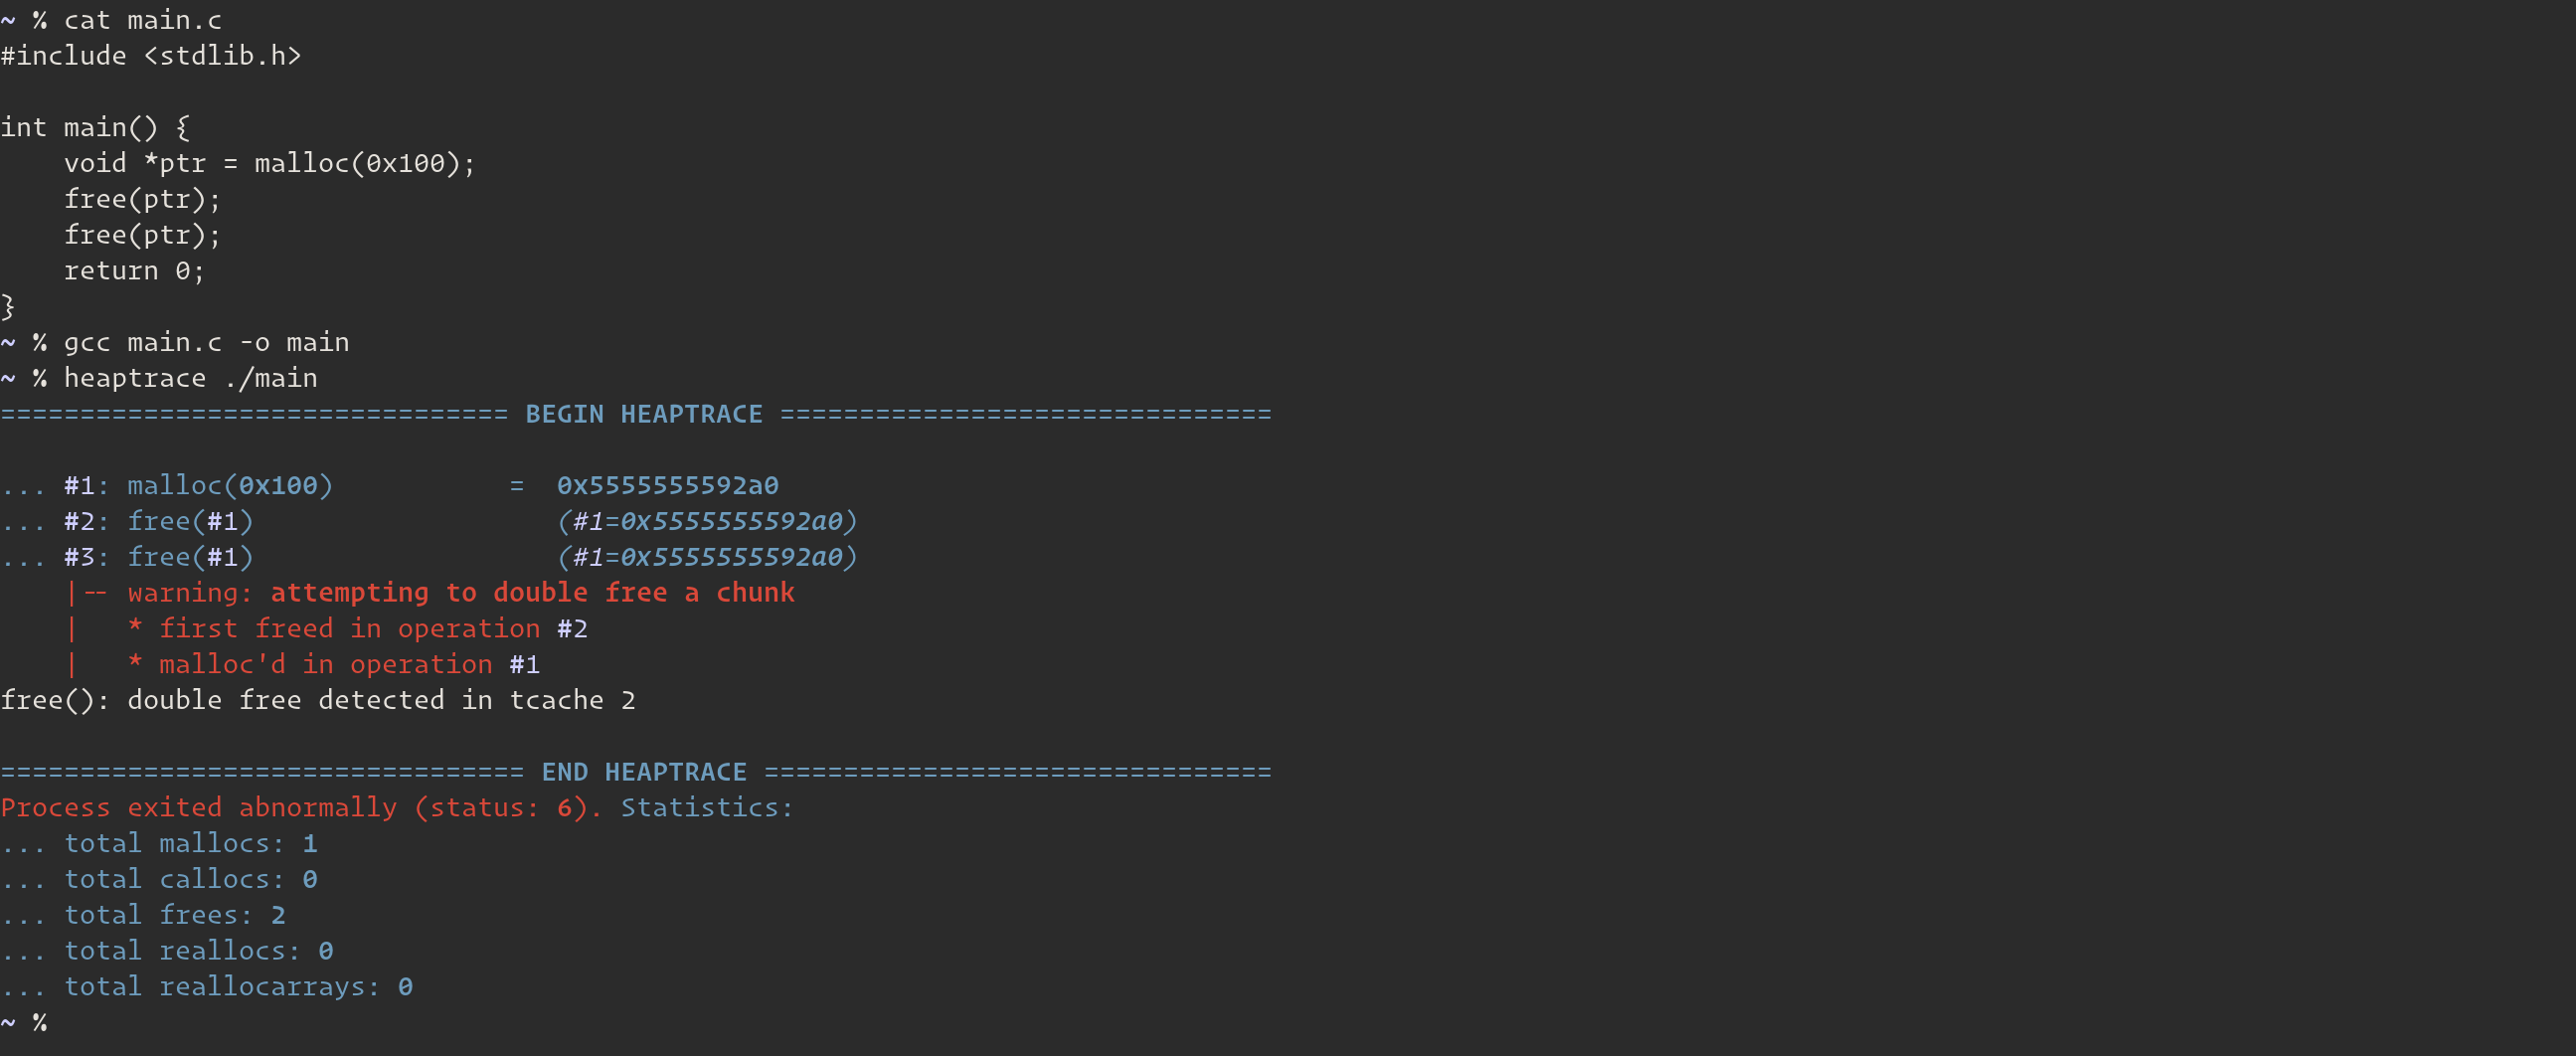
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

يساعد في تصور عمليات heap لـ pwn والتصحيح

memory-forensicsdebuggersctf+1
330منذ 3 سنوات
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

استخلاص الجدول الزمني للطب الشرعي بشكل تلقائي من تفريغ الذاكرة المتطايرة

memory-forensicsforensicsdigital-forensics+1
133منذ 6 أشهر
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

مختبرات طب شرعي رقمي عملية مجانية للطلاب وأعضاء هيئة التدريس
disk-forensicspassword-crackingmemory-forensics+9
2.9kمنذ 3 أيام
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

تزوير مكدس الخيط - إثبات مفهوم لتقنية متقدمة للتهرب داخل الذاكرة تسمح بإخفاء تخصيص الذاكرة للشيل كود المحقون بشكل أفضل من الماسحات الضوئية والمحللين.

penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2kمنذ 4 سنوات
IRTriage preview

IRTriage

GitHubajmartel/irtriage

استجابة للحوادث - جمع الأدلة من ويندوز للتحليل الجنائي
memory-forensicsforensicsdigital-forensics+1
139منذ 10 سنوات
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

أداة اكتساب الذاكرة متعددة المنصات.

memory-forensicsforensicsdigital-forensics+1
1.0kمنذ 11 أشهر
uac preview

uac

GitHubtclahr/uac

أداة استجابة للحوادث محمولة وخالية من التبعيات تقوم بأتمتة جمع الأدلة الجنائية من الأنظمة الشبيهة بـ Unix، بما في ذلك الحصول على الذاكرة، وتجزئة…

memory-forensicsforensicsinformation-gathering+3
1.4kمنذ 21 أيام
IPED preview

IPED

GitHubsepinf-inc/iped

أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
disk-forensicsioc-managementosint+9
2.7kمنذ 0 أيام
columbo preview

columbo

GitHubvisma-prodsec/columbo

أداة تحليل جنائي بمساعدة التعلم الآلي تقوم بأتمتة فحص الذاكرة والقرص والنظام الحي على Windows باستخدام Volatility 3 وautorunsc وsigcheck لكشف سلوك…
memory-forensicsforensicsdigital-forensics+3
61منذ 4 سنوات
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

أداة DFIR سطر أوامر لمسح أنظمة الصراف الآلي (ATM) العاملة بنظام Windows للكشف عن آثار البرمجيات الخبيثة في ذاكرة العمليات والقرص، مع إنشاء تلقائي…
disk-forensicsmemory-forensicsmalware-analysis+2
56منذ 5 سنوات
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

أداة x86 تعمل على المعدن العاري لتفريغ الذاكرة الفعلية (RAM) مباشرةً إلى القرص. تم بناؤها واختبارها لتجارب هجوم الإقلاع البارد (Cold Boot Attack) على…

memory-forensicsexploitationforensics+3
101منذ 2 أشهر
zirconium preview

zirconium

GitHubrobertmotr/zirconium

خدعة داخلية للعبة قابلة للحقن عبر DLL لمود Plutonium BO2 zombies
memory-forensicsexploitationreverse-engineering+2
12منذ شهر واحد
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

يستخرج البيانات المخزنة في المتصفح مثل رموز التحديث وملفات تعريف الارتباط وبيانات الاعتماد المحفوظة وبطاقات الائتمان وإدخالات الملء التلقائي وسجل…


password-crackingencryption-decryption-toolsmemory-forensics+8
798منذ 4 أشهر
meltdown preview
Archived

meltdown

GitHubisec-tugraz/meltdown

عروض توضيحية لإثبات المفهوم ومكتبة libkdump توضح هجوم Meltdown المعماري الدقيق، مما يؤدي إلى تسريب ذاكرة النواة والذاكرة الفيزيائية على معالجات Intel…

memory-forensicsvulnerability-analysisexploitation+5
4.2kمنذ 4 سنوات
السابق1…35363738التالي