
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 12 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ يوم واحد
LiME preview#6

LiME

GitHubjtsylve/lime
2.0kمنذ 5 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
161منذ سنة واحدة
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 7 أشهر
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 8 أيام
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ 21 أيام
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
672 نتائج
BHPAI preview

BHPAI

GitHubrin449/bhpai

منصة تحليل برمجيات خبيثة متعددة الصيغ تجمع بين صندوق رملي خفي من نوع Ring-3 لنظام Windows، ومحللات ثابتة لملفات PE/PDF، واستعادة مفاتيح برامج الفدية،…
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
5منذ 13 أيام
PPPoEject preview

PPPoEject

GitHubmanizada/pppoeject

إثبات مفهوم لتصعيد الامتيازات محلياً في نواة Linux للثغرة CVE-2026-68121، عبر تسلسل PPPoE وFUSE وIP6GRE لإفساد ذاكرة النواة والحصول على صلاحيات الجذر.
privilege-escalationmemory-forensicsvulnerability-analysis+4
8منذ 12 أيام
libextractor-ole2-rce preview

libextractor-ole2-rce

GitHubhaitam-lazaar/libextractor-ole2-rce

نموذج إثبات مفهوم (PoC) لثغرة تجاوز سعة المخزن المؤقت المعتمد على المكدس الحرجة في GNU libextractor ≤ 1.14. ملف .doc ضار يُفعّل تخصيص VLA غير محدود…
memory-forensicspayload-generationvulnerability-analysis+4
منذ 15 أيام
zenfone9-root preview

zenfone9-root

GitHubramenfast/zenfone9-root

حساب جذر مؤقت (uid 0) على ASUS Zenfone 9 المقفل بواسطة أداة تحميل الإقلاع عبر CVE-2025-21479 + تسريب العنوان الفيزيائي المعتمد على perf. GPLv3.
android-securityprivilege-escalationmemory-forensics+7
2منذ 12 أيام
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

تجربة برنامج تشغيل نواة Windows مبنية على KasperskyHook تستخدم استدعاءات النظام المباشرة لنسخ الذاكرة بين العمليات، مع دعم إلغاء تحميل برنامج التشغيل…
defensive-toolsprivilege-escalationmemory-forensics+3
2منذ 2 سنوات
CVE-2026-85048-the-gpu-died preview

CVE-2026-85048-the-gpu-died

GitHubsneakynachos/cve-2026-85048-the-gpu-died

أداة إعادة إنتاج وتحليل تقني لـ CVE-2026-85048، وهو ثغرة use-after-free في سطح viz بمتصفح Chrome داخل عملية GPU، مع اختبارات وحدة ASAN ومُشغِّل…
memory-forensicsvulnerability-analysisexploitation+4
1منذ 13 أيام
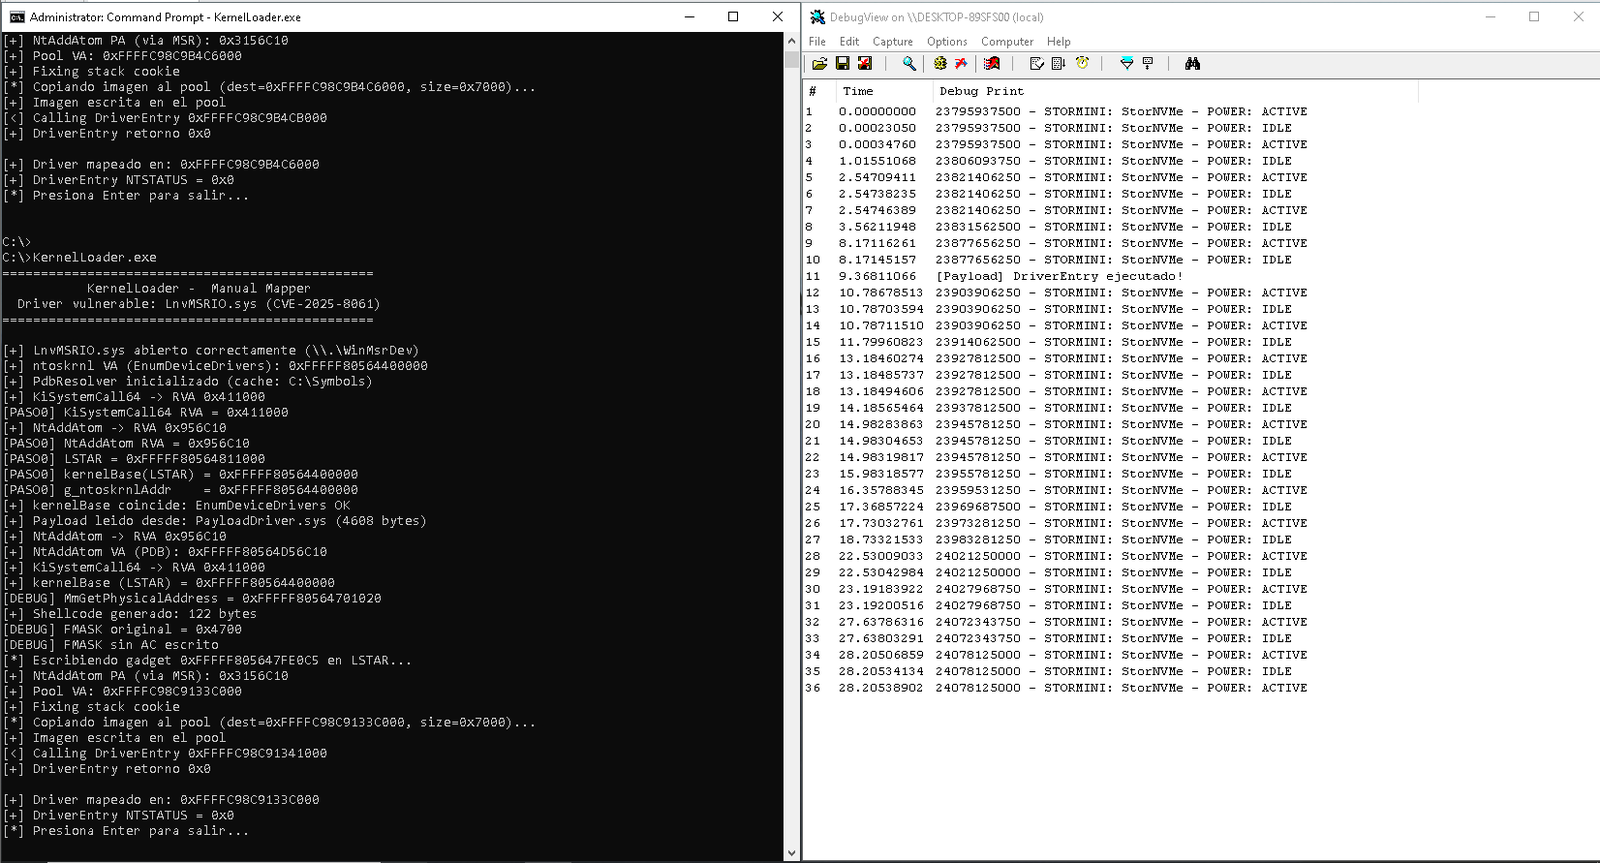
MSRMapper preview

MSRMapper

GitHubull0a/msrmapper

مخطط يدوي لبرنامج تشغيل النواة لنظام Windows x64 يستغل CVE-2025-8061 في LnvMSRIO.sys الخاص بشركة Lenovo لتنفيذ هجوم BYOVD، مع تعيين برامج تشغيل PE64…
privilege-escalationmemory-forensicsexploitation+6
1منذ 13 أيام
asus-i005-cve-2026-43499 preview

asus-i005-cve-2026-43499

GitHubhuaguiqi/asus-i005-cve-2026-43499

CVE-2026-43499 (GhostLock) تكييف لـ ASUS ROG Phone 5S — تشغيل UAF + استعادة مكدس pselect، تسريب KASLR محظور
android-securityprivilege-escalationmemory-forensics+7
منذ 13 أيام
ios.CVE-2026-84616-84607 preview

ios.CVE-2026-84616-84607

GitHubping-2o/ios.cve-2026-84616-84607

بحث حول إيجاد الثغرة وإصلاح CVE-2026-84616 وCVE-2026-84607
ios-securitymemory-forensicsvulnerability-analysis+6
11منذ 14 أيام
upb-any-recursion-audit preview

upb-any-recursion-audit

GitHubvardhan0257/upb-any-recursion-audit

Audit harness testing whether the CVE-2026-0994 Any-unwrapping recursion bug class affects upb's C core in Ruby and PHP protobuf bindings, with…
static-analysismemory-forensicsvulnerability-analysis+4
منذ 12 أيام
CVE-2026-65330 preview

CVE-2026-65330

GitHubcsrxamfi/cve-2026-65330

استغلال إثبات مفهوم بلغة Perl يوضح ثغرة use-after-free في NECP trie، مع خيار heap spray لتفعيل تلف ذاكرة النواة.
memory-forensicsvulnerability-analysisexploitation+1
1منذ 14 أيام
heartbleed-lab preview

heartbleed-lab

GitHubayushsinha322/heartbleed-lab

مختبر Heartbleed (CVE-2014-0160) قائم بذاته: يبني إصدار OpenSSL 1.0.1f القابل للاستغلال في Docker ويتضمن أداة إثبات مفهوم (PoC) بلغة Python لتسريب…
memory-forensicsvulnerability-analysisexploitation+5
منذ 14 أيام
CVE-2026-65343-e7eb2ed preview

CVE-2026-65343-e7eb2ed

GitHubhidayat-tanjung/cve-2026-65343-e7eb2ed

PoC لـ CVE-2026-65343، وهو قراءة خارج الحدود (OOB read) في نواة AppleKeyStore على iOS 26.6 تؤدي إلى تسريب مؤشرات النواة للتغلب على KASLR من تطبيق…
ios-securitymemory-forensicsvulnerability-analysis+6
2منذ 15 أيام
ghost-hoock preview

ghost-hoock

GitHubdeaurity/ghost-hoock

GhostLock مُجرَّد إلى عنصر أساسي واحد: إيقاف SELinux على Galaxy A17 (BZA5) عبر futex PI UAF (CVE-2026-43499). بدون root، بدون cred patch، بدون…
android-securityprivilege-escalationmemory-forensics+6
1منذ 14 أيام
CVE-2026-43499-T807D preview

CVE-2026-43499-T807D

GitHubbobikl/cve-2026-43499-t807d

حزمة بحثية لاستغلال ثغرات نواة Android خاصة بـ CVE-2026-43499، تتضمن شيفرة استغلال popsicle، وحمولة su المضمّنة، ومساعد جسر root، ومخرجات بناء قابلة…
android-securityprivilege-escalationmemory-forensics+7
منذ شهر واحد
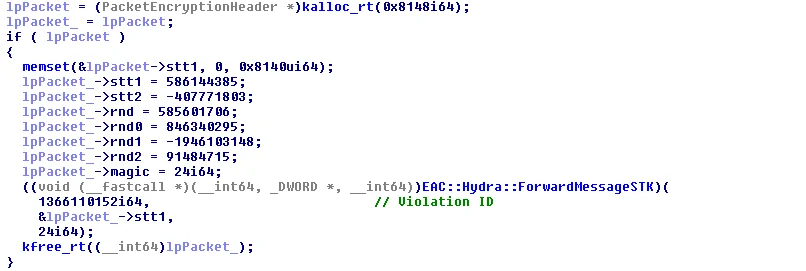
EAC-Kernel-Packet-Fucker preview

EAC-Kernel-Packet-Fucker

GitHubgmh5225/eac-kernel-packet-fucker

تجاوز مُعاد هندسته عكسياً لبرنامج تشغيل نواة Easy Anti-Cheat يعترض تخصيص الذاكرة لكبت حزم الانتهاكات، مع إجراءات فك تشفير التقارير وملاحظات التحليل.
encryption-decryption-toolsmemory-forensicsexploitation+6
17منذ 4 سنوات
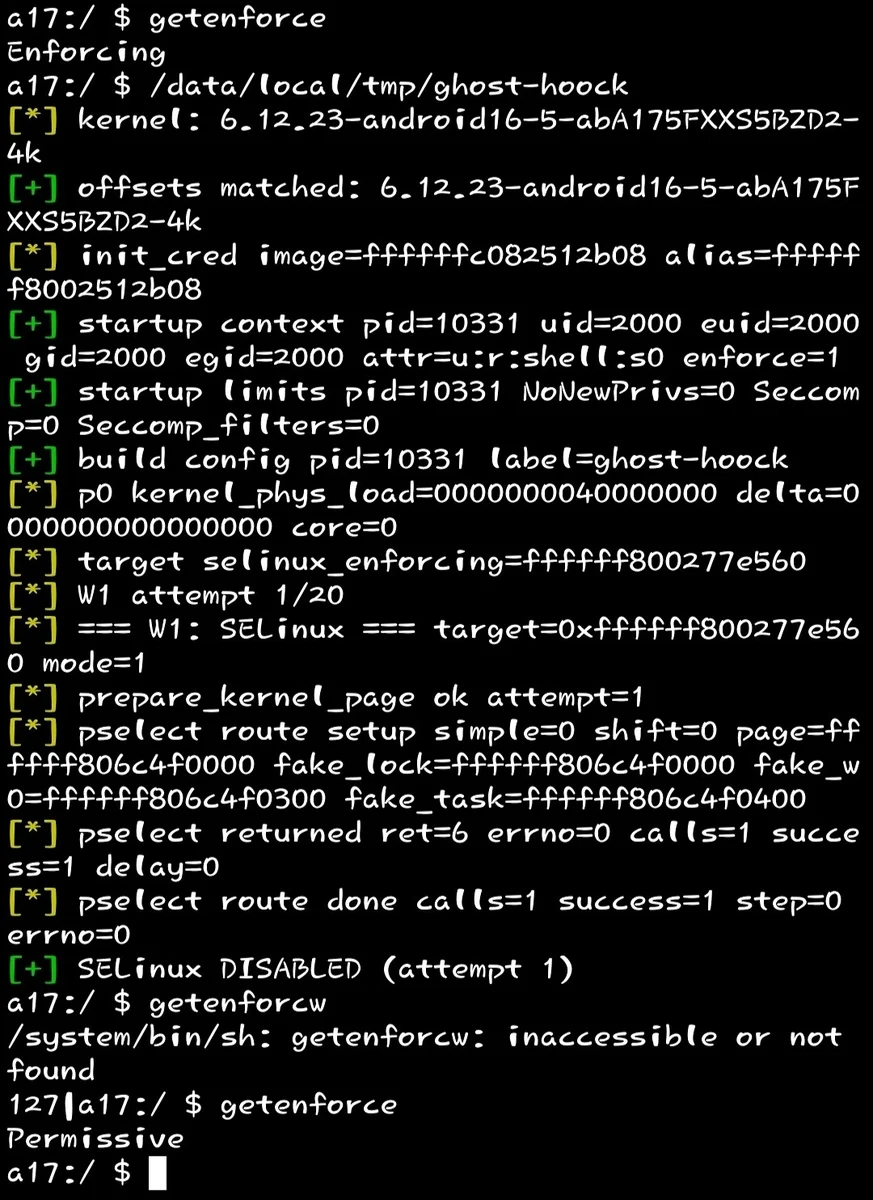
ghost-hoock preview

ghost-hoock

GitHubgenksome/ghost-hoock

GhostLock stripped to one primitive: SELinux off on Galaxy A17 (BZA5) via futex PI UAF (CVE-2026-43499). No root, no cred patch, no rwforge.
android-securityprivilege-escalationmemory-forensics+6
4منذ 15 أيام
ghostlock-cve-2026-43499-4.19-k40 preview

ghostlock-cve-2026-43499-4.19-k40

GitHubccp-p/ghostlock-cve-2026-43499-4.19-k40

إثبات مفهوم لاستغلال ثغرة رفع الصلاحيات في نواة Android لـ CVE-2026-43499، وهي ثغرة use-after-free في rtmutex ضمن نوى Qualcomm 4.19، مُعدَّلة لـ…


android-securityprivilege-escalationmemory-forensics+6
4منذ 13 أيام
السابق123…38التالي







