
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit
 bogdanticu88/threatmap
نموذج تهديدات للبنية التحتية كرمز (IaC) باستخدام أطر STRIDE و MITRE ATT&CK و PASTA. يدعم REST API و GraphQL و Docker لتطبيقات Terraform و…
 bronils/aotopsy
محلل ثابت للقطات AOT الخاصة بـ Flutter/Dart — يستعيد أسماء الدوال، والتسلسلات الهرمية للفئات، ومخططات الاستدعاء، والإشارات السلوكية من ملف libapp.so…
 enferex/pdfresurrect
تحليل والمساعدة في استخراج الإصدارات الأقدم "المخفية" من ملف pdf من ملف pdf الحالي.
 tejasprasad2008-afk/tracetree
أداة تحليل سلوكي في وقت التشغيل تعزل الحزم المشبوهة في حاويات Docker، وتتتبع استدعاءات النظام باستخدام strace، وترسم خرائط تسلسلات العمليات إلى رسوم…
 newbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup
هذا شرح مكتوب للاستغلال الذي طورته لمسابقة Pwn2Own Automotive 2026.
 vichhka-git/universal-flutter-ssl-pinning
تجاوز تثبيت SSL آلي لأي إصدار من Flutter و Shorebird — تحليل ثابت بواسطة PyGhidra يكتشف BoringSSL تلقائياً ويولد سكريبتات Frida و Renef الجاهزة…
 woj-ciech/daily-dose-of-malware
النص البرمجي يتيح لك جمع البرمجيات الضارة وخوادم c&c من منصات مفتوحة المصدر مثل Malshare, Malcode, Google, Cymon - vxvault, cybercrime tracker و c2…
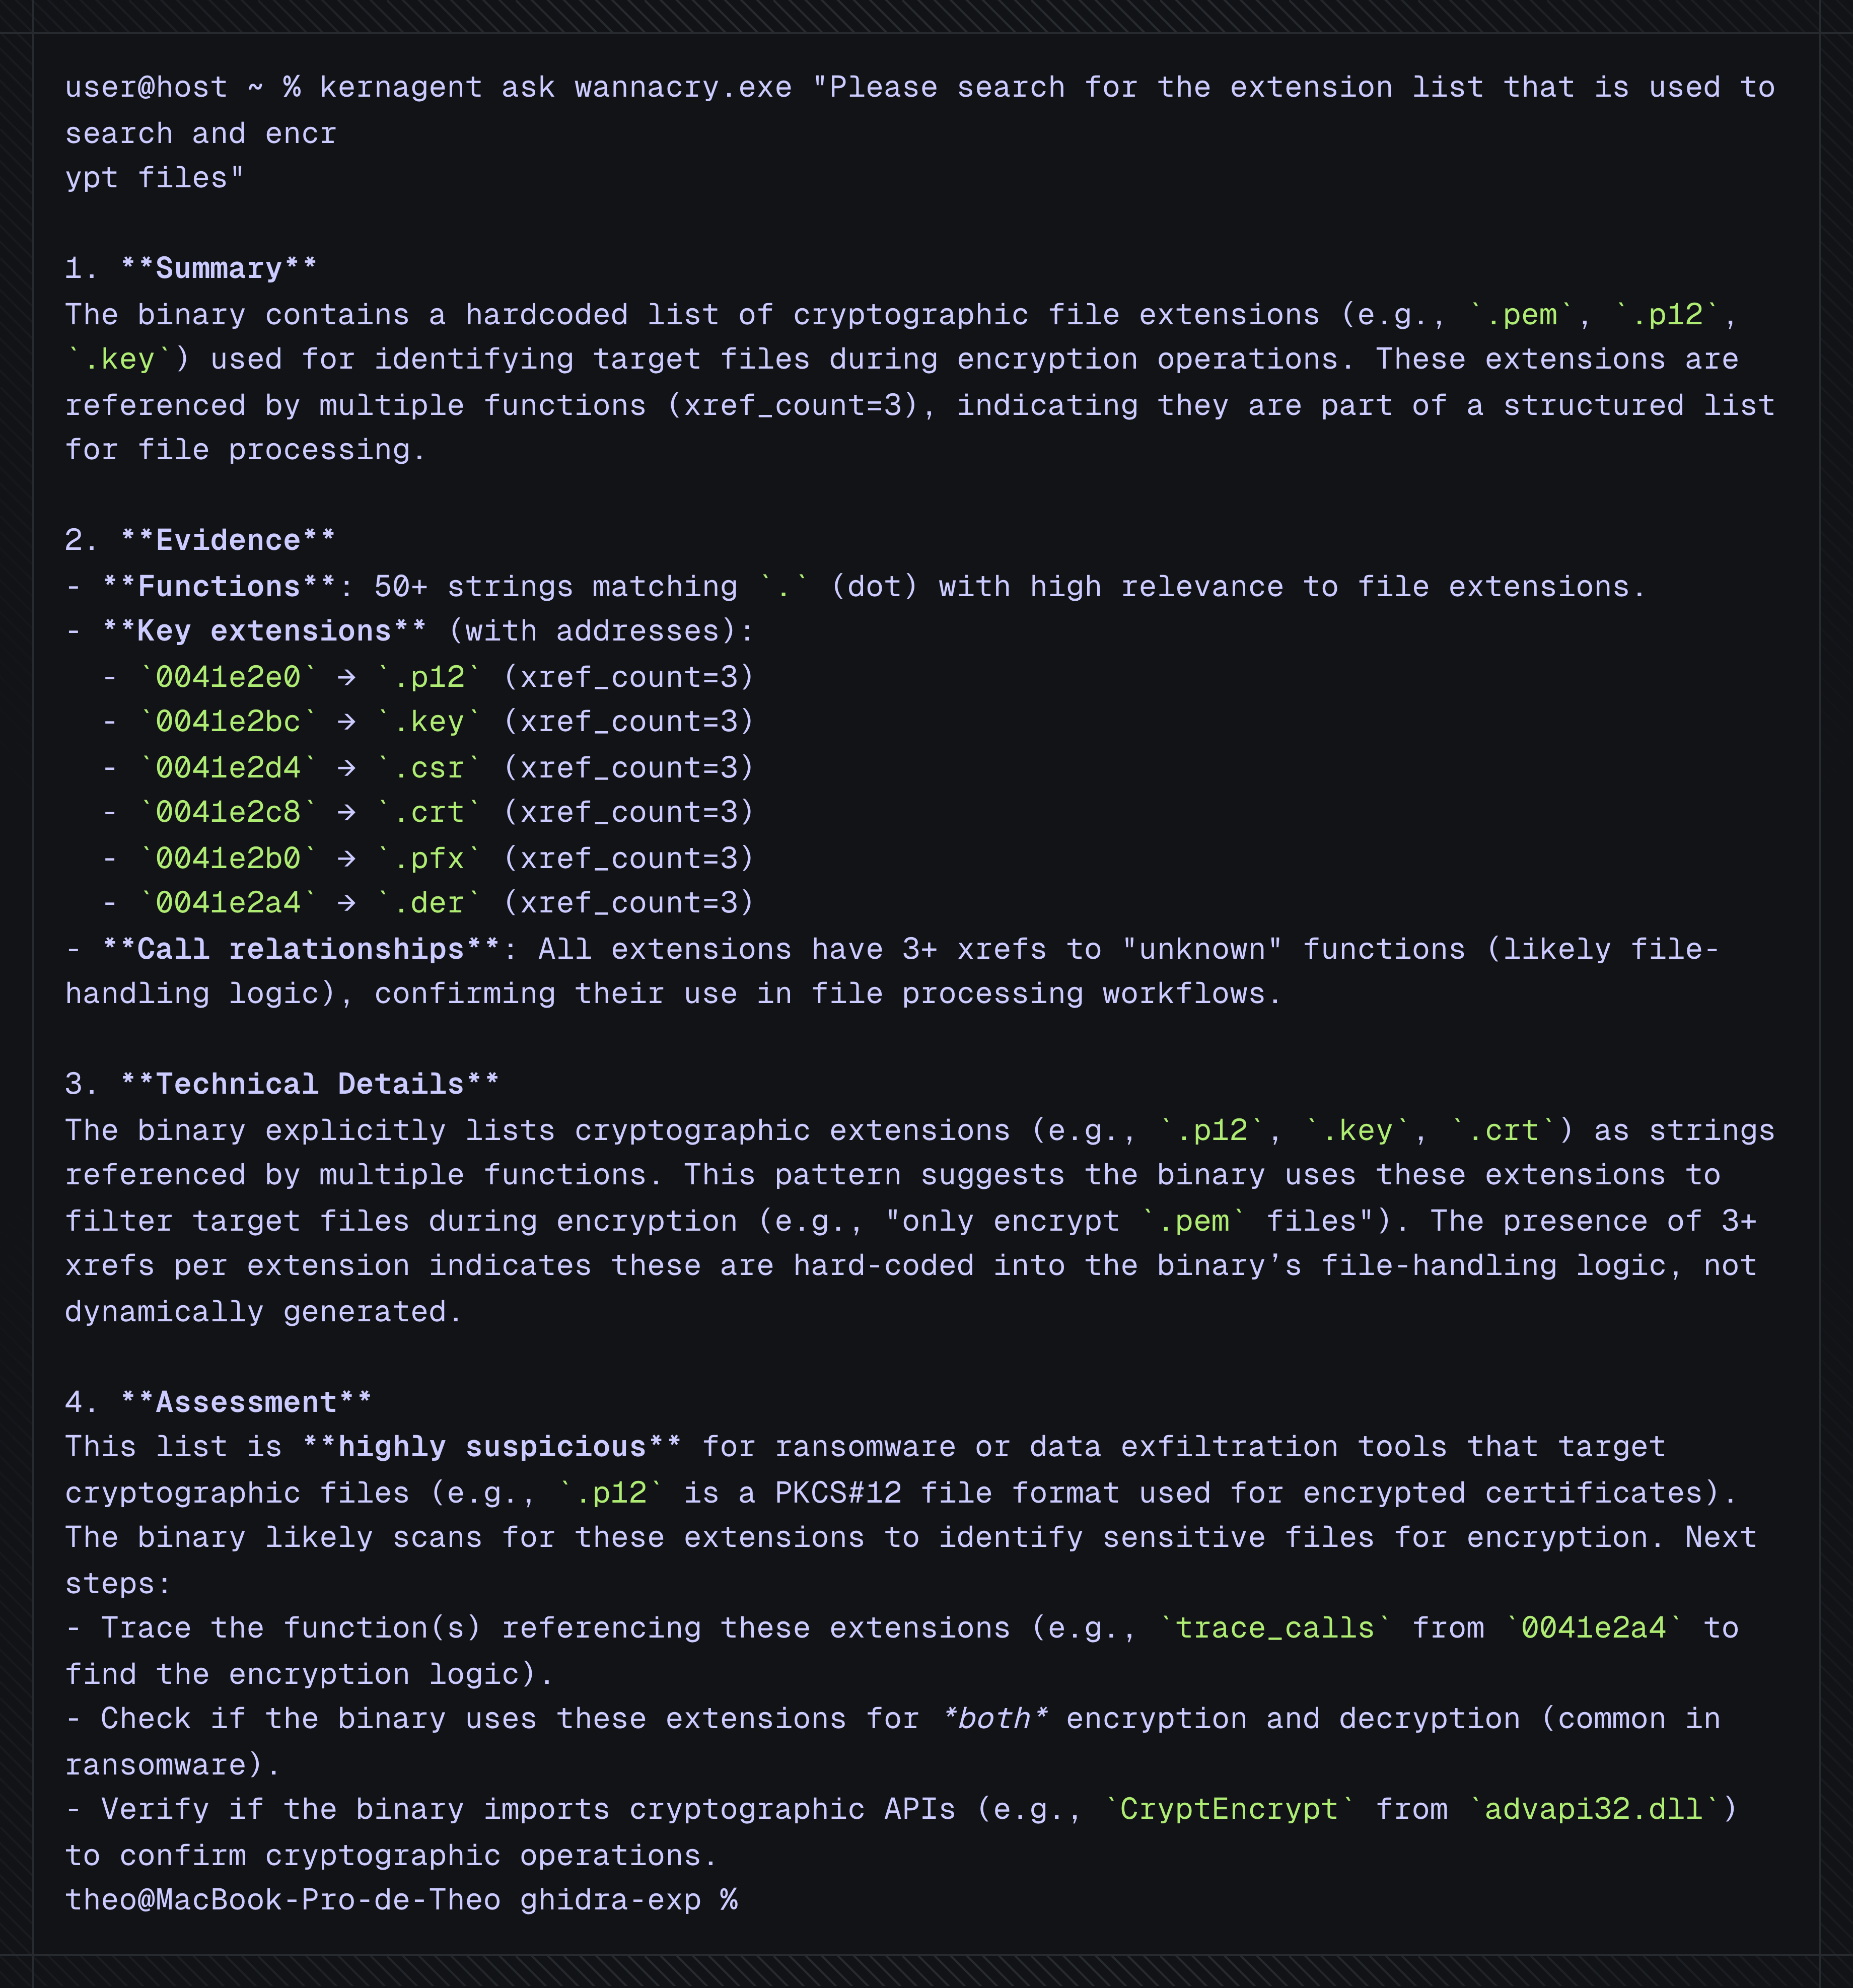 karib0u/kernagent
وكيل ذكاء اصطناعي بدون واجهة رسومية للهندسة العكسية الحتمية.
 pownjs/cdb
أتمتة المهام الشائعة لـ Chrome Debug Protocol للمساعدة في تصحيح أخطاء تطبيقات الويب من سطر الأوامر ومراقبة واعتراض طلبات وردود HTTP بشكل نشط.
 klezvirus/koppeling-p
اختطاف DLL التكيفي / إعادة توجيه التصدير الديناميكي - الحفاظ على EAT
 nccgroup/psr
Pointer Sequence Reverser - تتيح لك رؤية كيفية وصول تطبيق Windows C++ إلى عضو بيانات أو كائن معيّن.
 romanrybachek/cve-2024-20698
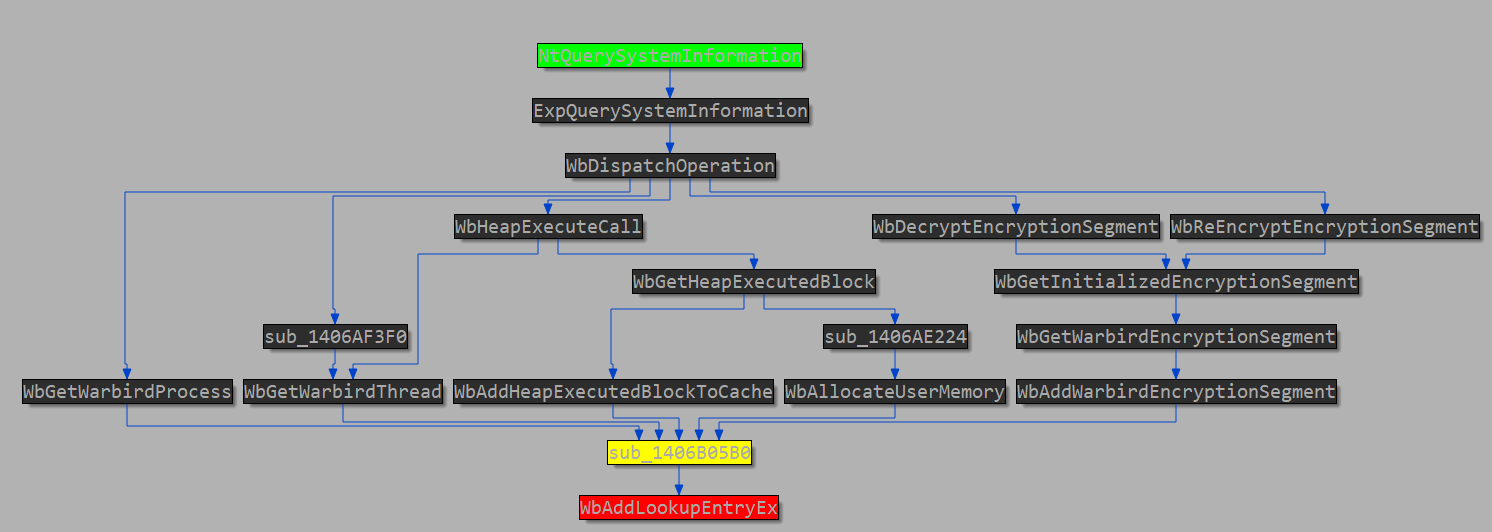
تحليل الثغرة الأمنية
 witherornot/warbird-docs
توثيق تعتيم Warbird الخاص بـ Microsoft
 seemoo-lab/fitness-app
أداة بحث تعتمد على BLE لـ Fitbit لإعادة تشغيل المصادقة، فك تشفير تفريغ النشاط المشفر، استخراج الذاكرة/البرامج الثابتة، ووميض البرامج الثابتة المخصصة…
 pstirparo/machofile
machofile هو وحدة لتحليل ملفات Mach-O الثنائية
 himazawa/bento
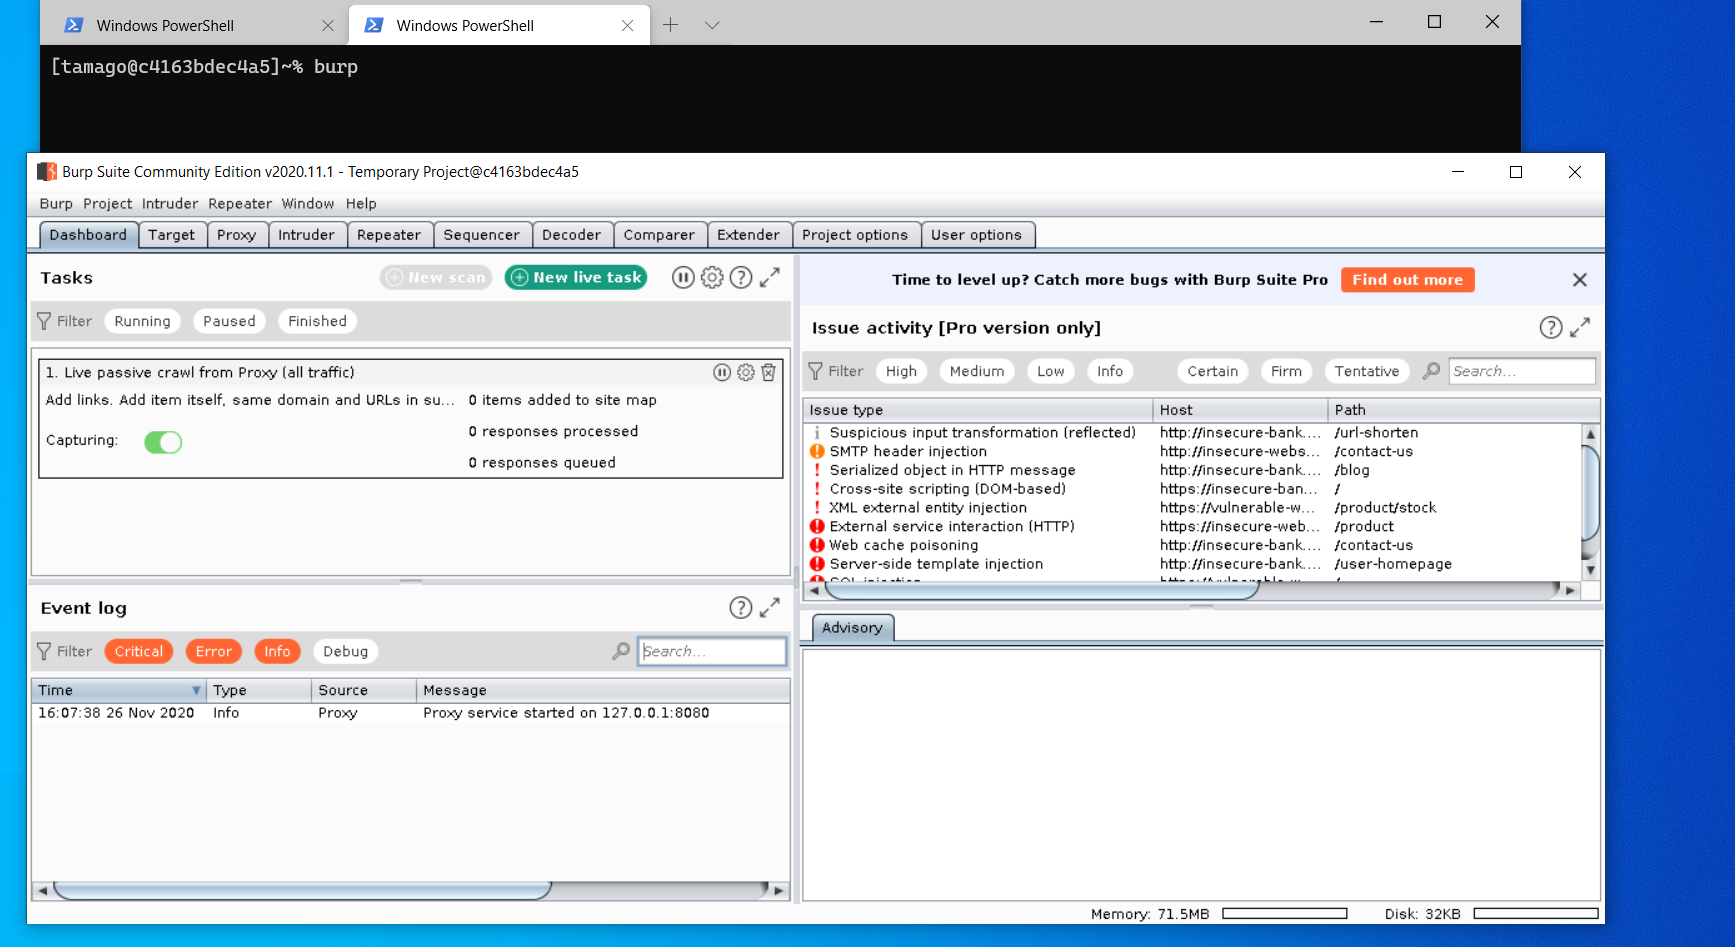
Bento Toolkit هي حاوية خفيفة مبنية على فيدورا لاختبارات الاختراق وCTF مع إضافة جميلة لتطبيقات GUI.








