
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit
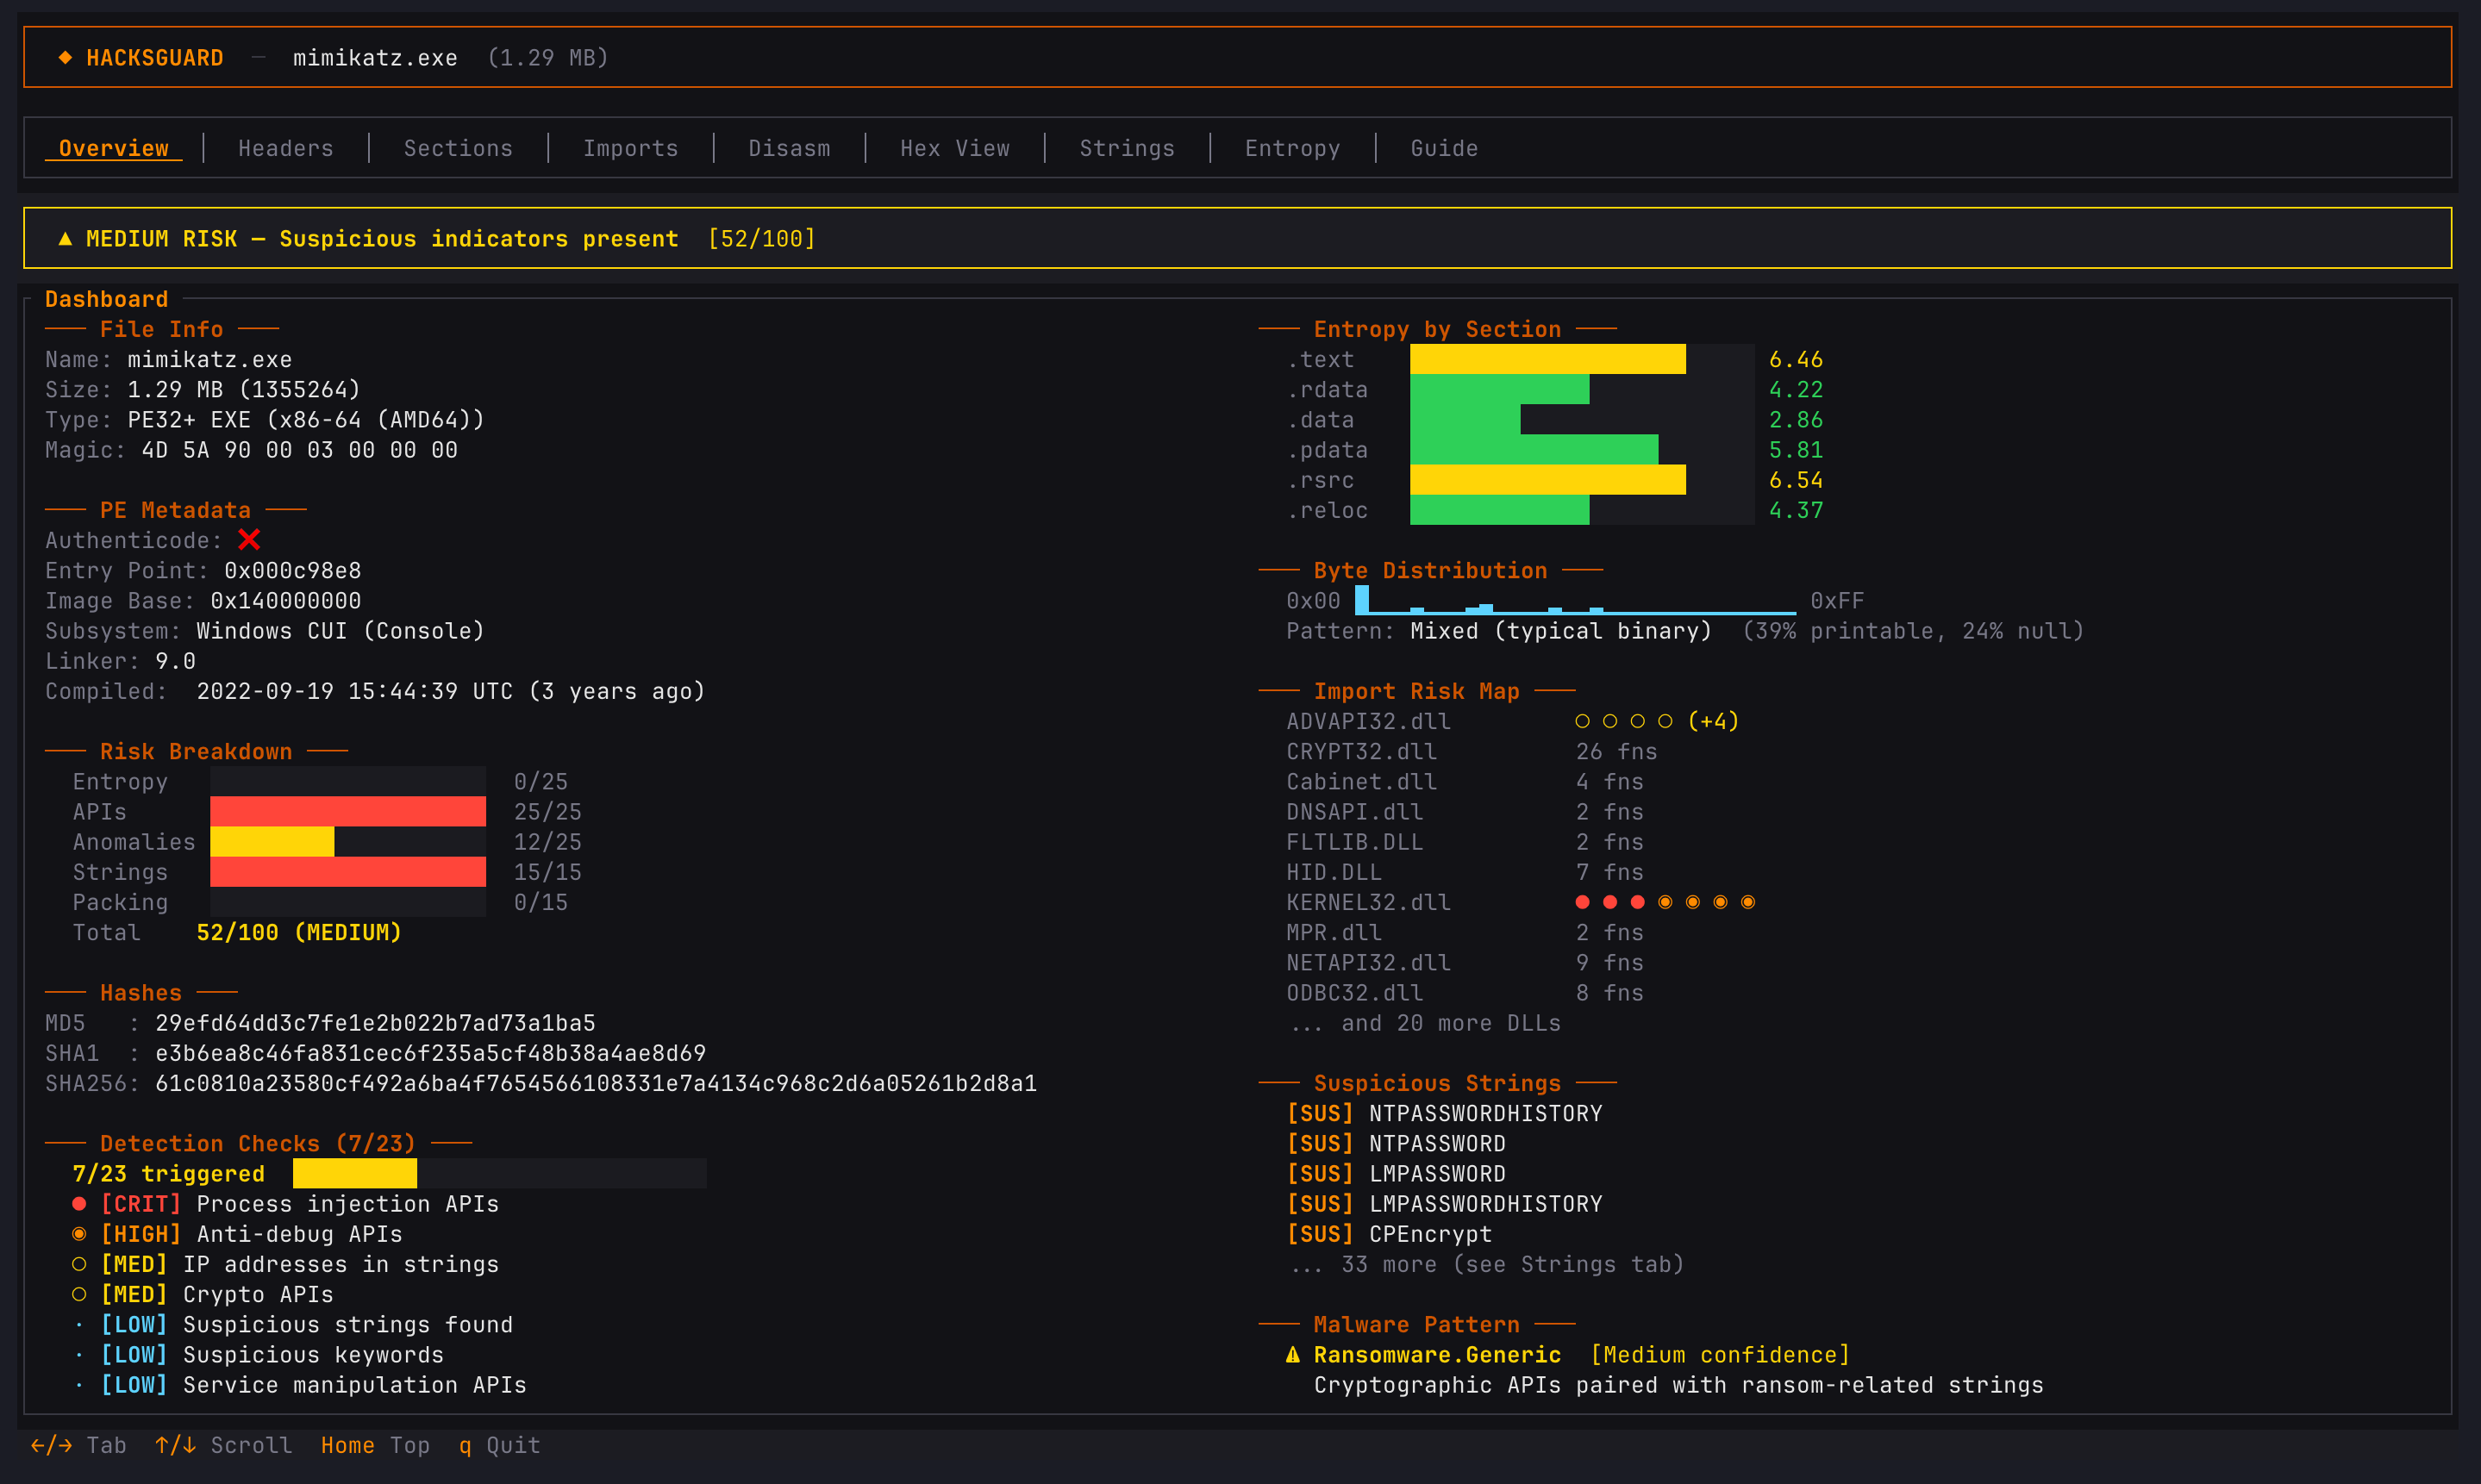
 rhacknarok/hacksguard
أداة تحليل برمجيات خبيثة سريعة جداً، متعددة الخيوط، تعمل بواجهة TUI، مبنية بلغة Rust. تتميز بتحليل عميق لملفات PE، وفحص YARA، وتقييم المخاطر…
 a-yatta/amdh
تعزيز أمان أجهزة أندرويد المحمولة
 paddycahil/windows-api-function-cheatsheets
مرجع لاستدعاءات دوال Windows API، بما في ذلك وظائف لعمليات الملفات، إدارة العمليات، إدارة الذاكرة، إدارة الخيوط، إدارة مكتبات الارتباط الديناميكي…
 dnakov/r2d2
🤖🏴☠️ إضافة radare2 لـ GPT-4 🦜. حل crackmes تلقائيًا 🪄
 robindavid/idasec
إضافة لـ IDA للهندسة العكسية والتفاعلات الديناميكية مع منصة Binsec
 malwaretech/tinyxpb
بوت كيت ويندوز إكس بي 32-بت
 hackinglz/extracteddefender
مجموعة من بيانات Microsoft Defender المستخرجة لأغراض البحث الأمني
 reverseclabs/gwtmap
تحدد سطح الهجوم لتطبيقات GWT عن طريق استخراج نقاط نهاية RPC المبهمة وتوليد حمولات طلبات متسلسلة لاختبار الأمان.
 alphadelta/secure-desktop
تطبيق مضاد لبرامج تسجيل المفاتيح (Keyloggers) وأحصنة طروادة للتحكم عن بُعد (RAT) لنظام ويندوز
 gamozolabs/elfloader
مُسطِّح ملفات ELF غير معتمد على المعمارية لشفرة الصدفة
 fuzztruction/fuzztruction
مُدعّم يعتمد على حقن الأخطاء لتحوير برامج المولّد لإنتاج مدخلات شبه صالحة للأهداف، مما يُتيح اختبار التغشية للتنسيقات المعقدة والبيانات المحمية…
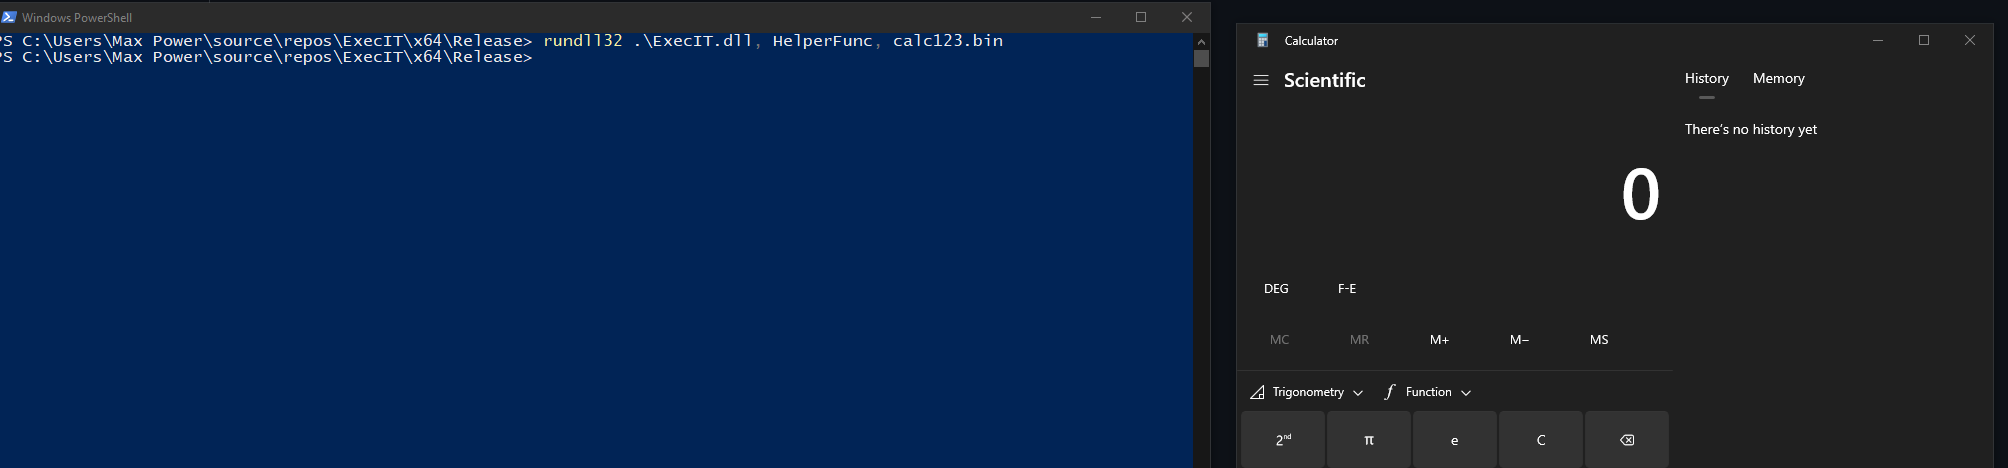 florylsk/execit
نفّذ ملفات shellcode باستخدام rundll32
 nodiuus/nocturne
مُعزِّل كود bin2bin لملفات PE الخاصة بمعمارية x86-64
 arguslab/argus-saf
إطار تحليل ثابت قائم على Scala لتحليل bytecode Android و Java مع تحليل التدفق، وفك الترجمة، وتحليل الكود الأصلي عبر التنفيذ الرمزي.
 lauriewired/artful
مكتبة ARTful لتعديل وقت تشغيل Android ديناميكيًا
 pr0xylife/qakbot
مستودع لاستخبارات التهديدات وتحليل البرمجيات الخبيثة، يركز على حصان طروادة مصرفي وشبكة بوتنت، ويتضمن مؤشرات الاختراق (IOCs) ومؤشرات C2 وأبحاثًا…
 boratanrikulu/gobee
اكتب برامج BPF الخاصة بك في Go، وليس C. يحوّل gobee مجموعة فرعية من Go إلى BPF C ويولّد روابط cilium/ebpf مكتوبة بأنواع.
 d4em0n/exrop
مولد أوتوماتيكي لسلسلة ROP للملفات الثنائية x86-64 باستخدام التنفيذ الرمزي. يدعم كتابة السجلات/الذاكرة، استدعاء الدوال، استدعاءات النظام (syscalls)،…








