#1
 n1nj4sec/pupy
Pupy هو إطار عمل مفتوح المصدر، متعدد المنصات (Windows, Linux, OSX, Android)، للتحكم والسيطرة (C2) وما بعد الاستغلال، مكتوب بلغة Python وC.
 empireproject/empire
Empire هو عميل ما بعد الاستغلال مكتوب بلغة PowerShell وPython.
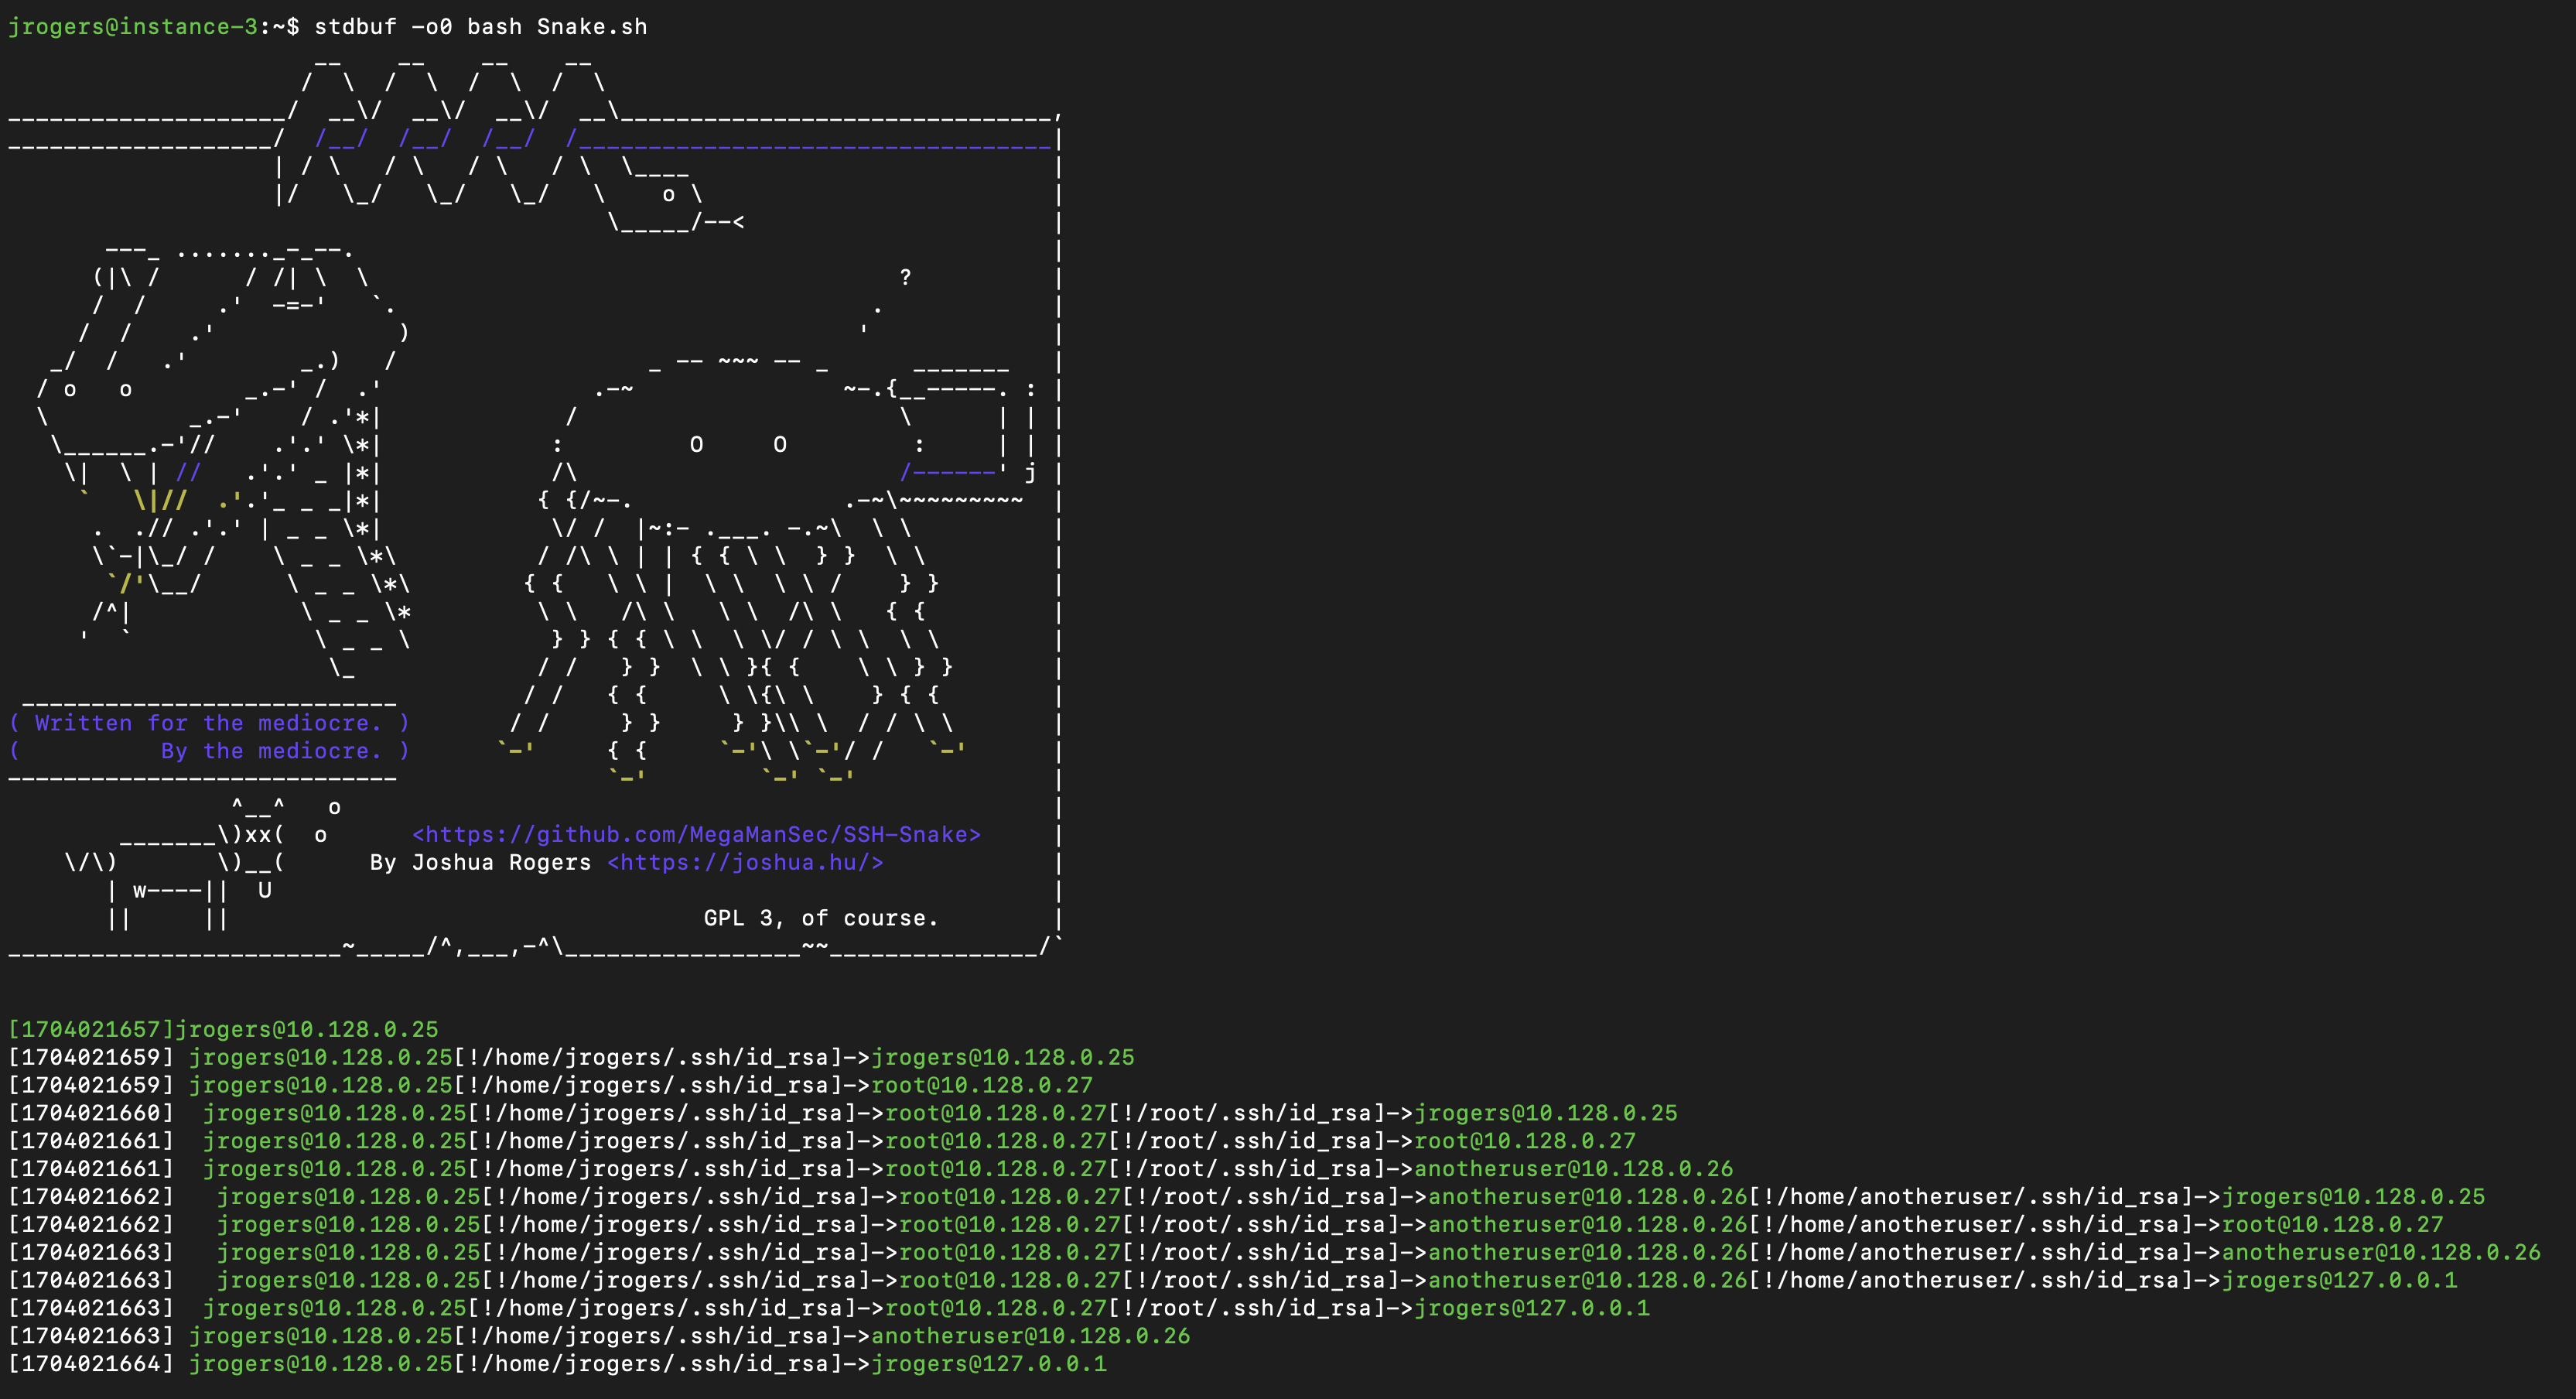 megamansec/ssh-snake
SSH-Snake هي أداة ذاتية الانتشار، ذاتية التكرار، بدون ملفات تقوم بأتمتة مهمة ما بعد الاستغلال لاكتشاف مفاتيح SSH الخاصة والمضيفين.
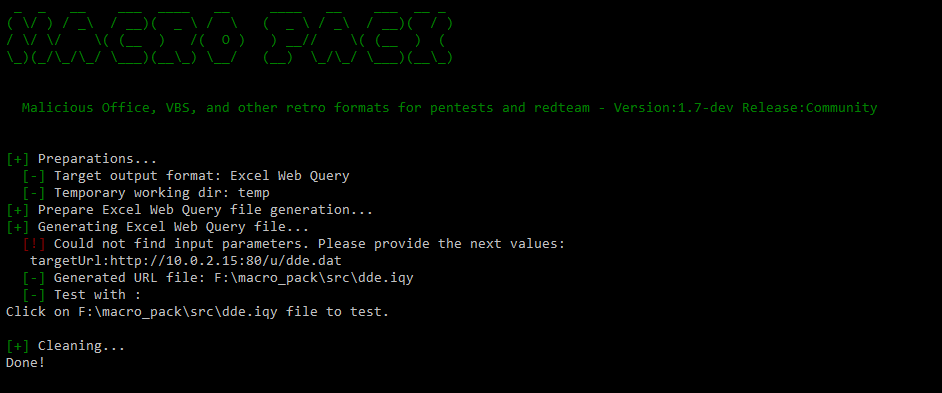 sevagas/macro_pack
macro_pack هي أداة من إعداد @EmericNasi تُستخدم لأتمتة عملية التمويه (Obfuscation) وتوليد مستندات Office، وسكربتات VB، والاختصارات، وصيغ أخرى لصالح…
 jtesta/ssh-mitm
أداة هجوم الوسيط (MITM) لبروتوكول SSH
 zerx0r/kage
Kage هي واجهة مستخدم رسومية لـ Metasploit و Meterpreter و Session Handler.
 qwqdanchun/dcrat
أداة عن بُعد بسيطة مكتوبة بلغة C#.
 praetorian-inc/pentestly
إطار اختبار اختراق داخلي بلغة بايثون وباورشيل
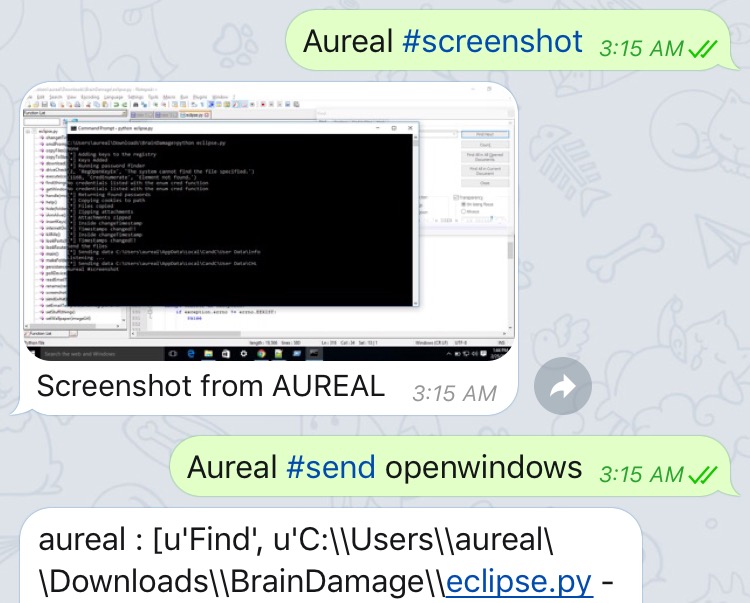 mehulj94/braindamage
خدمة إدارة عن بعد تستخدم تويتر كخادم أوامر وتحكم.
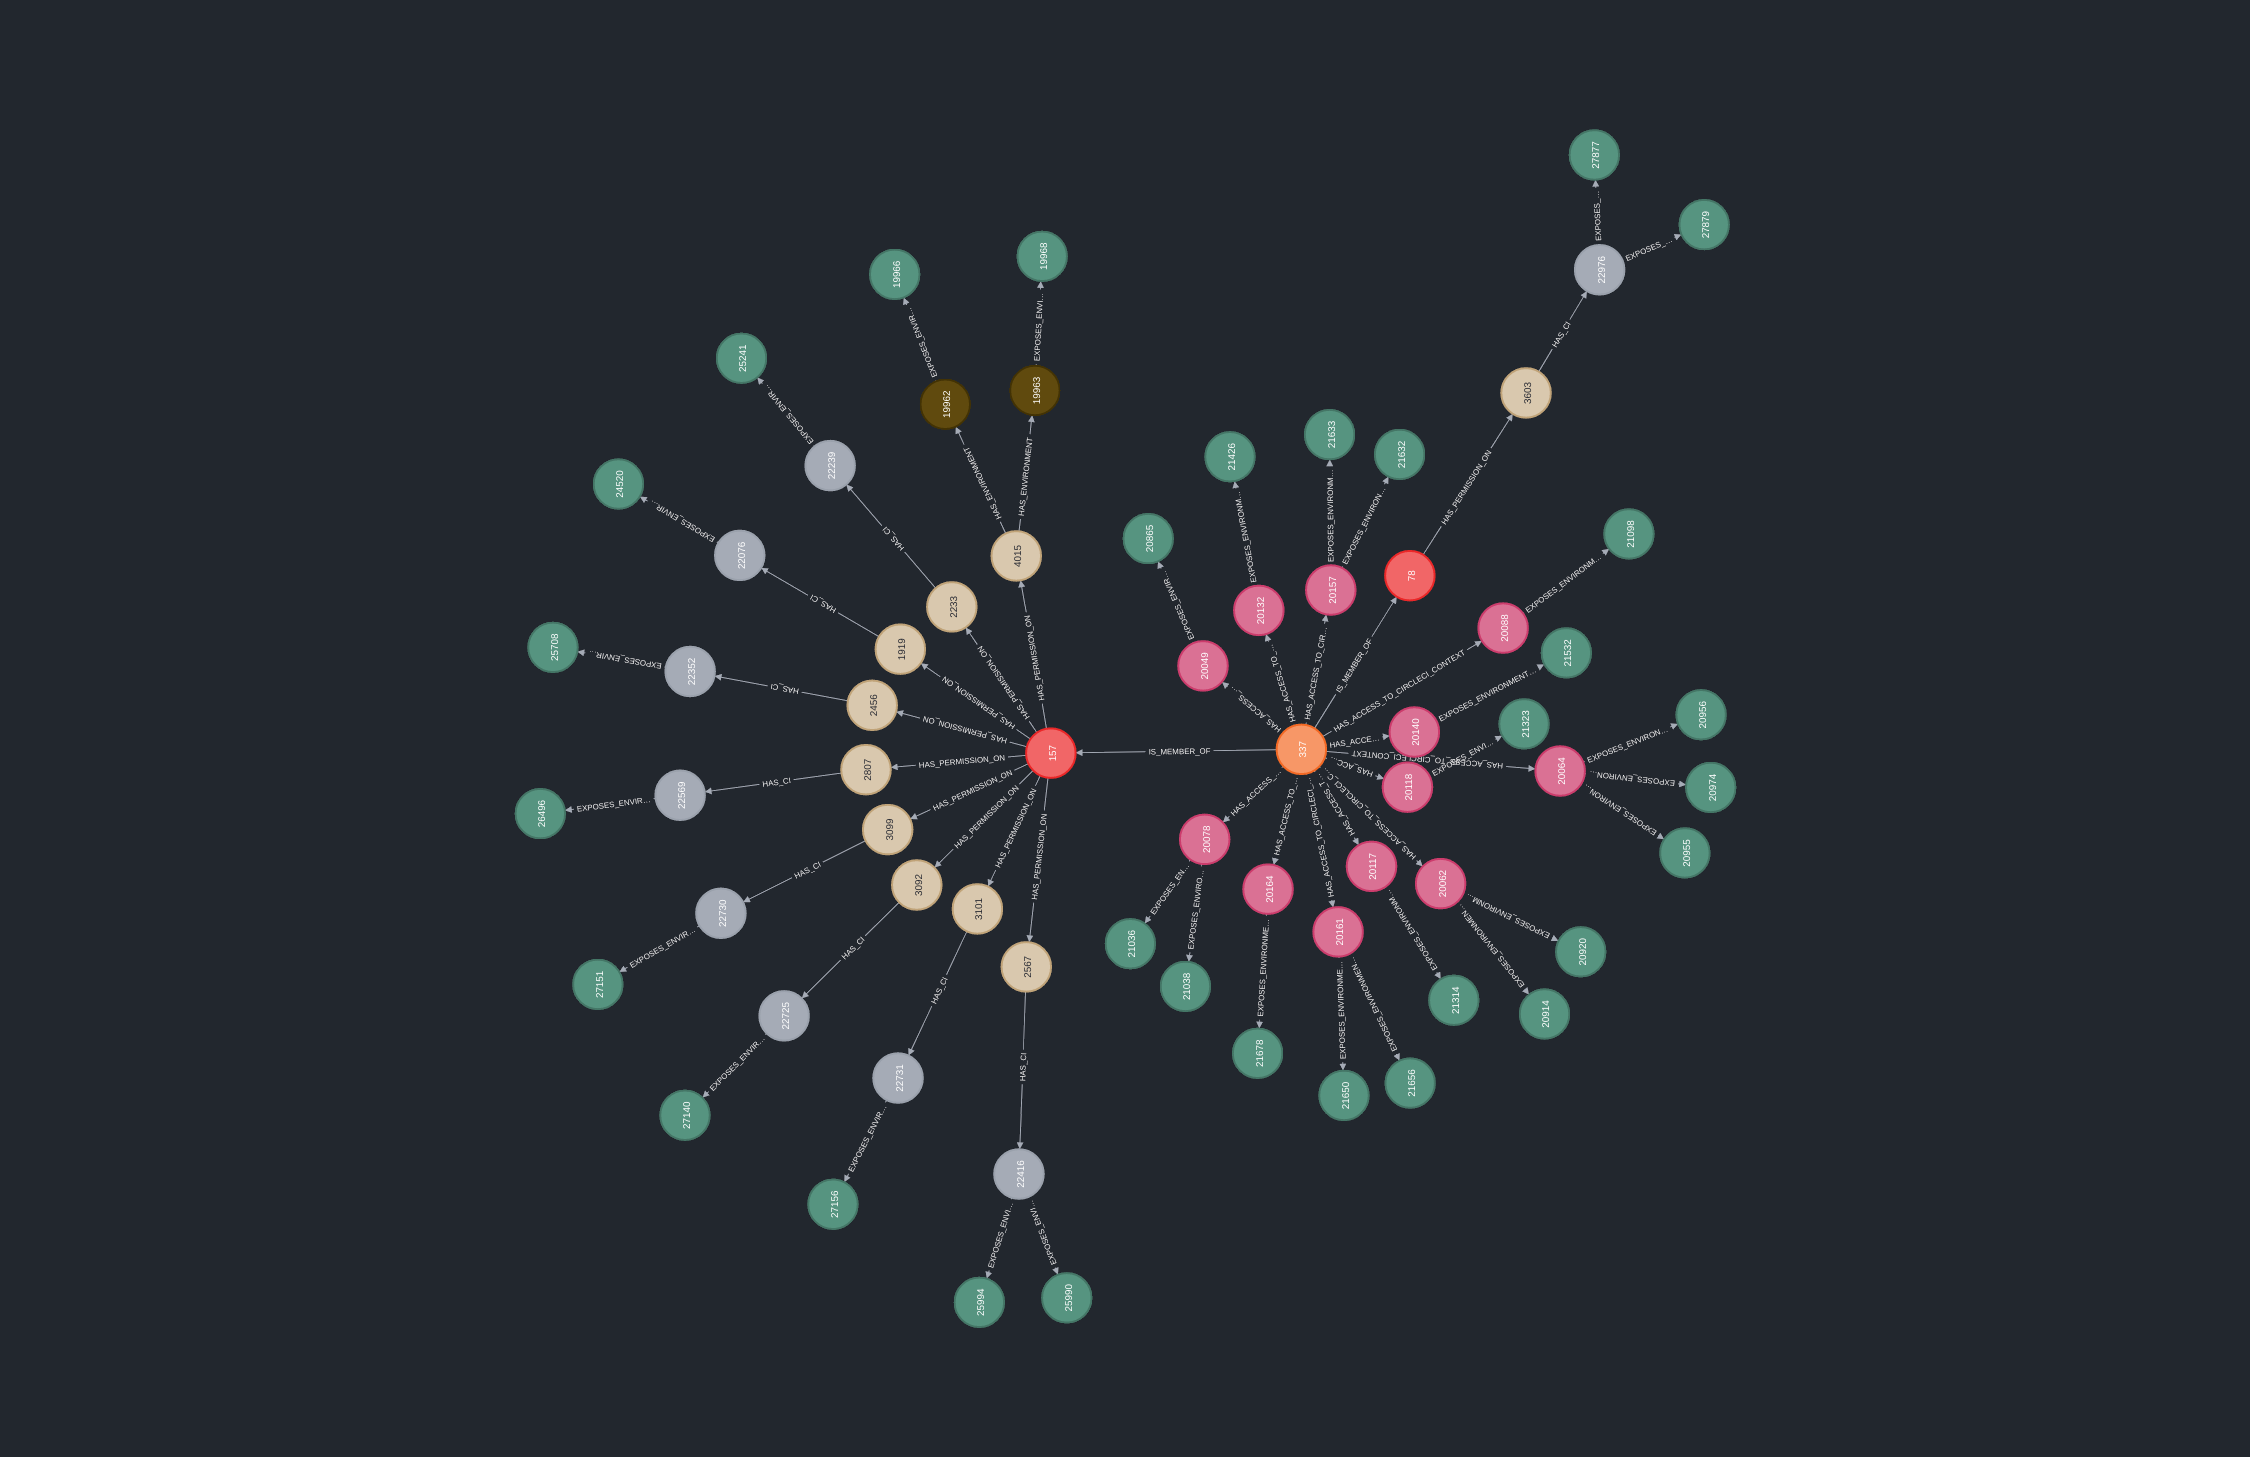 ovotech/gitoops
كل المسارات تؤدي إلى السحابة
 byt3bl33d3r/pth-toolkit
نسخة معدلة من مجموعة أدوات passing-the-hash مصممة للعمل مباشرة دون أي إعداد.
 zux0x3a/0xsp-mongoose
إطار عمل فريد لمحاكاة الأمن السيبراني وعمليات اختبار الاختراق (red teaming)، وتدقيق ويندوز بحثًا عن الثغرات الجديدة والأخطاء التكوينية وهجمات تصعيد…
 spiderlabs/portia
تهدف Portia إلى أتمتة عدد من التقنيات التي تُنفَّذ عادةً في اختبارات اختراق الشبكات الداخلية بعد اختراق حساب منخفض الصلاحيات.
 sp00kyskelet0n/discordrat
أداة إدارة عن بُعد لـ Discord مكتوبة بالكامل بلغة Python3
 dievus/lnkbomb
مولد اختصارات خبيث لجمع تجزئات NTLM من مشاركات الملفات غير الآمنة.
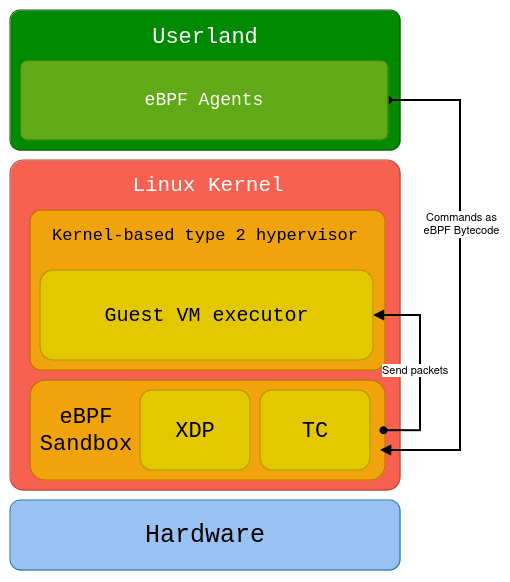 shard77/blackpill
روتكيت نواة لينكس مكتوب بلغة Rust يعتمد على هايبرفايزر مخصص من النوع الثاني (type-2)، وبرامج eBPF XDP وTC
 coldzer0/reversesock5proxy
مُوكّل Sock5 عكسي صغير مكتوب بلغة C :V