
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit

 humbss/cve-2022-42889
تطبيق توضيحي لـ CVE-2022-42889 (Apache Commons Text RCE) مع إعداد Docker وتنفيذ أوامر قائم على netcat لاختبار الأمان والتعليم.
 dbgee/cve-2022-22947
بيئة معملية قابلة لإعادة الإنتاج لـ CVE-2022-22947، وهي ثغرة تنفيذ أوامر عن بُعد في Spring Cloud Gateway Actuator API. تتضمن الكود المصدري وتعليمات…
 yougina/cve-2022-28346
حقن SQL في QuerySet.annotate()، aggregate()، و extra()
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
ماسح وPoC لـ CVE-2024-25600، ثغرة RCE غير المصادق عليها في Bricks Builder لـ WordPress. اكتشاف المواقع المعرضة للخطر والتحقق منها. بحث أمني بواسطة…
 kkirsche/slae
اختبار SecurityTube لخبير تجميع لينكس x86
 aniket2912/internal-network-penetration-testing
وحدة تعليمية حول اختبار اختراق الشبكات الداخلية: المنهجية، ونواقل الهجوم، وتعداد الموارد، والاستغلال، ورفع الصلاحيات، وما بعد الاستغلال مع خطوات…
 inertfluid/sk-cve-2026-26030-lab
مختبر Docker أخلاقي ومعزول شبكيًا لإعادة إنتاج CVE-2026-26030 — ثغرة RCE عبر eval() في فلتر مخزن المتجهات في الذاكرة الخاص بـ Semantic Kernel (تم…
 ywh-jfellus/cve-2026-9082
إثبات المفهوم لـ CVE-2026-9082 (Drupal SA-CORE-2026-004) Drupal Core SQLi
 cd6629/cve-2015-3306-python-poc
تم التحويل مع تعديلات من وحدة metasploit كتمرين لدراسة OSCP وتطوير الاستغلال
 syn-4ck/wvctf
WVCTF أو WebVulnCTF هي منصة ويب تفاعلية تعزز التدريب على اختبار الاختراق وأمن تطبيقات الويب بطريقة ترفيهية. من خلال نظام مكافآت، يجب على المستخدم…
 alpacamybags118/log4j-cve-2021-44228-sample
إعداد عينة لـ docker-compose لإظهار كيفية عمل هذا الاستغلال
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
إثبات مفهوم مع استغلال بمساعدة GDB (للاستخدام التعليمي/المختبري فقط)
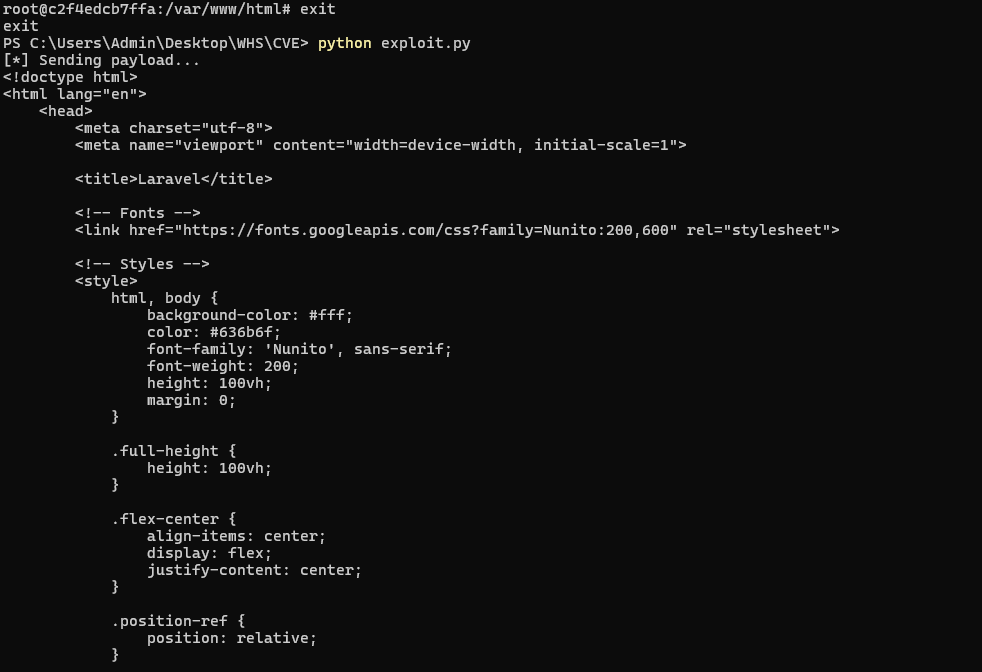 yeahhbean/laravel-cve-2018-15133
بيئة PoC قائمة على Docker لثغرة إلغاء التسلسل CVE-2018-15133 في Laravel APP_KEY. تتضمن سكربت استغلال للتحقق من تنفيذ الأوامر عن بُعد عبر حمولات ضارة…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
يحتوي هذا المستودع على ملاحظات بحثية ونموذج إثبات مفهوم (PoC) عالي المستوى للثغرة CVE-2024-21413، وهي ثغرة لوحظت في بعض عملاء البريد الإلكتروني عند…
 inertfluid/cve-2026-54316-lab
مختبر إعادة إنتاج لـ CVE-2026-54316 (Claude Code WebFetch لتجاوز إذن اسم المضيف العاري huggingface.co / استخراج البيانات)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - IDOR - وحدة تحكم واحدة JWT هي رمز أسطول
 emc-kk/cve-2026-97229-lab
مختبر Docker واستغلال Python للثغرة CVE-2026-97229، وهي ثغرة تجاوز عدد صحيح في تعبير Onigmo النمطي في GitLab CI-lint بدون مصادقة تؤدي إلى تنفيذ…








