
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
 takito1812/web-hacking-playground
تطبيق ويب به ثغرات تم العثور عليها في حالات حقيقية، سواء في اختبارات الاختراق أو في برامج مكافآت الأخطاء.
 mubix/ai-ctf
منصة التقاط الأعلام (Capture-the-Flag) المحلية بالذكاء الاصطناعي مع دروس موجّهة حول حقن الأوامر (prompt injection)، وإساءة استخدام استدعاء الأدوات…
 op7ic/blueteam.lab
مختبر كشف للفريق الأزرق تم إنشاؤه باستخدام Terraform و Ansible في Azure.
 aau-network-security/haaukins
منصة افتراضية عالية الوصول وآلية لتعليم الأمن
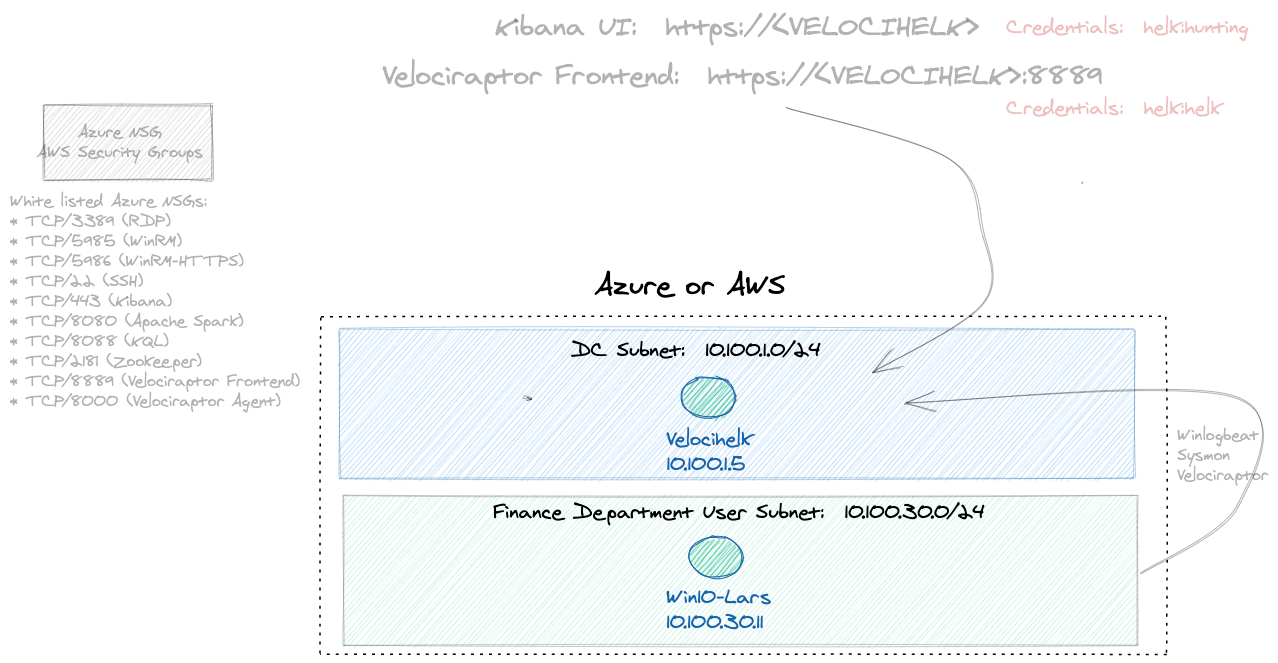 iknowjason/bluecloud
ميدان سيبراني يشمل نظام Velociraptor + HELK مع جهاز افتراضي يعمل بنظام ويندوز للاختبار الأمني والبحث والتطوير. دعم Terraform لمنصتي Azure و AWS.
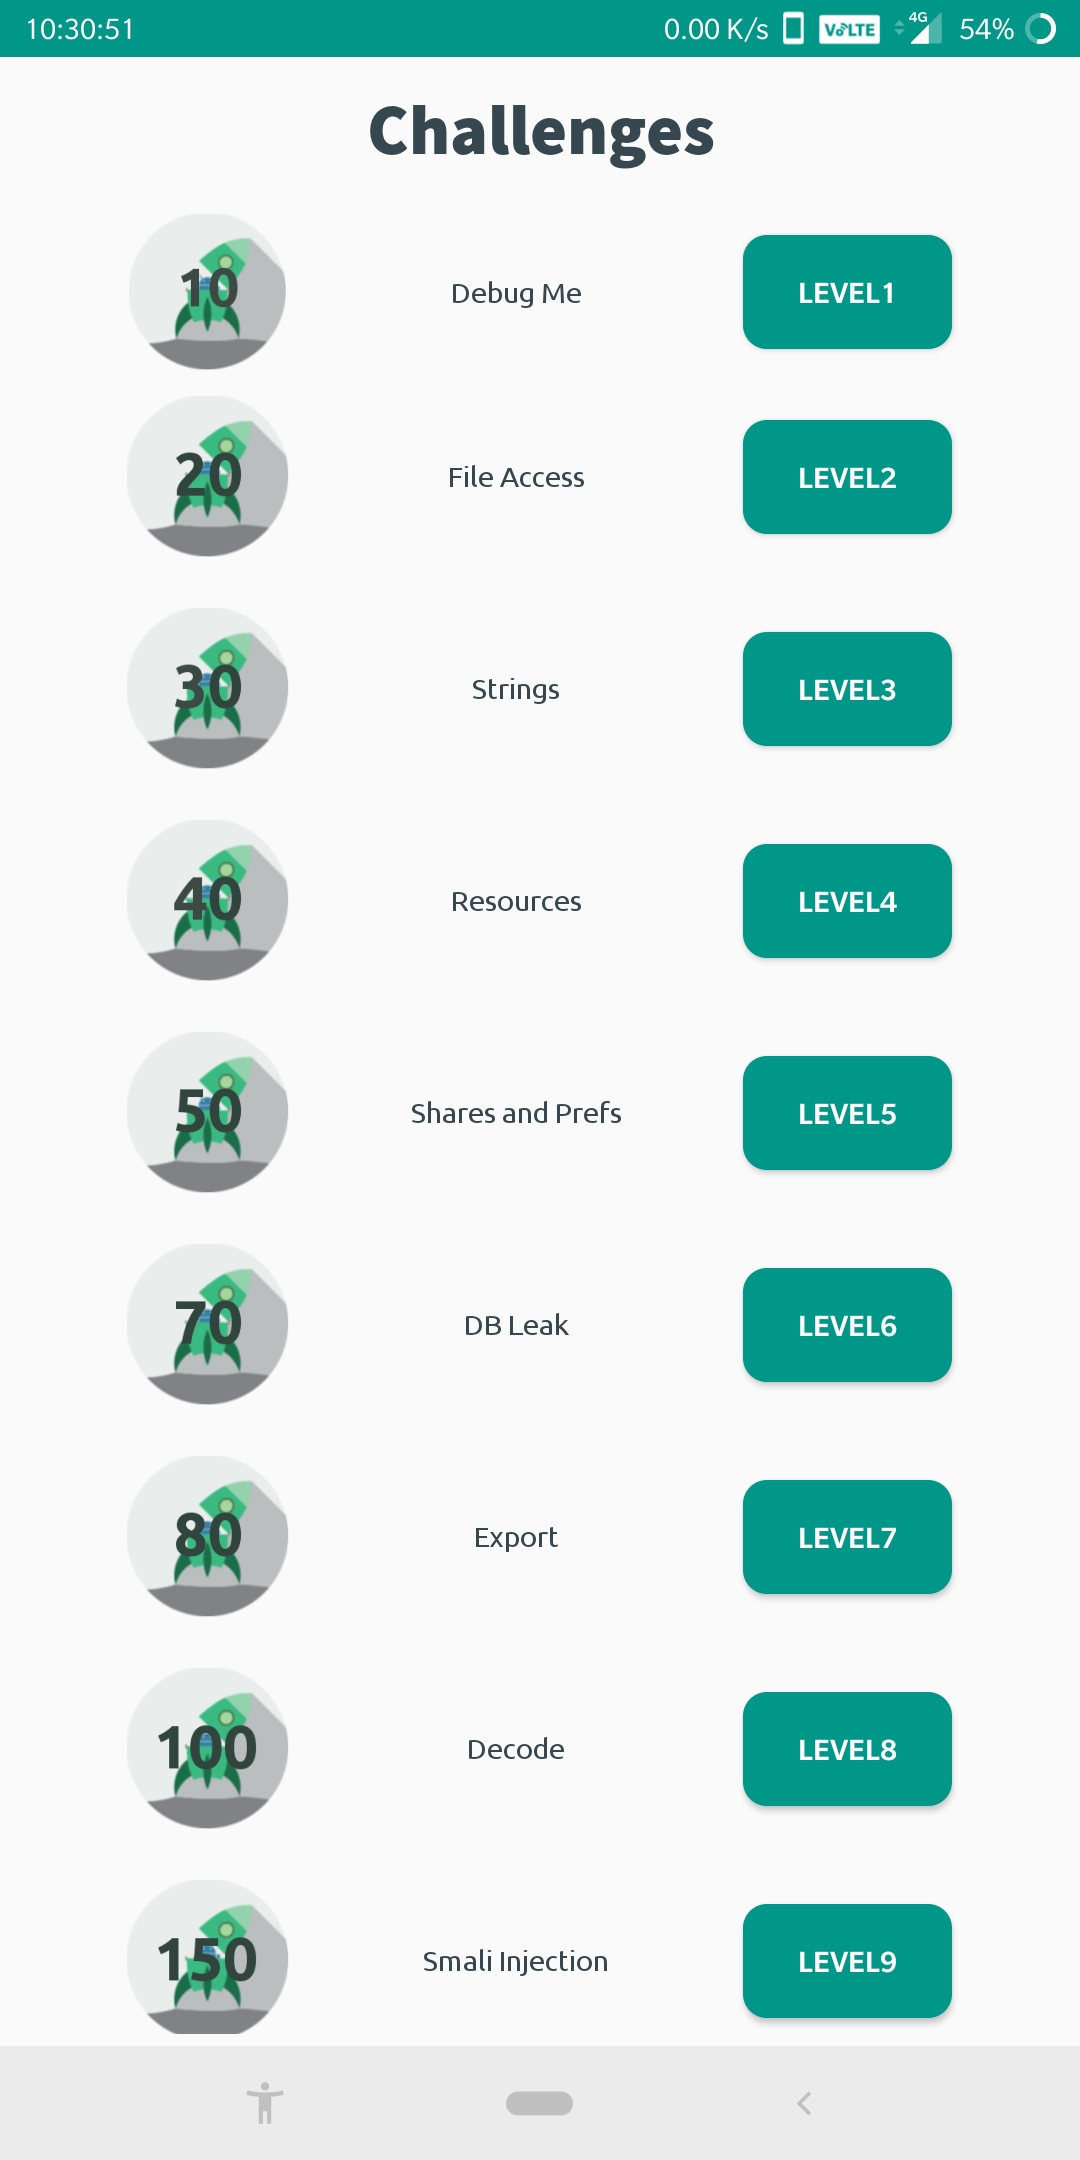 abhi-r3v0/evabs
تطبيق أندرويد مفتوح المصدر مصمم ليكون ضعيفًا عمدًا ليعمل كمنصة تعليمية للمبتدئين في أمن تطبيقات أندرويد.
 romainthomas/reverse-engineering-workshop
الشرائح والتطبيق العملي لورشة عمل الهندسة العكسية
 we45/dvfaas-damn-vulnerable-functions-as-a-service
دوال Serverless ضعيفة أمنياً بشكل متعمد لفهم خصوصيات الثغرات الأمنية في بيئات Serverless
 cyberxml/log4j-poc
عرض توضيحي لاستغلال RCE عبر LDAP يعتمد على Docker لثغرة CVE-2021-44228 Log4Shell
 eshard/scared
إطار عمل بلغة بايثون لتنفيذ هجمات تحليل القنوات الجانبية (مثل CPA) على مجموعات البيانات العامة، مصمم للاستخدام التعليمي والممارسة العملية في أمان…
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE غير مصدق في نواة ووردبريس
 lunasec-io/spring4shell-poc
هذا تطبيق مُحزَّم باستخدام Docker ومعرّض لثغرة Spring4Shell (CVE-2022-22965).
 cosmosyi/autocontrol-arena
إطار عمل آلي لتقييم سلامة الذكاء الاصطناعي المتقدم يقوم بتوليف بيئات اختبار قابلة للتنفيذ وغنية بالضغوط للكشف عن المخاطر الكامنة في نماذج الوكلاء…
 security-prince/resources-for-application-security
بعض الموارد الجيدة للبدء في مجال أمن التطبيقات
 mohshomis/modo
مجموعة منسقة من موارد تعلم الأمن السيبراني، وتقارير حل تحديات CTF، وأوراق بحثية، ومختبرات عملية لتطوير المهارات العملية عبر مجالات أمن الويب،…
 scriptingxss/iotgoat
IoTGoat هو برنامج ثابت غير آمن عمدًا مبني على OpenWrt.
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
تدريب أمني للتطبيقات التي تشحنها فعليًا. افتح متصفحك وابدأ في الاختراق.








