Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
EVABS — تطبيق أندرويد مفتوح المصدر مصمم ليكون ضعيفًا عمدًا ليعمل كمنصة تعليمية للمبتدئين في أمن تطبيقات أندرويد. | Kitploit
أدوات/GitHubGitHub/abhi-r3v0/evabs
أمان أندرويدتحليل الثغرات الأمنيةاختبار اختراق تطبيقات الجوالCTFأمن الجوالالتعلم والتعليممختبرات وتدريب عملي
GitHubabhi-r3v0/evabs

EVABS

تطبيق أندرويد مفتوح المصدر مصمم ليكون ضعيفًا عمدًا ليعمل كمنصة تعليمية للمبتدئين في أمن تطبيقات أندرويد.

عرض المستودع
2244553منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

إي فابس (مختبرات أندرويد شديدة الضعف)


INDIA Open Source Love GPL Licence version Hits

تطبيق أندرويد مفتوح المصدر مصمم ليكون ضعيفًا عمدًا ليكون منصة تعلم للمبتدئين في مجال أمان تطبيقات الأندرويد. الجهد هو تعريف المبتدئين ذوي المعرفة المحدودة جدًا أو المعدومة ببعض نقاط الضعف الرئيسية والشائعة في تطبيقات الأندرويد المستندة إلى العالم الحقيقي في نموذج تفاعلي قائم على القصة. يتبع EVABS نهجًا تدريجيًا في الصعوبة، وفي كل مستوى يتعلم اللاعب مفهومًا جديدًا. لا يزال هذا المشروع قيد التطوير ويهدف إلى دمج أكبر عدد ممكن من المستويات.

للحصول على التفاصيل الكاملة والحلول، تفضل بزيارة سلسلة المدونات.


التثبيت

  • قم بتنزيل أحدث ملف تطبيق من صفحة الإصدارات.
  • قم بتثبيته على جهاز أندرويد (موصى به جهاز ذو صلاحية جذر) أو محاكي. (تفضل بزيارة هذه المدونة لمزيد من المعلومات)

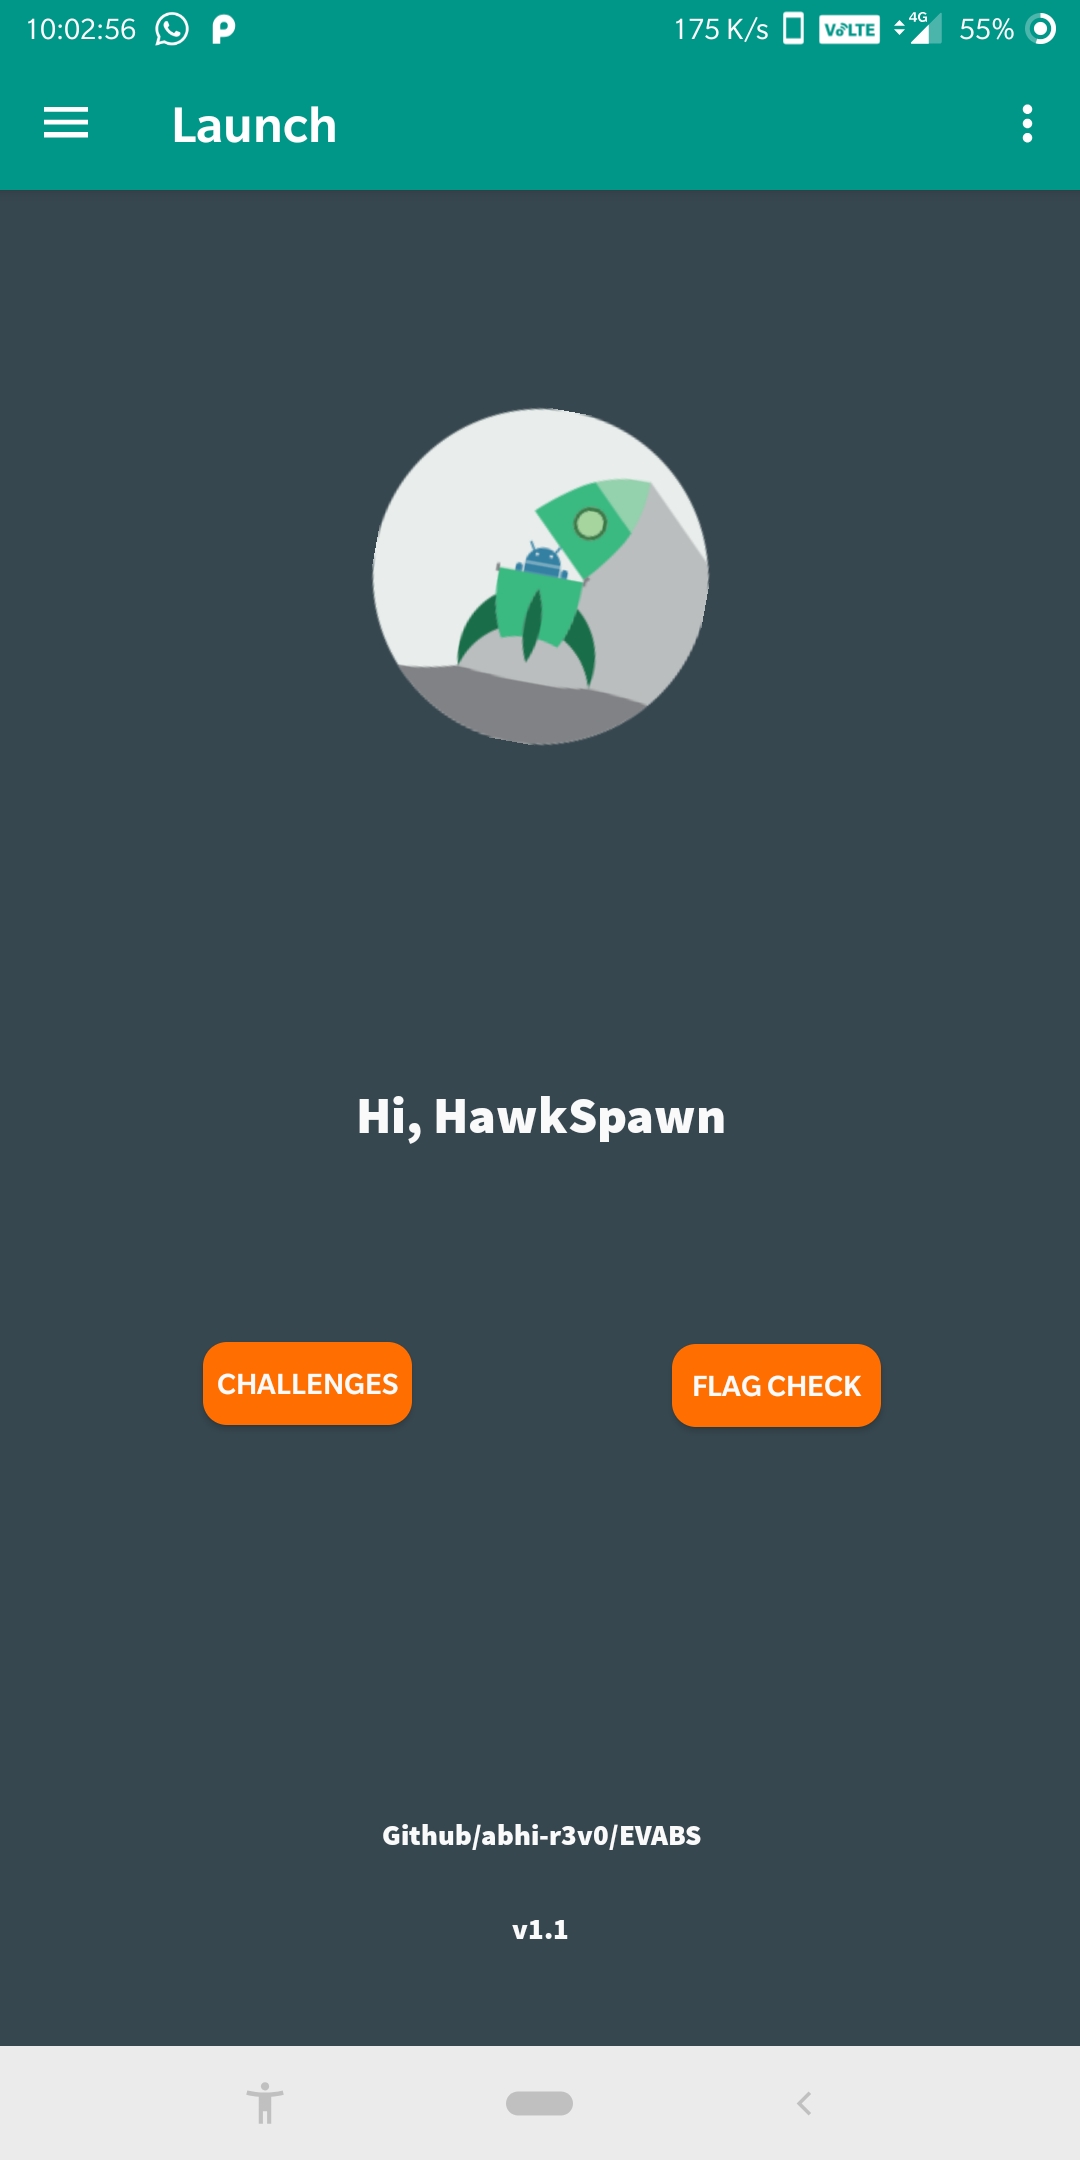
لقطات الشاشة:

1

2

3

4

5

المتطلبات

  • محاكي أندرويد (افتراضي/Genymotion) أو جهاز أندرويد ذو صلاحية جذر.
  • FRIDA
  • ADB
  • apktool
  • dex2jar

أو استخدم ADHRIT (أداة شاملة)

محتار؟ اقرأ التوثيق حول إعداد البيئة.


سجل التغييرات

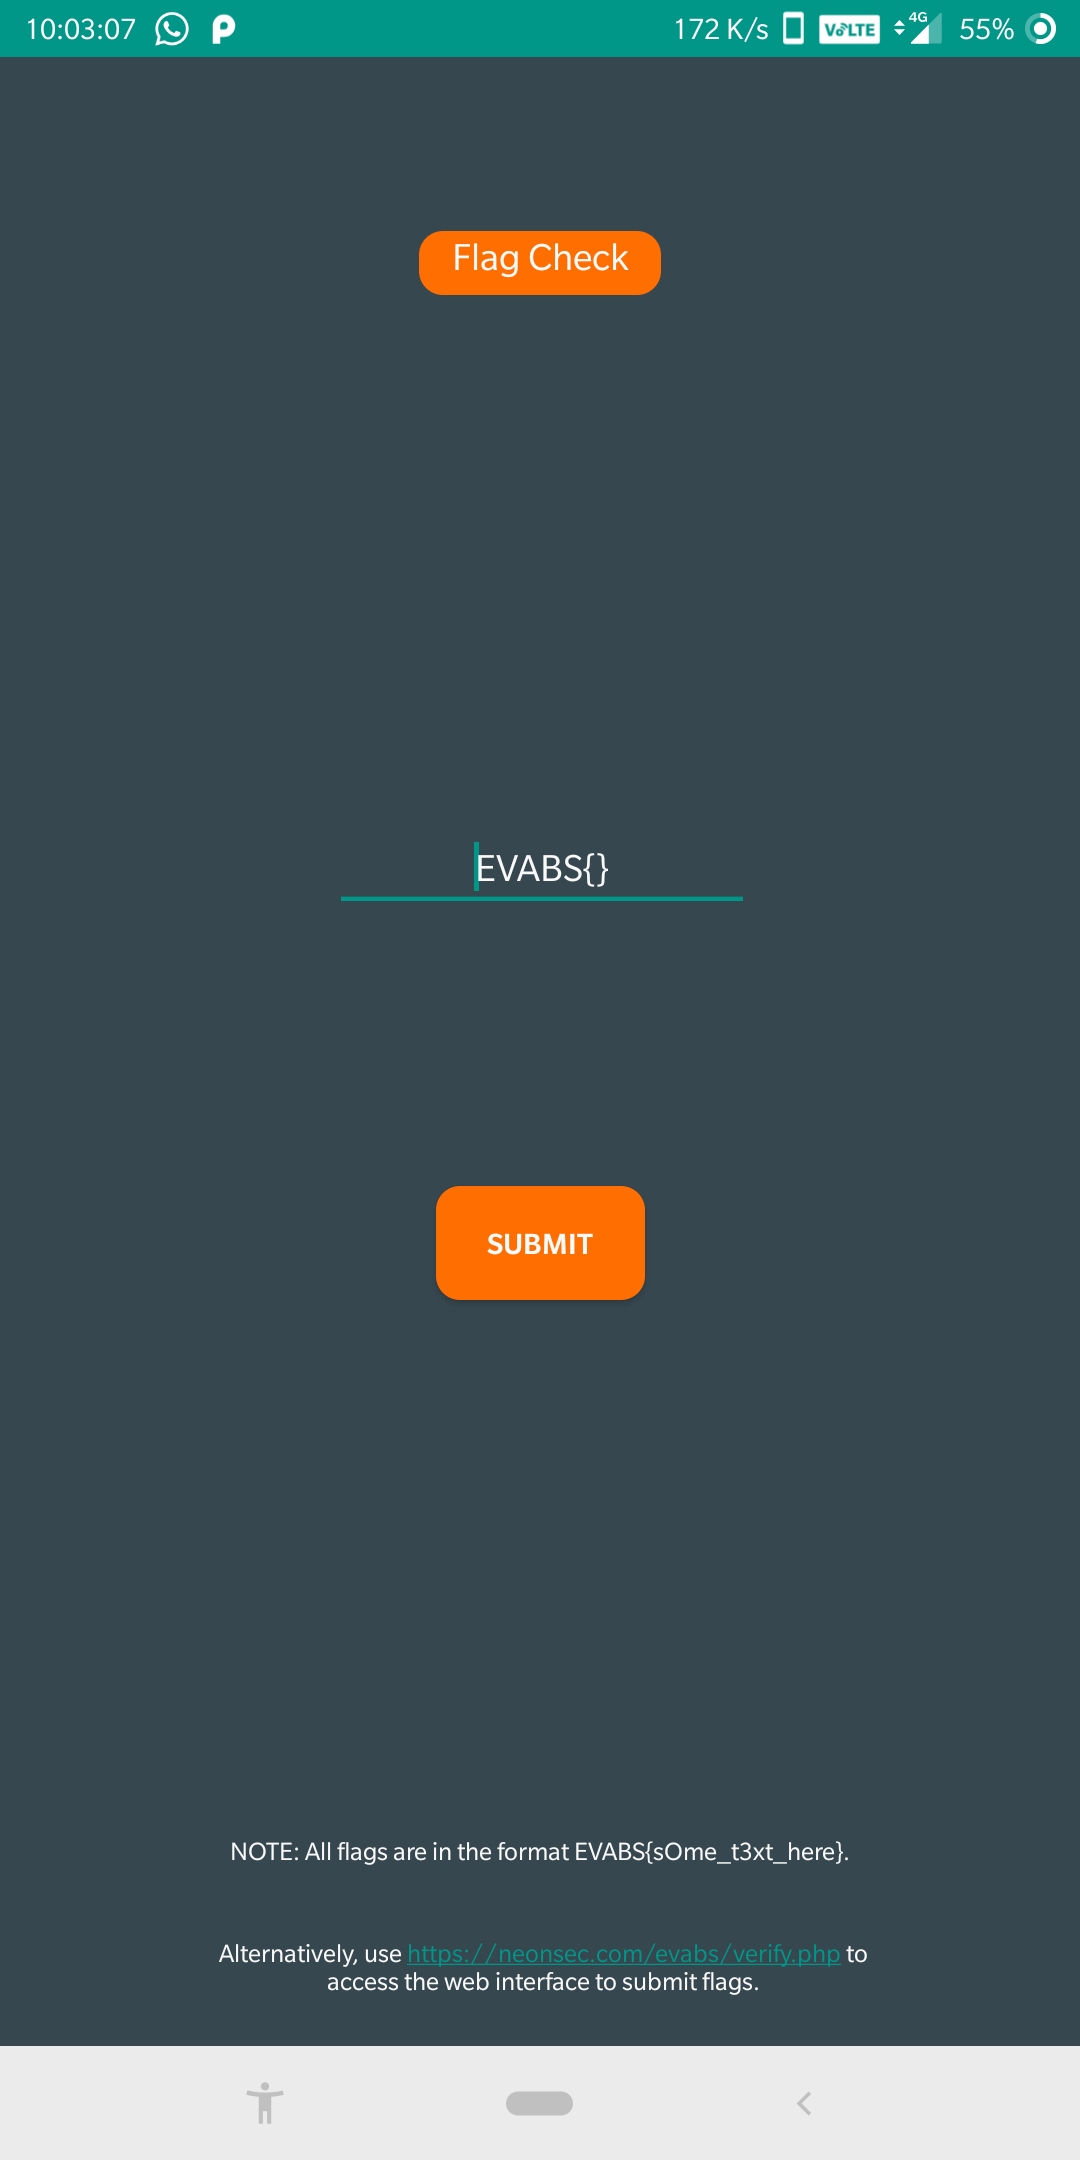
  • تمت إضافة وحدة التحقق من العلامة داخل EVABS.
  • بدلاً من ذلك، يمكنك استخدام هذا الرابط لإرسال العلامات من متصفحك.
  • تحسينات واجهة المستخدم

البناء محلياً

  • استنساخ المستودع git clone https://github.com/abhi-r3v0/EVABS.git أو قم بتنزيل الملف المضغوط.
  • أنشئ مجلدًا جديدًا باسم EVABS داخل دليل AndroidStudioProjects الخاص بك وانقل المحتويات إلى المجلد الجديد.
  • افتح Android Studio، واذهب إلى File -> open واختر المشروع.
  • اذهب إلى Build -> Generate Signed APK.
  • أنشئ توقيعًا جديدًا إذا لم يكن موجودًا. قم بتوقيع APK.
  • قم بتثبيت APK باستخدام adb install EVABS.apk

الفريق

قائد المشروع:

  • Abhishek J M ([email protected], @HawkSpawn)

الشعار

  • Loyd Jayme ([email protected], @loydjayme25)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →