
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
 emproof-com/workshop_firmware_reverse_engineering
ورشة عمل حول الهندسة العكسية للبرامج الثابتة
 johackim/docker-hacklab
مختبر الاختراق الشخصي الخاص بي، اصنع مختبرك الخاص.
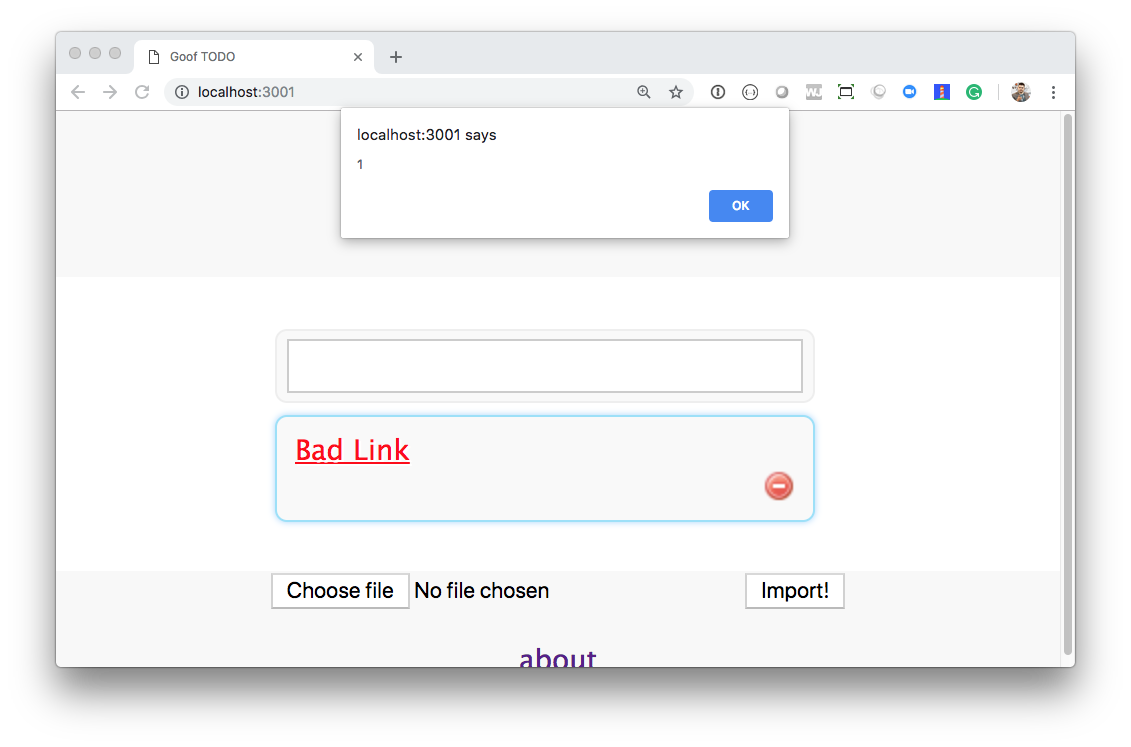 snyk-labs/exploit-workshop
ورشة عمل خطوة بخطوة لاستغلال نقاط الضعف المختلفة في تطبيقات Node.js و Java
 0xm3r/cgpwn
آلة افتراضية خفيفة لمهام hardware hacking، RE (fuzzing، symEx، exploiting، إلخ) ومهام wargaming.
 pnwcomputers/ultimate-cybersecurity-master-guide
يوفّر هذا المستودع موردًا مركزيًا للدفاع والهجوم السيبراني التشغيلي، حيث يجمع النظريات والأدوات وإجراءات التشغيل والأدلة خطوة بخطوة عبر مختلف مجالات…
 dhotrey/awesome-cybersec
مجموعة من المنصات الرائعة، المدونات، المستندات، الكتب، الموارد والأشياء الرائعة حول الأمن
 momenbasel/htb-writeups
مجموعة منظمة لأكثر من 500 تقرير تفصيلي لأجهزة Hack The Box، وأكثر من 400 حل للتحديات، وأدوات تعلم تفاعلية تشمل رسوم بيانية للمعرفة، ومخططات لمسارات…
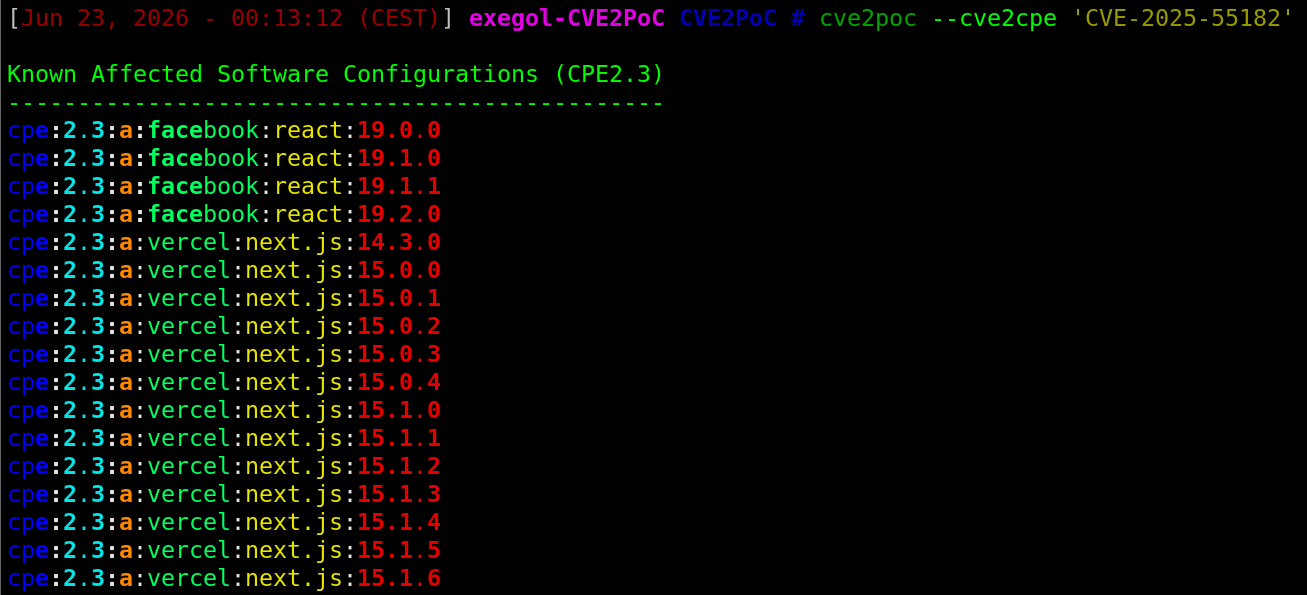 0liverflow/cve2poc
CVE2PoC هي أداة تساعد مختبري الاختراق وصيادي الثغرات وباحثي الأمن في العثور بسرعة على الاستغلالات العامة أو إثباتات المفهوم (PoCs) المتعلقة بمعرّف…
 chrisneagu/ftc-skystone-dark-angels-romania-2020
إشعار: يحتوي هذا المستودع على حزمة SDK العامة لـ FTC لموسم المنافسة SKYSTONE (2019-2020). إذا كنت تبحث عن برنامج SDK الخاص بموسم FTC الحالي، فيرجى…
 christophetd/adaz
:wrench: انشر مختبرات Active Directory قابلة للتخصيص في Azure - تلقائيًا.
 ramadhanamizudin/lazyweb
LazyWeb هي تطبيق ويب توضيحي مصمم لعرض الثغرات الأمنية الشائعة في جانب الخادم. يتم تصنيف كل ثغرة مع تقييم الصعوبة الخاص بها لتوفير تجربة تعليمية شاملة…
 cr0nx/awesome-linux-attack-forensics-purplelabs
هذه الصفحة هي نتاج بحث عملي مستمر حول تقنيات وأدوات الهجمات المتقدمة على لينكس، وكشفها، والتحليل الجنائي.
 doctoreww/evilfonttool
أداة خداع تعتمد على الخطوط للاختبارات الهجومية، والبحث الأمني، وأي شيء آخر.
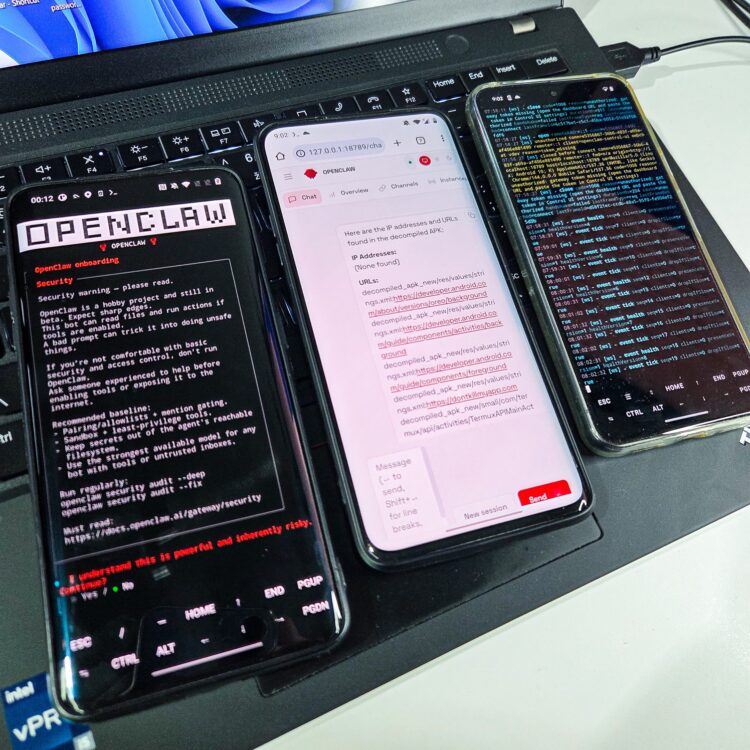 androidmalware/openclaw_termux
كيفية تثبيت OpenClaw على هاتف أندرويد والتحكم به عبر واتساب
 tegal1337/0l4bs
مختبرات البرمجة النصية عبر المواقع (XSS) لعشاق أمان تطبيقات الويب
 raminfp/redis_exploit
CVE-2025-49844 (RediShell)
 t0thkr1s/allsafe-android
تطبيق Android معرض للثغرات عن قصد.








