

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
0l4bs — مختبرات البرمجة النصية عبر المواقع (XSS) لعشاق أمان تطبيقات الويب | Kitploit

أدوات/GitHubGitHub/tegal1337/0l4bs
أمن الويبCTFالتعلم والتعليممختبرات وتدريب عملي
GitHubtegal1337/0l4bs

0l4bs

مختبرات البرمجة النصية عبر المواقع (XSS) لعشاق أمان تطبيقات الويب

عرض المستودعالموقع الإلكتروني
3484855منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

0l4bs

لقطة شاشة
مختبرات لاختبار الاختراق عبر البرمجة النصية بين المواقع لعشاق أمن تطبيقات الويب

قائمة التحديات :

~ التحدي 1 | URL
~ التحدي 2 | نموذج
~ التحدي 3 | وكيل المستخدم
~ التحدي 4 | المُحيل
~ التحدي 5 | ملف تعريف الارتباط
~ التحدي 6 | التخزين المحلي
~ التحدي 7 | صفحة تسجيل الدخول
~ التحدي 8 | رفع الملفات
~ التحدي 9 | تشفير Base64
~ التحدي 10 | إزالة التنبيه
~ التحدي 11 | إزالة البرنامج النصي
~ التحدي 12 | Preg_replace
~ التحدي 13 | كيانات HTML
~ التحدي 14 | مرشح التعبير المنتظم #1
~ التحدي 15 | مرشح التعبير المنتظم #2
~ التحدي 16 | مرشح التعبير المنتظم #3
~ التحدي 17 | كيانات HTML + ترميز URL
~ التحدي 18 | كيانات HTML #2 (حرف خاص)
~ التحدي 19 | كيانات HTML #3 (قيمة الإدخال)
~ التحدي 20 | كيانات HTML #4 (قيمة الإدخال + الأحرف الكبيرة)
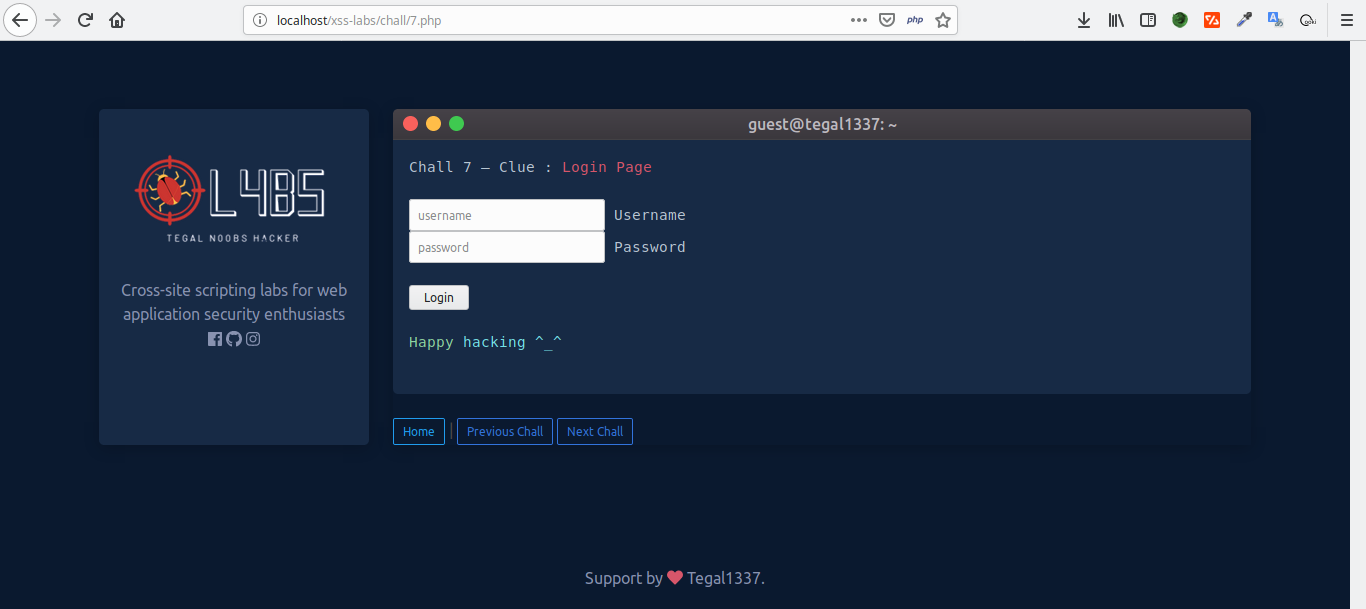
لقطة الشاشة :

لقطة شاشة
لقطة شاشة

التثبيت :

  • قم بتشغيل خادم الويب الخاص بك (XAMPP / LAMPP)
  • انسخ المستودع وضع الملفات في المجلد /htdocs/xss-labs
  • يمكنك الوصول إلى http://localhost:8080/xss-labs
  • اختراق سعيد ^_^

تشغيل هذه الصورة

لتشغيل هذه الصورة، يجب تثبيت docker. فقط قم بتشغيل الأمر:

docker run --name web-ctf -d -it -p 80:80 hightechsec/xsslabs

النشر يدويًا باستخدام صورة Docker

  • استنساخ هذا المستودع (git clone https://github.com/tegal1337/0l4bs)
  • ثم قم بتشغيل docker build -t "xsslabs" . وانتظر حتى يكتمل
  • إذا اكتمل البناء، قم بتشغيل هذا الأمر docker run --name web-ctf -d -it -p 80:80 xsslabs

كتابة المقالات / المقالات

مختبرات 0l4bs XSS (https://tegalsec.org/0l4bs-cross-site-scripting-labs-for-web-application-security-enthusiasts/)
跨站脚本攻击实验室:0l4bs (https://zhuanlan.zhihu.com/p/108023848)
0l4bs XSS实验 (https://icssec.club/2020/02/25/0l4bs-XSS/)
Kitploit (https://www.kitploit.com/2020/02/0l4bs-cross-site-scripting-labs-for-web.html?m=0)


ادعم منظمتنا من خلال التبرعات

Foo

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





