
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
 shivshantp/cve-2025-24813
Apache Tomcat PUT JSP RCE - CVE-2025-24813 - استغلال و PoC
 bossnick98/-soc342---cve-2025-53770-sharepoint-toolshell-auth-bypass-and-rce
نشاط لتدريب مهارات التحليل وإعداد التقارير
 hackmelocal/cve-2025-31486-simulation
بيئة معملية معبأة في حاويات لمحاكاة واستغلال CVE-2025-31486، ثغرة اجتياز مسار في خادم تطوير Vite، مع تعليمات خطوة بخطوة للتدريب الأمني العملي.
 hackmelocal/cve-2025-49113-simulation
بيئة معملية محفوظة في حاويات لمحاكاة واستغلال ثغرة تنفيذ أكواد عن بعد بعد المصادقة (CVE-2025-49113) في Roundcube Webmail عبر إلغاء تسلسل كائنات PHP…
 fineken/jenkins-cve-2024-23897-lab
بيئة مختبرية قائمة على Docker لممارسة استغلال ثغرة CVE-2024-23897 في Jenkins لقراءة الملفات التعسفية، مع سكربتات هجوم آلية ويدوية.
 daryllundy/cve-2025-32463
إطار اكتشاف لثغرة تصعيد امتيازات sudo CVE-2025-32463. يوفر مراقبة في الوقت الفعلي وتحليلًا جنائيًا وتكامل SIEM لفرق العمليات الأمنية.
 ic3-512/linux-root-kit
محاكاة شاملة من البداية إلى النهاية لهجوم التباس تبعيات Python، وتصعيد صلاحيات sudo (CVE-2025-32463)، واستمرارية قائمة على rootkit - مع تحليل جنائي…
 edyekomu/cve-2017-12615-poc
بيئة PoC واستغلال لثغرة تنفيذ التعليمات البرمجية عن بُعد في Apache Tomcat على نظام Windows
 browninfosecguy/adlab
مختبر Active Directory لاختبار الاختراق
 burak1320demiroz/cve-2025-2082
محاكاة تفاعلية لسيناريو أمن سيبراني يحاكي سلسلة هجوم من Tesla TPMS إلى VCSEC إلى ناقل CAN، لتعليم مفاهيم أمن المركبات من خلال اتخاذ قرارات قائمة على…
 abhisek3122/cve-2025-23167
استغلال جاهز لـ CVE-2025-23167 – تهريب طلبات HTTP في إصدارات Node.js 20.x المعرضة للخطر قبل الإصدار 20.19.2
 armand2002/exploit-cve-2025-1974-lab
مختبر تعليمي يوضح استغلال CVE-2025-1974، يوفر تدريبًا عمليًا لتحليل الثغرات واختبار الاختراق.
 sabbu143s/cve_2020_35848
يؤثّر CVE-2020-35848 على Cockpit-CMS الإصدار 1.7 نتيجةً للتعامل غير الآمن مع مدخلات المستخدم في آليات المصادقة، ممّا يؤدّي إلى تنفيذ التعليمات…
 anomalousvectors/cve-2022-24785-poc-lab
# مختبر ثغرة Moment.js
 cedric-martz/ethernalblue_report
هذا تقرير تقييم أمني يتعلق بثغرة EthernalBlue (CVE-2017-0143).
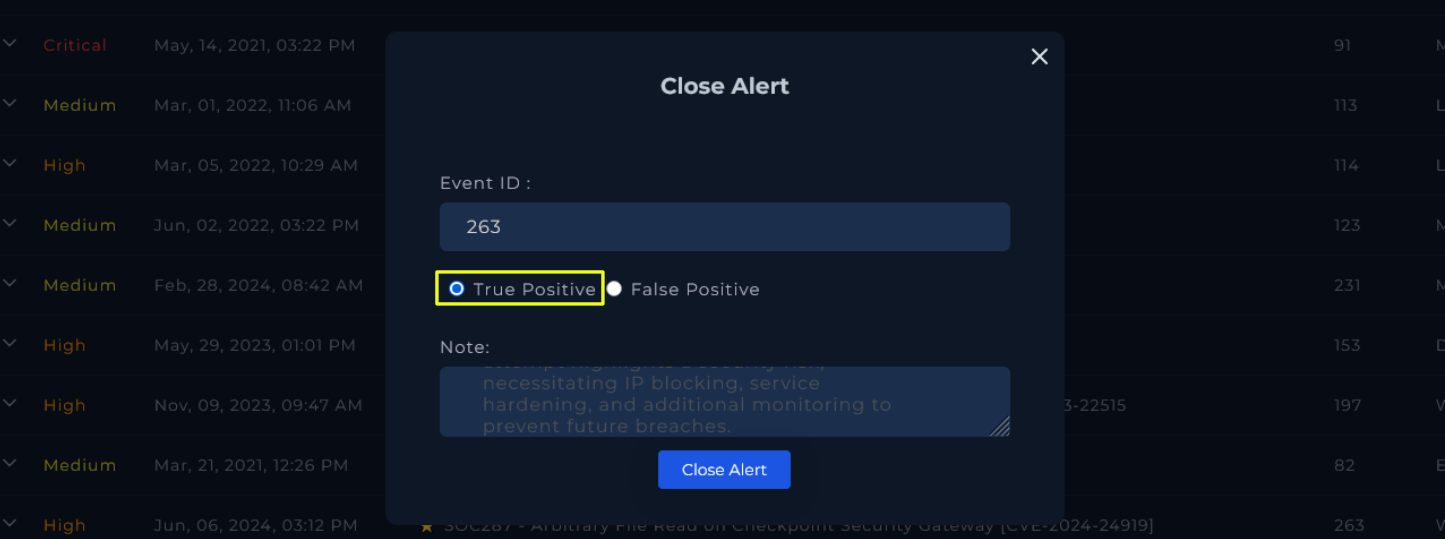 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
شرح خطوة بخطوة لكشف وتحليل استغلال CVE-2024-24919 باستخدام منصة SIEM، بما في ذلك تحليل حركة المرور وتوثيق مؤشرات الاختراق وإجراءات الاحتواء والتصعيد.
 kazuya256/next-js-auth-bypass
🔓 عرض توضيحي لتجاوز المصادقة في Next.js - تطبيق تعليمي يوضح ثغرة تجاوز المصادقة في middleware CVE-2025-29927. ⚠️ للاستخدام التعليمي فقط. [تم إنشاؤه…
 makkkiiii/gitpython-exploit-cve-2022-24439
الطريقة التي استخدمتها في وحدة اختبار الاختراق العملي الخاصة بي.








