
 #1
أدوات لاختبار وتأمين أجهزة وبروتوكولات ومنصات إنترنت الأشياء (IoT).
موصى به من Kitploit
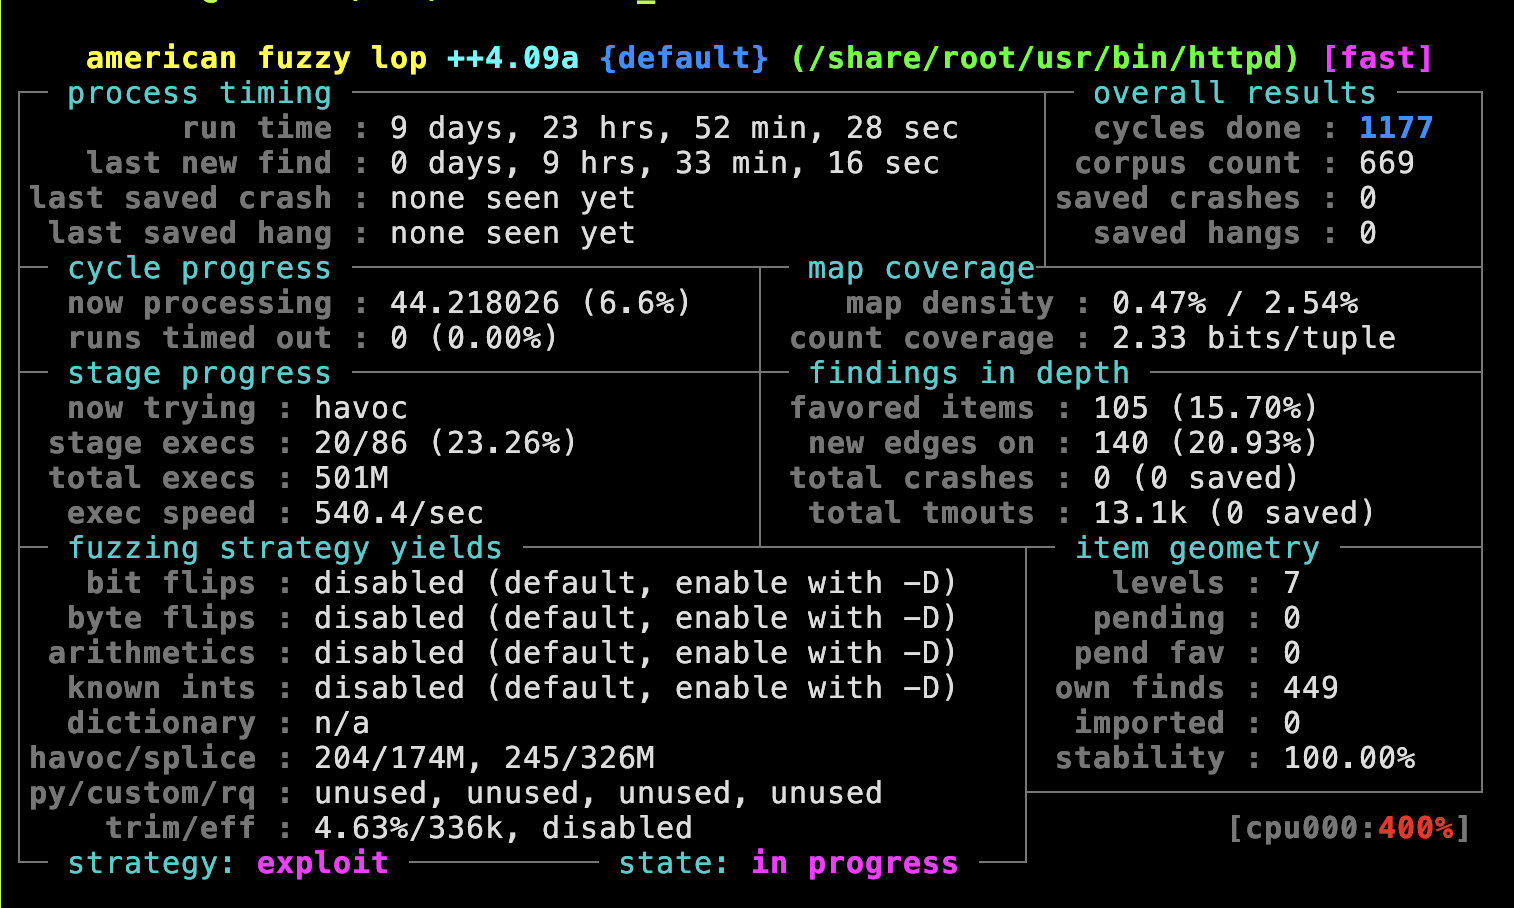
 otsmr/blackbox-fuzzing
اختبار Fuzzing لأجهزة إنترنت الأشياء باستخدام الراوتر TL-WR902AC كمثال
 hacefresko/cve-2021-4045
استغلال ثغرة حقن الأوامر الموجودة في ملف uhttpd الثنائي من كاميرا IP TP-Link Tapo c200
 cisc0-gif/kitt-lite
أداة CLI لاختبار الاختراق مبنية بلغة بايثون
 jrdw0/cve-2017-7921-exp
كاميرا Hikvision CVE-2017-7921-EXP
 expliot_framework/expliot
EXPLIoT - إطار اختبار واستغلال أمان إنترنت الأشياء
 arthastang/router-exploit-shovel
توليد تلقائي للتطبيقات لأنواع تجاوز سعة المكدس على أجهزة التوجيه اللاسلكية
 mrhenrike/embedxpl-forge
إطار تقييم أمن الأجهزة المدمجة — 700 وحدة، 350 ثغرة CVE، 55 مورّدًا، محرك مجموعات APT. يغطي أجهزة التوجيه، وكاميرات IP، ووحدات GPON ONT، وأجهزة CPE…
 himitsushell/himitsushell
حامي سكربتات shell (تشويش، مفسّر مدمج، DRM) - غير مرئي لتتبع النواة
 0ldev/politician
مكتبة حديثة لتدقيق شبكات WiFi لوحدة ESP32 باستخدام تقنيات 802.11 المتقدمة. تلتقط مصافحة WPA/WPA2/WPA3 عبر استخراج PMKID وحقن CSA (يتجاوز PMF). تجمع…
 sadfud/exploits
استغلال POCs للويب والثنائيات في العالم الحقيقي ومسابقات CTF
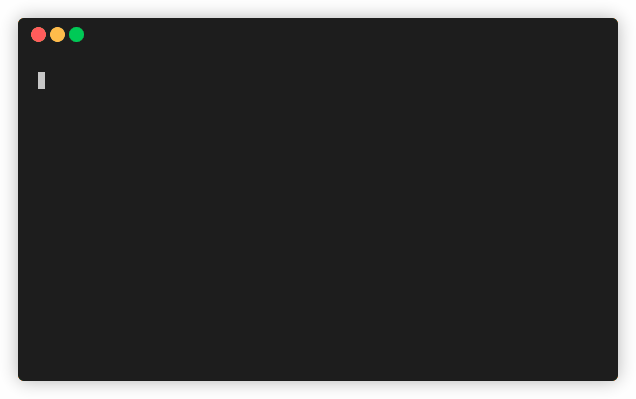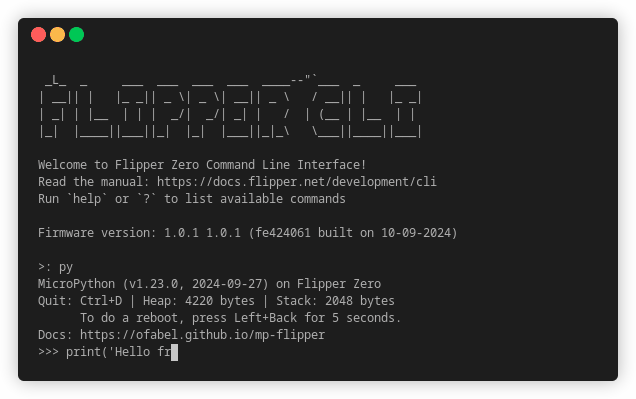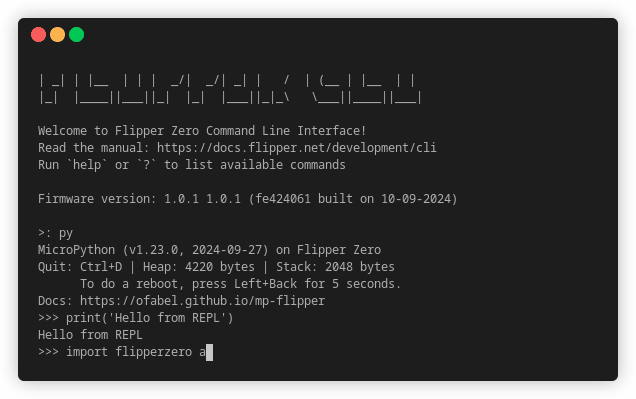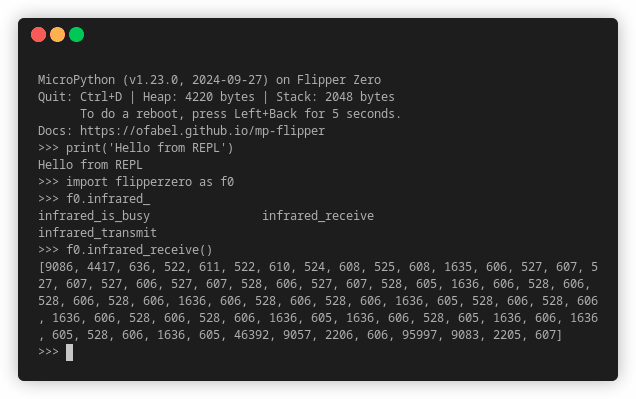 ofabel/mp-flipper
دعم Python لـ Flipper Zero
 nishantjoshi00/flipper-template
قالب تطوير بلغة Zig لجهاز Flipper Zero مع خط أنابيب بناء آلي، تكامل مع SDK، وترجمة متقاطعة لـ ARM Cortex-M4. يدعم بروتوكولات Sub-GHz وNFC وRFID…
 yeet-src/usbsnoop
متشمم نقل USB مباشر على مستوى النظام في eBPF — يفك ترميز حركة مرور USB أثناء مرورها (control SETUP وSCSI وHID) من خطافَي URB شاملَين. لا حاجة إلى…
 electroniccats/catsniffer-firmware
مستودع البرامج الثابتة لـ CatSniffer، وهي لوحة أبحاث أمنية متعددة البروتوكولات لإنترنت الأشياء تدعم BLE وZigbee وSub-1 GHz والمزيد، مع إصدارات مبنية…
 netsecfish/dlink
استغلال إثبات المفهوم وتحليل لحقن الأوامر وبيانات اعتماد الباب الخلفي المضمّنة في أجهزة D-Link NAS، مما يتيح تنفيذ كود عن بُعد دون مصادقة عبر…
 xchwarze/wifi-pineapple-cloner-builds
بناء المستودع من مُستنسخ عتاد Wifi pineapple العالمي
 praetorian-inc/caeruleus
ثنائي Go واحد لاختبار أمان Bluetooth Low Energy على Linux/BlueZ: الفحص، وتعداد GATT، والقراءة/الكتابة/الإشعار، واختبار الخصائص العشوائي (fuzz)،…








