
 telefonica/on-the-fly
أثناء التشغيل



 ▒█████   ███▄    █     ▄▄▄█████▓  ██░ ██  ▓█████       █████  ██▓   ▓██   ██▓
▒██▒  ██▒ ██ ▀█   █     ▓  ██▒ ▓▒▒▓██░ ██  ▓█   ▀     ▓██     ▓██▒    ▒██  ██▒
▒██░  ██▒▓██  ▀█ ██▒    ▒ ▓██░ ▒░░▒██▀▀██  ▒███       ▒████   ▒██░     ▒██ ██░
▒██   ██░▓██▒  ▐▌██▒    ░ ▓██▓ ░  ░▓█ ░██  ▒▓█  ▄     ░▓█▒    ▒██░     ░ ▐██▓░
░ ████▓▒░▒██░   ▓██░      ▒██▒ ░  ░▓█▒░██▓▒░▒████    ▒░▒█░   ▒░██████  ░ ██▒▓░
░ ▒░▒░▒░ ░ ▒░   ▒ ▒       ▒ ░░     ▒ ░░▒░▒░░░ ▒░     ░ ▒ ░   ░░ ▒░▓     ██▒▒▒
  ░ ▒ ▒░ ░ ░░   ░ ▒░        ░      ▒ ░▒░ ░░ ░ ░      ░ ░     ░░ ░ ▒   ▓██ ░▒░
░ ░ ░ ▒     ░   ░ ░       ░ ░      ░  ░░ ░    ░        ░ ░      ░ ░   ▒ ▒ ░░
    ░ ░           ░                ░  ░  ░░   ░      ░       ░    ░   ░ ░
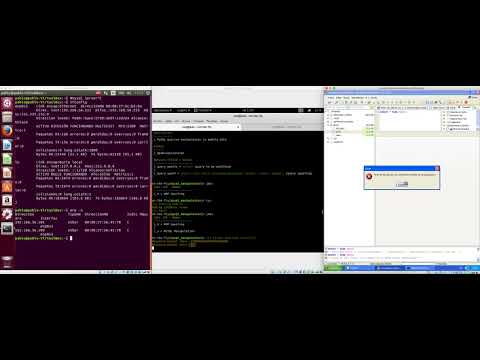
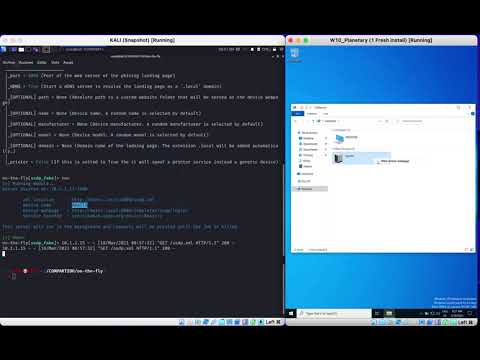
ترتبط التقنيات والنماذج المختلفة ببعضها البعض بشكل فائق وتقدم تطورات للمجتمع. إن استخدام تقنيات أخرى بين هذه الأجهزة يجعل الأمان غير متساوٍ. عند مواجهة اختبار اختراق في أي بيئة، فإن أحد العوامل الرئيسية هو الشبكة. الشبكة تربط عالم إنترنت الأشياء، وعالم أنظمة التحكم الصناعي، وتكنولوجيا المعلومات. يقدم ملف README هذا أداة 'on-the-fly'، التي توفر إمكانيات لإجراء اختبارات الاختراق في عدة مجالات (إنترنت الأشياء، أنظمة التحكم الصناعي، وتكنولوجيا المعلومات). إنها أداة مبتكرة تجمع بين عوالم مختلفة تشترك في عامل مشترك: الشبكة.
أداة 'on-the-fly' كُتبت بلغة Python وتستخدم بشكل مكثف مكتبتي Scapy و netfilterqueue. من الضروري تثبيت Scapy في Python و netfilterqueue بإصدار متوافق من Python. لهذا، يُوصى باستخدام إصدار Python 3 حتى الإصدار 3.7.5 (وليس إصدارًا أعلى، حيث قد تحدث عدم توافق مع الإصدارين 3.8 و 3.9 في بعض المكتبات التي تستخدمها 'on-the-fly'). يوجد ملف requirements.txt يجب تنفيذه في المرة الأولى التي يتم فيها تشغيل الأداة باستخدام 'pip install -r requirements.txt'. مرة أخرى، يجب أن يكون إصدار pip موجهًا لإصدار Python 3 حتى الإصدار 3.7.5.
pip install -r requirements.txt
python on-the-fly.py


هذا المشروع مرخص بموجب رخصة GNU العامة - راجع ملف LICENSE للحصول على التفاصيل. يمكن العثور على الإسنادات للبرامج الخارجية في ملف licenses_attributions.txt. قد تكون هذه الإسنادات موجودة في أجزاء من الكود.
يُقدم البرنامج "كما هو"، دون أي ضمان من أي نوع، صريحًا أو ضمنيًا، بما في ذلك على سبيل المثال لا الحصر ضمانات القابلية للتسويق، والملاءمة لغرض معين، وعدم التعدي. في أي حال من الأحوال، لا يتحمل المؤلفون أو مالكو حقوق النشر أي مسؤولية عن أي مطالبة أو أضرار أو غيرها من المسؤوليات، سواء كانت ناشئة عن عقد أو ضرر أو غير ذلك، تنشأ عن أو من استخدام أو التعامل مع البرنامج. عندما تقدم مساهمة إلى مستودع يحتوي على إشعار ترخيص، فإنك ترخص مساهمتك بموجب نفس الشروط، وتوافق على أن لديك الحق في ترخيص مساهمتك بموجب تلك الشروط. إذا كان لديك اتفاقية منفصلة لترخيص مساهماتك بموجب شروط مختلفة، مثل اتفاقية ترخيص المساهم، فإن تلك الاتفاقية ستسود.
لا يخضع هذا البرنامج لعملية ضمان الجودة. هذا البرنامج هو إثبات مفهوم.
إذا كانت لديك أي مشاكل، يمكنك الاتصال بـ:






