
 #1
أدوات لاختبار وتأمين أجهزة وبروتوكولات ومنصات إنترنت الأشياء (IoT).
موصى به من Kitploit

 wheregoes/byd-dolphin-hacking
هندسة عكسية لوحدة رأس BYD Dolphin — ناقل CAN، وAVAS، ومفاتيح NFC، وOTA، والمزيد. DiLink 3 / Android 10.
 cuerz/cve-2021-36260
أداة الكشف والاستغلال الجماعي لثغرات RCE في Hikvision
 sahilmgandhi/iotshark
IotShark - مراقبة وتحليل حركة مرور إنترنت الأشياء
 4n4nk3/hikpwn
هيك بون (HikPwn)، ماسح ضوئي بسيط لأجهزة هايكفيجن (Hikvision) مع قدرات أساسية لفحص الثغرات مكتوب بلغة بايثون 3.8.
 aau-network-security/hostage
وعاء العسل المتنقل منخفض التفاعل
 scriptingxss/iotgoat
IoTGoat هو برنامج ثابت غير آمن عمدًا مبني على OpenWrt.
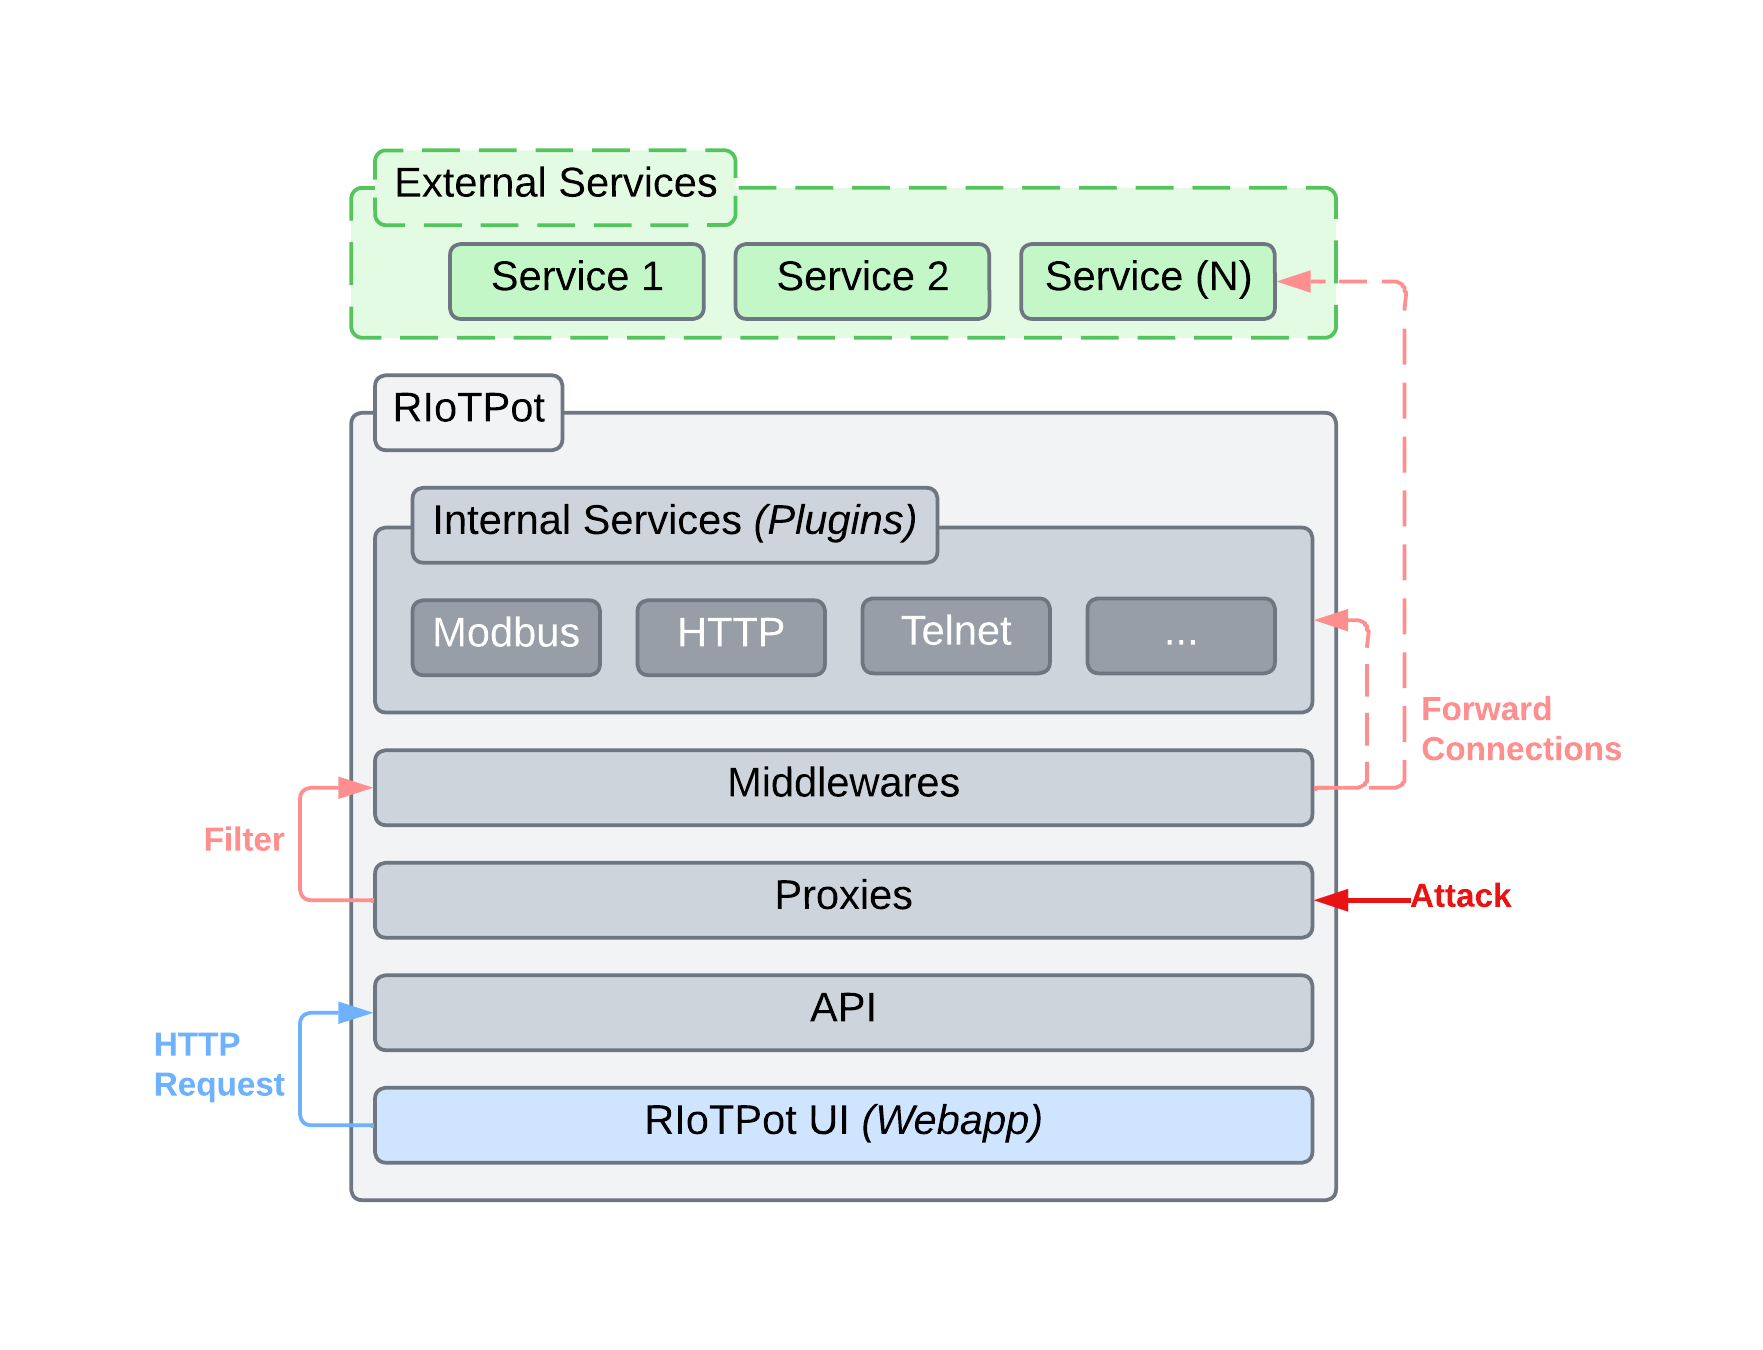 aau-network-security/riotpot
هونيبوت IoT والتكنولوجيا التشغيلية
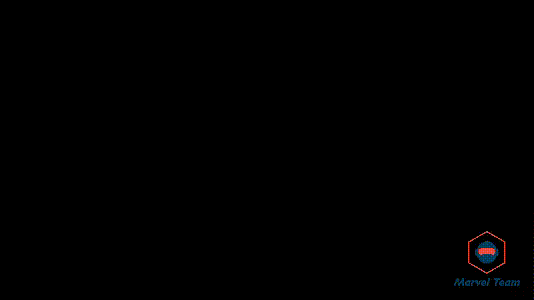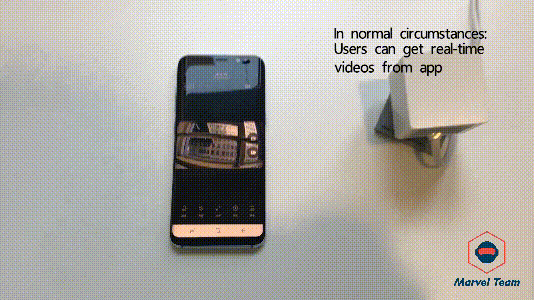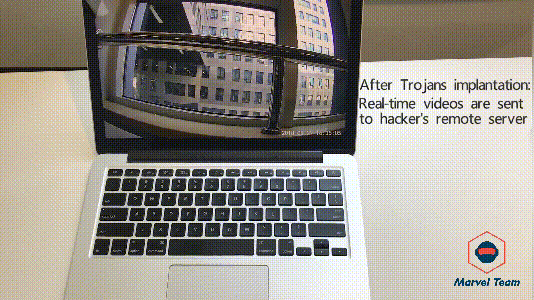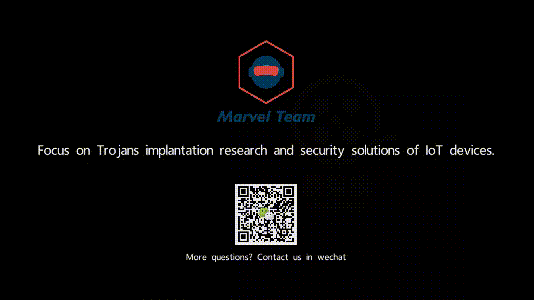 arthastang/iot-home-guard
أداة لكشف السلوك الضار في أجهزة إنترنت الأشياء
 cyb0r9/dvr-exploiter
سكريبت Bash يستغل CVE-2018-9995 لاستخراج بيانات الاعتماد من أجهزة DVR الضعيفة عبر واجهة الويب، ويدعم علامات تجارية متعددة لأجهزة DVR لاختبار أمان آلي.
 linux-lock/bpflock
أداة أمنية تعتمد على eBPF لقفل وتدقيق أجهزة لينكس. تقيد ميزات النواة، تمنع التنفيذ بدون ملفات، تحمي الذاكرة، وتقوي الحاويات وأجهزة إنترنت الأشياء عبر…
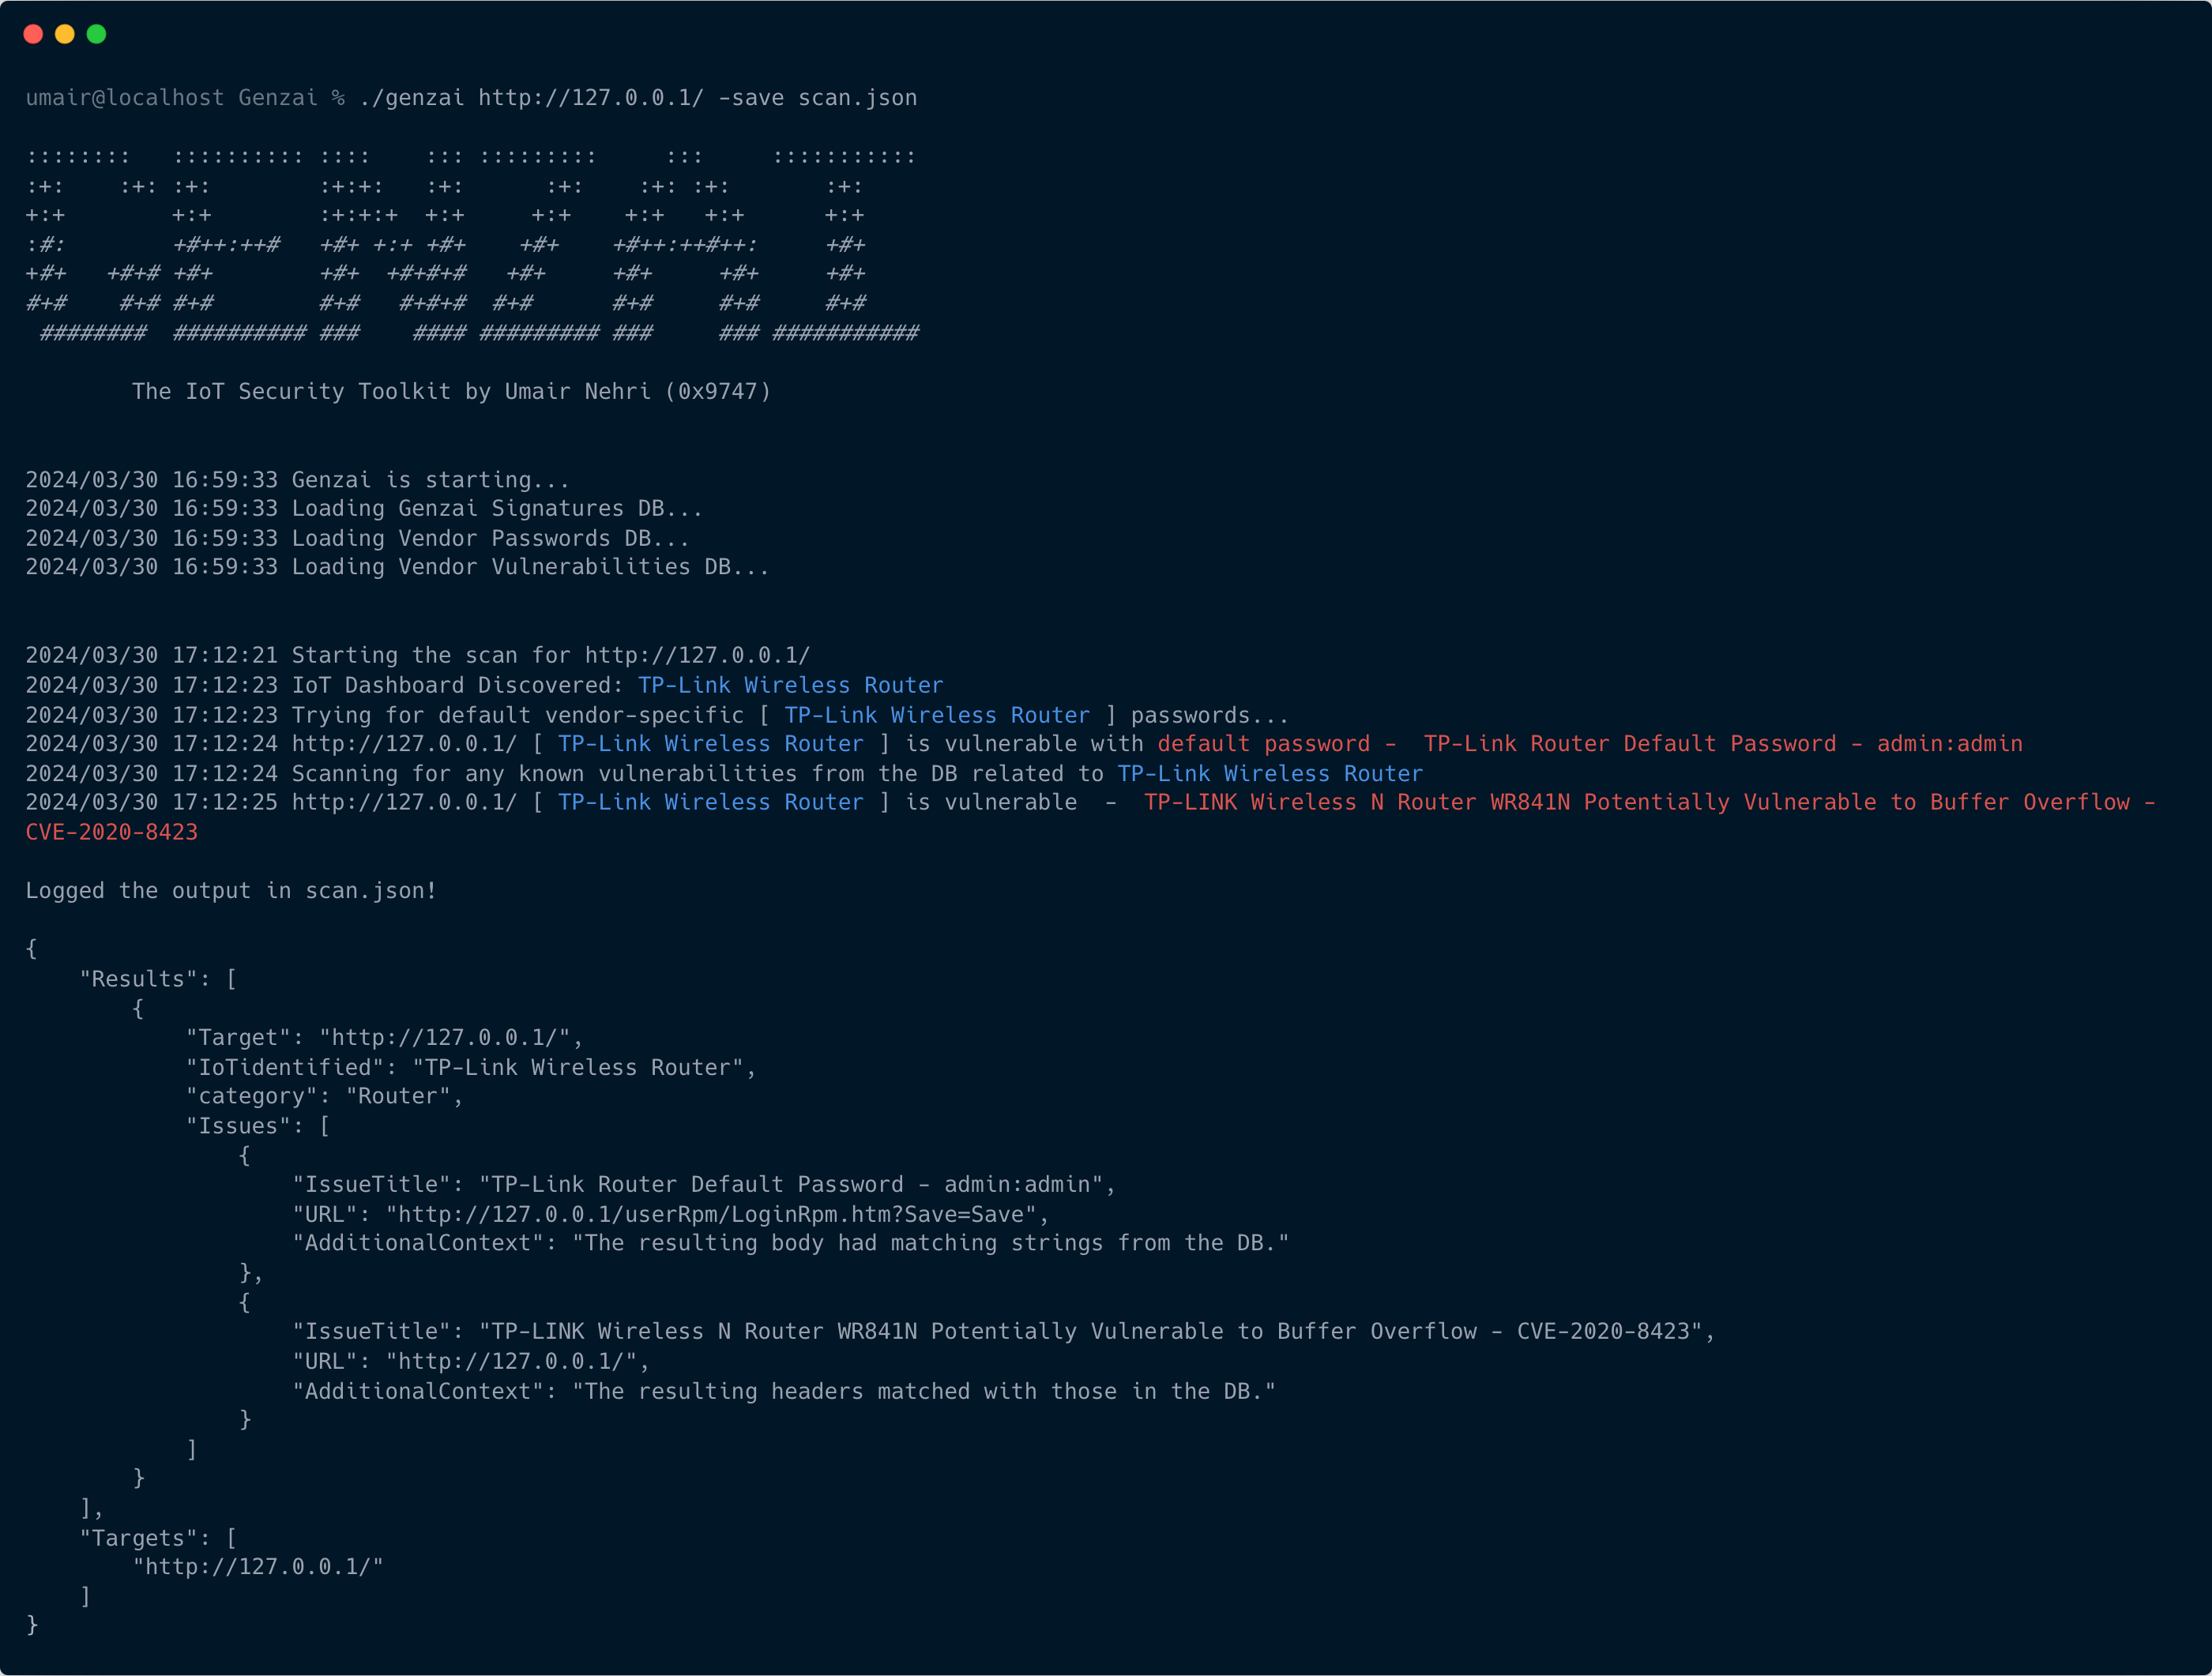 umair9747/genzai
مجموعة أدوات أمان إنترنت الأشياء للمساعدة في تحديد لوحات التحكم المتعلقة بإنترنت الأشياء وفحصها بحثًا عن كلمات المرور الافتراضية ونقاط الضعف.
 at0m-b0mb/specter-flipperzero
Specter — قارئ/ماسح NFC سلبي بتردد 13.56 MHz لكشف أجهزة التنصت لـ Flipper Zero. مقياس EMF لمكافحة المراقبة باستخدام شريحة NFC المدمجة. بدون أجهزة…
 digiprosec/microtrick
Python PoC مكتفٍ ذاتيًا يستغل سلسلة MikroTrick SSH (CVE-2026-86060، CVE-2026-67279) للحصول على وصول كامل غير مصادق عليه كمسؤول على أجهزة MikroTik…
 luismirandaacebedo/security_articles
مقالات تقنية تفصل بحث نقاط الضعف في إنترنت الأشياء، بما في ذلك عيوب اتصال الواي فاي ونقاط ضعف تحديث البرامج الثابتة في الأجهزة المتصلة، مع شرح إثبات…
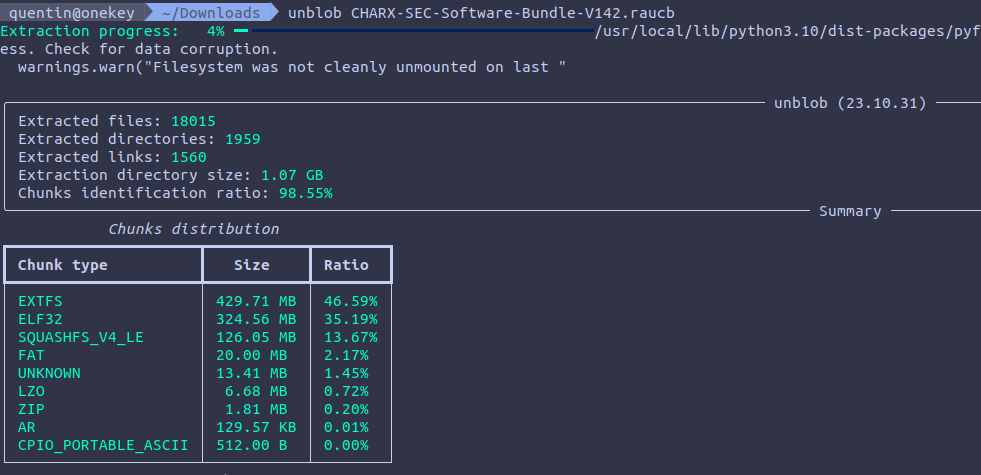 onekey-sec/firmware-workshop
في هذه الجلسة التدريبية، سنستخرج البرنامج الثابت من شاحن المركبات الكهربائية، ونتعمق في البرنامج الثابت، ثم نحاكيه في النهاية لنتمكن من التفاعل مع…
 wolfssl/wolfcose
تطبيق سريع، محمول، وخفيف الوزن لـ COSE + CBOR للأنظمة المضمنة. يدعم PQC، FIPS 140-3، DO-178، وMISRA C. مدعوم من wolfSSL.
 insanid/netgear-telenetenable
Telenet Enable لموجهات Netgear من svn checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only








