#1
أدوات تركز على اختبار وهندسة عكسية وتأمين تطبيقات iOS ونظام التشغيل iOS.
موصى به من Kitploit
 0xcub3/wblock
The next-generation ad blocker for Safari. Free and open source on macOS, iOS, iPadOS, and visionOS, with 750,000 rules, userscripts, userstyles, and…
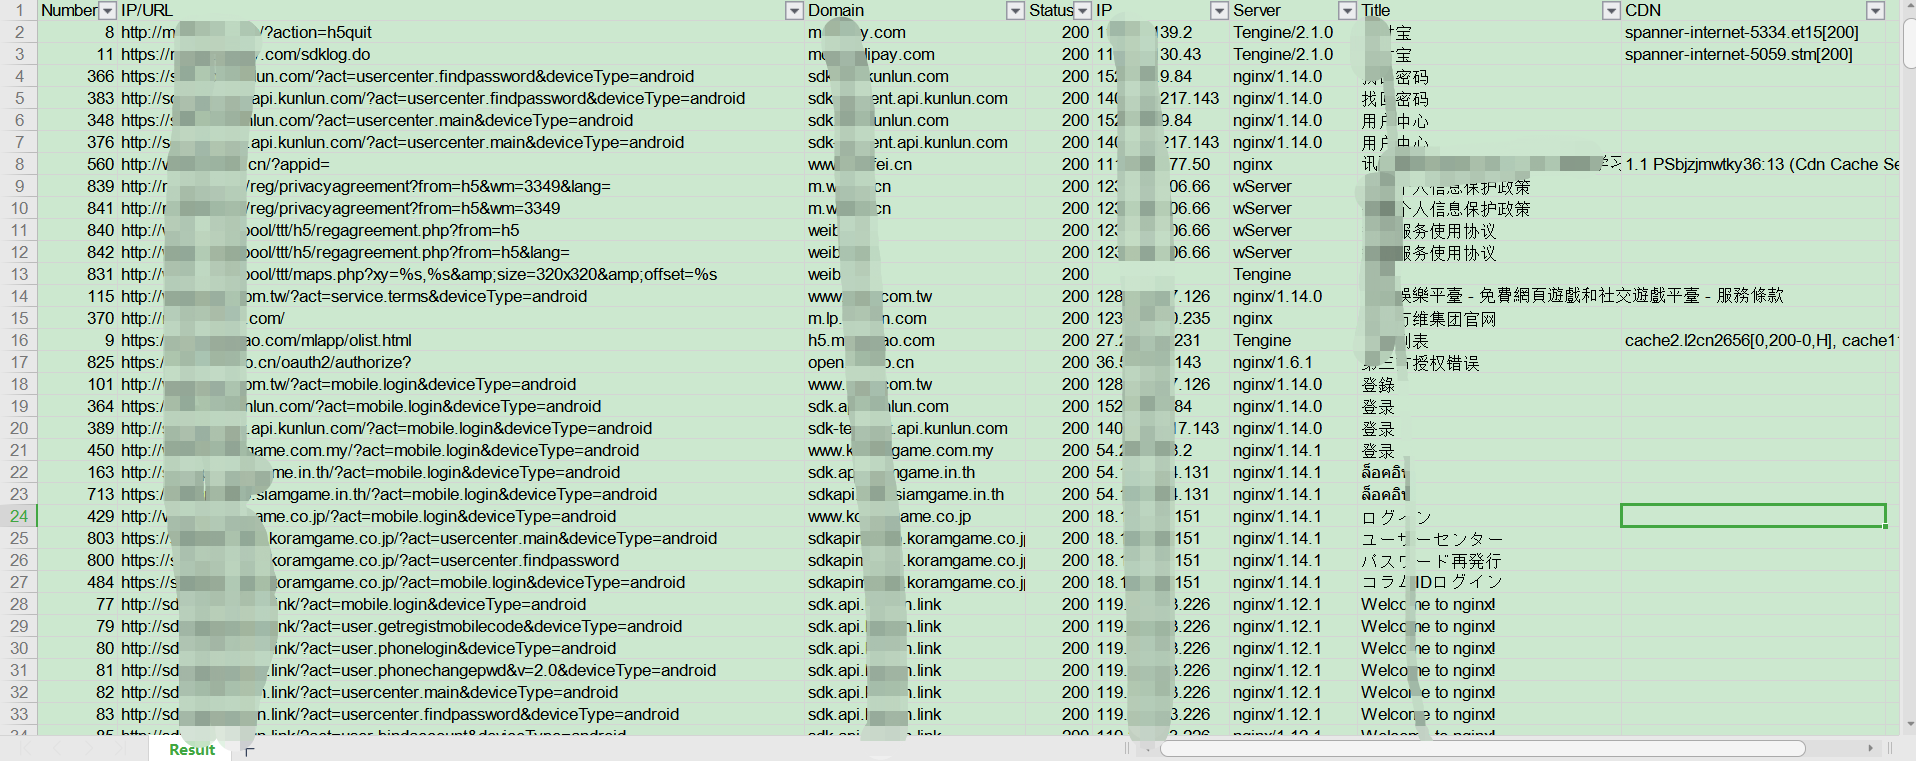 kelvinben/appinfoscanner
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 blacktop/ipsw
سكين الجيش السويسري لأبحاث iOS/macOS
 lief-project/lief
مكتبة متعددة المنصات لتحليل وتعديل وتجريد صيغ الملفات التنفيذية ELF وPE وMachO. تدعم واجهات برمجة التطبيقات (API) بلغات C++ وPython وRust مع ميزات…
 mvt-project/mvt
أداة جمع وتحليل جنائي (Forensic) لأجهزة Android وiOS لتحديد الاختراق المحتمل بواسطة برامج التجسس المعروفة باستخدام مؤشرات الاختراق العامة والخاصة.
 nowsecure/r2frida
Radare2 وFrida أفضل معًا.
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 mobsf/mobile-security-framework-mobsf
إطار عمل آلي لاختبار أمان تطبيقات الهواتف المحمولة لأنظمة Android وiOS وWindows. يقوم بإجراء التحليل الثابت والديناميكي، كشف البرامج الضارة، واختبار…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
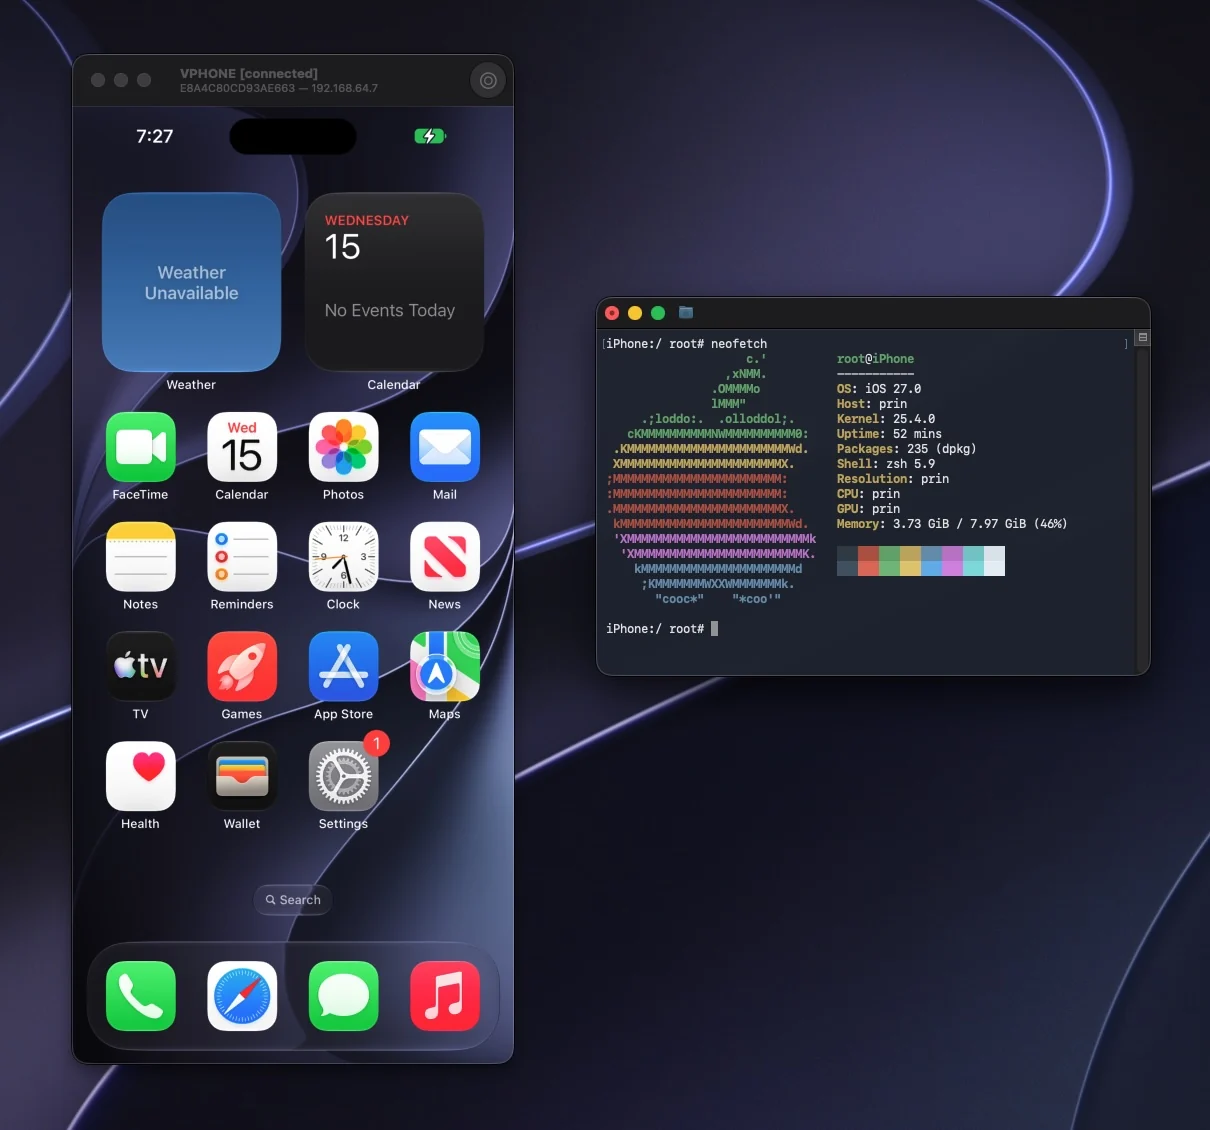 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
frida/fridaالمستودع الرئيسي لاستضافة ملفات الإصدارات الثنائية
 onionbrowser/onionbrowser
An open-source, privacy-enhancing web browser for iOS, utilizing the Tor anonymity network
 rkrakesh524/oob_entry
oob_entry tfp0 استغلال kernel لنظام armv7 iOS (iOS 3.0–10.3.4) باستخدام CVE-2023-32434. سننشر مقالاً تفصيلياً يشرح الطرق في الأسابيع القادمة. 🐙
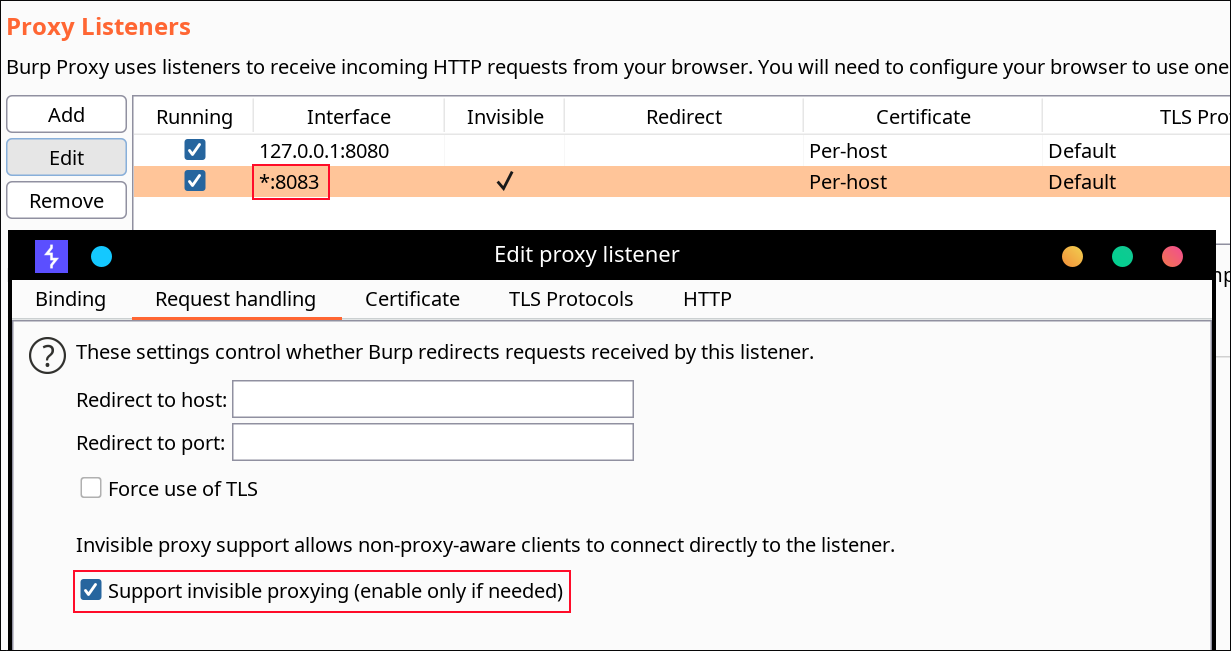 impact-i/reflutter
يقوم بتصحيح مكتبات محرك Flutter لتمكين هندسة عكسية أثناء التشغيل، واعتراض حركة المرور، وتجاوز تثبيت SSL لتطبيقات Android وiOS بدون جذر أو تثبيت شهادة.
 yjeanrenaud/yj_nearbyglasses
محاولة كشف النظارات الذكية القريبة وتحذيرك
 signalapp/signal-ios
مُراسل iOS مفتوح المصدر يوفر مكالمات نصية وصوتية ومرئية مشفرة من الطرف إلى الطرف عبر بروتوكول Signal، دون أي جمع للتحليلات أو بيانات التتبع.
 robertmak2014-sudow/cve-2026-28995
# CVE-2026-28995 إثبات المفهوم لـ CVE-2026-28995 — ثغرة تجاوز المسار في App Intents على iOS 26.4.2 والإصدارات الأقدم