
 #1

 0xmachos/apple-platform-security-guides
كل دليل أمان منصات Apple
 kpwnz/def1nit3lyn0taja1lbr3aktool
أداة جيلبريك لجميع أجهزة arm64 على iOS 16.0 إلى iOS 16.6.1
 felix-pb/kfd
kfd، اختصار لوصف ملف kernel، هو مشروع لقراءة وكتابة ذاكرة kernel على أجهزة Apple.
 marcnewlin/hi_my_name_is_keyboard
إثباتات مفهوم (PoCs) لاستغلال حقن ضغطات المفاتيح عبر البلوتوث للثغرات CVE-2023-45866 وCVE-2024-21306 وCVE-2024-0230، تستهدف Android وLinux وmacOS…

 darknavysecurity/poc
استغلالات إثبات مفهوم مُنسّقة لثغرات CVE حقيقية تؤثر على iOS وmacOS وChrome Renderer وعملاء Steam، مع أهداف خاصة بإصدارات محددة ومراجع لشروحات تقنية.
 staturnzz/oob_entry
استغلال نواة tfp0 لنظام iOS 3.0-10.3.4
 b1n4r1b01/n-days
مجموعة منسّقة من براهين المفهوم (PoCs) لاستغلال نواة iOS ومساحة المستخدم، وكتابات تحليلية لثغرات CVE المستغلة في البرية والتي خضعت للبحث، بما في ذلك…
 msuiche/elegant-bouncer
ELEGANTBOUNCER هي أداة كشف للاستغلالات القائمة على الملفات في الأجهزة المحمولة.

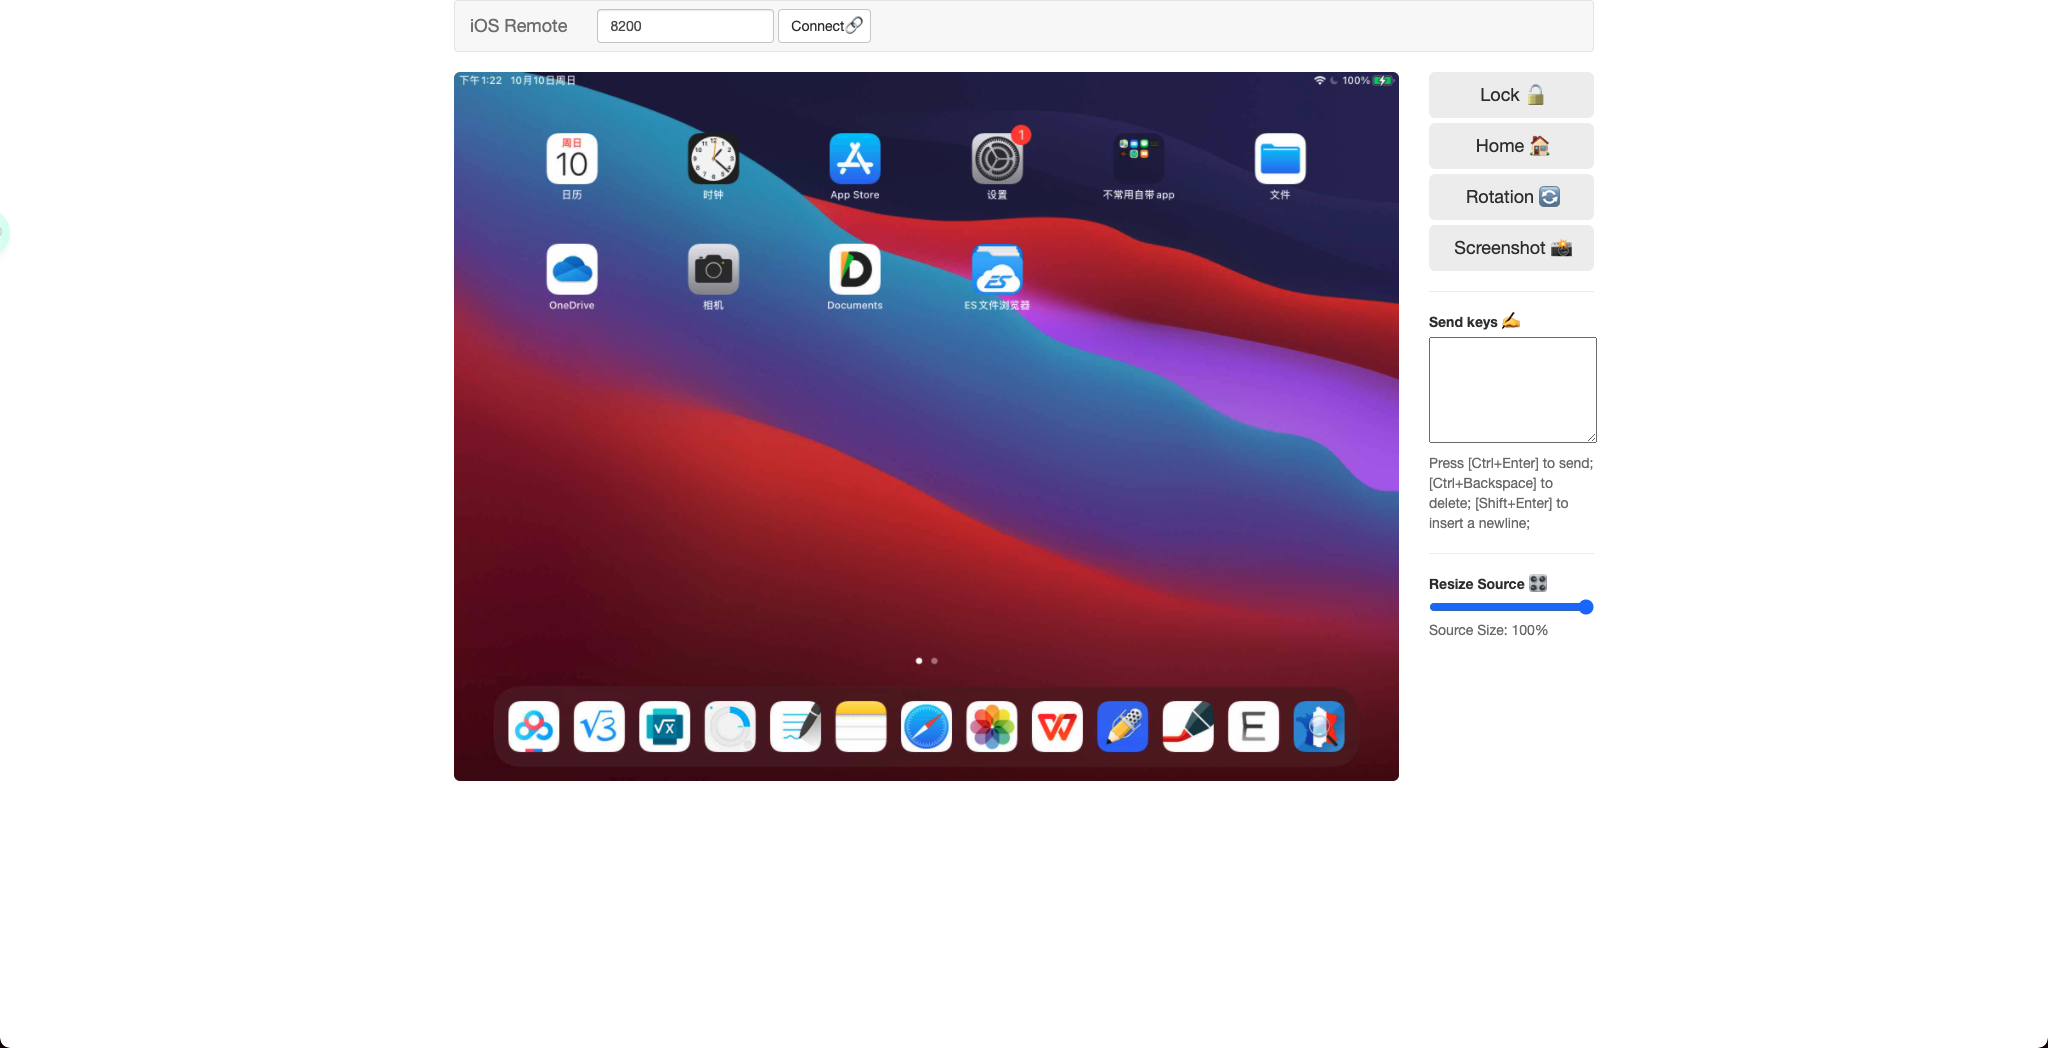 dimcyan/ios-remote
عرض والتحكم في جهاز iOS الخاص بك
 amnestytech/inside-pegasus
مجموعة مختارة من الوثائق الداخلية لمجموعة NSO، ومواد المنتجات، والإفادات المحلفة التي أُدرجت في السجل العام في قضية WhatsApp Inc. وMeta Platforms,…
 george0papasotiriou/cve-2026-22011-ios-mdm-profile-delivery-over-http
خادم PoC مبني على Flask لثغرة CVE-2026-22011، يقدّم ملف تعريف تسجيل MDM خبيث لأجهزة iOS عبر HTTP، مما يتيح اعتراض الاتصالات عبر هجوم الوسيط واختراق…
 opa334/darksword-kexploit
استغلال نواة DarkSword على iOS <=26.0.1 معاد تنفيذه بلغة Objective-C
 wh1te4ever/webkit-bug-256172
استغلال RCE ليوم واحد لـ Safari

 cellebrite-labs/ida_kcpp
وحدة IDAPython لتعزيز دعم C++ فوق ida_kernelcache









