
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
إدارة مؤشرات الاختراق (IOC) — الصفحة 6 | Kitploit
الفئات

إدارة مؤشرات الاختراق (IOC)

أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
MISP preview#1

MISP

GitHubmisp/misp
6.5kمنذ 12 أيام
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8kمنذ 30 دقائق
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7kمنذ شهر واحد
yeti preview#4

yeti

GitHubyeti-platform/yeti
2.0kمنذ 0 أيام
AIL-framework preview#5

AIL-framework

GitHubcircl/ail-framework
1.4kمنذ 5س 1د
Loki preview#6

Loki

GitHubneo23x0/loki
3.8kمنذ 9 أشهر
signature-base preview#7

signature-base

GitHubneo23x0/signature-base
3.0kمنذ 6 أيام
sigma preview#8

sigma

GitHubsigmahq/sigma
10.9kمنذ 2 أيام
yara-x preview#9

yara-x

GitHubvirustotal/yara-x
1.2kمنذ 6 ساعات
misp-galaxy preview#10

misp-galaxy

GitHubmisp/misp-galaxy
649منذ 1س 51د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
380 نتائج
Threat-Intelligence-Hunter preview

Threat-Intelligence-Hunter

GitHubabhinavbom/threat-intelligence-hunter

TIH هي أداة استخباراتية تساعدك في البحث عن مؤشرات الاختراق (IOCs) عبر العديد من التغذيات الأمنية المتاحة للعموم وبعض واجهات برمجة التطبيقات المعروفة.…

ioc-managementosintinformation-gathering+1
156منذ 8 سنوات
Qakbot preview

Qakbot

GitHubpr0xylife/qakbot

مستودع لاستخبارات التهديدات وتحليل البرمجيات الخبيثة، يركز على حصان طروادة مصرفي وشبكة بوتنت، ويتضمن مؤشرات الاختراق (IOCs) ومؤشرات C2 وأبحاثًا…
ioc-managementthreat-feeds-aggregatorsmalware-analysis+3
193منذ 2 سنوات
wiz-research-iocs preview

wiz-research-iocs

GitHubwiz-sec-public/wiz-research-iocs

قاعدة بيانات عامة منسقة لمؤشرات الاختراق، تم تجميعها بواسطة Wiz Research لسير عمل كشف التهديدات، وصيد التهديدات، والاستجابة للحوادث.
ioc-managementthreat-feeds-aggregatorsthreat-intelligence+1
111منذ 2 أشهر
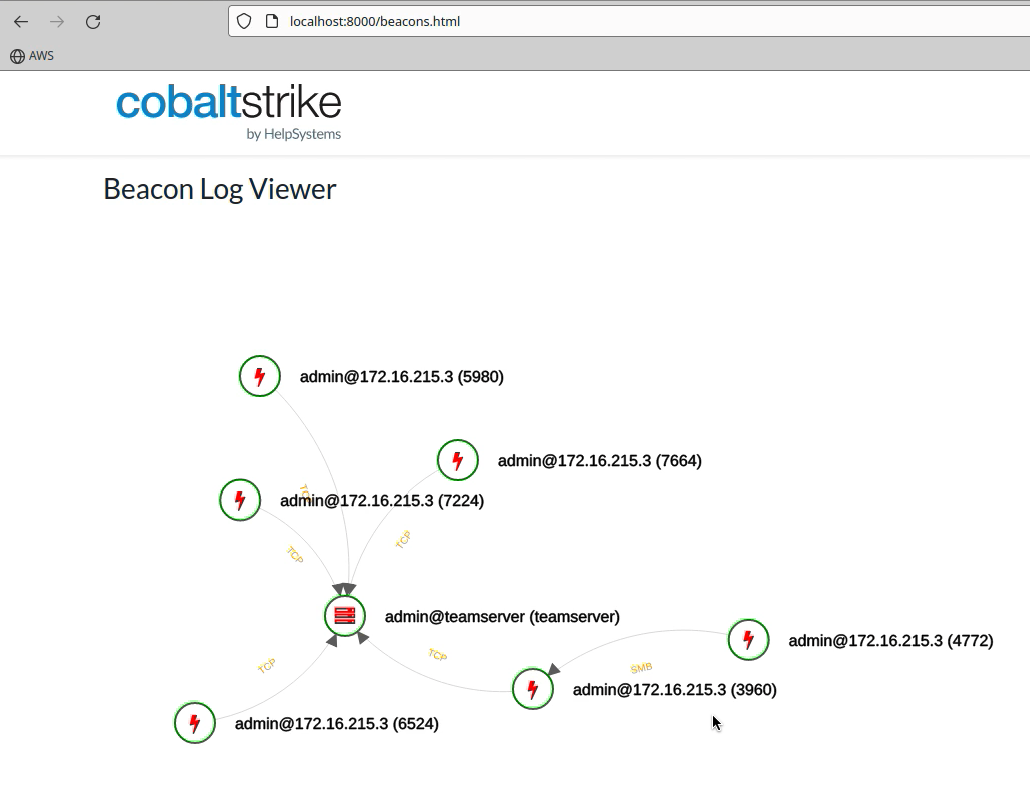
sleep_python_bridge preview

sleep_python_bridge

GitHubcobalt-strike/sleep_python_bridge

هذا المشروع هو 'جسر' بين sleep ولغة بايثون. يسمح بالتحكم في خادم فريق Cobalt Strike من خلال بايثون دون الحاجة إلى عميل الواجهة الرسومية القياسي.…
ioc-managementpayload-generationcommand-and-control+3
188منذ سنة واحدة
CVE-2021-44228-Log4Shell-Hashes preview

CVE-2021-44228-Log4Shell-Hashes

GitHubmubix/cve-2021-44228-log4shell-hashes

هاشات لإصدارات LOG4J المعرضة للخطر
ioc-managementvulnerability-analysisforensics+3
155منذ 4 سنوات
ThreatKB preview

ThreatKB

GitHubinquest/threatkb

إدارة سير عمل قاعدة المعرفة لقواعد YARA وأدلة C2 (IP, DNS, SSL) (في مرحلة ألفا في الوقت الحالي)
ioc-managementthreat-feeds-aggregatorsinformation-gathering+2
104منذ 7 أشهر
MalPipe preview

MalPipe

GitHubsilascutler/malpipe

محرك استيعاب ومعالجة البرامج الضارة/مؤشرات الاختراق

ioc-managementosintinformation-gathering+2
110منذ 7 سنوات
ARTIF preview

ARTIF

GitHubcred-club/artif

إطار عمل متقدم للاستخبارات الأمنية في الوقت الفعلي لتحديد التهديدات وحركة المرور الويب الضارة بناءً على سمعة عنوان IP والبيانات التاريخية.
ioc-managementreconnaissancethreat-feeds-aggregators+5
249منذ 4 سنوات
spyre preview

spyre

GitHubspyre-project/spyre

ماسح IOC بسيط قائم على YARA

ioc-managementforensicsmalware-analysis+1
181منذ 7 أشهر
threat-intel preview

threat-intel

GitHubhuntresslabs/threat-intel

يحتوي هذا المستودع على عناصر تكميلية تشمل IOCs والتوقيعات التي تمت مناقشتها في منشورات مدونة Huntress ووسائل الإعلام الأخرى.
ioc-managementthreat-intelligenceintrusion-detection+1
50منذ 2 أيام
xioc preview

xioc

GitHubassafmo/xioc

استخرج مؤشرات الاختراق من النص، بما في ذلك تلك "المُهربة".
ioc-managementosintforensics+3
163منذ 6 سنوات
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

موارد لمحترفي DFIR للاستجابة لهجوم REvil Ransomware Kaseya Supply Chain Attack
ioc-managementforensicsmalware-analysis+3
182منذ 5 سنوات
labs-releases preview

labs-releases

GitHubelastic/labs-releases

إصدارات مختبرات Elastic Security
ioc-managementreverse-engineeringmalware-analysis+2
89منذ شهر واحد
Malware-IOCs preview

Malware-IOCs

GitHubcronup/malware-iocs

يجمع وينظم مؤشرات الاختراق (IOCs) الخاصة بالبرمجيات الخبيثة للكشف السريع عن التهديدات، والاستجابة للحوادث، ومشاركة الاستخبارات القابلة للتنفيذ.
ioc-managementmalware-analysisthreat-intelligence+2
97منذ 6 أشهر
the-art-of-pivoting preview

the-art-of-pivoting

GitHubadulau/the-art-of-pivoting

فن التنقل - تقنيات لمحللي الاستخبارات لاكتشاف علاقات جديدة في عالم معقد
ioc-managementosintreconnaissance+8
188منذ 5 أشهر
threat-team preview

threat-team

GitHubgoogle/threat-team

لم يعد يتم صيانته. يُرجى الرجوع إلى مجموعات Google Threat Intelligence / Virus Total.

ioc-managementvulnerability-analysisthreat-intelligence+2
66منذ 6 أشهر
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter هي أداة/سكريبت صُممت لمساعدة المحللين في غربلة تسجيلات الحزم (pcap) للعثور على حركة مرور جديرة بالملاحظة. تقبل PacketSifter ملف pcap…
defensive-toolsioc-managementpacket-sniffing-analysis+5
93منذ 5 سنوات
ioc2rpz preview

ioc2rpz

GitHubhomas/ioc2rpz

ioc2rpz هو المكان الذي يلتقي فيه استخبارات التهديدات مع DNS.

defensive-toolsioc-managementnetwork-security+6
116منذ 3 أشهر
السابق1…567…22التالي








