
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
إدارة مؤشرات الاختراق (IOC) — الصفحة 21 | Kitploit
الفئات

إدارة مؤشرات الاختراق (IOC)

أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
MISP preview#1

MISP

GitHubmisp/misp
6.5kمنذ 18 أيام
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8kمنذ 4س 7د
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7kمنذ شهر واحد
yeti preview#4

yeti

GitHubyeti-platform/yeti
2.0kمنذ 18س 1د
AIL-framework preview#5

AIL-framework

GitHubcircl/ail-framework
1.4kمنذ 2 أيام
Loki preview#6

Loki

GitHubneo23x0/loki
3.8kمنذ 9 أشهر
signature-base preview#7

signature-base

GitHubneo23x0/signature-base
3.0kمنذ 11 أيام
sigma preview#8

sigma

GitHubsigmahq/sigma
10.9kمنذ 7 أيام
yara-x preview#9

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
misp-galaxy preview#10

misp-galaxy

GitHubmisp/misp-galaxy
650منذ 11س 24د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
388 نتائج
analyzer preview

analyzer

GitHubqeeqbox/analyzer

تحليل واستخراج وتصور الميزات والآثار ومؤشرات الاختراق (IoCs) للملفات وتفريغات الذاكرة (نظام ويندوز، لينكس، أندرويد، آيفون، بلاك بيري، الملفات…
ioc-managementosintstatic-analysis+8
320منذ 2 سنوات
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

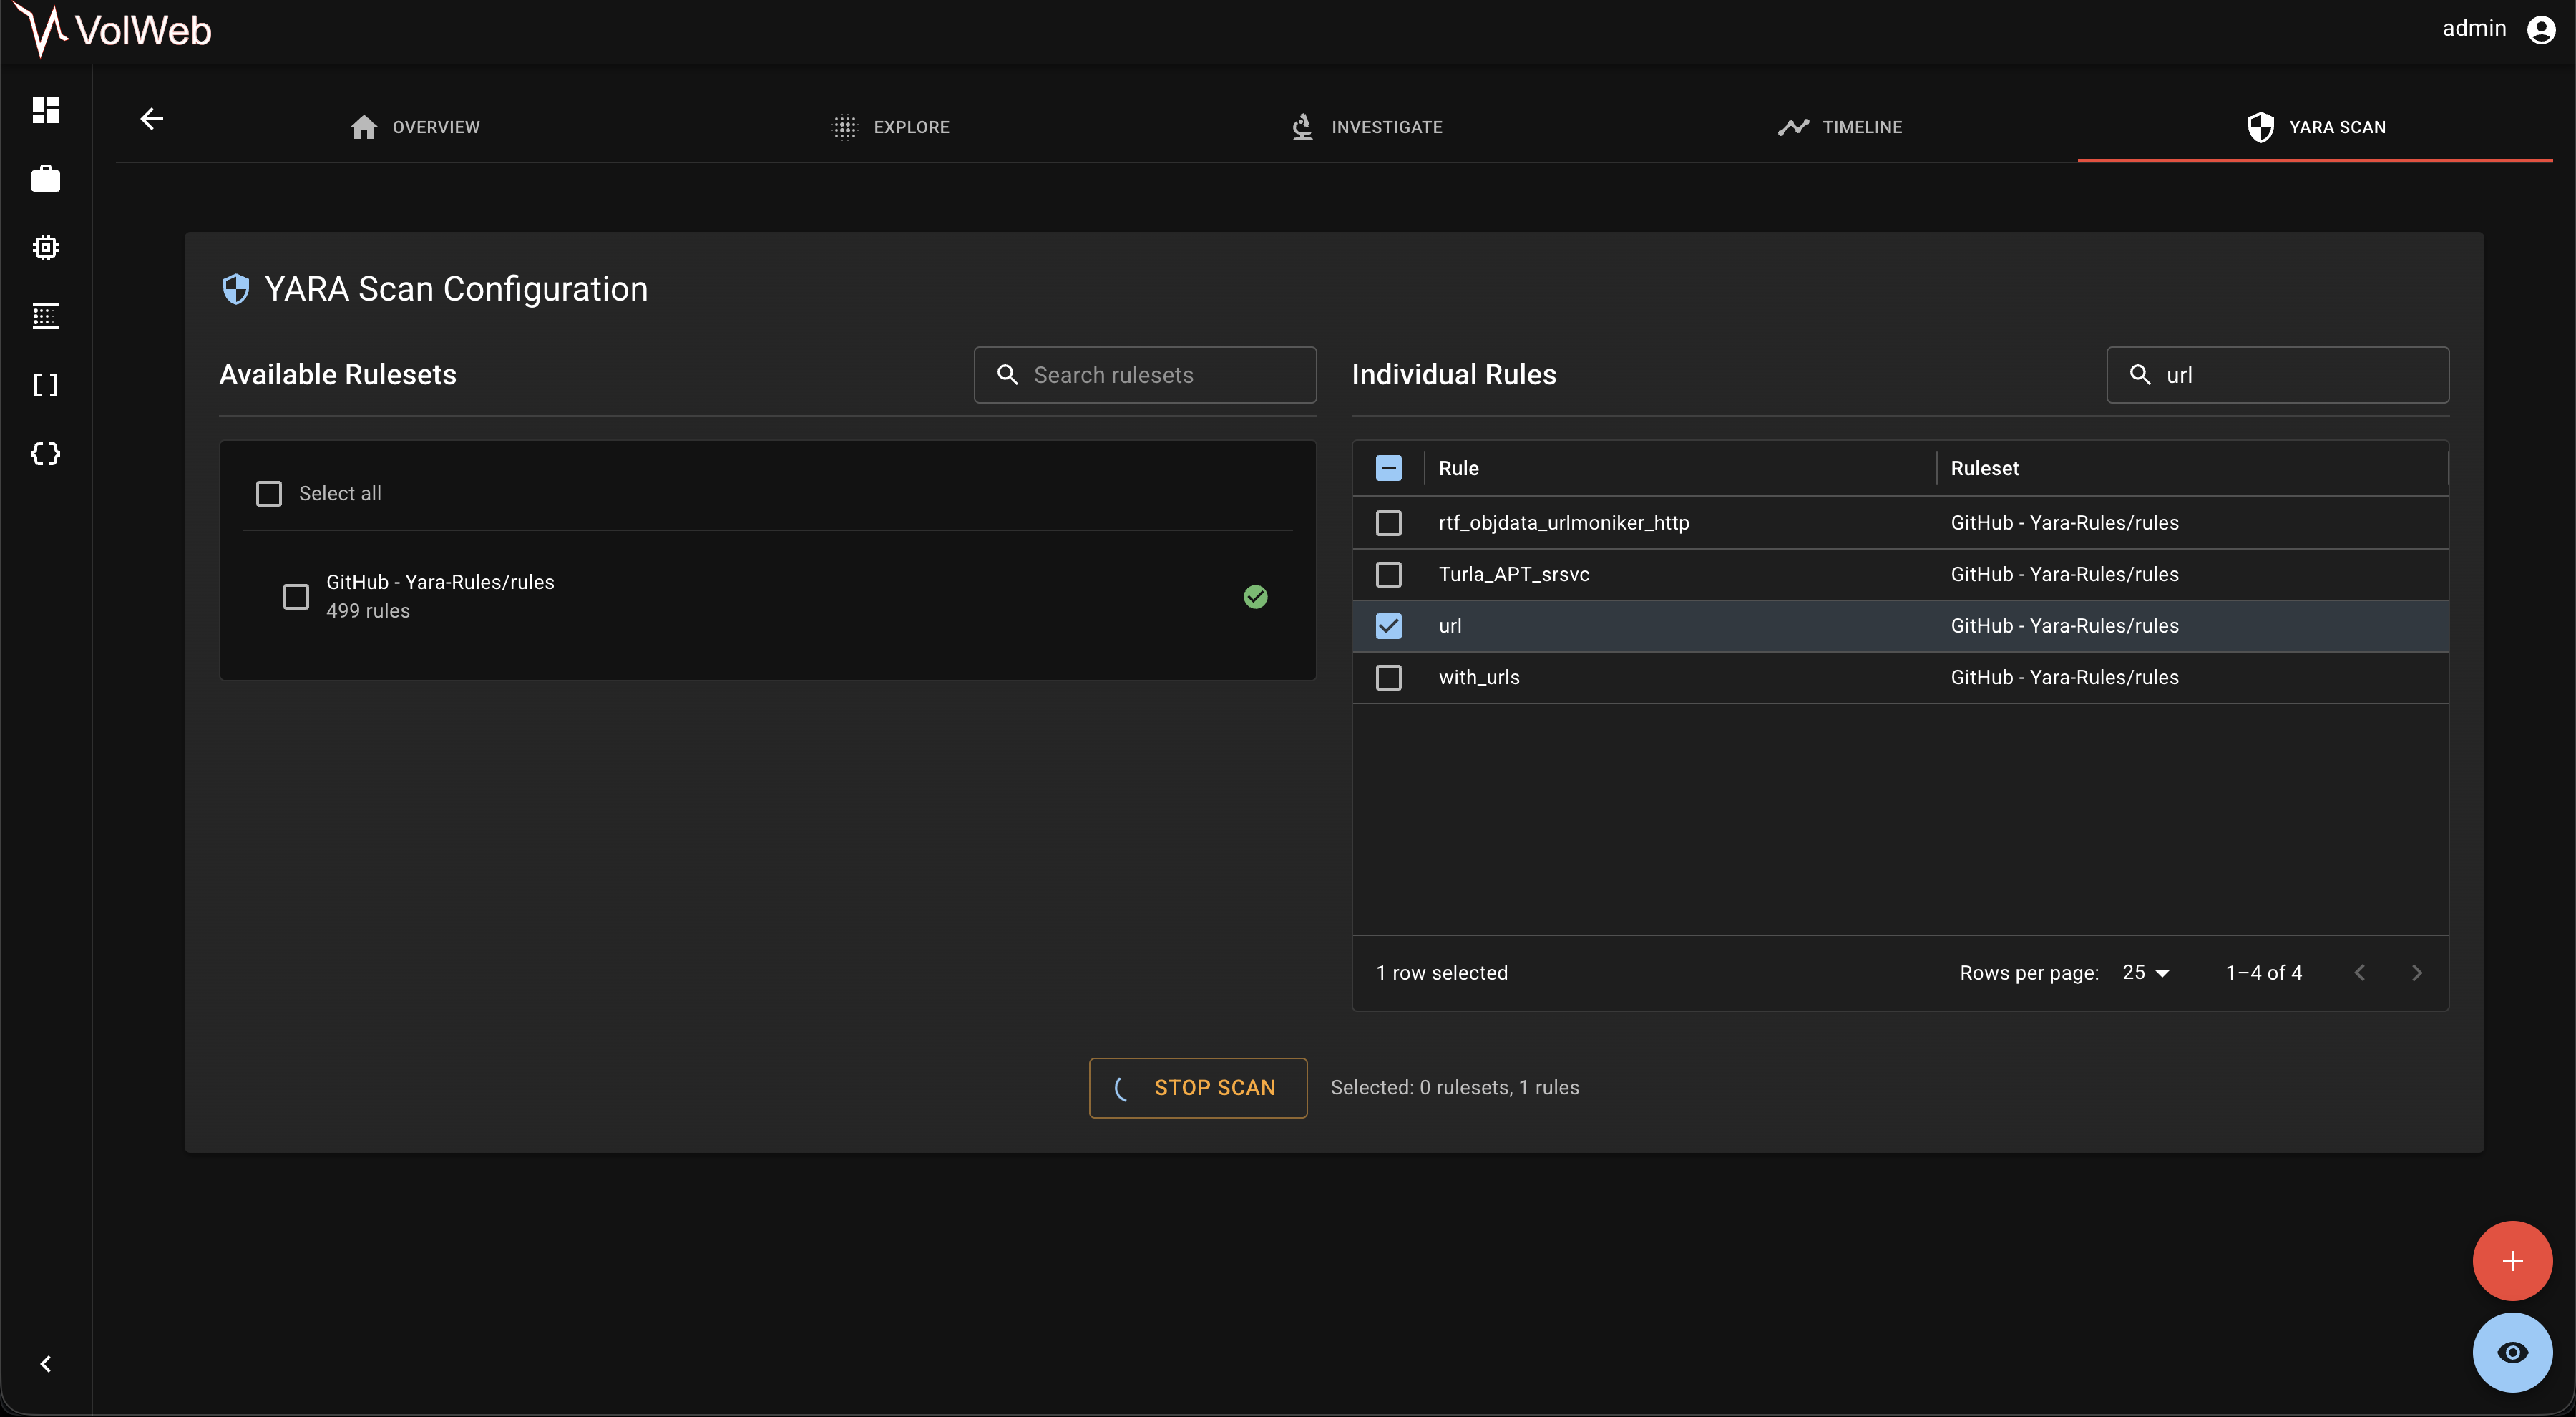
منصة مركزية ومحسنة لتحليل الذاكرة

ioc-managementmemory-forensicsforensics+5
538منذ 29 أيام
odin preview

odin

GitHubhamza-megahed/odin

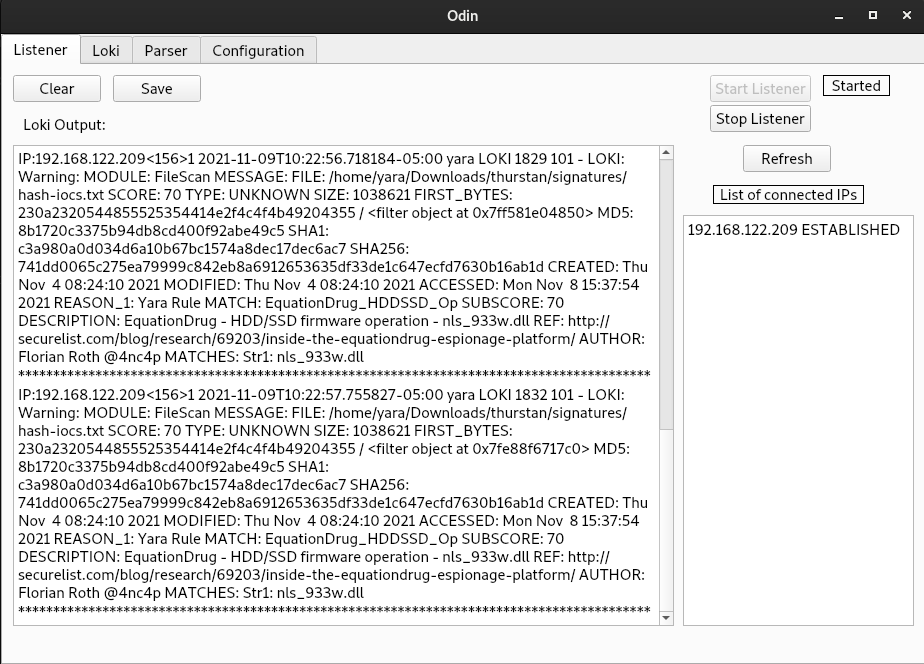
ماسح ضوئي مركزي لمؤشرات الاختراق (IoC) يقوم بنشر Loki عبر نقاط النهاية، وجمع نتائج الكشف، وتحليل السجلات إلى CSV للاستجابة للحوادث والتحليل الجنائي.


defensive-toolsioc-managementforensics+2
20منذ 4 سنوات
LEAF preview

LEAF

GitHubalex-cart/leaf

إطار عمل جمع الأدلة لنظام لينكس

disk-forensicsioc-managementmemory-forensics+5
120منذ 2 سنوات
msticpy preview

msticpy

GitHubmicrosoft/msticpy

مايكروسوفت أدوات الأمن الاستخباراتية للتهديدات
ioc-managementosintinformation-gathering+6
2.0kمنذ 13 أيام
IOCScraper preview

IOCScraper

GitHubchaitanyakrishna/iocscraper

IOCPARSER.COM هي خدمة سريعة وموثوقة تمكنك من استخراج IOCs والاستخبارات من مصادر بيانات مختلفة.
ioc-managementosintinformation-gathering+1
36منذ 4 سنوات
ThePhish preview

ThePhish

GitHubemalderson/thephish

ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية

ioc-managementphishing-toolsphishing+5
1.4kمنذ 2 سنوات
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

أداة مسح تحليل جنائي لأنظمة الملفات وأداة صيد التهديدات. تفحص أنظمة الملفات على مستوى MFT ونظام التشغيل وتخزّن البيانات في SQL أو SQLite أو CSV. يمكن…

disk-forensicsioc-managementvulnerability-analysis+8
85منذ 6 أشهر
IPED preview

IPED

GitHubsepinf-inc/iped

أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
disk-forensicsioc-managementosint+9
2.7kمنذ 4 أيام
opencve preview

opencve

GitHubopencve/opencve

تجميع وتصفية وتتبع CVEs من مصادر متعددة مع التعاون الجماعي ولوحات البيانات المخصصة والتنبيهات والتحليل المدعوم بالذكاء الاصطناعي لذكاء الثغرات…

ioc-managementvulnerability-scannersvulnerability-analysis+2
2.8kمنذ 4 أيام
public-research preview

public-research

GitHubdeepfield/public-research

بحث عن بوتنتات هجمات حجب الخدمة ومؤشرات الاختراق من فريق الاستجابة للطوارئ في نوكيا ديبفيلد

ioc-managementosintnetwork-security+3
64منذ 3 أشهر
Exploitarium-Detections preview

Exploitarium-Detections

GitHubethan-andrews/exploitarium-detections

قواعد كشف KQL لـ Microsoft Sentinel و Defender XDR تغطي الإفصاح المجهول bikini/exploitarium — أرشيف بحث شخصي يضم أكثر من 15 هدفًا مميزًا للثغرات عبر…
ioc-managementvulnerability-analysisthreat-intelligence+3
47منذ شهر واحد
threat-research-and-intelligence preview
Archived

threat-research-and-intelligence

GitHubblackberry/threat-research-and-intelligence

BlackBerry Threat Research & Intelligence
ioc-managementmalware-analysisthreat-intelligence+3
100منذ 3 سنوات
c2finder preview
Archived

c2finder

GitHubmellow-hype/c2finder

ابحث في سجلات Bro لديك عن عناوين IP الخاصة بـ C&C غير المُسقَّطة في بالوعة (من القائمة الرئيسية لـ C&C لدى Bambanek Consulting)
ioc-managementthreat-feeds-aggregatorsnetwork-security+3
5منذ 6 سنوات
yara-rules preview
Archived

yara-rules

GitHubdeadbits/yara-rules

مجموعة من توقيعات YARA من أبحاث فردية
ioc-managementvulnerability-analysisforensics+3
45منذ 6 سنوات
HAFNIUM-IOC preview
Archived

HAFNIUM-IOC

GitHubsoteria-security/hafnium-ioc

برنامج PowerShell النصي لتحديد مؤشرات استغلال الثغرات CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, و CVE-2021-26865
ioc-managementvulnerability-analysisforensics+3
22منذ 5 سنوات
ioc-scanner-CVE-2019-19781 preview
Archived

ioc-scanner-CVE-2019-19781

GitHubmandiant/ioc-scanner-cve-2019-19781

ماسح مؤشرات الاختراق لـ CVE-2019-19781
ioc-managementvulnerability-analysisforensics+4
94منذ 6 سنوات
citrix-ioc-scanner-cve-2023-3519 preview
Archived

citrix-ioc-scanner-cve-2023-3519

GitHubmandiant/citrix-ioc-scanner-cve-2023-3519

ماسح ضوئي يعتمد على Bash يكتشف مؤشرات الاختراق الناتجة عن استغلال CVE-2023-3519 على أجهزة Citrix ADC، ويدعم التحليل المباشر وتحليل الصور الجنائية.


ioc-managementvulnerability-analysisforensics+3
65منذ 3 سنوات
السابق1…202122التالي







