
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit

 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — مجموعة أدوات فحص مؤشرات الاختراق واكتشاف ثغرة اجتياز المسار في GitLab. اكتشف وابحث عن استغلال ثغرة اجتياز المسار الحرجة غير المصادق…

 fabriziosalmi/tanstack-compromise-checker
سكربت شل للكشف عن مؤشرات هجوم سلسلة التوريد في TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 tica506/siem-queries-for-cve-2021-44228
مجموعة استعلامات SIEM للكشف عن محاولات استغلال Log4Shell (CVE-2021-44228). توفر قواعد كشف جاهزة للاستخدام للمراقبة الأمنية والاستجابة للحوادث.
 mceeomoba/apex-kev-change-desk
Offline CISA KEV snapshot comparison for field-level change review. Free prototype, not a security assessment. AI-assisted development.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
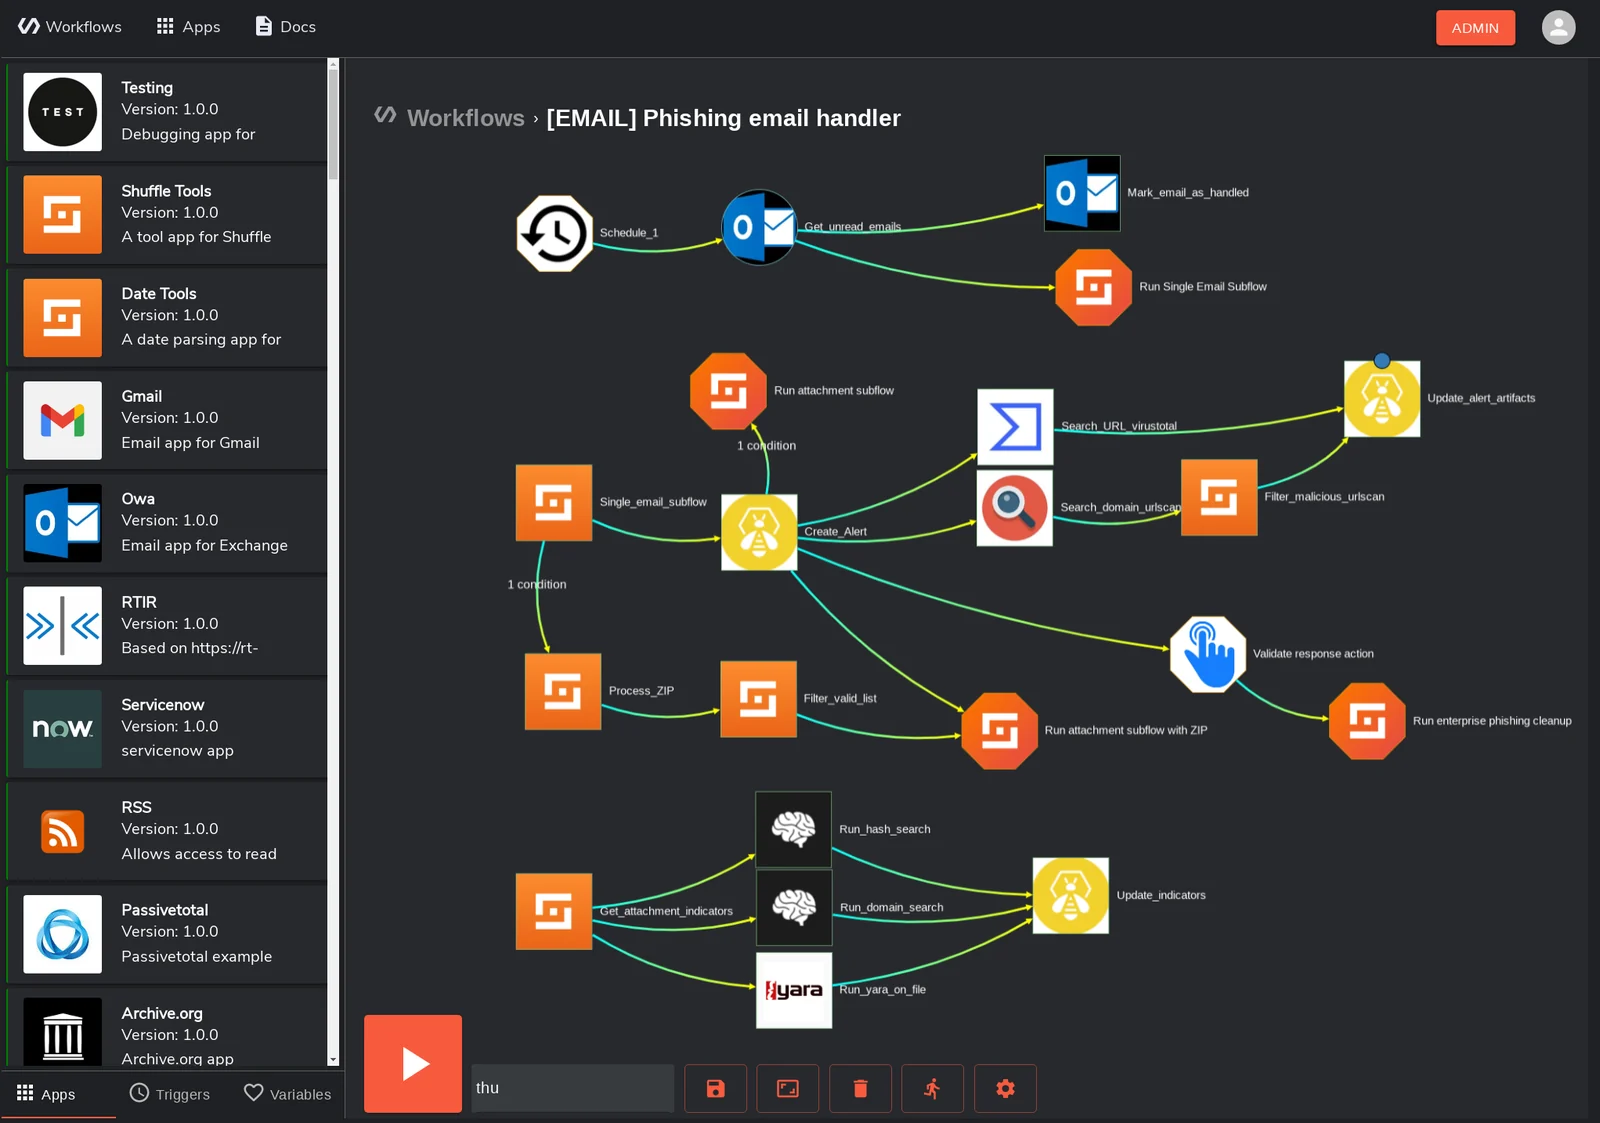 shuffle/shuffle
منصة مفتوحة المصدر لتنسيق الأمان والأتمتة والاستجابة (SOAR) مع محرر سير عمل مرئي، وتكاملات تطبيقات أمنية مبنية مسبقًا، ومشاركة موارد هجينة لفرق مراكز…
 backbay-labs/thrunt-god
نظام أوامر لصيد التهديدات لبيئات التطوير المتكاملة الوكيلة
 julioliraup/antiphishing
حماية متقدمة من التصيد الاحتيالي: قواعد Suricata مفتوحة المصدر ومجانية
 cecio/xenoboxx
مجموعة أدوات الصندوق الرملي للأجهزة
 spectralzero/netscope
منصة تحقيق واستجابة شبكية تعمل دون اتصال أولاً (Offline-first) لنظام Windows. تحوّل ملف pcap أو التقاطًا مباشرًا إلى حكم جنائي رقمي كامل — قصة…
 cado-security/dfir_resources_revil_kaseya
موارد لمحترفي DFIR للاستجابة لهجوم REvil Ransomware Kaseya Supply Chain Attack
 nomi-sec/nvd-database
📕NVD قاعدة البيانات
 nextronsystems/iocs
مؤشرات الاختراق من التحليل والبحث الذي أجراه فريق Nextron Threat Research
 citrix/ioc-scanner-cve-2019-19781
ماسح مؤشرات الاختراق لـ CVE-2019-19781
 corelight/zeek-cve-enrichment
سكربت Zeek وأداة Python لإثراء سجلات مراقبة أمن الشبكة بمعرّفات CVE لتحسين استخبارات التهديدات والربط بين الثغرات الأمنية.
 mitre-attack/attack-stix-data
مجموعات STIX 2.1 من قاعدة معرفة MITRE ATT&CK، التي توفر تكتيكات وتقنيات الخصوم لاستخبارات التهديدات الخاصة بالمؤسسات والأجهزة المحمولة وأنظمة التحكم…








