
 #1
أنظمة IDS/IPS ومراقبة الشبكة والكشف القائم على الشذوذ وأدوات التنبيه عن التهديدات.
موصى به من Kitploit

 ion-storm/sysmon-config
تكوين متقدم لـ Sysmon وفقًا لإطار MITRE ATT&CK، يركز على اكتشاف معظم التقنيات لكل مصدر بيانات في MITRE ATT&CK، وتوفير رؤية لأحداث الأدلة الجنائية…
 gossithedog/threathunting
أدوات لاصطياد التهديدات.
 volexity/threat-intel
التوقيعات ومؤشرات الاختراق (IoCs) من منشورات مدونة Volexity العامة.
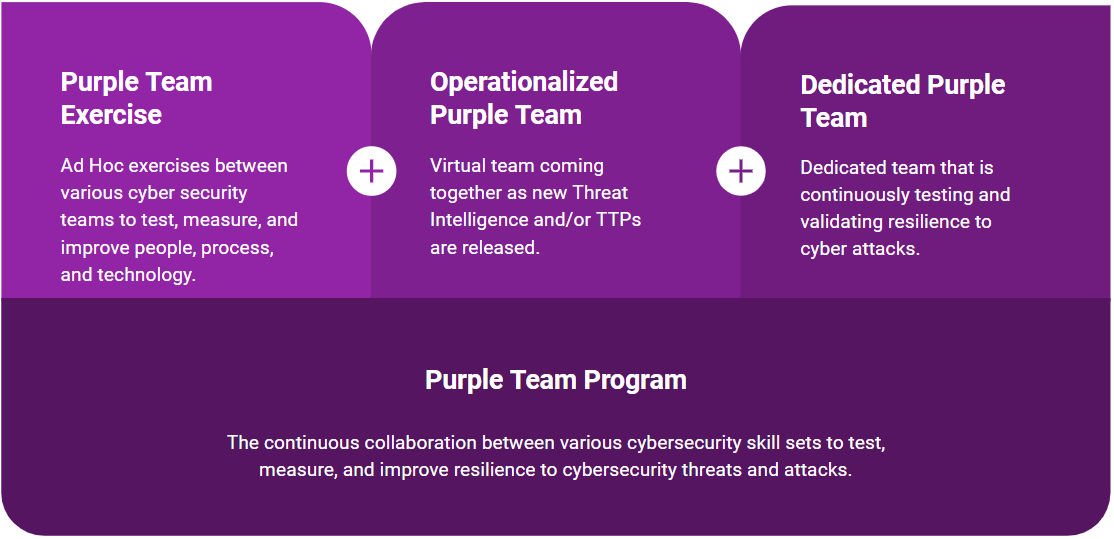 scythe-io/purple-team-exercise-framework
فريق التمرين الأرجواني (Purple Team Exercise Framework)
 bfuzzy/auditd-attack
مجموعة قواعد Linux Auditd مرتبطة بـ MITRE's Attack Framework
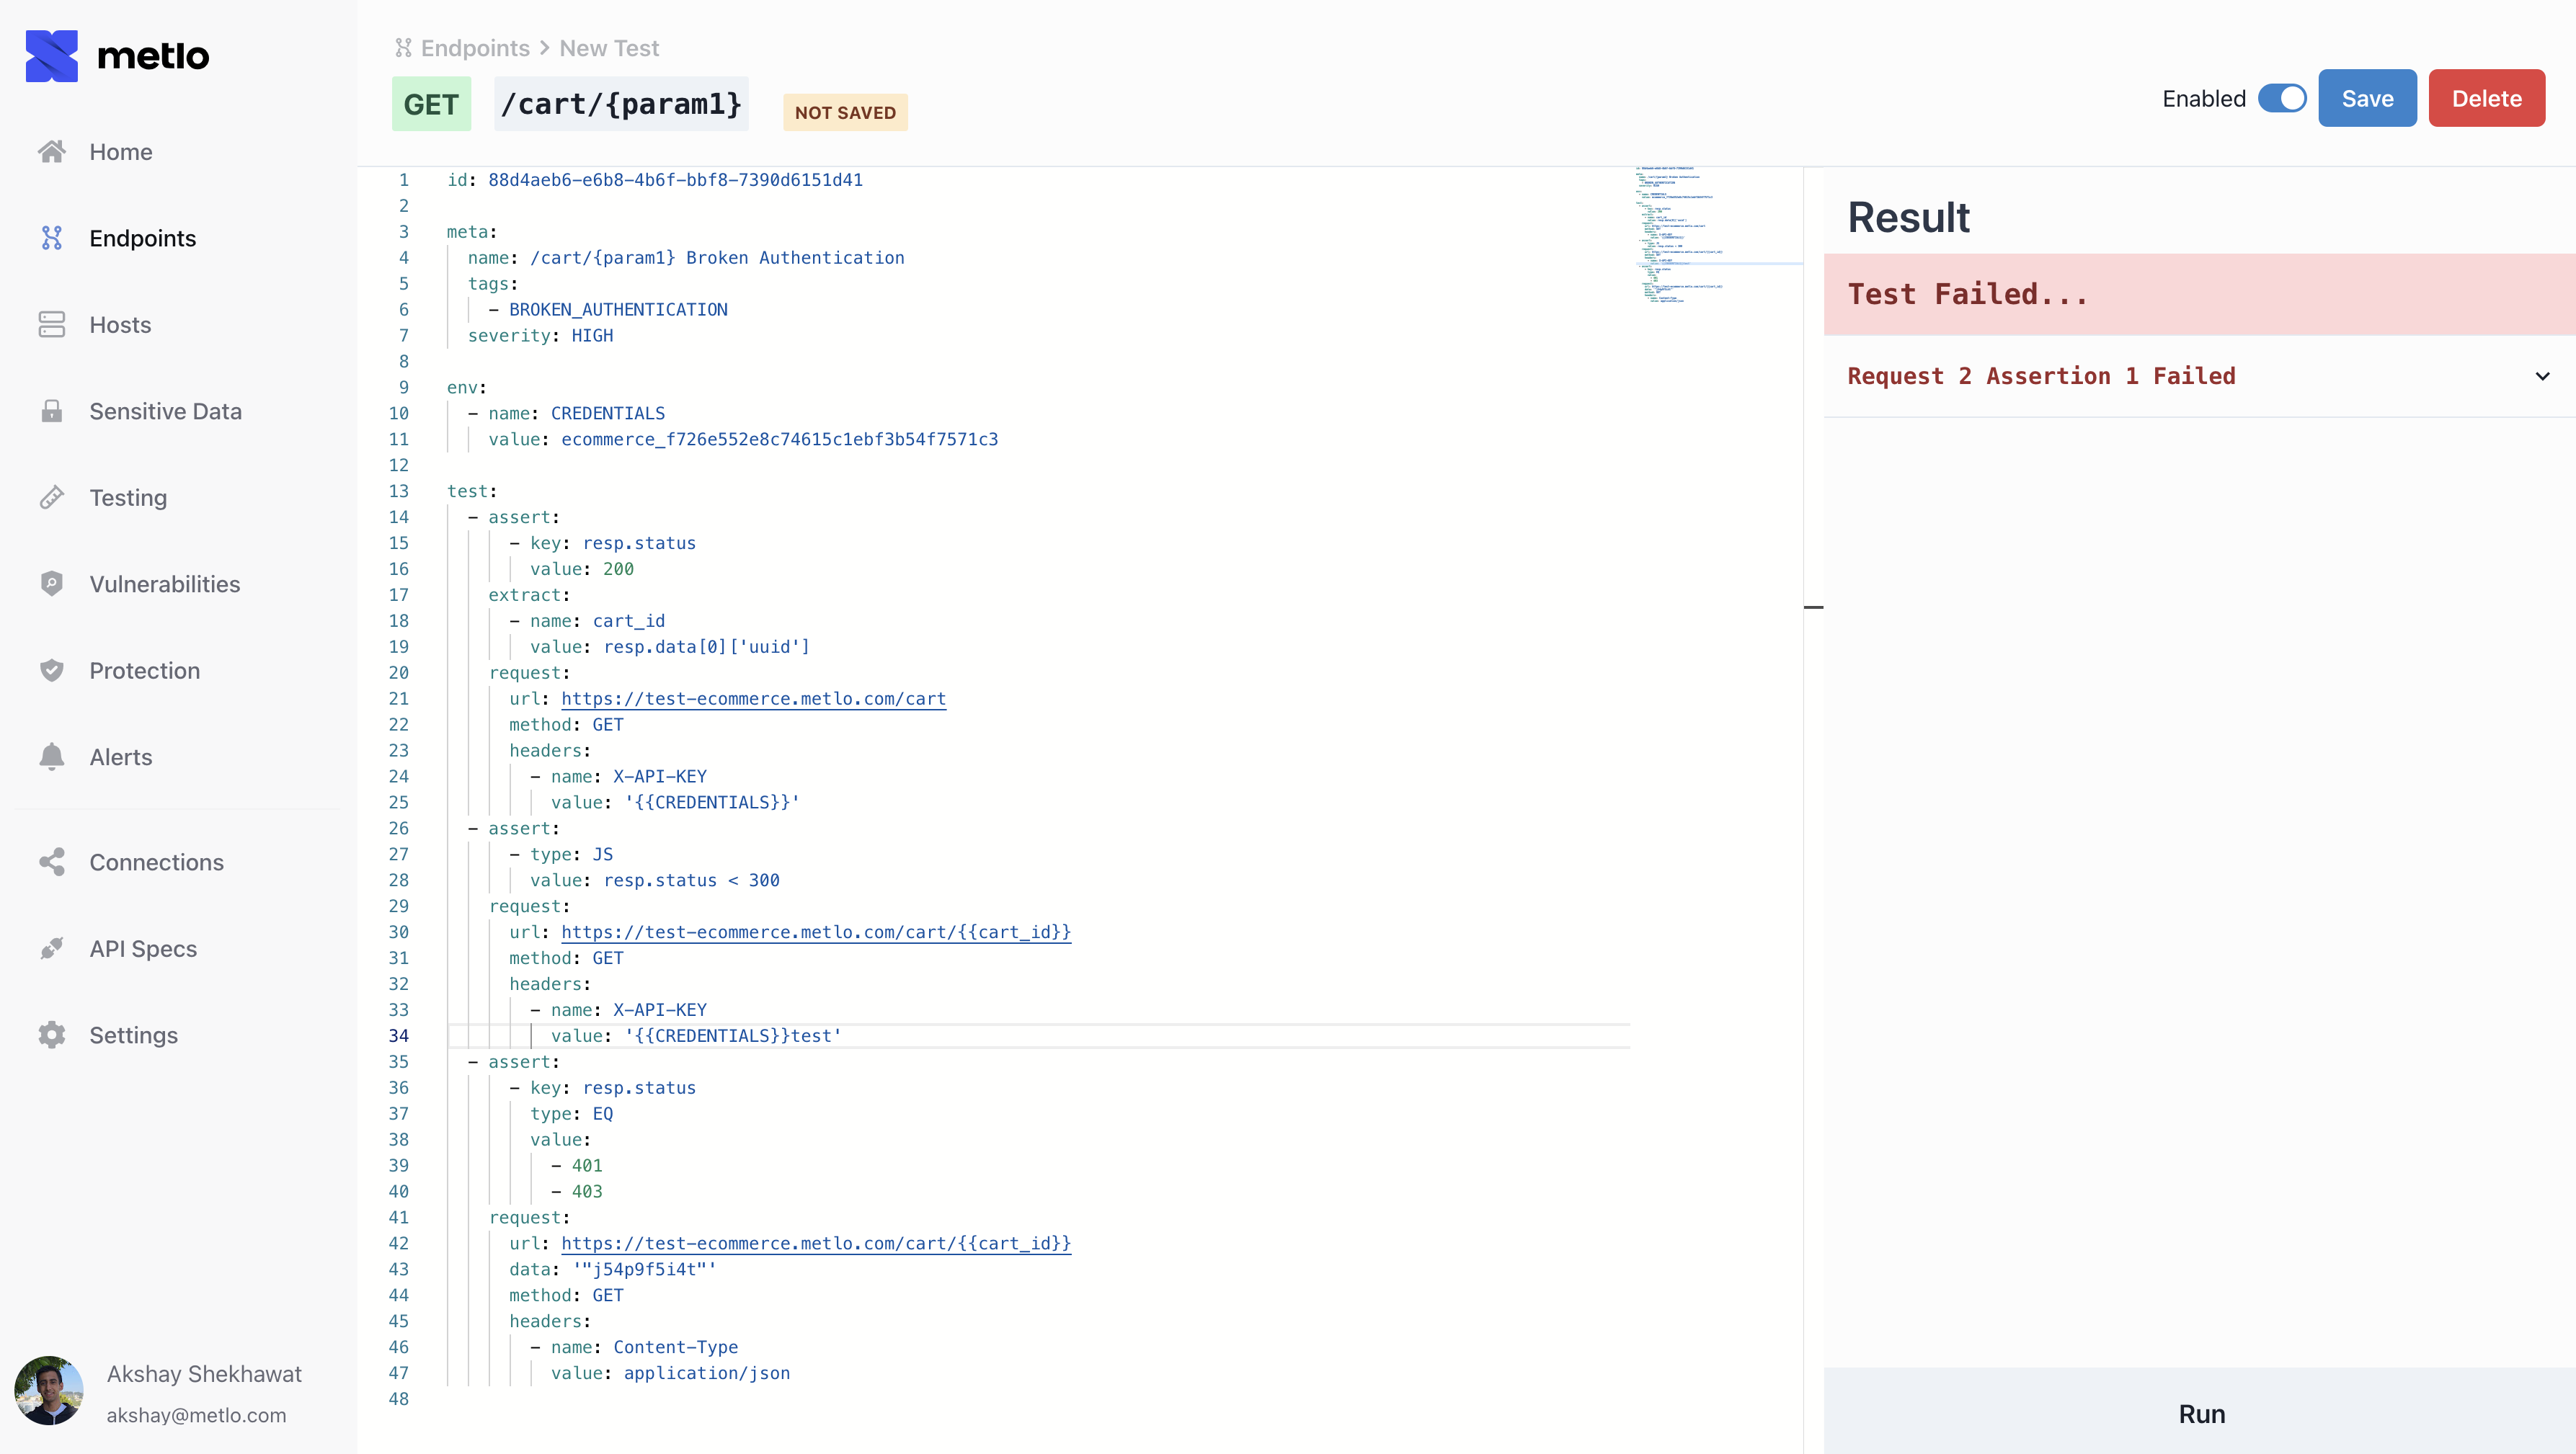 metlo-labs/metlo
Metlo هي منصة أمان API مفتوحة المصدر.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
أداة لتوليد أنماط حركة مرور شبكة خبيثة بشكل آمن وتقييم الضوابط.
 snorby/snorby
تطبيق Ruby On Rails لمراقبة أمن الشبكات
 pedramamini/threatingestor
أداة تلقائية لتجميع استخبارات التهديدات تستخرج المؤشرات وتطبّعها من مصادر متعددة (خلاصات OSINT، تقارير البرمجيات الخبيثة) إلى صيغة موحّدة للتحليل…
 idaholab/malcolm
Malcolm هي مجموعة أدوات قوية وسهلة النشر لتحليل حركة المرور على الشبكة، وتستخدم لالتقاط حزم البيانات الكاملة (ملفات PCAP) وسجلات Zeek وتنبيهات…
 dinotools/dionaea
هونيبوت منخفض التفاعل يحاكي خدمات شبكة ضعيفة لالتقاط البرمجيات الخبيثة وشيلكود ومحاولات الاستغلال، مع دعم IPv6 وTLS.
 thinkst/canarytokens-docker
تهيئة Docker لإعداد Canarytokens الخاصة بك بسرعة.
 syworks/waidps
نظام تدقيق الشبكات اللاسلكية وكشف ومنع الاختراق

 cyberdefenders/detectionlabelk
DetectionLabELK هو فرع من DetectionLab مع مجموعة ELK بدلاً من Splunk.
 mfthomps/labtainers
مختبرات (Labtainers): إطار عمل للمختبرات السيبرانية يعتمد على Docker
 stamusnetworks/scirius
واجهة ويب لإدارة مجموعة قواعد Suricata، والصيد عن التهديدات، وضبط القواعد مع تجميع التغذية من مصادر متعددة، وتحويلها، وإحصائيات النشاط.








