
 #1
أنظمة IDS/IPS ومراقبة الشبكة والكشف القائم على الشذوذ وأدوات التنبيه عن التهديدات.
موصى به من Kitploit

 stackrox/stackrox
منصة StackRox لأمان Kubernetes تُحلّل المخاطر في بيئة الحاويات، وتُوفّر رؤية وتنبيهات وقت التشغيل، وتقدّم توصيات لتحسين الأمان بشكل استباقي من خلال…
 bert-janp/open-source-threat-intel-feeds
يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…
 digitalruby/ipban
خدمة حظر IP تلقائية تكتشف محاولات تسجيل الدخول الفاشلة من سجلات الأحداث والملفات، وتحظر المهاجمين على أنظمة ويندوز ولينكس عبر التكامل مع جدار الحماية.
 cyb3rmik3/kql-threat-hunting-queries
مستودع استعلامات KQL مُركّز على اصطياد التهديدات وكشفها لـ Microsoft Sentinel وMicrosoft XDR (المعروف سابقًا باسم Microsoft 365 Defender).

 withsecurelabs/doublepulsar-detection-script
سكريبت بايثون 2 لمسح الشبكة للعثور على أنظمة windows المخترقة بأداة DOUBLEPULSAR.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
ماسح ضوئي متعدد المحركات للبرمجيات الخبيثة على Linux بخمس مراحل كشف (MD5، نمط HEX، YARA، ClamAV، إحصائية)، مع مراقبة inotify في الوقت الفعلي، وعزل،…
 certtools/intelmq
IntelMQ هي حل للفرق الأمنية في مجال تكنولوجيا المعلومات لجمع ومعالجة التغذيات الأمنية باستخدام بروتوكول قائمة انتظار الرسائل.
 nfstream/nfstream
NFStream: إطار عمل تحليل بيانات شبكة مرن.
 gendigitalinc/ioc
تهديدات استخباراتية (IoCs) + شظايا من المادة المظلمة. منشور من Gen Threat Labs.
 trustedsec/sysmoncommunityguide
دليل مجتمع TrustedSec Sysinternals Sysmon
 jsitech/jshielder
نصوص تعزيز الأمان لخوادم لينكس / مثبت آمن لـ LAMP-LEMP / مرجع CIS
 travisfsmith/sweetsecurity
مراقبة أمان الشبكة على أجهزة من نوع Raspberry Pi
 echowei/deeptraffic
نماذج التعلم العميق لتصنيف حركة مرور الشبكة
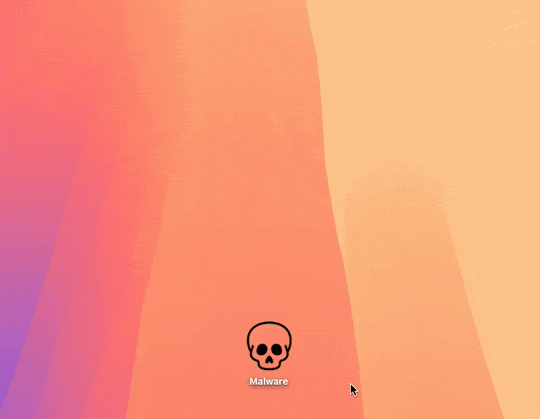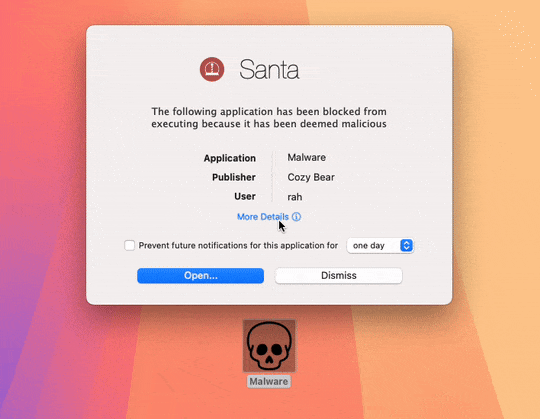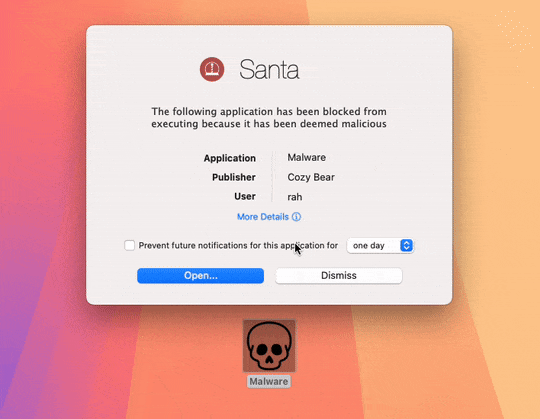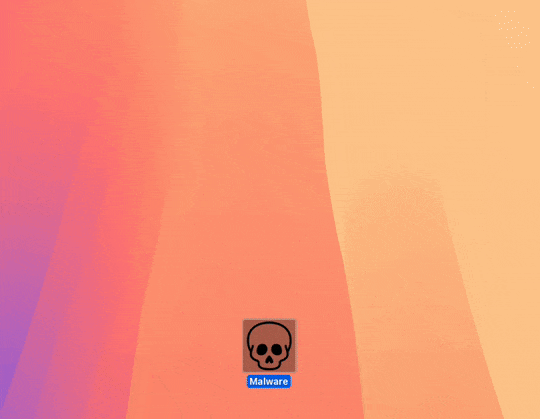 northpolesec/santa
نظام تفويض وصول للثنائيات والملفات لنظام macOS.
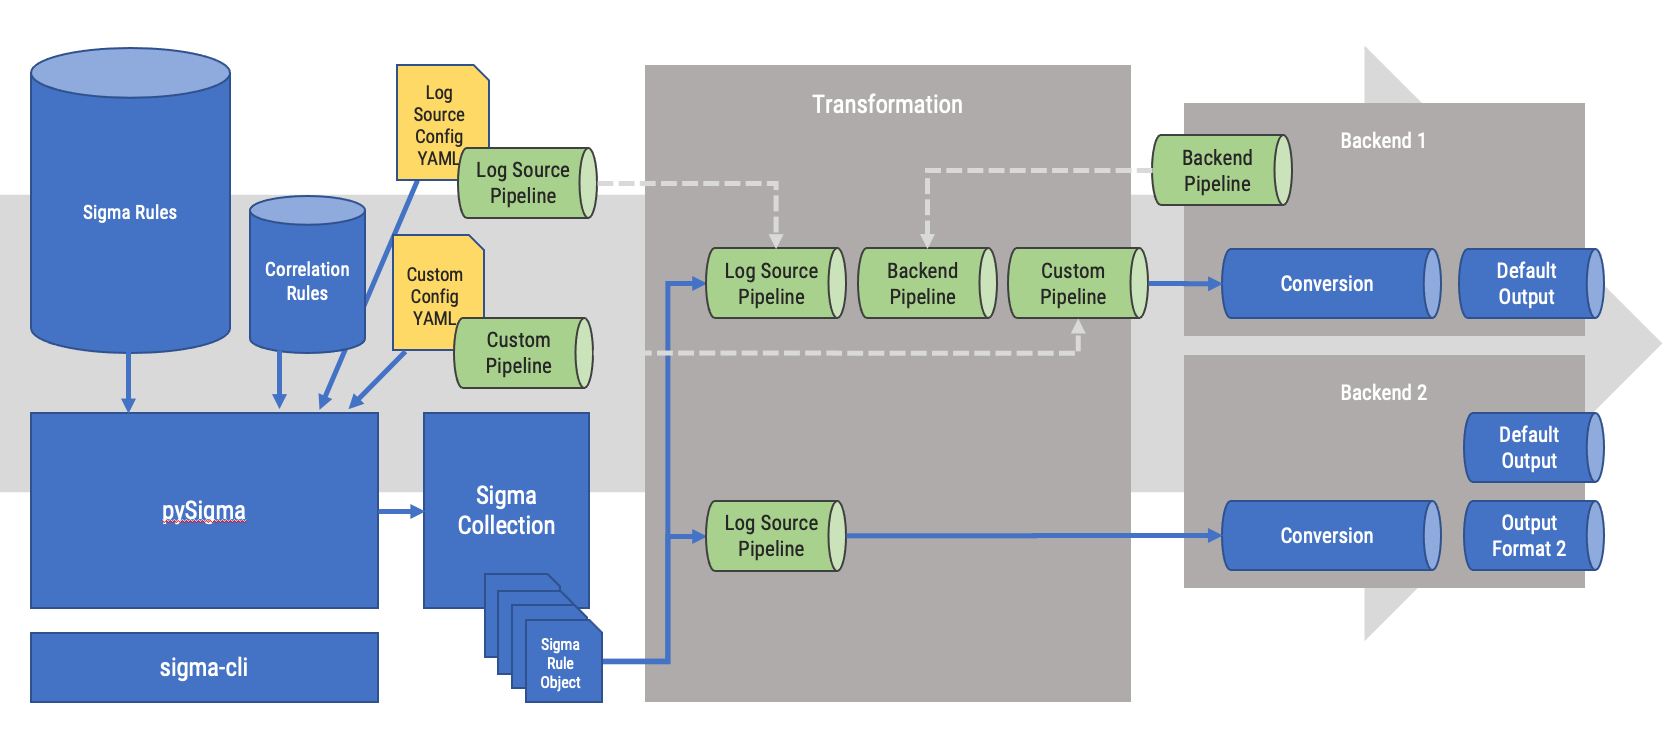 sigmahq/pysigma
مكتبة بايثون لتحليل وتحويل قواعد Sigma إلى استعلامات (وأي شيء آخر يمكنك تخيله)








