
 #1
أنظمة IDS/IPS ومراقبة الشبكة والكشف القائم على الشذوذ وأدوات التنبيه عن التهديدات.
موصى به من Kitploit
 corelight/zeek-spicy-facefish
محلّل بروتوكول Zeek لروتكيت Facefish، مبني على Spicy.
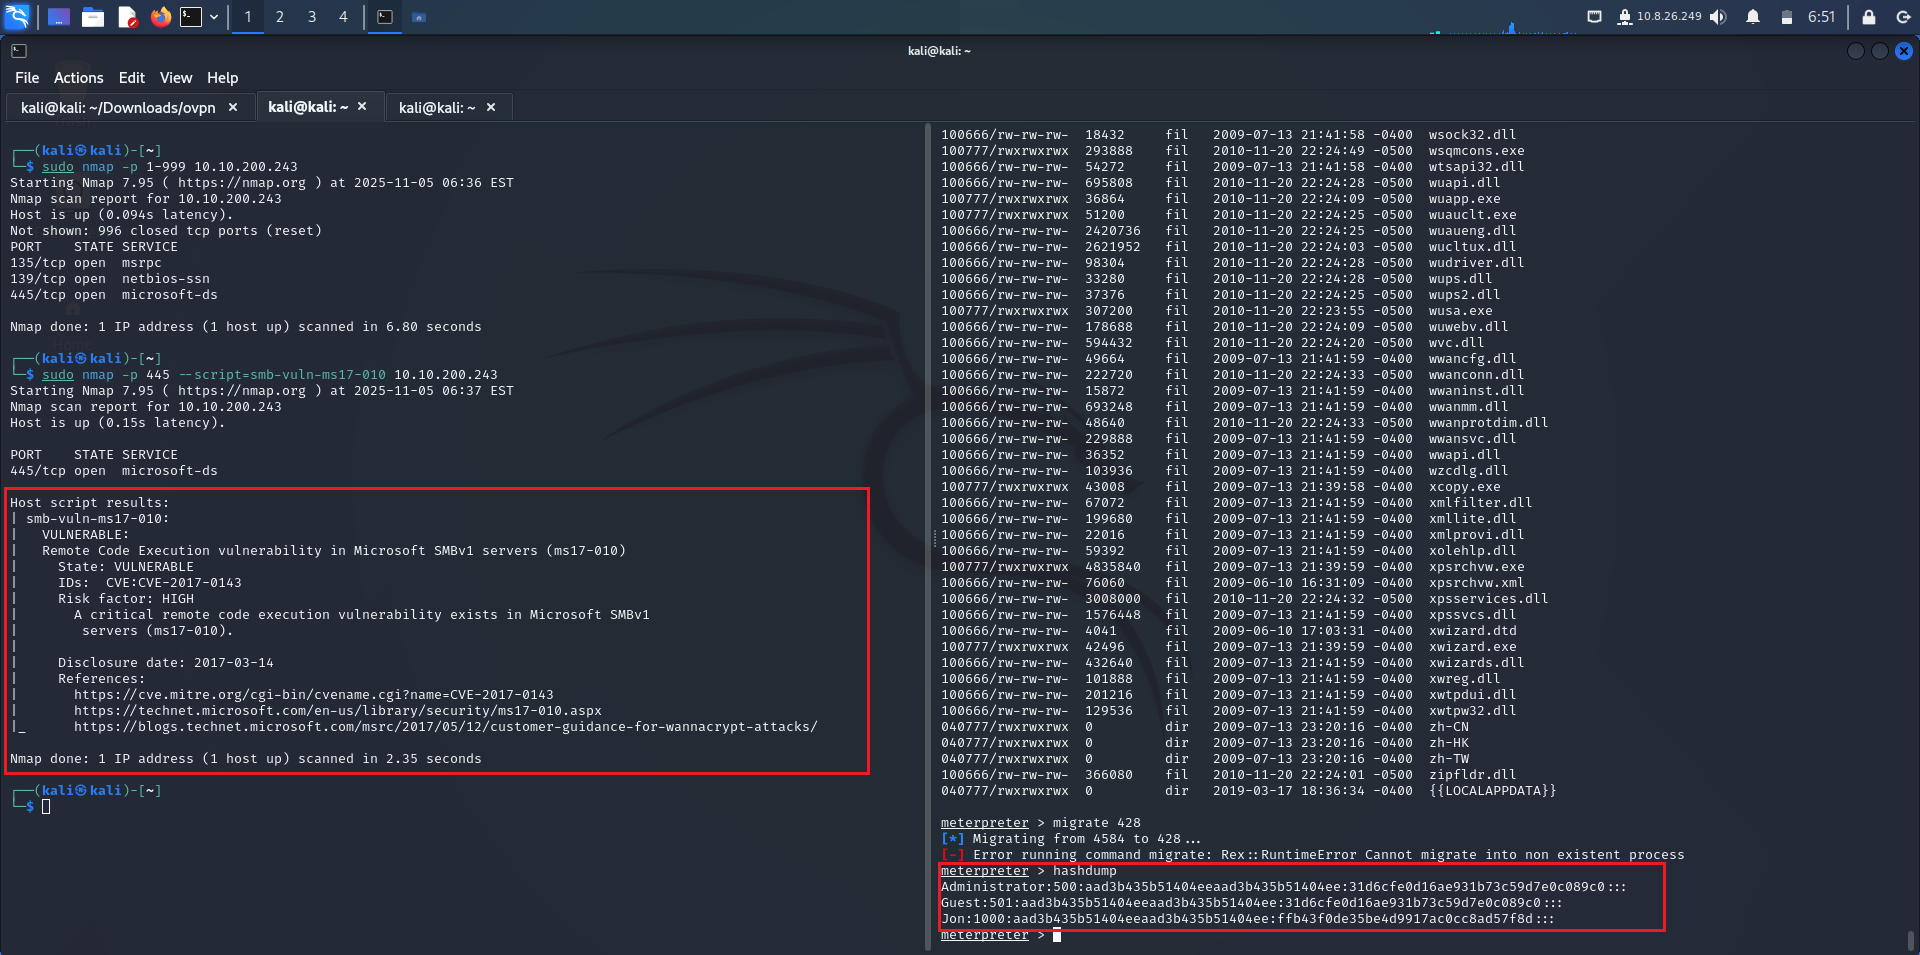 firetemple/blackash-cve-2017-0144
CVE-2017-0144
 kimobu/cve-2021-44228
مجموعة أدوات التحقيق في CVE-2021-44228 مع PoC لـ Log4j RCE، ومشغل حمولة JNDIExploit، وقواعد كشف Snort، وتحليل PCAP لتمارين الفريق الأحمر والأزرق.
 siddharth2440/network-detection-engine
محرك خفيف لكشف الاختراقات الشبكية يلتقط حركة المرور المباشرة باستخدام libpcap. يكتشف فيضانات SYN/ICMP، وعمليات مسح المنافذ، وهجمات الويب القائمة على…
 rocklambros/react2shell_hunter
أداة كشف على مستوى مؤسسة AWS بالكامل لثغرات CVE-2025-55182 وCVE-2025-66478 (ثغرات RCE في React Server Components / Next.js)
 tranqtruong/detect-bluekeep
أداة بسيطة لكشف استغلال ثغرة BlueKeep (CVE-2019-0708)
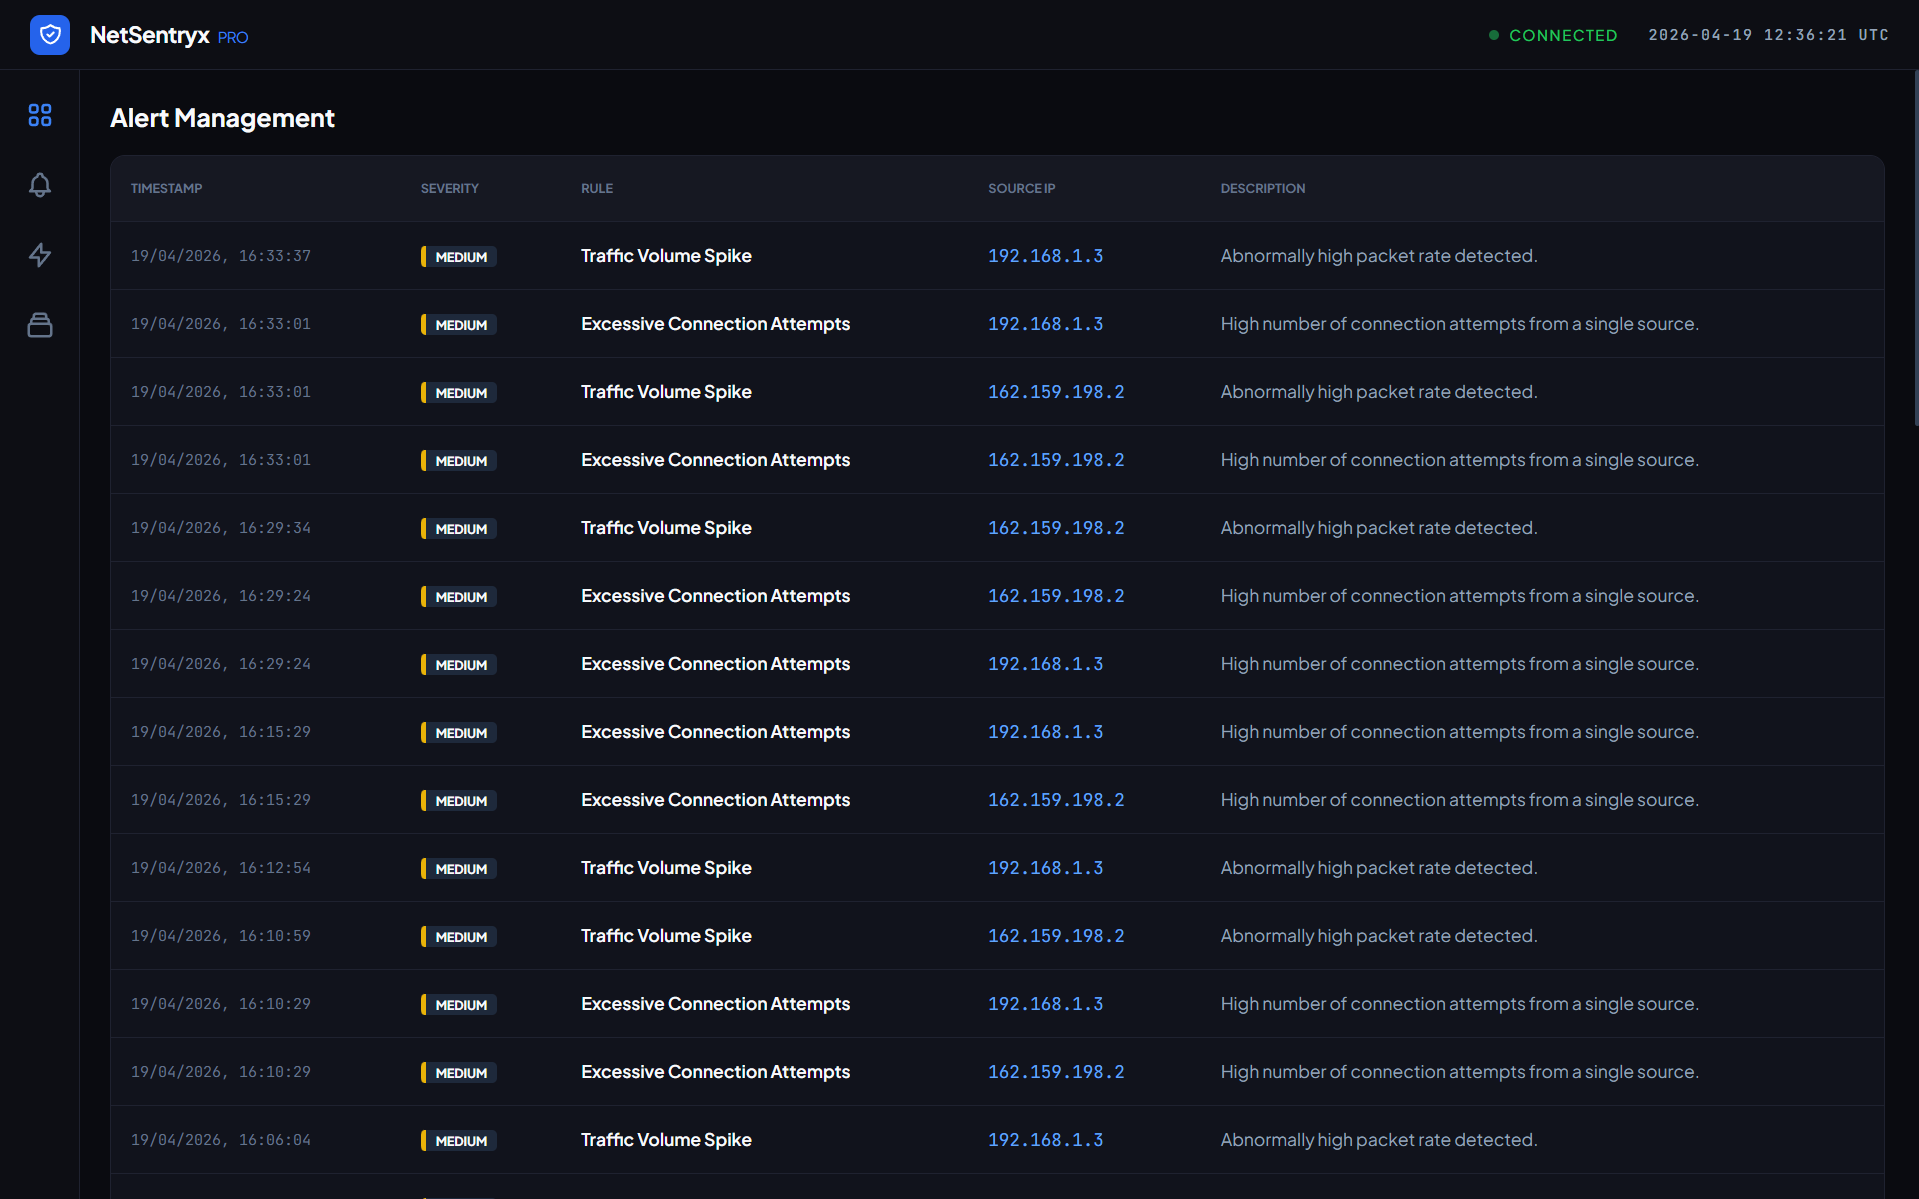 aman-sharma-dev/netsentryx
منصة مراقبة شبكات مدفوعة بالأحداث تقوم بالتقاط الحزم المباشر (Npcap)، وتحليلات حركة مرور منخفضة الكمون، وكشف التهديدات غير الخاضع للإشراف باستخدام…
 rxerium/honeypot
🍯 هونيبوت لاستخبارات التهديدات
 v3ng4mxv1p3r/mobile-drop-device-soc-detection
محاكاة شاملة من البداية إلى النهاية لكشف جهاز إسقاط Android بدون صلاحيات الجذر (Casper) باستخدام Wazuh SIEM لالتقاط هجمات الطبقة 7 مثل Shellshock…
 mckinnonit/zabbix-template-cve-2020-1472
قالب Zabbix لمراقبة أحداث Windows Event Viewer المتعلقة بثغرة Netlogon لرفع الامتيازات - CVE-2020-1472. يراقب معرفات الأحداث 5827 و5828 و5829. اطلع…
 nosrevytsng/metabase-pre-auth-rce-poc
CVE-2023-38646
 tinashelorenzi/cve-2025-55182
إثبات المفهوم لاستغلال CVE-2025-55182، وهو ثغرة تنفيذ تعليمات برمجية عن بعد (RCE) خطيرة غير مصادق عليها في مكونات خادم React. يتضمن استغلال Python…
 r4j3sh-com/cve-2025-55182
مجموعة أدوات Go خفيفة الوزن بالإضافة إلى مختبر Next.js Dockerized لاستكشاف وتصنيف CVE-2025-55182.
 yosasasutsut/blackash-cve-2025-53770
تحليل تقني وإرشادات كشف لـ CVE-2025-53770، وهي ثغرة حرجة غير مصادق عليها من نوع RCE في Microsoft SharePoint Server يتم استغلالها عبر إلغاء تسلسل…
 22imer/cve-2014-0160
مختبر تدريب معزول بحاويات Docker لاستغلال ثغرة Heartbleed (CVE-2014-0160) عبر نبضة TLS لتسريب ذاكرة nginx، بالإضافة إلى قاعدة Snort لاكتشاف الهجمات.
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP CGI Argument Injection - مختبر اكتشاف باستخدام أجهزة Vagrant الافتراضية وقواعد Wazuh SIEM
 vudala/cve-2021-42013
استكشاف CVE-2021-42013، باستخدام Suricata وOpenVAS لجمع المعلومات
 travisbgreen/cve-2025-8088
cve-2025-8088_detection








