
 #1
أنظمة IDS/IPS ومراقبة الشبكة والكشف القائم على الشذوذ وأدوات التنبيه عن التهديدات.
موصى به من Kitploit
 orgito1015/cve-2025-55182-researching-process
مستودع بحث دفاعي لـ CVE-2025-55182 (Pre-Auth RCE في React Server Components/Next.js). يتضمن تحليل الثغرات، قواعد الكشف (Suricata, Sigma, YARA)، أدلة…
 orevic21/wazuh-home-soc
مختبر SOC باستخدام Wazuh وSuricata يكشف الثغرات الحقيقية (CVE-2011-2523) وهجمات القوة العمياء، مع قواعد كشف مخصصة تغطي الفجوات في توقيعات IDS…
 corelight/cve-2022-30216
حزمة Zeek تكتشف هجمات ترحيل NTLM CVE-2022-30216 ضد Windows Server. تثير إشعارات لمحاولات الاستغلال والاستغلال الناجح عبر تحليل حركة مرور الشبكة.
 eyesecurity/wp2shell-compromise-scanner-plugin
إضافة ووردبريس للقراءة فقط تفحص عن آثار سلسلة استغلال wp2shell (CVE-2026-63030 / CVE-2026-60137)
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
دراسة حالة عملية في إدارة الثغرات الأمنية: كيف رصد Wazuh ثغرة SSRF حقيقية (CVE-2025-68616) في WeasyPrint، وكيف أعدت إنتاجها وقمت بإصلاحها.
 t0tooro/cve-2025-24054-lab
مختبر الفريق الأزرق: كشف وتخفيف CVE-2025-24054 (إفشاء تجزئة NTLM في Windows) باستخدام Sysmon وWazuh SIEM وسياسات المجموعة
 trnguyen03/activemq-ids-ips-lab
مختبر IDS/IPS لكشف ومنع RCE في Apache ActiveMQ (CVE-2023-46604) باستخدام GVM وNmap وSnort وiptables وUFW.
 rohitmalik7/cve-2024-38063-detection-mitigation-system
مشروع أمن سيبراني شامل يوضح اكتشاف وتخفيف CVE-2024-38063 باستخدام IDS والمراقبة القائمة على المضيف ومحاكاة هجوم في مختبر افتراضي.
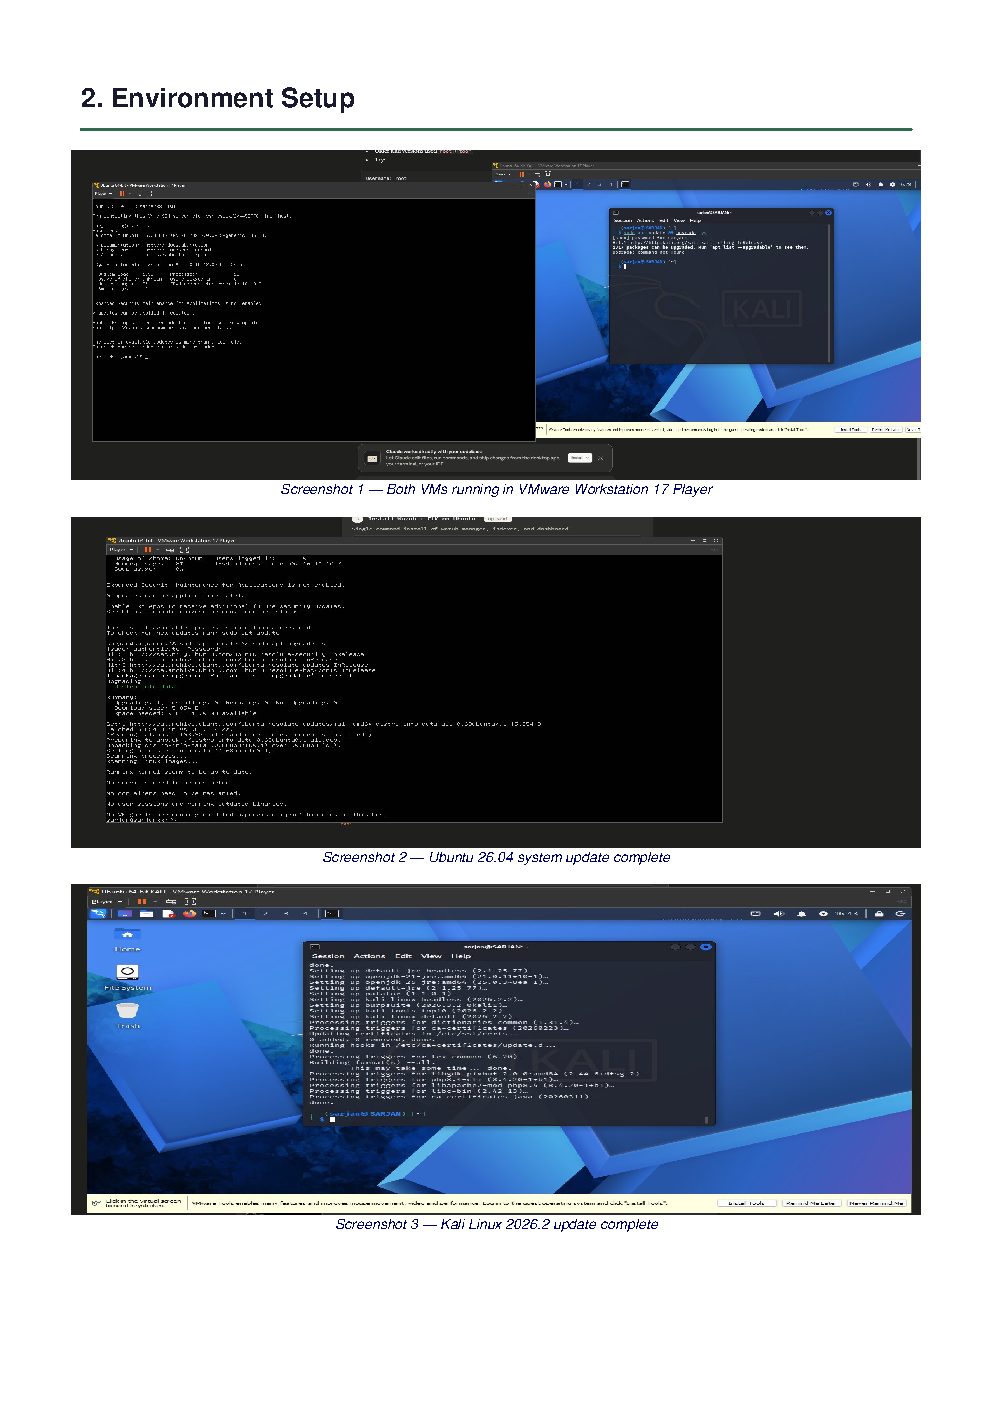 sarjanpatel22/siem-threat-detection-lab
مختبر SIEM لفريق الدفاع: Wazuh 4.7.5 يكتشف 7 هجمات محاكاة (هجوم تخمين كلمة مرور SSH، هجوم حجب الخدمة Slowloris / CVE-2007-6750، هجمات الويب) مع ربط…
 captanmoss/log4shell-sandbox-signature
Log4Shell(CVE-2021-45046) توقيع صندوق الرمل
 zanks08/cve-2023-44487-demo
عرض توضيحي للكشف عن ثغرة HTTP/2 Rapid Reset والتخفيف منها (CVE-2023-44487)
 infokom-ki/zimbra-cve-2026-73570-rules
قواعد كشف Wazuh لثغرة CVE-2026-73570، وهي حقن أوامر نظام التشغيل في Zimbra Collaboration Suite، مع مراقبة سجلات الوصول وسجل zimbra.log لمحاولات…
 yangyang-research/whale-sentinel-services
خدمات الحوت الحارس
 pinaraltinok/log4shell-attack
نمذجة واكتشاف الهجمات متعددة المراحل لـ Log4Shell لـ CVE-2021-44228
 aricooper/suricata-script
CVE-2020-16898 — “Bad Neighbor” (تحليل طول ICMPv6 RDNSS) — اكتشاف Suricata Lua
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
قاعدة سيغما لكشف نشاط المسح الذي يستهدف CVE-2021-22005، مما يتيح كشف التهديدات وتحليل الاختراق القائم على السجلات.
 vaishnavucv/project-vuln-detection-n-mitigation_101
كشف الثغرات والتخفيف منها Apache ActiveMQ | هندسة الأمن وإدارة الأنظمة - في - Apache ActiveMQ تنفيذ التعليمات البرمجية عن بعد عبر إلغاء التسلسل (RCE)…
 corelight/zeek-spicy-facefish
محلّل بروتوكول Zeek لروتكيت Facefish، مبني على Spicy.








