
 #1
أدوات عامة لجمع أنواع مختلفة من المعلومات حول الأهداف.
موصى به من Kitploit
 bi7s/cves
مستودع يحتوي على بيانات وأدوات متعلقة بالثغرات والتعرضات الشائعة (CVEs) لتحليل الثغرات الأمنية واستخبارات التهديدات.
 jonnyhightower/neet
Neet - أداة تعداد واستغلال الشبكات
 horizon3ai/proxyshell
إثبات المفهوم لـ CVE-2021-34473 وCVE-2021-34523 وCVE-2021-31207
 xret2pwn/teamsniper
Teamsniper هي أداة لجلب الكلمات المفتاحية في Microsoft Teams مثل (كلمات المرور، رسائل البريد الإلكتروني، قاعدة البيانات، إلخ).
 bazad/x18-leak
CVE-2018-4185: كشف مؤشرات النواة في iOS 11.2-11.2.6 الناتج عن تخفيف Apple لثغرة Meltdown.
 adulau/the-art-of-pivoting
فن التنقل - تقنيات لمحللي الاستخبارات لاكتشاف علاقات جديدة في عالم معقد
 northwavesecurity/log4jcheck
نص برمجي يفحص الأنظمة المعرضة للخطر من Log4j (CVE-2021-44228) باستخدام حقن الحمولة في رؤوس HTTP الشائعة.
 vainlystrain/vailyn
أداة مسح واستغلال متطورة ومتخفية لـ Path Traversal و LFI مع مراحل هجومية مكتوبة بلغة Python
 theblackturtle/fprobe
خذ قائمة بالنطاقات/النطاقات الفرعية واختبر للبحث عن خادم http/https يعمل.
 dsecuredcom/ffufpostprocessing
أداة بلغة Golang تساعد في إزالة الإدخالات غير ذات الصلة من ملف نتائج ffuf الخاص بك.
 jimywork/certstreamcatcher
تعتمد هذه الأداة على التعبيرات العادية بمعايير فعالة للكشف عن مواقع التصيد في الوقت الحقيقي باستخدام certstream، كما يمكنها الكشف عن هجمات punycode…
 caspergn/activedirectoryenumeration
قم بتعداد Active Directory عبر LDAP باستخدام مجموعة من البرامج النصية المفيدة المجمعة معًا.
 moloch--/leakdb
بحث محايد التأثير عن بيانات اعتماد نصية عادية على نطاق الويب باستخدام NoSQL، سحابي أصلي، ضخم بيانات، بدون خادم.
 abdulrhmanalfaifi/fennec
أداة جمع القطع الأثرية لأنظمة *nix
 trufflesecurity/of-cors
أداة آلية لاكتشاف أخطاء تكوين CORS باستخدام نطاقات typosquatting وعمال خدمة المتصفح (service workers) لاستكشاف الشبكات الداخلية لأهداف bug bounty.
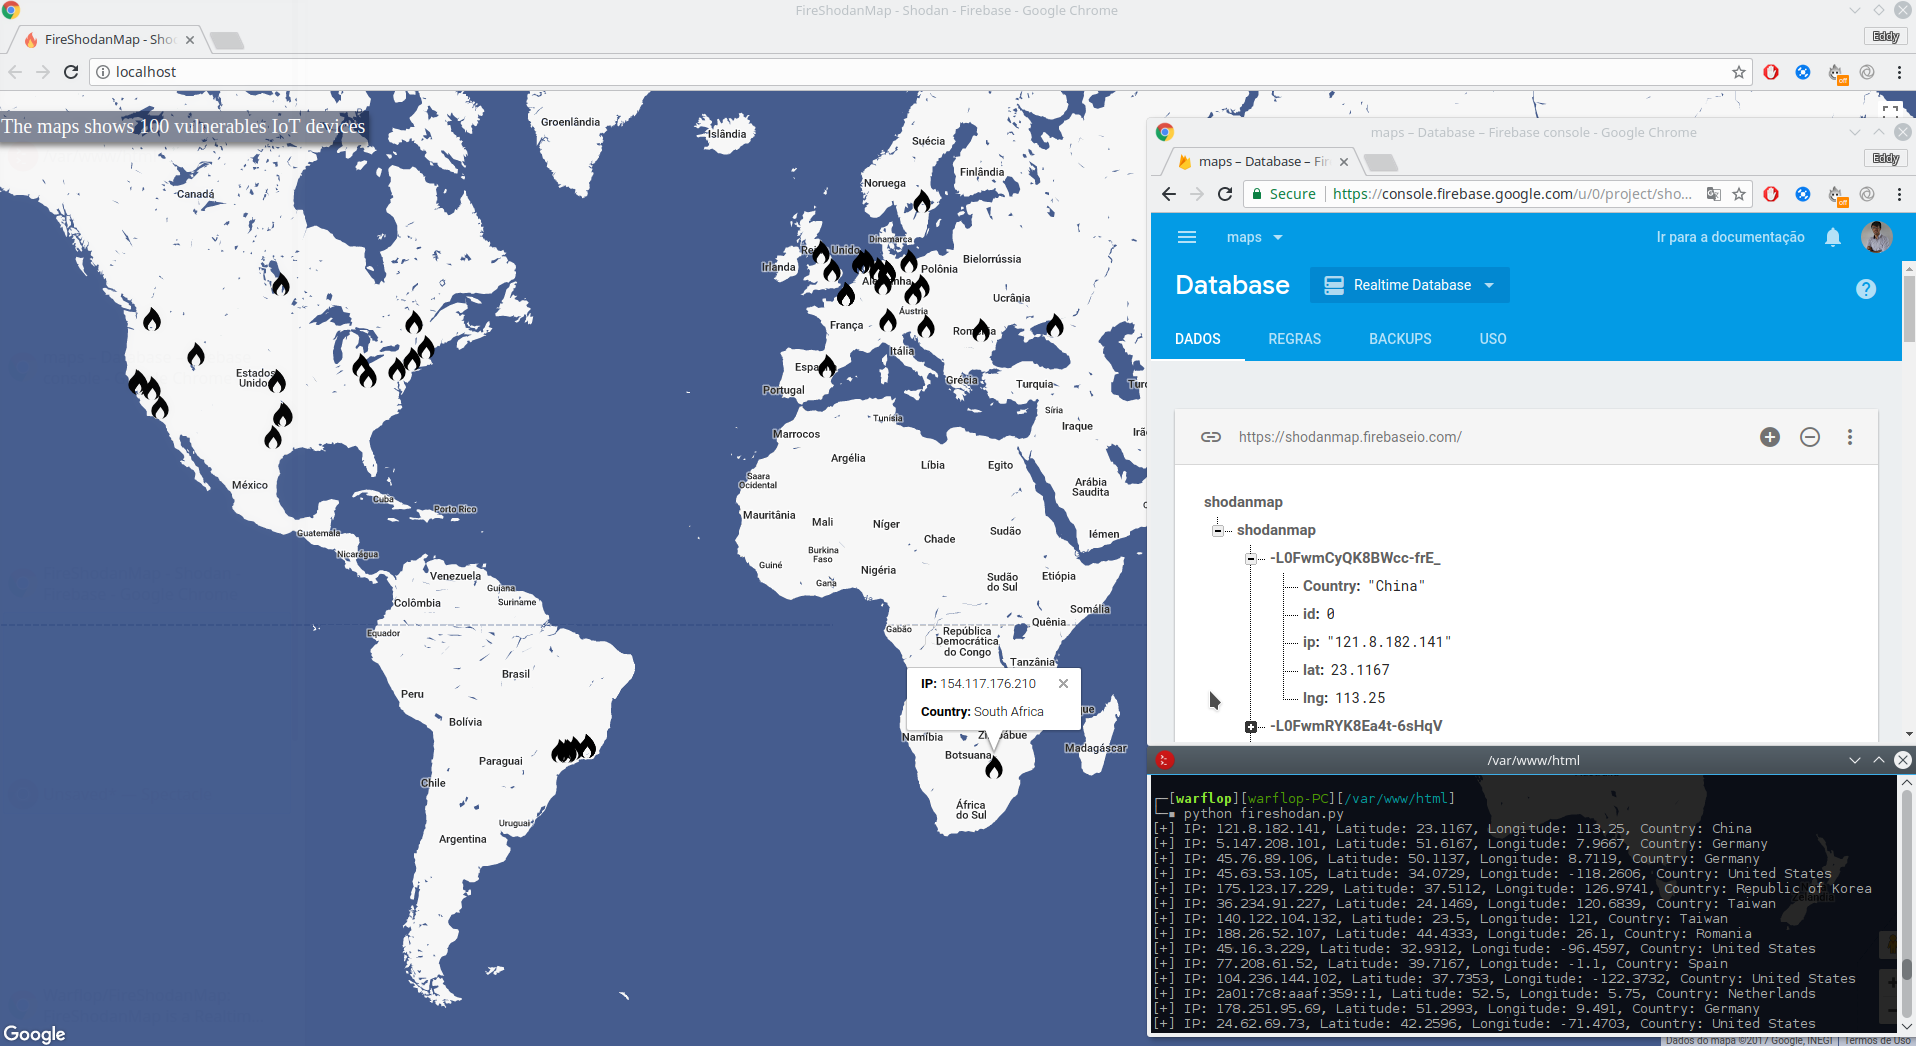 warflop/fireshodanmap
FireShodanMap هي خريطة زمنية حقيقية تدمج بين Firebase وGoogle Maps وShodan. يتم إجراء بحث باستخدام Shodan للبحث عن الأجهزة القابلة للاختراق ويتم…
 0xdevrel/easyscan
ماسح أمان ويب مبني على بايثون يحلل رؤوس HTTP، وشهادات SSL/TLS، وسجلات DNS، والأخطاء الشائعة في التهيئة لتوليد تقرير أمني مُسجَّل مع توصيات قابلة…
 sech0us3/waf-checker
أداة تقييم تلقائي لجدران الحماية (WAF) تكتشف أنواع الجدران النارية، وتختبر 19 فئة هجوم باستخدام حمولات تفادي متقدمة، وتوفر تحليلاً للاختراق مرمّزاً…








