
 #1

 nst/spyphone
يعرض هذا المشروع نوع البيانات التي يمكن لتطبيق iPhone ضار جمعها.
 trouble-1/vajra
فاجرا هي أداة تعتمد على واجهة المستخدم وتحتوي على تقنيات متعددة لمهاجمة وحصر بيئة Azure و AWS الخاصة بالهدف. تتميز بواجهة مستخدم ويب بديهية مبنية…
 trustedsec/ridenum
Rid_enum هو هجوم دورة RID بجلسة فارغة لتجربة القوة الغاشمة على وحدات تحكم المجال.

 drpython3/mailripv2
مدقق SMTP محسّن / مخترق SMTP مع دعم البروكسي، اختبار صندوق الوارد والعديد من الميزات الأخرى.
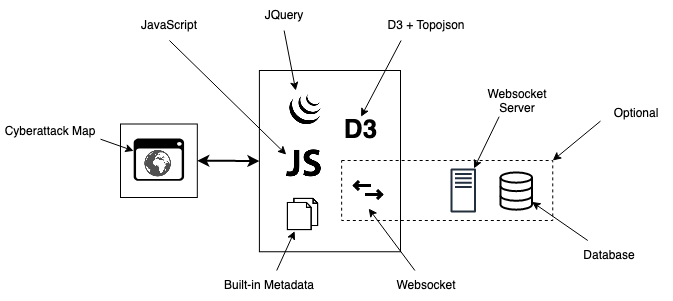 qeeqbox/raven
خريطة التهديدات الإلكترونية المتقدمة (مبسطة، قابلة للتخصيص، متجاوبة ومحسّنة)
 stefanoj3/dirstalk
بديل حديث لـ dirbuster/dirb
 nccgroup/wmicmd
غلاف لصدفة الأوامر يستخدم WMI فقط لنظام مايكروسوفت ويندوز
 smeegesec/hashtag
التعرف على تجزئة كلمة المرور

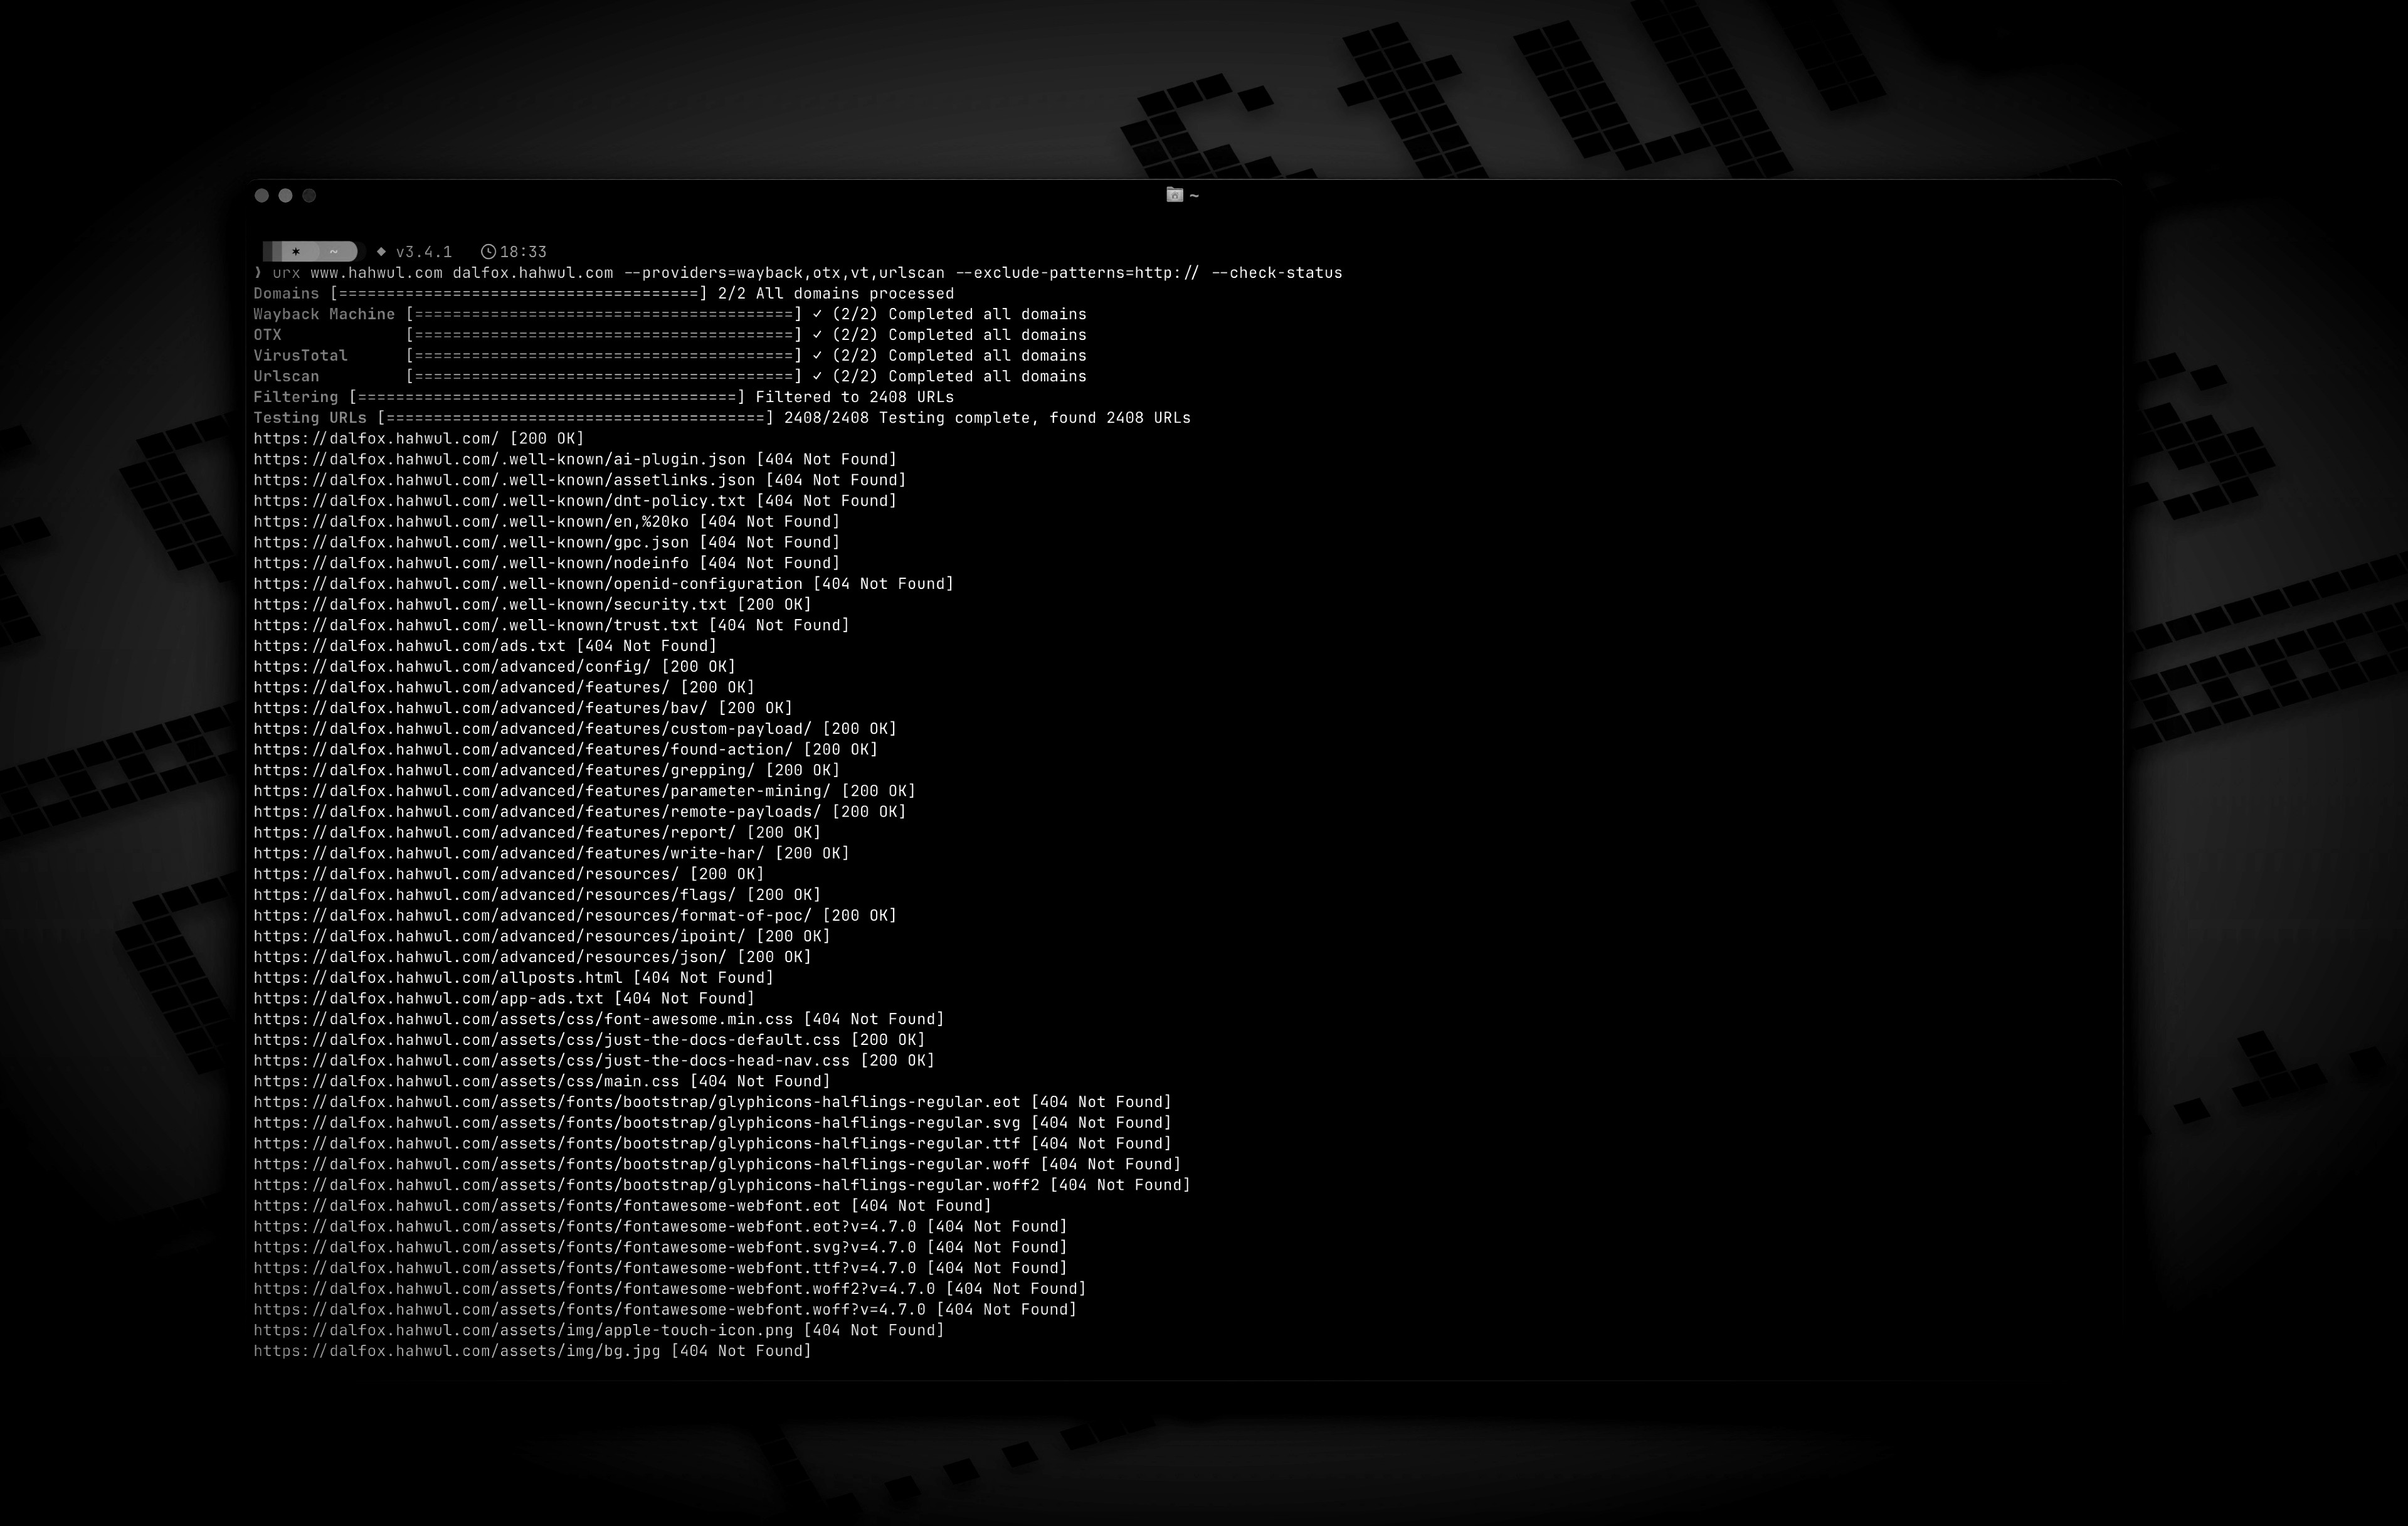 hahwul/urx
استخراج عناوين URL من أرشيفات OSINT للحصول على رؤى أمنية
 shieldersec/webtech
تحديد التقنيات المستخدمة على المواقع الإلكترونية.
 chrismaddalena/goreport
نص برمجي بلغة Python لجمع بيانات الحملات من Gophish وإنشاء تقرير
 mitchmoser/sharpshares
تجميعة .NET Assembly متعددة الخيوط بلغة C# لتعداد مشاركات الشبكة القابلة للوصول في نطاق
 ocsaf/freevulnsearch
نص برمجي NMAP NSE مجاني ومفتوح المصدر للاستعلام عن الثغرات عبر واجهة API الخاصة بـ cve-search.org.
 seajaysec/cypheroth
مجموعة أدوات آلية وقابلة للتوسيع تقوم بتشغيل استعلامات Cypher على الواجهة الخلفية لـ Neo4j الخاصة بـ Bloodhound وتقوم بحفظ المخرجات في جداول بيانات.
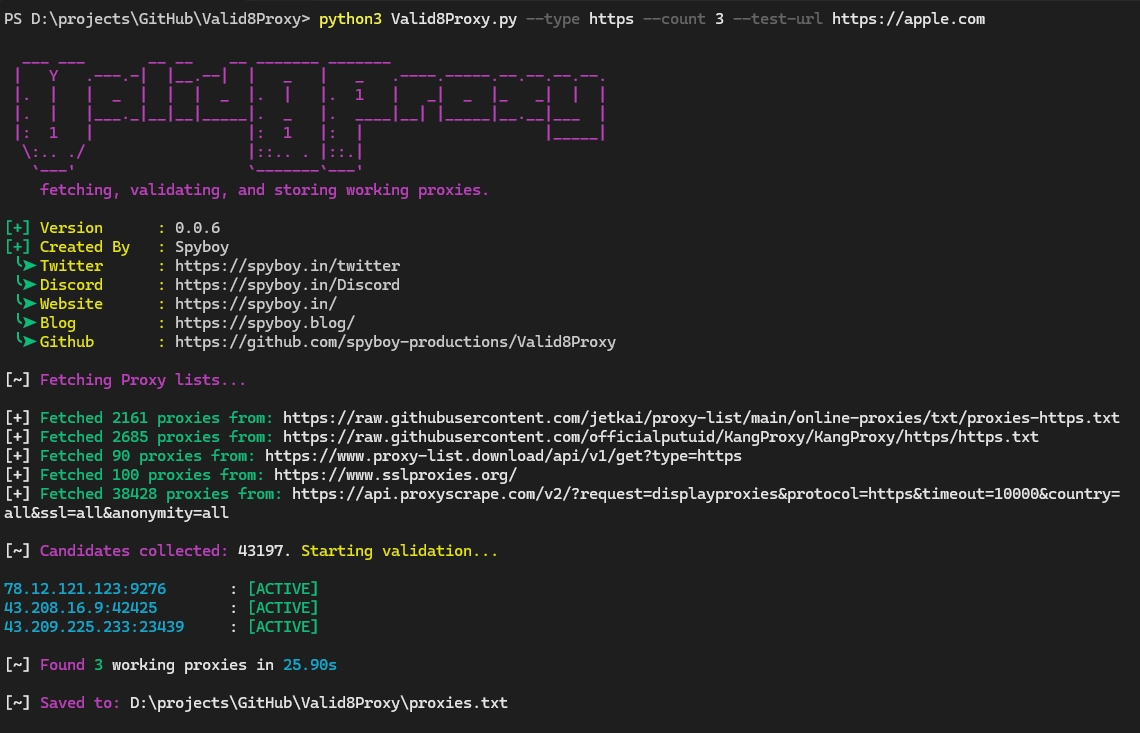 spyboy-productions/valid8proxy
أداة مصممة لجلب البروكسيات العاملة والتحقق منها وتخزينها.









