Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SharePointDumper — أداة استخراج وتدقيق SharePoint باستخدام PowerShell للفرق الحمراء/الزرقاء/الأرجوانية. تقوم بتعداد جميع مواقع/محركات SharePoint التي يمكن للمستخدم الوصول إليها عبر Microsoft Graph، وتنزيل الملفات بشكل متكرر، وتسجيل كل طلب HTTP لـ Graph وSharePoint لربط SIEM وهندسة الكشف واختبار الاستجابة للحوادث. | Kitploit
أدوات/GitHubGitHub/zh54321/sharepointdumper
أدوات دفاعيةالاستخبارات مفتوحة المصدر (OSINT)تسريب البياناتجمع المعلوماتاختبار الاختراقأمن السحابةالمصادقةالفريق الأحمرالاستجابة للحوادث

حول

تحليل السجلات
GitHubzh54321/sharepointdumper

SharePointDumper

عرض المستودع
1671940منذ 9 أشهرتمت المراجعة من قبل Kitploit

أداة استخراج وتدقيق SharePoint باستخدام PowerShell للفرق الحمراء/الزرقاء/الأرجوانية. تقوم بتعداد جميع مواقع/محركات SharePoint التي يمكن للمستخدم الوصول إليها عبر Microsoft Graph، وتنزيل الملفات بشكل متكرر، وتسجيل كل طلب HTTP لـ Graph وSharePoint لربط SIEM وهندسة الكشف واختبار الاستجابة للحوادث.

مشاركة

SharePointDumper

SharePointDumper هي أداة استخراج وتدقيق مبنية على PowerShell، تقوم بتعداد مواقع SharePoint التي يمكن للمستخدم الوصول إليها عبر Microsoft Graph وتنزيل الملفات عبر SharePoint.

تم تصميمها لاختبارات SOC / DLP، وفرق الأرجواني، وتقييمات الفريق الأحمر غير المتطورة، وبالتالي تنتج تقارير مفصلة تتضمن الملفات التي تم تنزيلها وكل طلب HTTP (Graph + SharePoint) لربطها مع SIEM.

الأداة لا تقوم بالمصادقة. بدلاً من ذلك، تتطلب رمز وصول OAuth2 تم الحصول عليه مسبقًا مع الأذونات المناسبة لـ Microsoft Graph (Sites.Read.All أو Sites.ReadWrite.All).
إذا كنت بحاجة إلى مساعدة في الحصول على مثل هذا الرمز، يمكنك استخدام EntraTokenAid (أمثلة مرفقة أدناه)، والذي يبسط توليد رموز الوصول القابلة للاستخدام.


✨ الميزات

  • تعداد مواقع SharePoint ومحركات الأقراص والمجلدات والملفات عبر Microsoft Graph
  • تفريغ متكرر لمحركات الأقراص والمجلدات (باستخدام روابط ما قبل المصادقة لـ SharePoint)
  • لا تبعيات خارجية إلزامية (لا توجد وحدات PowerShell الخاصة بـ Microsoft Graph إلخ.)
  • تخصيص User-Agent
  • حدود تنزيل عامة: الحد الأقصى للملفات والحد الأقصى للحجم الإجمالي
  • تصفية تضمين/استبعاد للمواقع وامتدادات الملفات
  • تقليل سرعة الطلبات مع تذبذب عشوائي قابل للتعديل
  • إمكانية اختيارية للبحث عن IP العام
  • دعم وكيل HTTP بسيط
  • تقرير منظم يشمل:
    • ملخص (المدة، الحدود، الفلاتر، IP العام)
    • مواقع SharePoint التي تم الوصول إليها
    • سجلات طلبات HTTP كاملة (CSV أو JSON)
  • إخفاء رموز تنزيل SharePoint، مع خيار تسجيلها دون إخفاء
  • معالجة أنيقة لـ Ctrl+C تتوقف بعد الملف الحالي ولا تزال تكتب التقرير الكامل وسجل HTTP قبل الخروج
  • وضع الاستئناف، الذي يعيد التعداد ولكنه يتخطى الملفات التي تم تنزيلها بالفعل
  • تحديث تلقائي اختياري لرمز الوصول (يتطلب EntraTokenAid https://github.com/zh54321/EntraTokenAid.git)

📦 صور

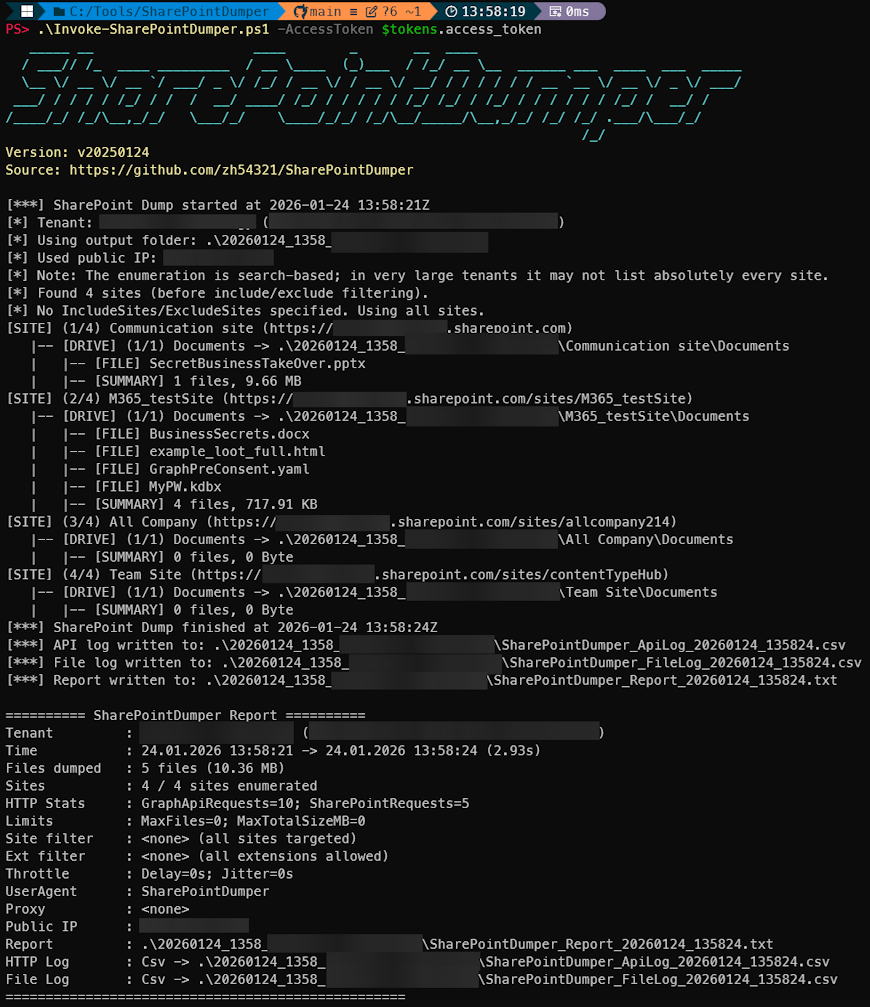
التنفيذ:
alt text

مثال على سجل API بتنسيق CSV (يمكن أن يكون CSV أو JSON): alt text
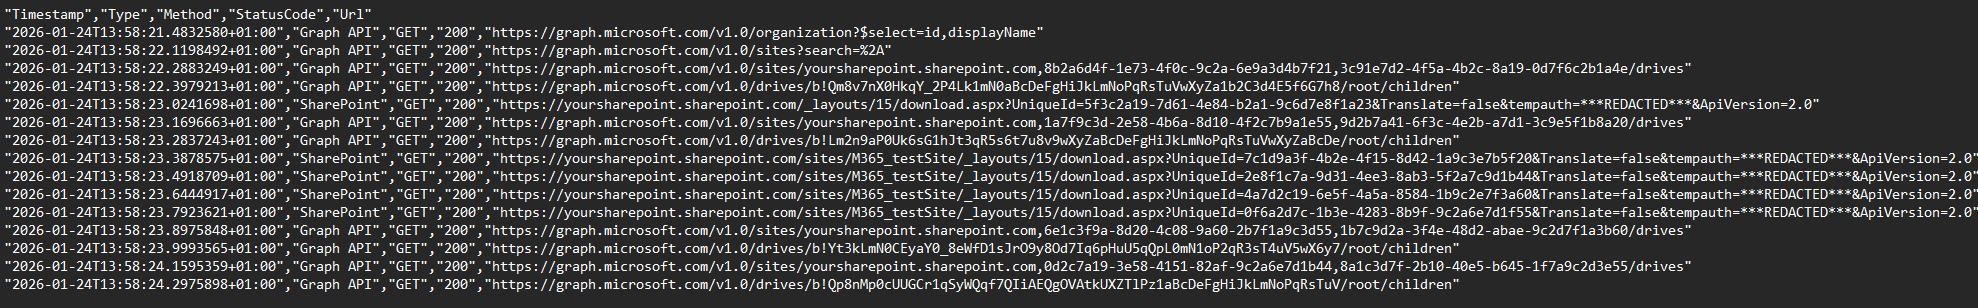
مثال على سجل تنزيل الملفات (يمكن أن يكون CSV أو JSON) alt text


📦 التثبيت

استنساخ المستودع

git clone https://github.com/zh54321/SharePointDumper.git
cd SharePointDumper

🔑 المتطلبات

يتطلب SharePointDumper رمز وصول Microsoft Graph صالحًا بأذونات مفوضة لتعداد المواقع والملفات:

  • Sites.Read.All أو
  • Sites.ReadWrite.All

علاوة على ذلك، يجب أن يكون عميل OAuth مسموحًا له باستدعاء SharePoint API.

أكثر من 23 تطبيقًا من الطرف الأول من Microsoft لديهم بالفعل أذونات Sites.Read… موافق عليها مسبقًا. يمكنهم تنزيل الملفات من SharePoint، ويمكن استخدامهم للحصول على رمز صالح دون تكوين إضافي للمستأجر.


عملاء الطرف الأول القابلون للاستخدام
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →