#1

 504ensicslabs/damm
التحليل التفاضلي للبرمجيات الخبيثة في الذاكرة
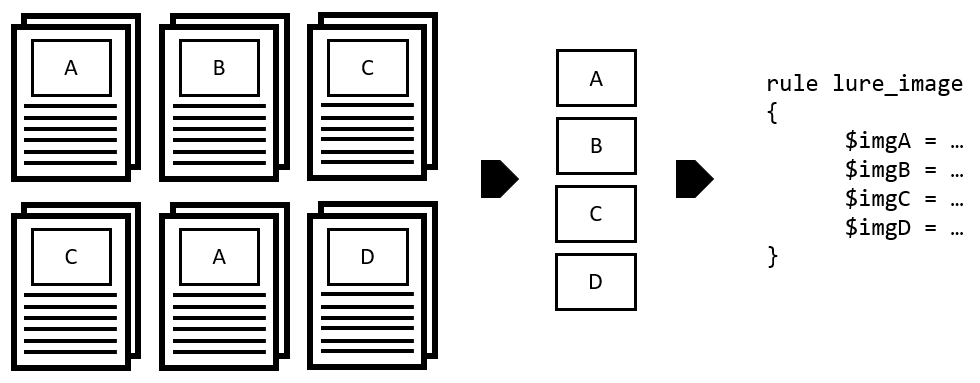 target/halogen
أنشئ قواعد YARA تلقائياً من المستندات الضارة.
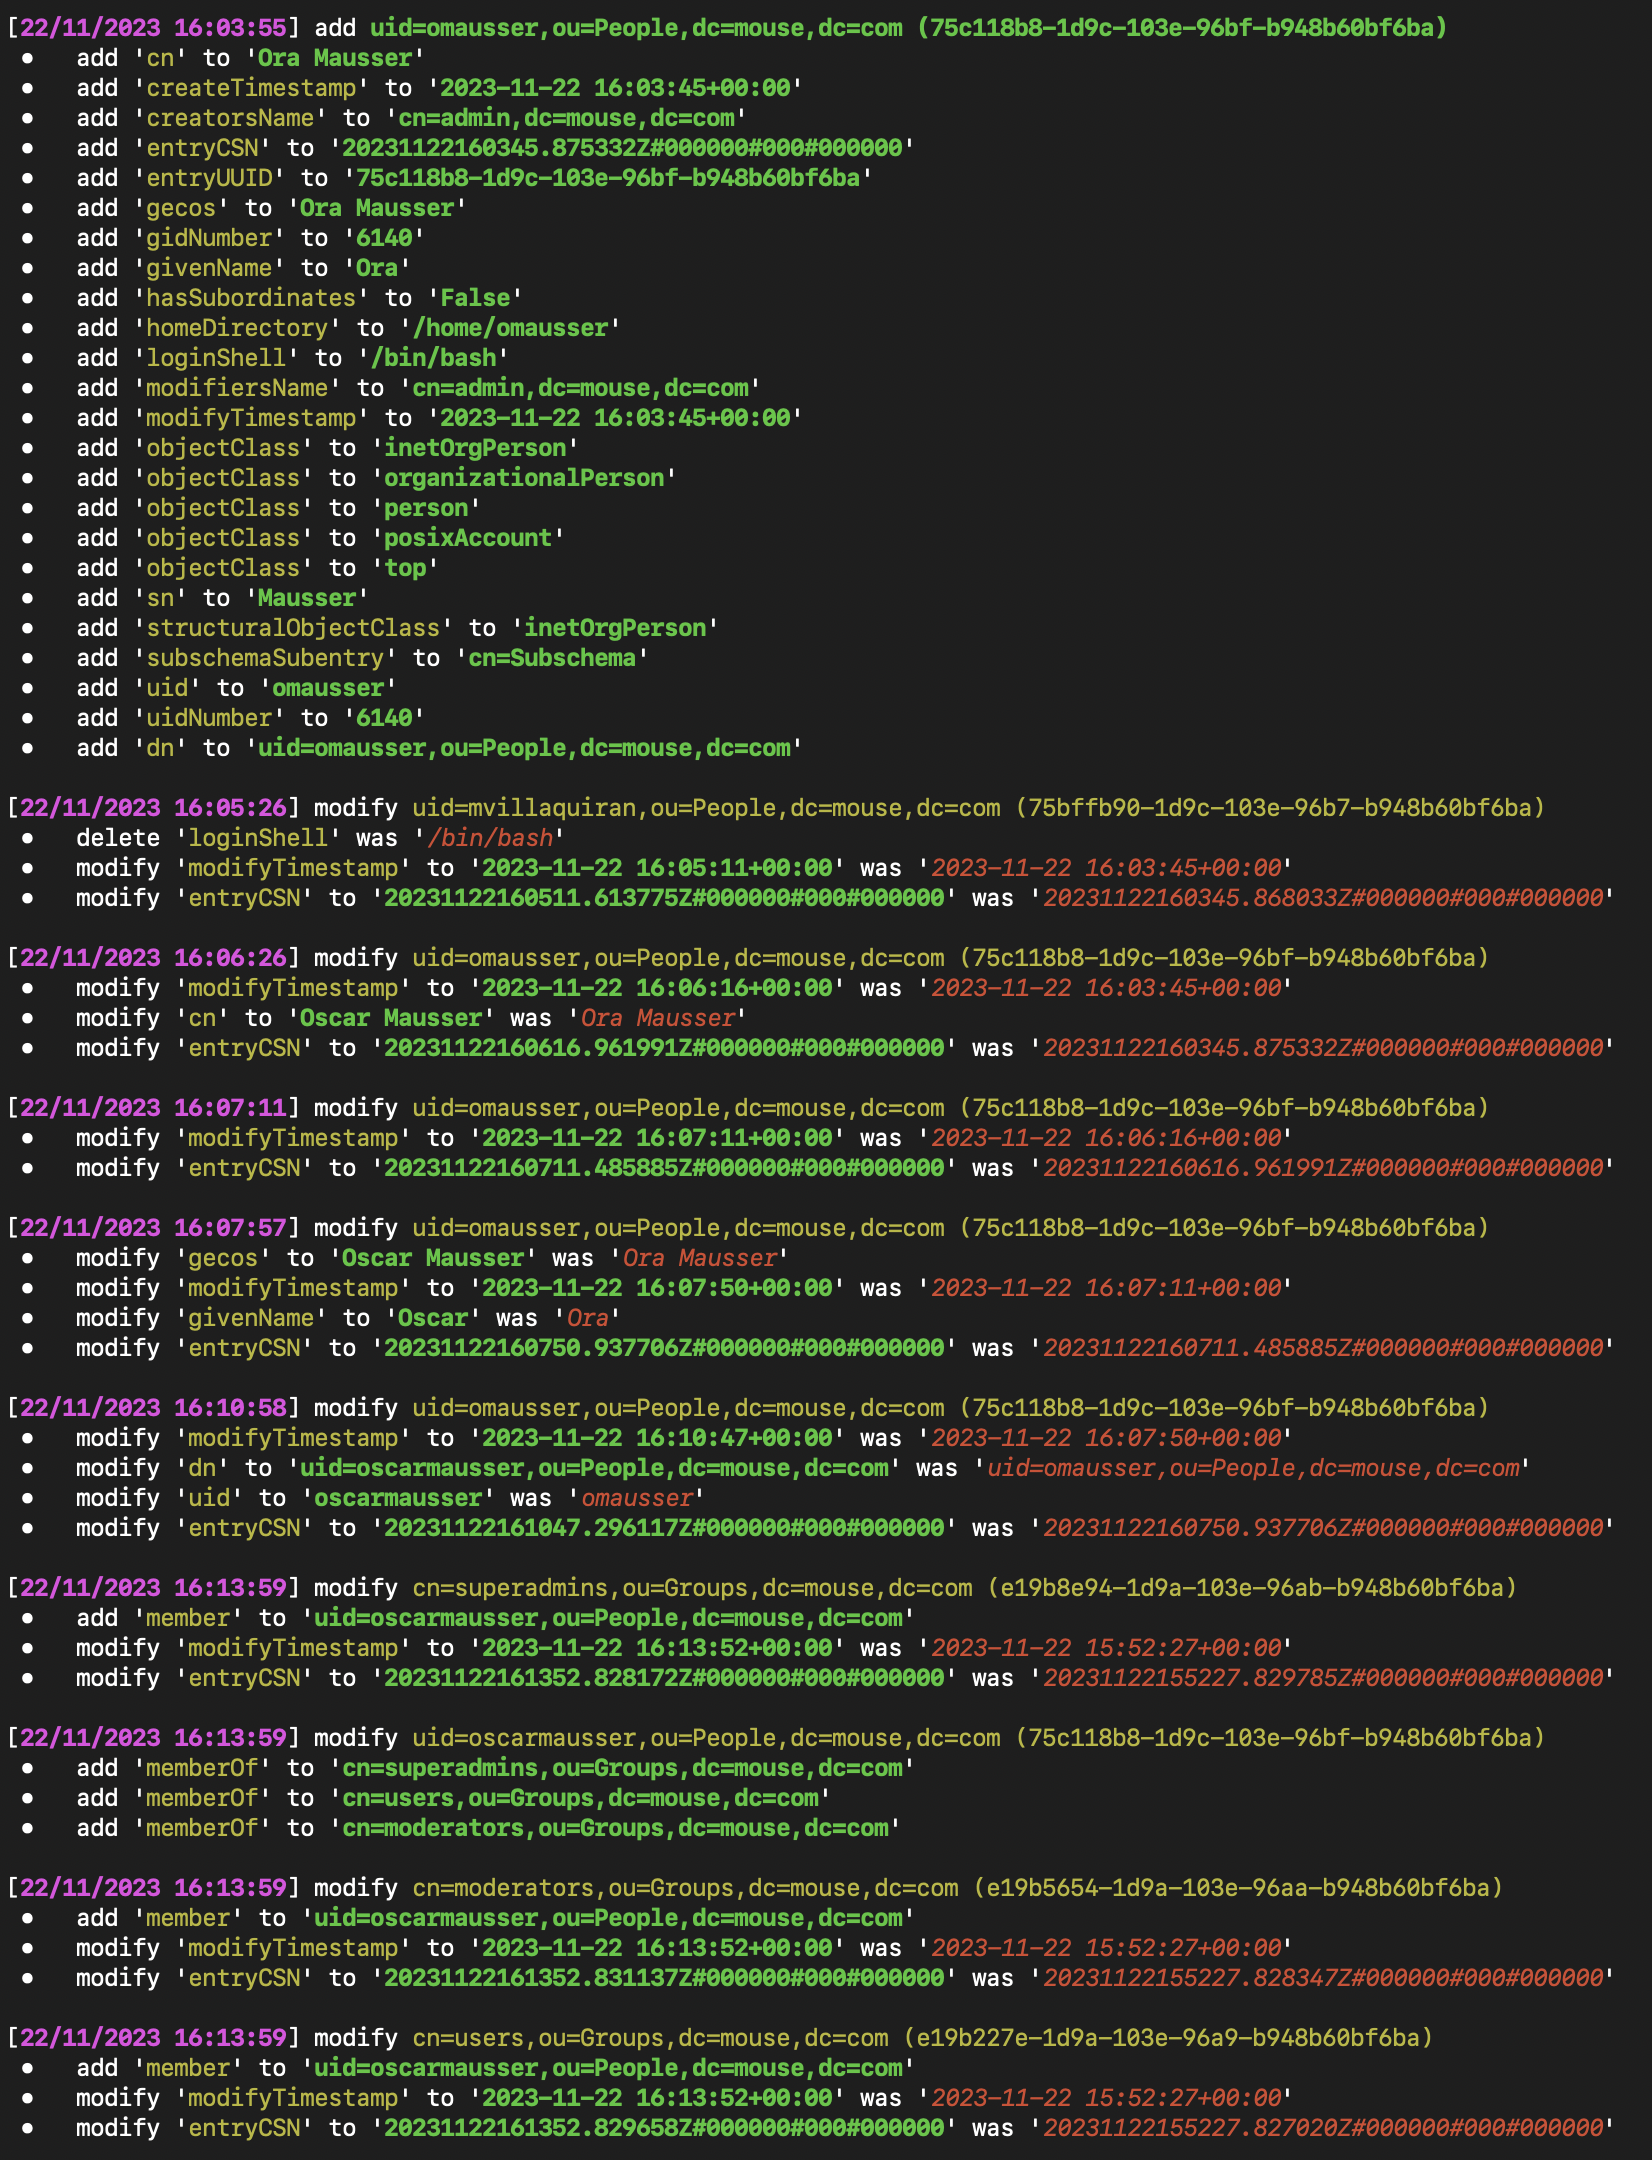 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: أداة مراقبة LDAP متوافقة مع لينكس وفي الوقت الفعلي لاكتشاف التغييرات في الدليل، مما يوفر رؤية للإضافات والتعديلات والحذف للمسؤولين…
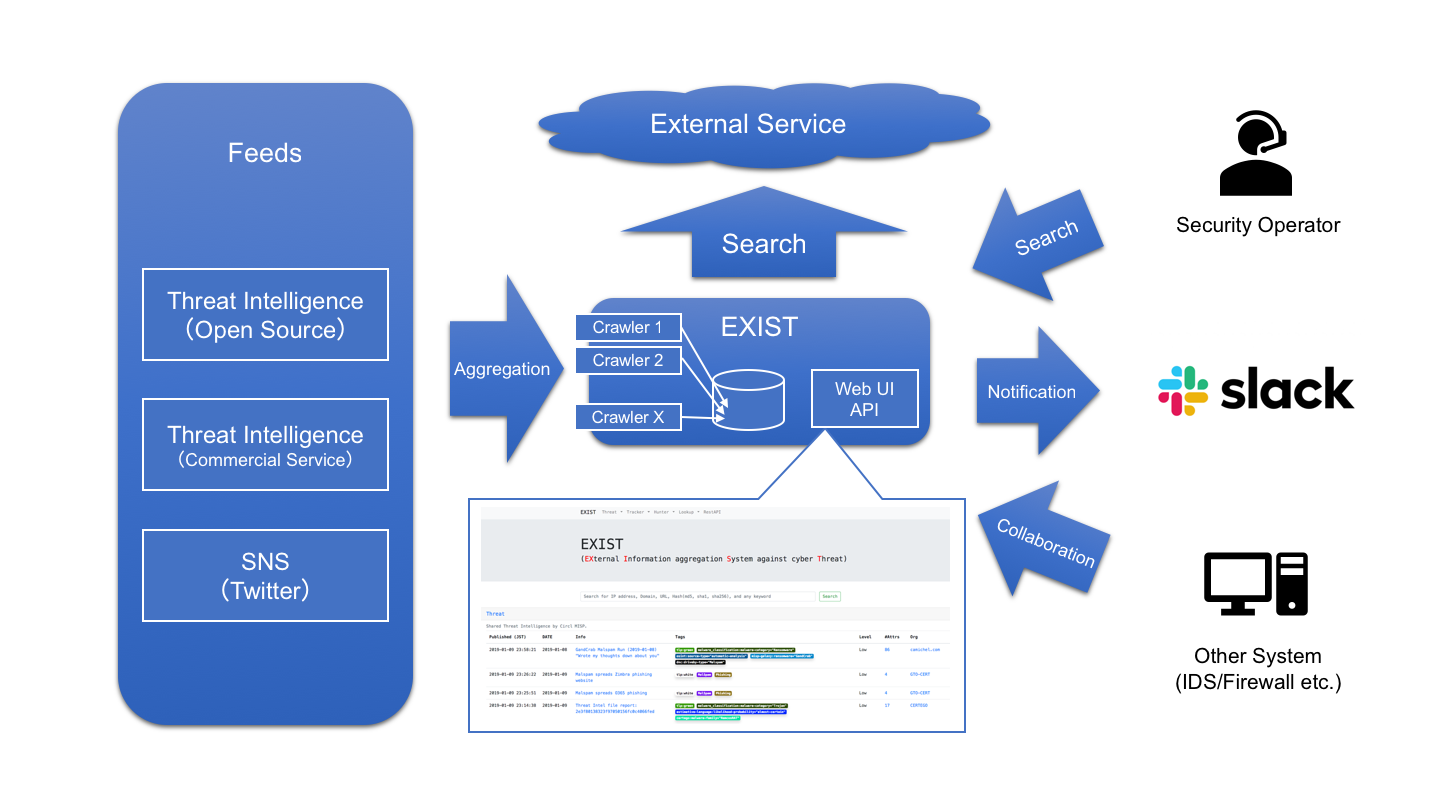 nict-csl/exist
EXIST هو تطبيق ويب لتجميع وتحليل استخبارات التهديدات السيبرانية.
 cado-security/rip_raw
Rip Raw هو أداة صغيرة لتحليل ذاكرة أنظمة لينكس المخترقة.
 0x0v1/audix
Audix هي أداة PowerShell لتكوين سياسات تدقيق الأحداث في Windows بسرعة لمراقبة الأمان.
 daddycocoaman/dumpscan
البحث عن الأسرار في ذاكرة النواة والمستخدم
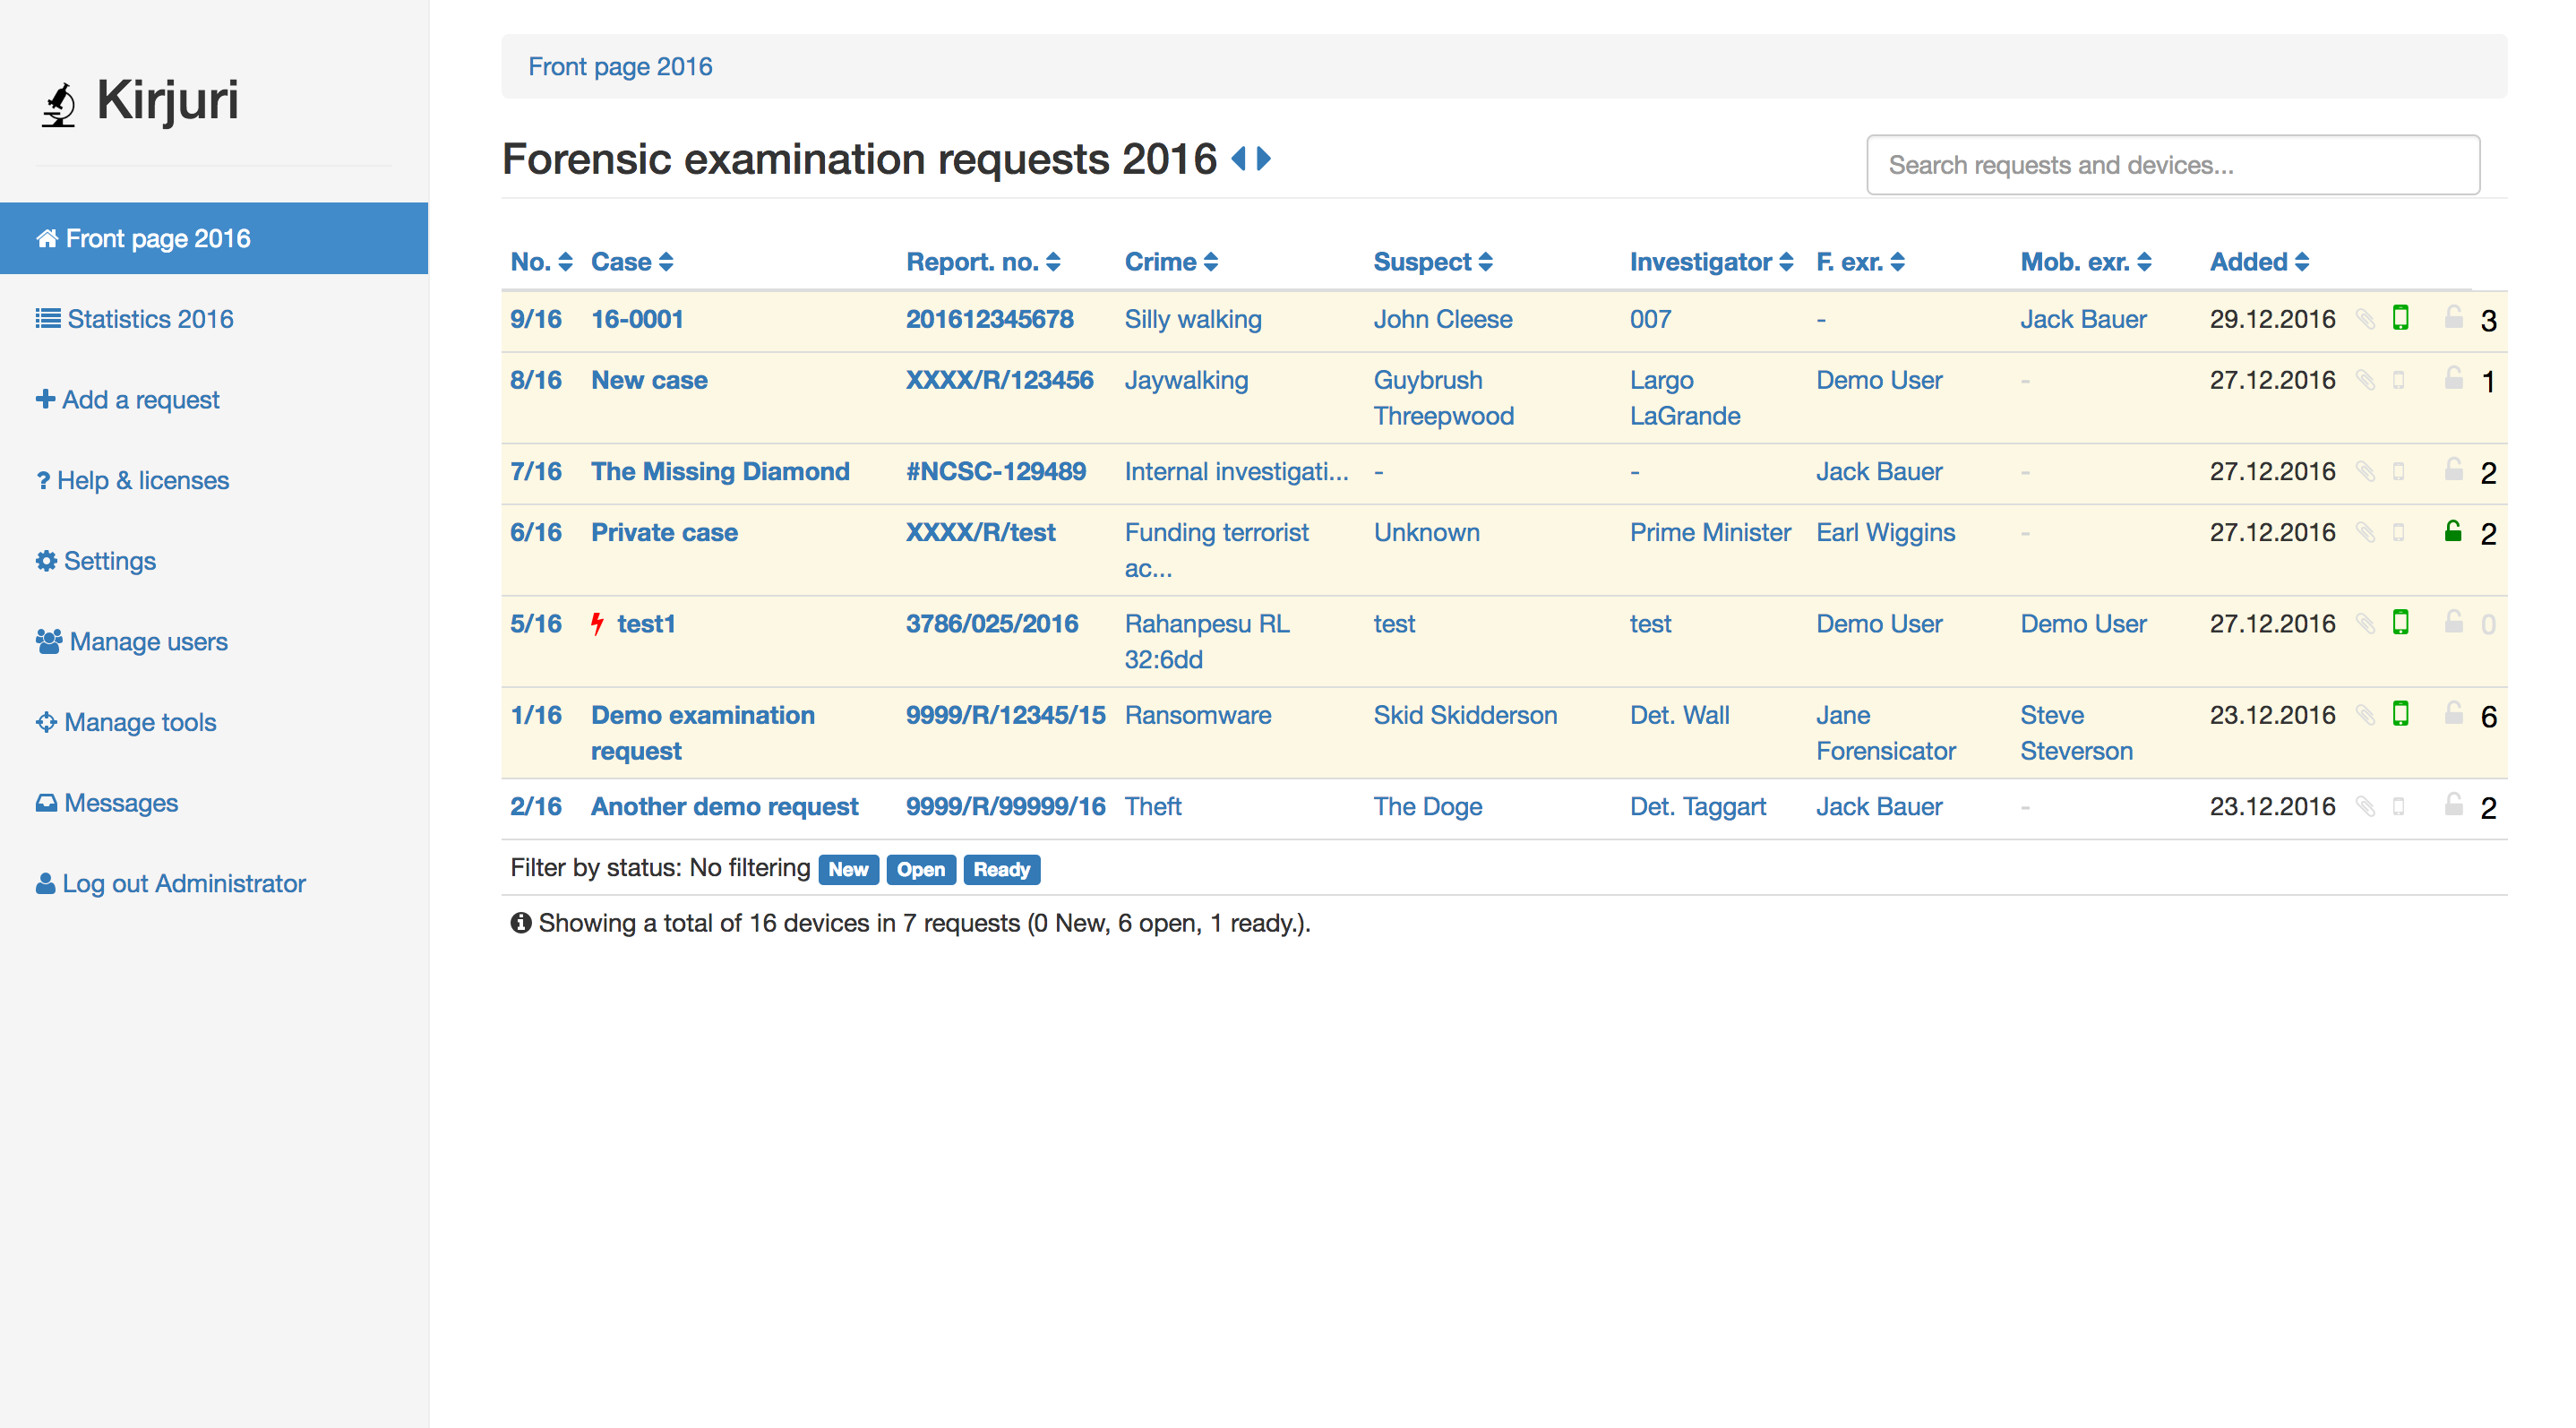 anttikurittu/kirjuri
كيرجوري هو تطبيق ويب لإدارة القضايا وعناصر الأدلة الجنائية المادية.
 simonis/log4jpatch
ينشر وكيلاً لإصلاح ثغرة CVE-2021-44228 (ثغرة Log4j RCE) في عملية JVM قيد التشغيل
 cert-lv/exchange_webshell_detection
اكتشاف صدفات الويب (webshells) التي تم تسريبها على خوادم Microsoft Exchange التي تم استغلالها من خلال مجموعة ثغرات "proxylogon" (CVE-2021-26855,…
 mandiant/ioc-scanner-cve-2019-19781
ماسح مؤشرات الاختراق لـ CVE-2019-19781
 alexverboon/psmdatp
وحدة PowerShell لإدارة Microsoft Defender Advanced Threat Protection
 mandiant/citrix-ioc-scanner-cve-2023-3519
ماسح ضوئي يعتمد على Bash يكتشف مؤشرات الاختراق الناتجة عن استغلال CVE-2023-3519 على أجهزة Citrix ADC، ويدعم التحليل المباشر وتحليل الصور الجنائية.
 deadbits/yara-rules
مجموعة من توقيعات YARA من أبحاث فردية
 stripe/log4j-remediation-tools
أدوات لمعالجة الثغرة الأمنية log4j2 RCE الأخيرة (CVE-2021-44228)