
 #1
كتب تشغيل الاستجابة للحوادث والفرز وإدارة الحالات وجمع الأدلة وأدوات إدارة الحوادث.
موصى به من Kitploit

 ericzimmerman/kapefiles
يعمل هذا المستودع كمساحة للأهداف والوحدات النمطية التي ينشئها المجتمع لاستخدامها مع KAPE.
 mthcht/awesome-lists
مستودع منسّق لموجزات استخبارات التهديدات، وقوائم مؤشرات الاختراق (IoC)، وقواعد YARA، ومراجع أدوات التحقيق الرقمي والاستجابة للحوادث (DFIR) لدعم الكشف…
 beelzebub-labs/beelzebub
إطار عمل تشغيل آمن ومنخفض الكود للخداع، يستفيد من الذكاء الاصطناعي في المحاكاة الافتراضية للنظام.
 comodosecurity/openedr
المستودع العام لـ Open EDR
 threathuntingproject/threathunting
مستودع معلوماتي حول صيد الخصوم في بيئة تكنولوجيا المعلومات لديك.
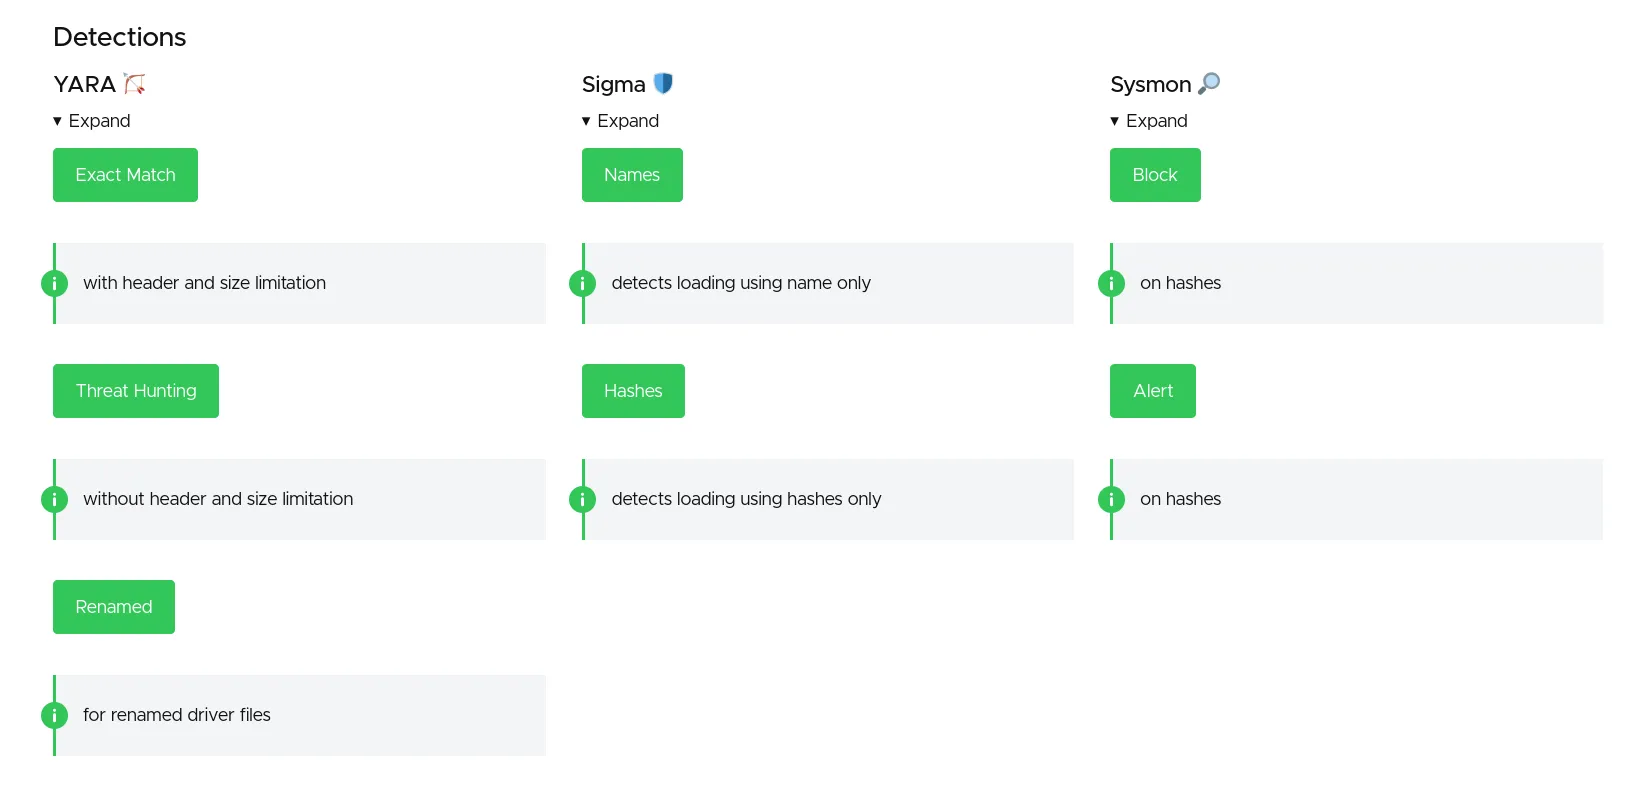 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 bytedance/elkeid
إلكيد هو حل مفتوح المصدر يمكنه تلبية متطلبات الأمان لمختلف أحمال العمل مثل المضيفات والحاويات وK8s وserverless. وهو مستمد من أفضل الممارسات الداخلية…
 iknowjason/awesome-cloudsec-labs
مختبرات تعلم رائعة ومجانية لأمن التطبيقات السحابية الأصلية. تتضمن مسابقات CTF، وورش عمل ذاتية الاستضافة، ومختبرات ثغرات موجّهة، ومختبرات بحثية.
 mattnotmax/cyberchef-recipes
قائمة وصفات cyber-chef وروابط منسقة
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 stackrox/stackrox
منصة StackRox لأمان Kubernetes تُحلّل المخاطر في بيئة الحاويات، وتُوفّر رؤية وتنبيهات وقت التشغيل، وتقدّم توصيات لتحسين الأمان بشكل استباقي من خلال…
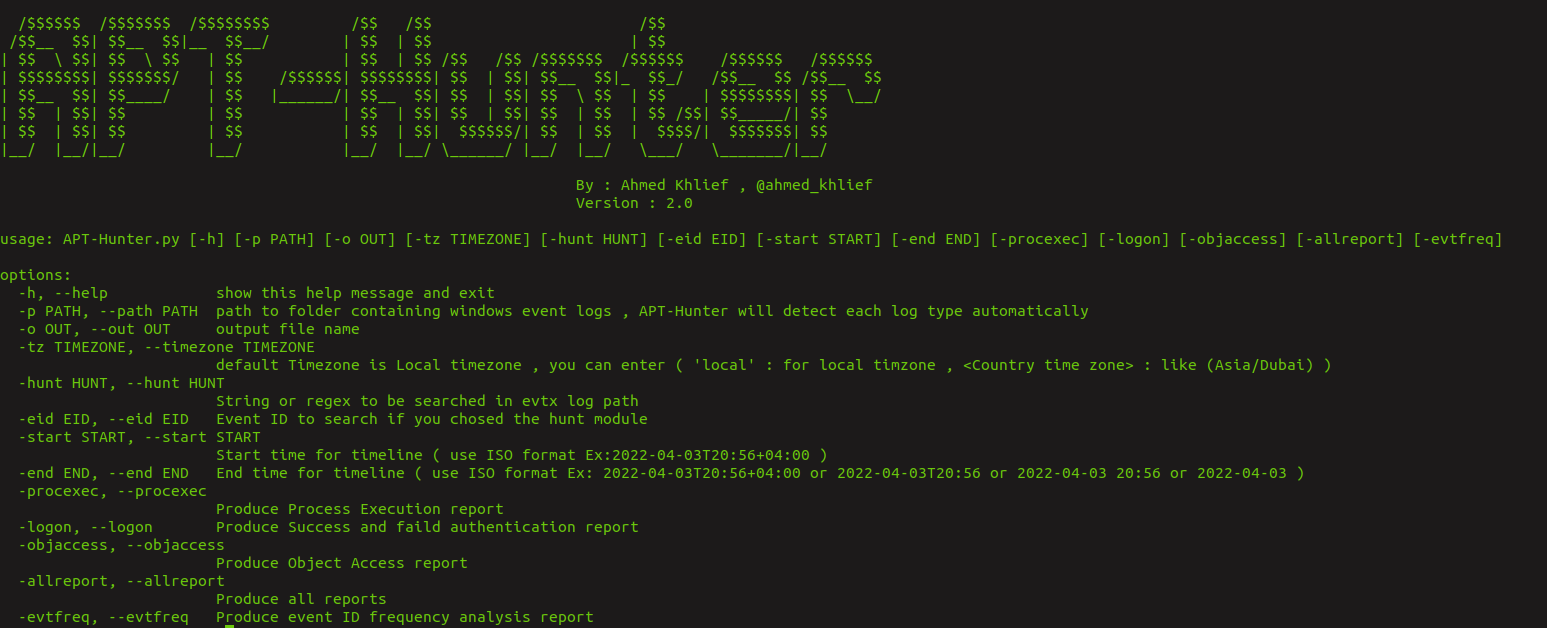 ahmedkhlief/apt-hunter
APT-Hunter هي أداة بحث عن التهديدات لسجلات أحداث Windows صُممت بعقلية الفريق الأرجواني لتوفير كشف تحركات APT المخفية في بحر سجلات أحداث Windows…
 thalesgroup-cert/watcher
منصة استخبارات تهديدات مدعومة بالذكاء الاصطناعي للمراقبة الآلية لـ CVE/برامج الفدية، ومراقبة المجالات، وكشف تسرب البيانات، والاستجابة للحوادث مع…
 bushidouk/ransomware-tool-matrix
مورد يحتوي على جميع الأدوات التي تستخدمها كل عصابات برامج الفدية
 tclahr/uac
أداة استجابة للحوادث محمولة وخالية من التبعيات تقوم بأتمتة جمع الأدلة الجنائية من الأنظمة الشبيهة بـ Unix، بما في ذلك الحصول على الذاكرة، وتجزئة…
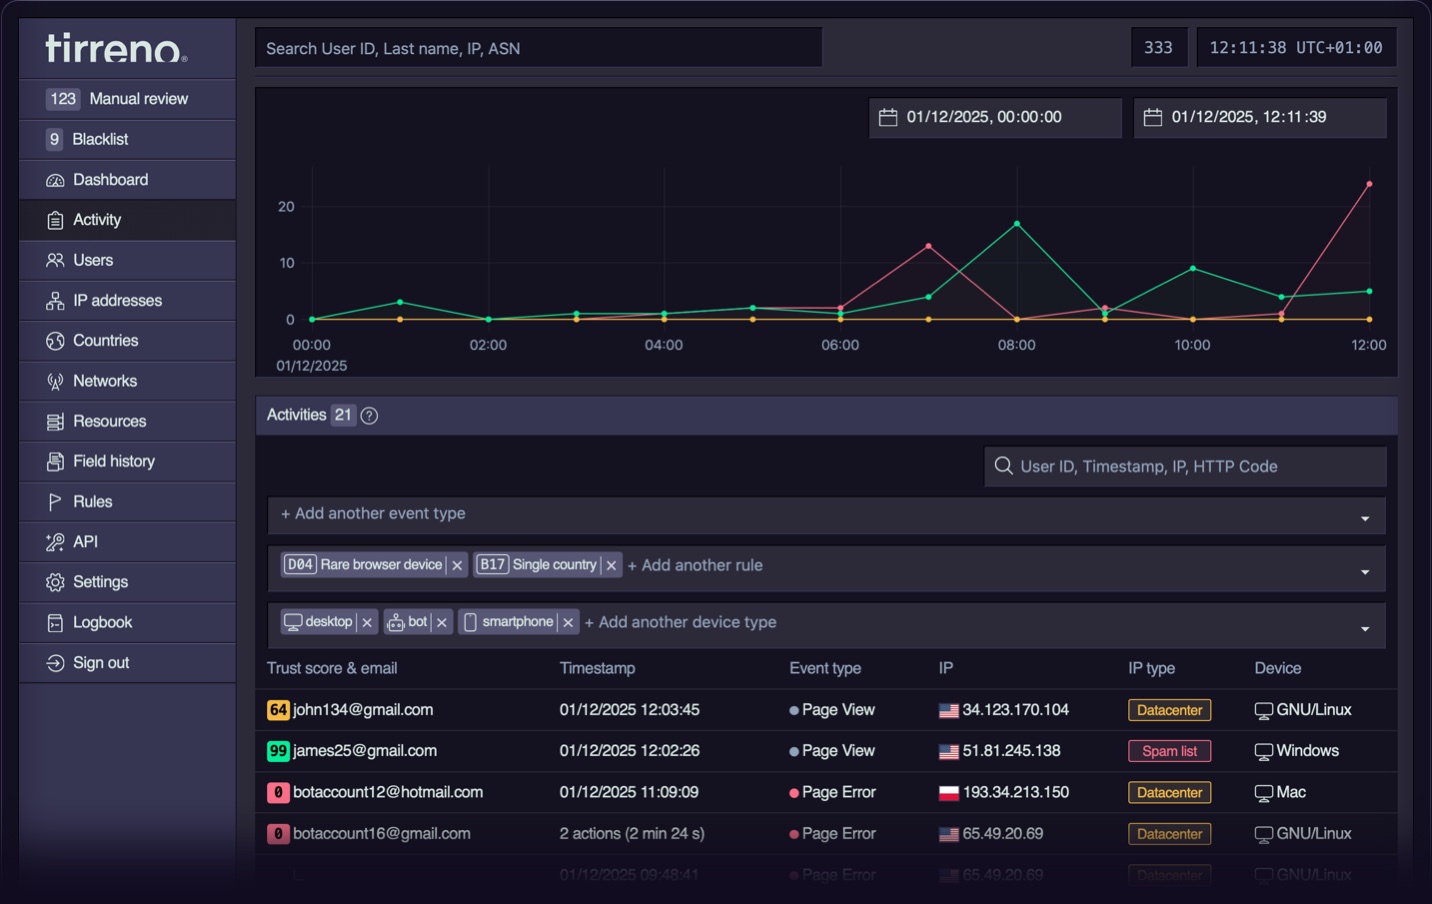 tirrenotechnologies/tirreno
إطار عمل أمني مفتوح المصدر لتتبع الأحداث في الوقت الفعلي، وكشف التهديدات، وتسجيل المخاطر. يراقب سلوك المستخدم، ويكشف الاحتيال، وهجمات البوتات،…
 jtsylve/lime
وحدة نواة لالتقاط الذاكرة المتطايرة من أجهزة لينكس وأندرويد، تُنتج لقطات سليمة جنائياً على القرص أو عبر الشبكة.
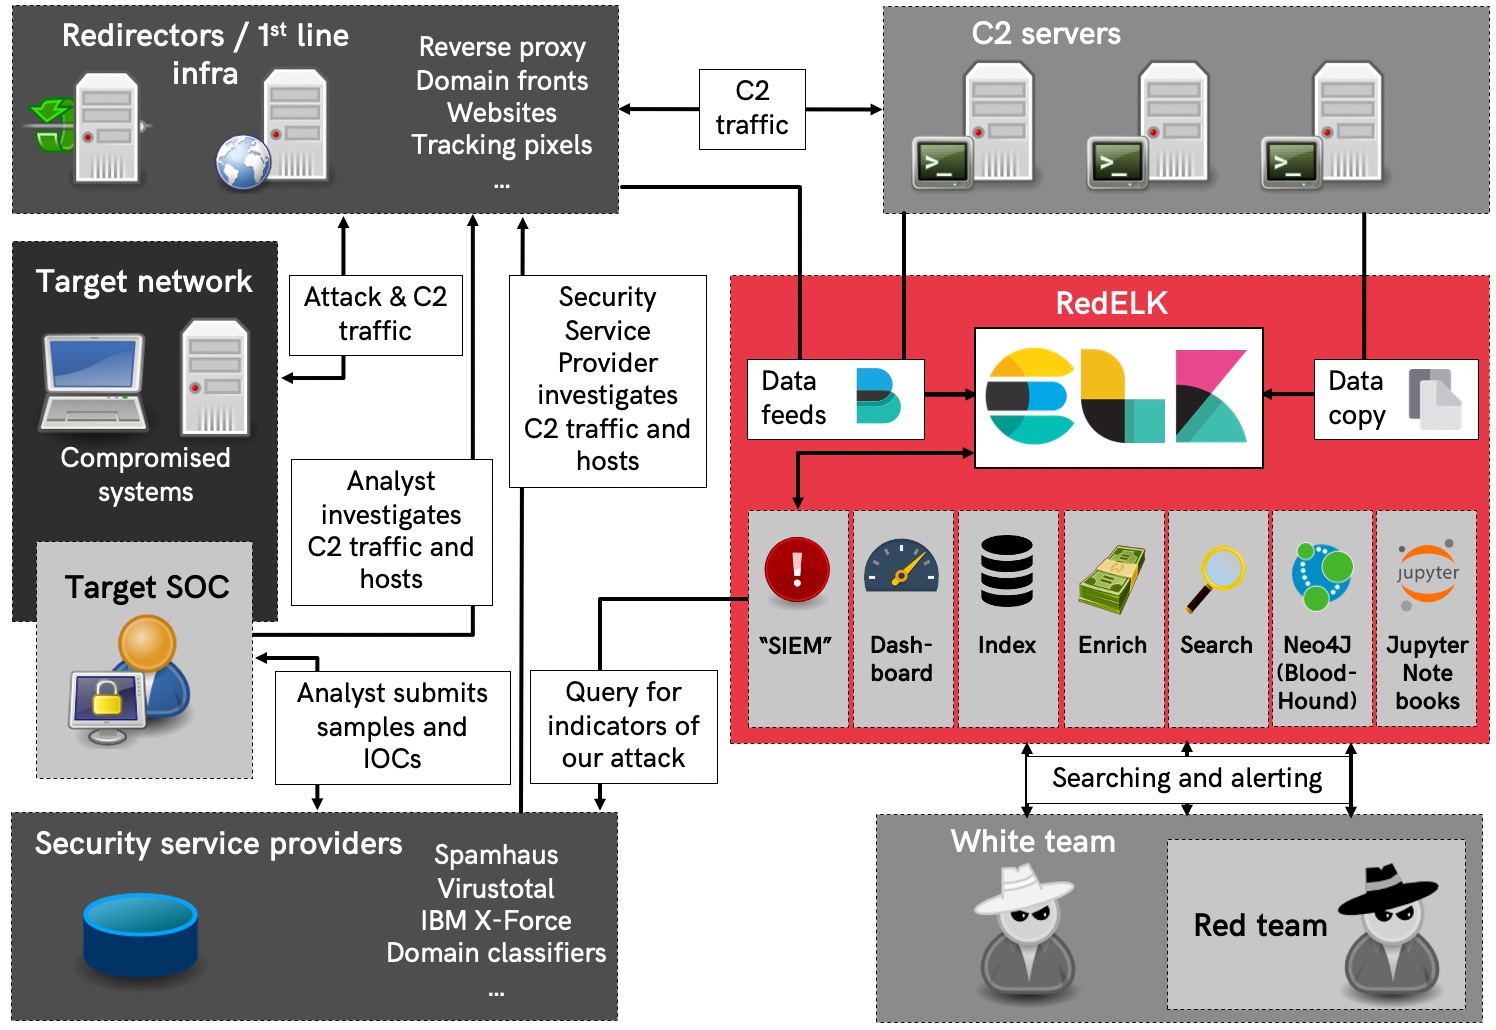 outflanknl/redelk
SIEM فريق الاختراق - أداة لفرق الاختراق تُستخدم لتتبع والتنبيه بشأن أنشطة فريق الدفاع بالإضافة إلى تحسين قابلية الاستخدام في العمليات طويلة المدى.








