
 #1
كتب تشغيل الاستجابة للحوادث والفرز وإدارة الحالات وجمع الأدلة وأدوات إدارة الحوادث.
موصى به من Kitploit

 security-phoenix-demo/cve-2024-3094-fix-exploits
مجموعة من الكشف والإصلاح والاستغلال لـ CVE-2024-3094
 alphatin123/cve-2024-49113
FYP: تم إعادة إنتاج إثبات المفهوم (PoC) لـ CVE-2024-49113 على Windows Server 2019 (مرجع SafeBreach)؛ تم تقييم فجوات الكشف في EDR لنظام Windows وتم…
 0xblackash/cve-2026-40369
CVE-2026-40369
 nerium-security/cve-2025-55182
قواعد الكشف المستندة إلى المضيف لثغرة RCE في إطار عمل React JavaScript.
 jomjosh17/log4shell-cve-2021-44228-
تحليل شامل لـ Log4Shell (CVE-2021-44228) من منظور SOC، يشمل تفصيلًا تقنيًا، مؤشرات الكشف، استراتيجيات المعالجة، وخط زمني للاستجابة للحوادث لإدارة…
 ambjlou/it355-lab4-enterprise-lan-security
يحتوي هذا المستودع على تقييم أمني شامل لبيئة شبكة محلية خاصة بمؤسسة. كان التركيز الأساسي لهذا المشروع هو اكتشاف واستغلال ومعالجة ثغرة **Shellshock…
 adityabhatt3010/cve-2025-53770-sharepoint-zero-day-variant-exploited-for-full-rce
ثغرة RCE حرجة بدون مصادقة في SharePoint (CVE-2025-53770)، يتم استغلالها الآن في البرية، وهي مبنية مباشرة على ثغرة انتحال الهوية CVE-2025-49706.
 0xblackash/cve-2026-25089
CVE-2026-25089
 sonicwave21/follina-cve-2022-30190-unofficial-patch
تصحيح غير رسمي لـ Follina CVE-2022-30190 (تصحيح) وفق إرشادات micrisoft.
 zerobytesecure/cve-2019-19781
مستودع يوثق CVE-2019-19781 مع ماسح ضوئي و honeypot وملاحظات DFIR لاكتشاف ثغرات Citrix ADC والاستجابة للحوادث.
 ahmedmansour93/event-id-263-rule-name-soc287---arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
🔍 لقد انتهيت للتو من تقرير حادث حول تنبيه تصيد (معرف الحدث 257, SOC282). تعزيز خبرتي في اكتشاف التهديدات عبر البريد الإلكتروني والاستجابة لها! 🚨…
 chinaran0/cve-2026-59310-poc
Python PoC واستغلال لـ CVE-2026-59310، وهو اجتياز مسار syslog في VMware vCenter يؤدي إلى تنفيذ أوامر عن بُعد بصلاحيات root دون مصادقة عبر حقن cron،…
 cyprianatsyor/cve-2024-24919-incident-report.md
تقرير حادث مفصل يحلل استغلال CVE-2024-24919 لقراءة ملفات عشوائية في Check Point Security Gateway، بما في ذلك التحليل الفني وإجراءات الاستجابة وخطوات…
 0xblackash/cve-2026-73570
إرشادات استشارية وكشفية بشأن CVE-2026-73570، وهو حقن أوامر نظام التشغيل دون مصادقة في معالجة إشعارات Zimbra SNMP يؤدي إلى تنفيذ تعليمات برمجية عن…
 atlasvector/kestra-cve-2026-53576
إعادة إنتاج شاملة وكشف متعدد الطبقات لـ CVE-2026-53576، ثغرة تنفيذ الأوامر عن بُعد (RCE) دون مصادقة في Kestra — تم تجاوز إثبات المفهوم الأساسي لإظهار…
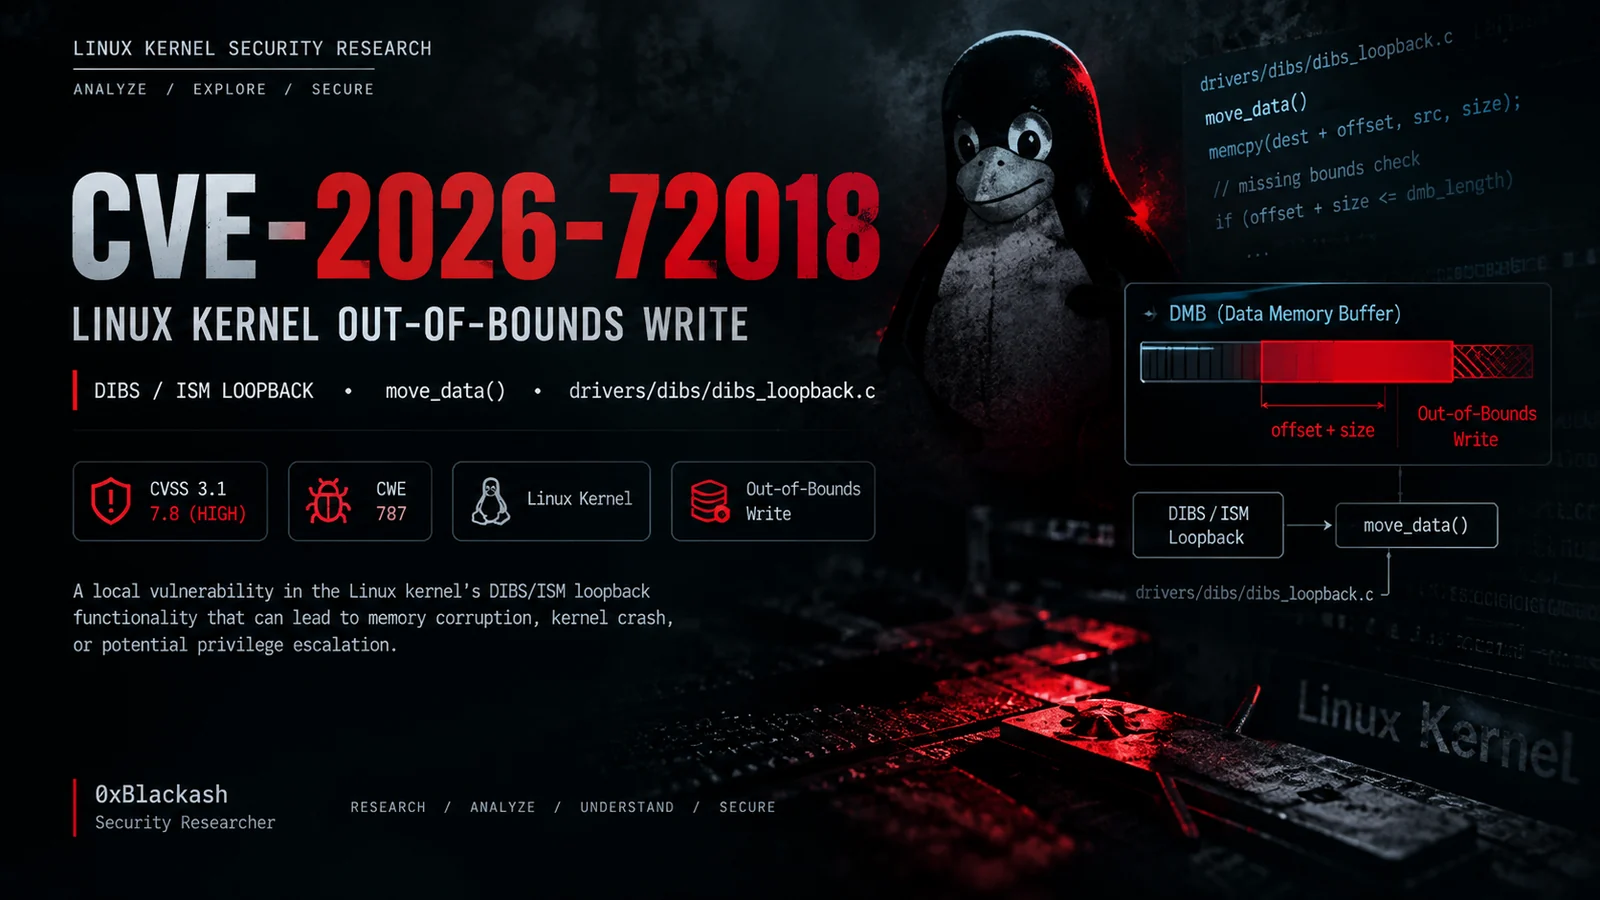 0xblackash/cve-2026-72018
تحليل تقني لـ CVE-2026-72018، وهو كتابة خارج الحدود في نواة Linux في DIBS/ISM loopback، يغطي السبب الجذري والإصدارات المتأثرة والكشف والتخفيف.








