
 #1
كتب تشغيل الاستجابة للحوادث والفرز وإدارة الحالات وجمع الأدلة وأدوات إدارة الحوادث.
موصى به من Kitploit

 bert-janp/incident-response-powershell
مجموعة أدوات استجابة للحوادث مبنية على PowerShell تجمع أكثر من 25 قطعة أثرية للأدلة الجنائية (العمليات، اتصالات الشبكة، سجل النظام، سجل المتصفح)…
 kubeshark/kubeshark
مراقبة الشبكة المدعومة بـ eBPF لـ Kubernetes. يقوم بفهرسة حركة المرور L4/L7 مع سياق K8s الكامل، وفك تشفير TLS بدون مفاتيح. يمكن الاستعلام عنه بواسطة…
 jpcertcc/logontracer
التحقيق في تسجيلات الدخول الضارة إلى Windows من خلال تصور وتحليل سجل أحداث Windows
 adibirzu/openclaw-security-monitor
مراقبة أمنية استباقية لنشر OpenClaw. يكتشف ClawHavoc، أداة سرقة AMOS، وCVE-2026-25253، وتسمم الذاكرة، وهجمات سلسلة التوريد.
 magicsword-io/lolrmm
كتالوج منسّق لأدوات المراقبة والإدارة عن بُعد (RMM) التي يستغلها الجهات الفاعلة في التهديدات، مع ملفات تعريف YAML، وقواعد كشف Sigma، ووصول عبر API…
 roxanne_ardary/nexora
منصة حوكمة للنقاط الطرفية مدعومة بالذكاء الاصطناعي تراقب استخدام البرامج، وتطبق تصنيف مخاطر قائم على سياسات حتمية، وتولد ذكاء أمني منظم مع تحليل ذكاء…
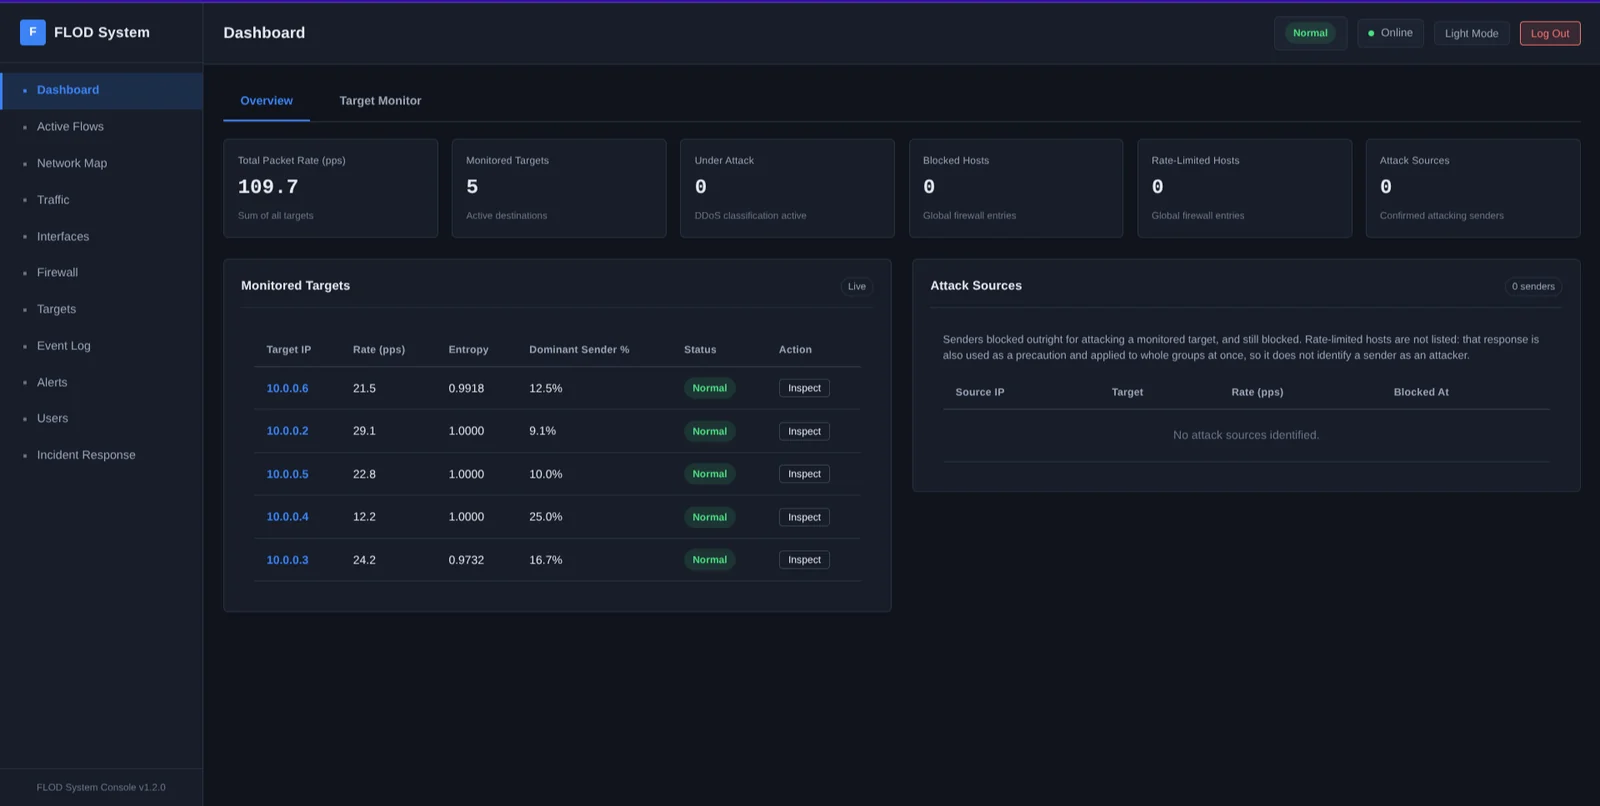 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 fox-it/citrix-netscaler-triage
أداة فرز جنائي لأجهزة Citrix NetScaler، تتضمن ماسح مؤشرات الاختراق (IOC) القائم على Dissect للكشف عن القشرة الويب (webshells)، والتلاعب بالطوابع…
 yamato-security/hayabusa
أداة متعددة الخيوط لتوليد الجدول الزمني لتحقيقات سجلات أحداث ويندوز وأداة صيد التهديدات مع دعم كامل لقواعد Sigma، وتنتج جداول زمنية بصيغ CSV/JSON…
 probablysecure/triage-cve-2017-0144
الهدف هو تصنيف الهجمات المعروفة وتعلّم كيفية استجابة فرق الأمن بسرعة.
 neo23x0/loki
ماسح ضوئي قائم على IOC و YARA للكشف عن مؤشرات الاختراق عبر تعبير منتظم لاسم الملف، تواقيع YARA، مطابقة التجزئة، وفحوصات الاتصال الخلفي لـ C2 على نقاط…
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 nabhan-mohy/cve-2026-27483-lab
مختبر مُحَوْل للحاويات على نمط المؤسسات للبحث والدفاع ضد CVE-2026-27483.
 bert-janp/entratrace
أداة بحث دفاعية توثّق نقاط نهاية API ووكلاء المستخدم القابلة للملاحظة الخاصة بالأدوات الهجومية التي تستهدف Microsoft Entra ID، مما يدعم هندسة الكشف…
 themittenmac/truetree
أداة سطر أوامر لإخراج مشابه لـ pstree على macOS مع إمكانيات إضافية لالتقاط pid.
 intuitem/ciso-assistant-community
GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…
 withsecureopensource/chainsaw
البحث السريع والتقصي عبر الأدلة الجنائية لنظام ويندوز
 facebookincubator/ttpforge
TTPForge هو إطار عمل للأمن السيبراني لتطوير وأتمتة وتنفيذ تكتيكات وتقنيات وإجراءات المهاجم (TTPs).








