
 #1
أدوات لتجاوز أنظمة كشف ومنع التسلل (IDS/IPS) وضوابط أمان الشبكة.
موصى به من Kitploit

 antisurveillanceagency/shadownet
ShadowNet هو بروتوكول توجيه مجهول يفرض على جميع الاتصالات (على مستوى النظام) المرور عبر Tor مع تنفيذ تقنيات تشبه Mixnet / تقوية نظام التشغيل
 nicocha30/ligolo-ng
أداة متقدمة، لكنها بسيطة، للأنفاق/المحورية تستخدم واجهة TUN.
 weedhashpeddler/rc4decryption
يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.
 ymsniper/kto
أداة إلغاء مصادقة Wi-Fi آلية تفحص باستمرار العملاء على SSID مستهدف وتطرد الأجهزة غير المسموح بها في القائمة البيضاء. تتضمن دعم القائمة البيضاء،…
 danthegoodman1/netfence
مثل Envoy xDS، لكن لمرشحات eBPF
 shadowy-pycoder/go-http-proxy-to-socks
وكيل MITM لواجهة الأوامر يقوم بتحويل SOCKS4/SOCKS5 إلى وكيل HTTP/HTTPS/HTTP2/HTTP3 مع إعادة توجيه TCP/UDP شفافة، وتزوير ARP/NDP/DNS، واعتراض حركة…
 4n4s4zi/tfo-connect-bypass
استخدام TCP Fast Open لتجاوز قواعد الشبكات القائمة على استدعاءات النظام (إثبات مفهوم CVE-2026-63828/CVE-2026-72243)
 davidsonrafaelk/evillimiter
أداة تراقب وتحلل وتحد من النطاق الترددي للأجهزة على الشبكة المحلية دون الحاجة إلى صلاحيات إدارية
 cifertech/esp32-div
ESP32DIV هي مجموعة أدوات لاسلكية متعددة الأغراض للهجوم والدفاع، تعمل بمعالج ESP32
 iamsopotatoe-coder/tinyload
أداة مفتوحة المصدر لتغليف وتشفير ملفات PE القابلة للتنفيذ بنظام ويندوز x64. تقوم بضغط وتشفير الملفات التنفيذية باستخدام آلة افتراضية مخصصة ضمن كعب…
 drk1wi/portspoof
يحاكي المنافذ المفتوحة وتوقيعات الخدمة عبر جميع منافذ TCP البالغ عددها 65535 لإبطاء الاستطلاع، وإرباك الماسحات الضوئية، وإهدار موارد المهاجمين بخدمات…
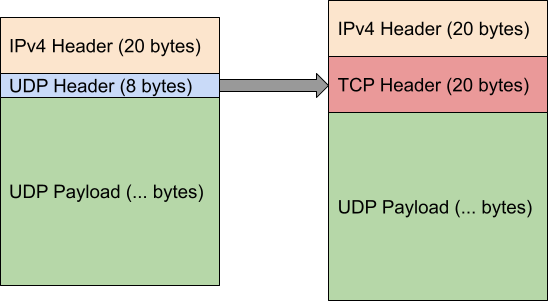 dndx/phantun
يحوِّل تدفق UDP إلى تدفقات TCP (مزيفة) يمكنها المرور عبر جدران الحماية/NAPT من الطبقة 3 والطبقة 4 (NATs).

 jvoisin/snuffleupagus
وحدة أمان لـ php7 و php8 - قتل فئات الأخطاء وتصحيح افتراضي للباقي! https://snuffleupagus.rtfd.io
 whispergate/lldp
ملف تعريف C2 لـ Mythic يقوم بتمرير حركة مرور وكلاء مشفرة من نظير إلى نظير عبر TLVs خاصة بالمنظمة في بروتوكول IEEE 802.1AB LLDP للتحكم والقيادة الخفي…
 blacksnufkin/byovd
حالات استخدام بحث BYOVD تتضمن اكتشاف برامج التشغيل الضعيفة ومنهجية الهندسة العكسية. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501).
 1neptune/shieldbreak
إثبات مفهوم لثغرة 0day في Windows Defender توضح تجاوزًا للتصحيح الخاص بـ CVE-2026-69414، تستهدف Windows 11 25H2 و Server 2025 للتهرب من حماية نقطة…
 cenobyte-vincit/dyen
محمّل Mach-O dylib داخل الذاكرة لبيئة بايثون القياسية في macOS؛ يفك تشفير الحمولات، ويعيّنها في الذاكرة، ويشغّلها دون استخدام dlopen أو الكتابة إلى…
 cenobyte-vincit/memdumper
يستغل صلاحيات مصحح الأخطاء في macOS وDYLD_INSERT_LIBRARIES لتفريغ ذاكرة عملية قيد التشغيل أو البحث فيها، مع تحويل إسناد EDR إلى ملف ثنائي مساعد موقّع.







