
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 synacktiv/mobileiron-exploit
نص Python لاستغلال سلسلة OWASSRF + TabShell على خوادم Microsoft Exchange الضعيفة، بالاستفادة من مصادقة Kerberos لتنفيذ الأوامر.
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
تنبيه بشأن CVE-2026-18783: غياب المصادقة من جانب الخادم في TREX MES /api/GetDataJSON3 يسمح باستعلامات بيانات غير مصادق عليها وتنفيذ SQL عشوائي.
 abraxas/nextcloud-ldap-put-isadmin
Nextcloud 35.0.0 — يمكن لمسؤول Users المفوَّض تعديل مسؤول مُرقّى من LDAP عبر PUT بينما يرفض PATCH ذلك بشكل صحيح
 abraxas/joomla-menu-items-api
Joomla 6.1.3 - عالي - عن بُعد - ACL - بقايا واجهة برمجة تطبيقات عناصر القائمة
 abraxas/joomla-levels-api
Joomla 6.1.3 - عالي - عن بُعد - ACL - GET /api/v1/users/levels يكشف مستويات العرض
 abraxas/lago-stripe-invoice-idor
يعيد إنتاج ثغرة CWE-639 IDOR في Lago v1.53.0 حيث يقوم webhook لمرة واحدة الخاص بـ Stripe بتحميل الفواتير دون تحديد نطاق المؤسسة، مما يتيح تجاوز الدفع…
 7acini/cve-2026-102261
مدقق Go غير إتلافي يتحقق مما إذا كانت نسخة Camaleon CMS تطبق إصلاح التفويض الخاص بـ CVE-2026-102261 في نقطة نهاية قص الوسائط.
 abraxas/grafana-signup-invite-join
Grafana OSS 13.2.3 - عالي - عن بُعد - الانضمام عبر الدعوة - SignUpStep2 ينضم إلى دعوات المؤسسة المعلّقة دون الرمز
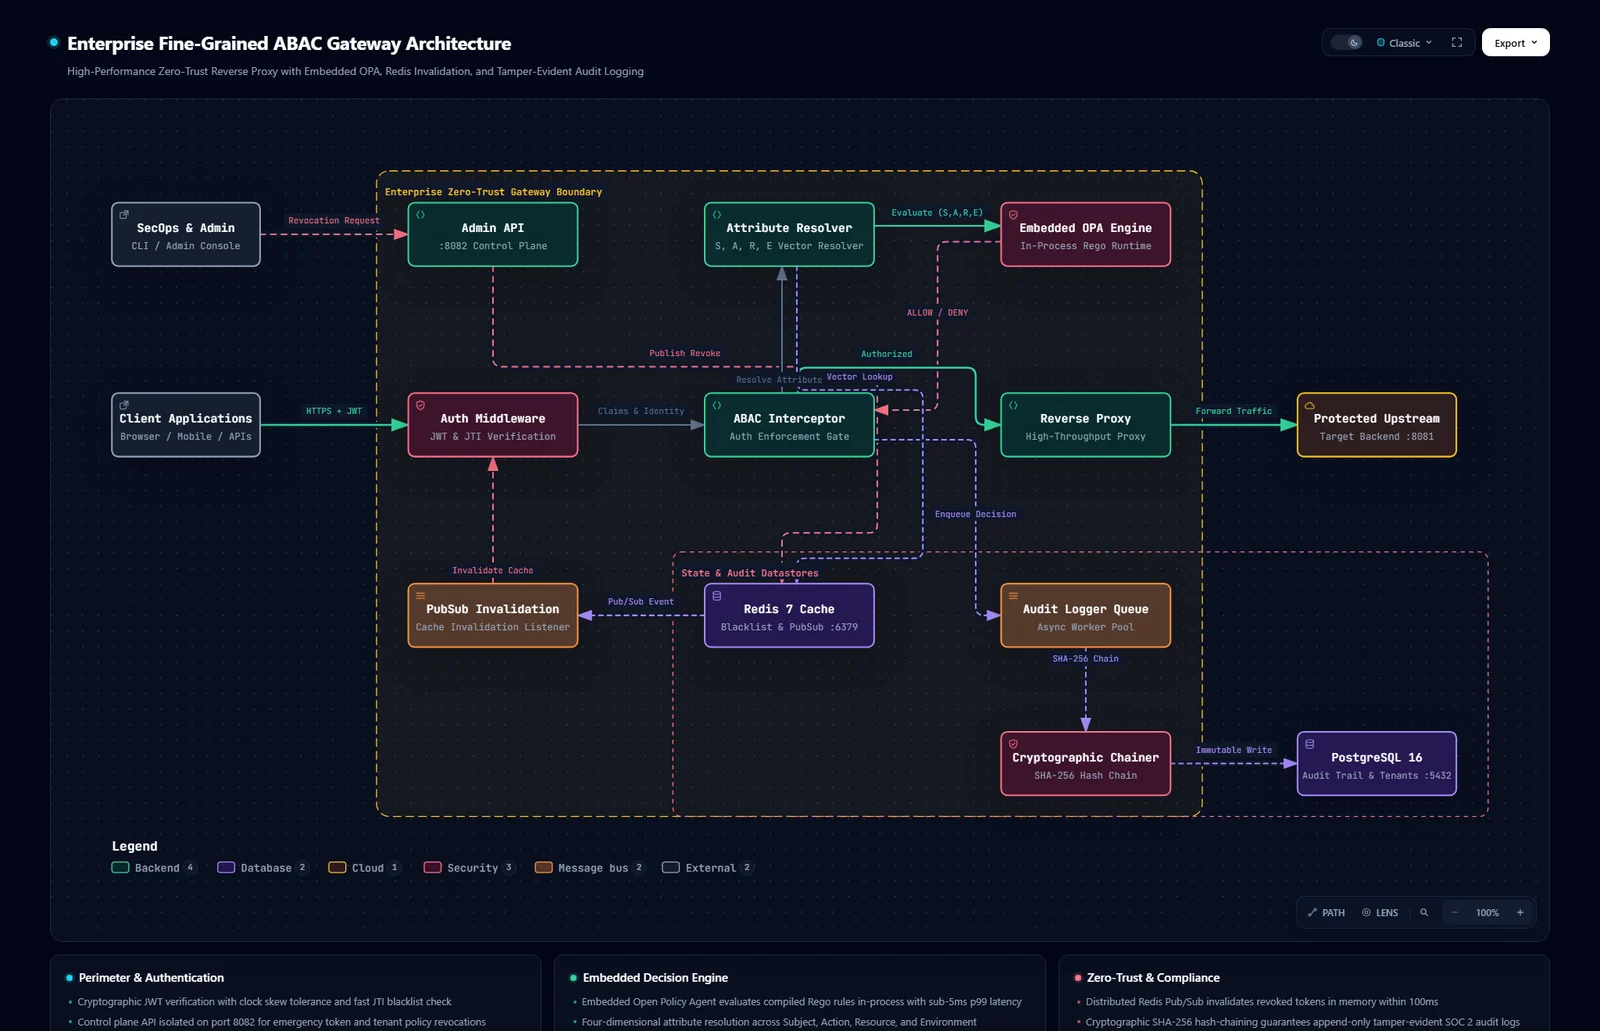
 kavryxdev-group/enterprise-abac-gateway
وكيل عكسي بثقة صفرية وبوابة تفويض ABAC بلغة Go مع تقييم سياسات OPA مضمّن وإبطال موزّع للرموز.
 abraxas/openmeetings-soap-user-rights
Apache OpenMeetings 9.1.0 - High - Remote - Privilege leftover - SOAP POST /user copies UserDTO.rights including ADMIN
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - عالي - محلي - بقايا صلاحيات - FULL JOIN USING يتخطى sqlite3AuthRead
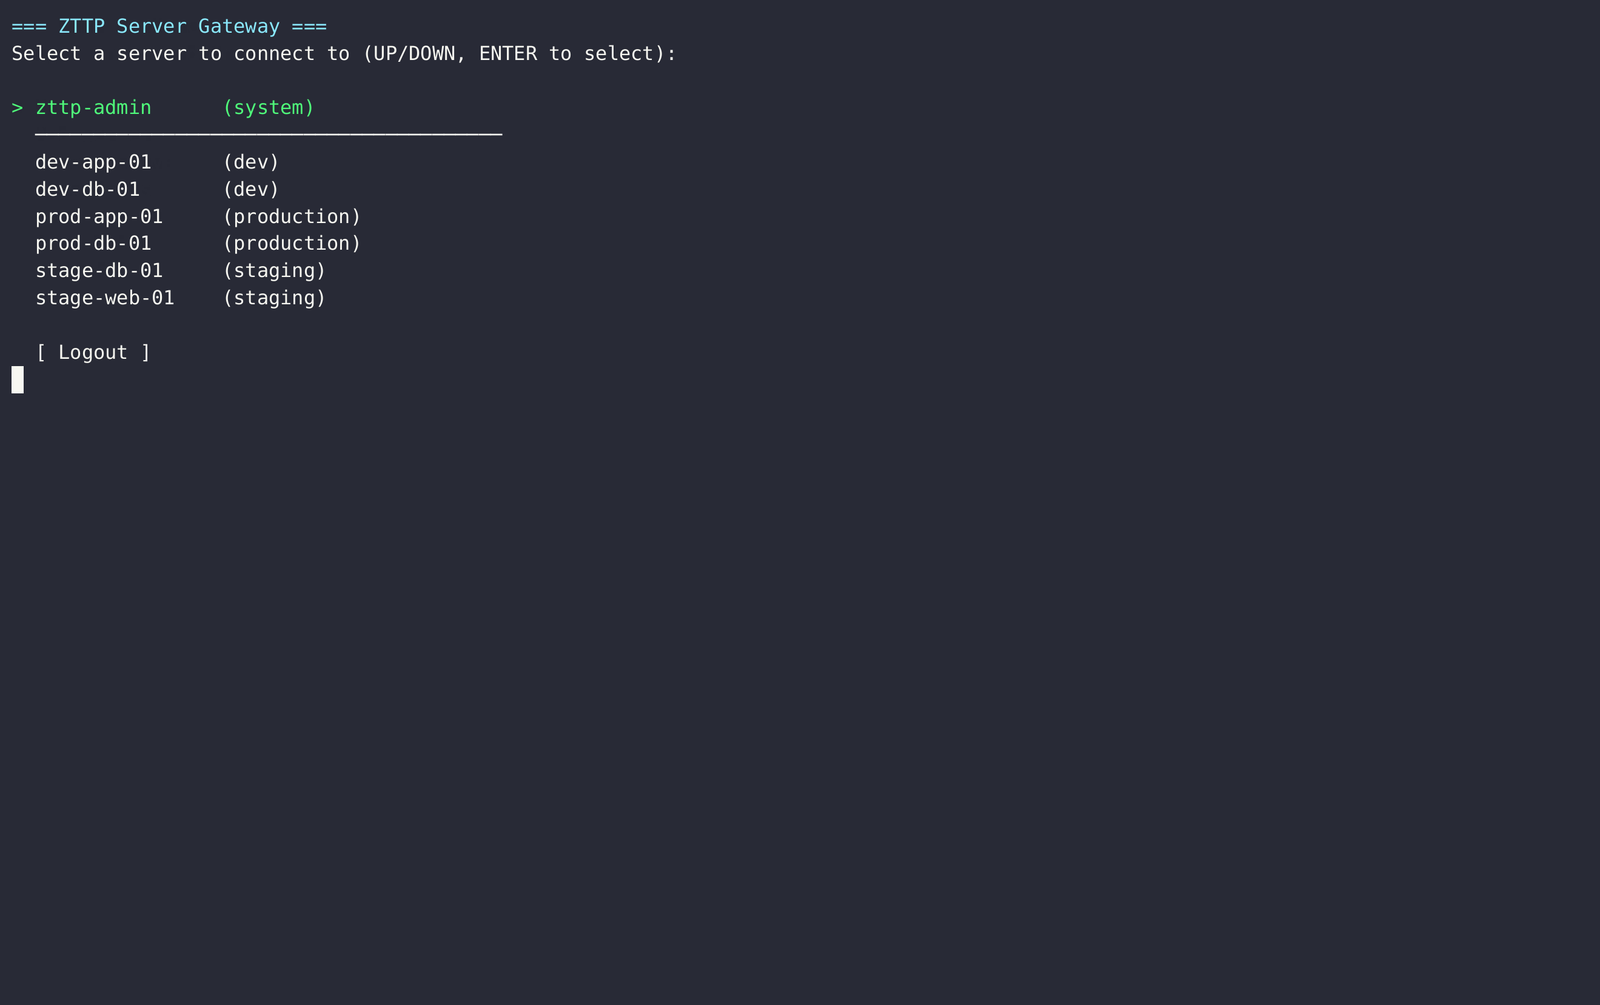 nihal799/zttp
جسر SSH حصين بنموذج الثقة المعدومة (Zero-trust) مع إدارة مفاتيح مدعومة من Vault، وفرض سياسات RBAC، وتسجيل كامل للجلسات، وواجهة TUI إدارية للوصول…
 abraxas/forgejo-keys-idor
Forgejo 16.0.5 - عالي - عن بُعد - IDOR - GET /api/v1/user/keys/{id} يعيد مفاتيح SSH ومفاتيح النشر الخاصة بمستخدمين آخرين
 htrxuan/hdwebmobile-booking-appointments
بيع الخدمات القابلة للحجز والمواعيد عبر WooCommerce -- يغلق CVE-2026-2931 من خلال البناء.
 abraxas/joomla-articles-catid
Joomla 6.1.3 - عالي - عن بُعد - ACL - POST /api/v1/content/articles يتجاهل ACL الخاص بكل فئة
 mrjhaxcore/cve-2025-34077
WordPress Pie Register ≤ 3.7.1.4 - تصعيد صلاحيات المدير (بدون مصادقة)
 abraxas/opnsense-captive-lastseen-roam
OPNsense 26.7.6 - عالية - عن بُعد - تجاوز الوصول إلى الشبكة - captive lastseen roam
 abraxas/pfsense-ldap-name-collision
pfSense CE 2.9.0-DEVELOPMENT - عالية - عن بُعد - بقايا صلاحيات - اسم مسؤول LDAP








