
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 bughunt4me/cpanelcve-2026-41940
إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز حرج لمصادقة cPanel وWHM عبر حقن CRLF في ملف الجلسة، مما يتيح تسجيل دخول تلقائي بصلاحيات الجذر إلى…
 eduardolat/authkeysync
🔐 أداة سطر أوامر خفيفة الوزن مصممة لمزامنة مفاتيح SSH العامة من عناوين URL البعيدة إلى ملفات authorized_keys المحلية
 eastarctica/cve-2026-43813
CVE-2026-43813: تجاوز enforceEnvironment في CloudAttestation
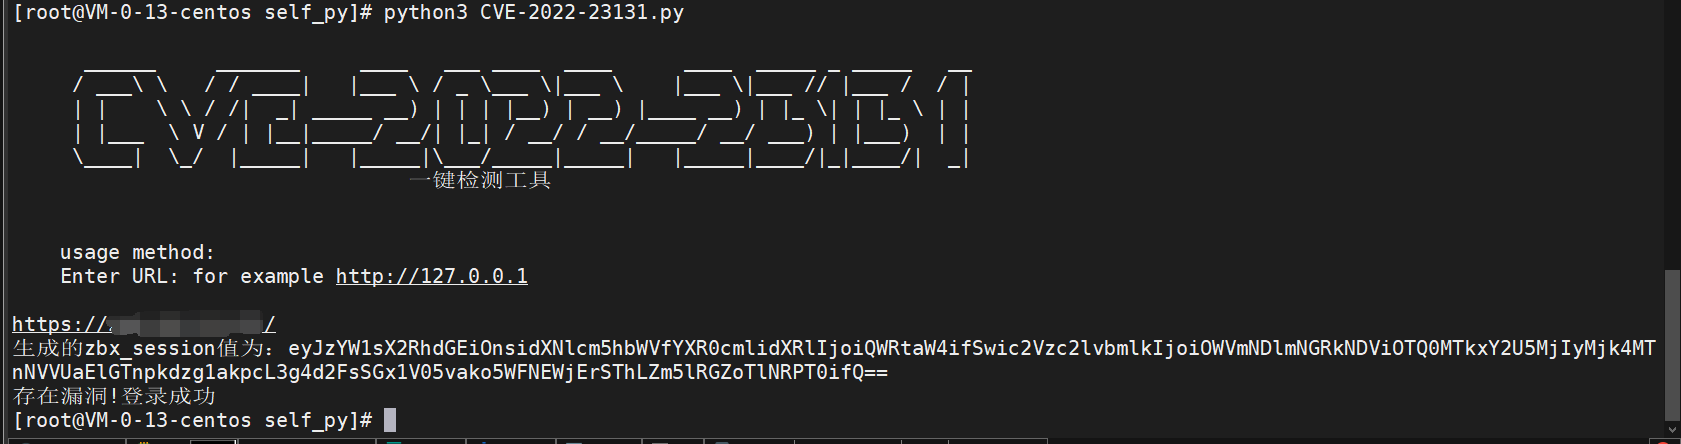 kazaf6s/cve-2022-23131
أداة استغلال CVE-2022-23131 جاهزة للاستخدام الفوري.
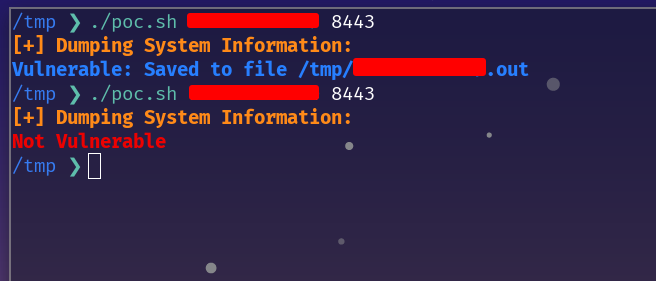 filiplain/fortinet-poc-auth-bypass
Bash PoC لتجاوز المصادقة في فورتينت - CVE-2022-40684
 theronielanddaronpodcastshow/svja
تطبيق جافا شديد الضعف (SVJA)، كما تم عرضه في بودكاست Roniel وDaRon، هو تطبيق Apache Struts مصمم لاحتواء عدد من الثغرات الأمنية الشائعة للغاية. على…
 synacktiv/eipp
قوائم كلمات المرور المحظورة لحماية كلمات مرور Entra ID
 zhzyker/cve-2020-11444
سكربت استغلال ثغرة تجاوز الصلاحيات في Nexus 3
 anee769/conduit
بوابة API محلية (On-prem) لوكلاء الترميز بالذكاء الاصطناعي مع توزيع التكاليف لكل مهندس، وميزانيات صارمة، وحوكمة البيانات الصادرة (فحص…
 tomjwxf/scopeblind-gateway
بوابة أمنية لخوادم MCP مع تطبيق سياسة لكل أداة، وإيصالات تدقيق موقعة بـ Ed25519، وتسجيل وضع الظل. تدعم محركات السياسات الخارجية Cedar وOPA وCerbos…
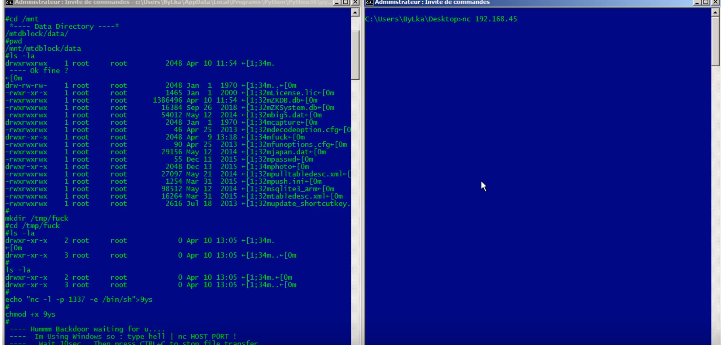 9aylas/backdooring-zmm100-fingerprint-devices
تجاوز المصادقة & زرع الأبواب الخلفية تلقائيًا في الأجهزة
 hughink/cve-2022-40684
إثبات المفهوم (PoC) واستغلال لـ CVE-2022-40684، وهو تجاوز للمصادقة في واجهات إدارة Fortinet FortiOS وFortiProxy وFortiSwitchManager، مما يتيح وصولًا…
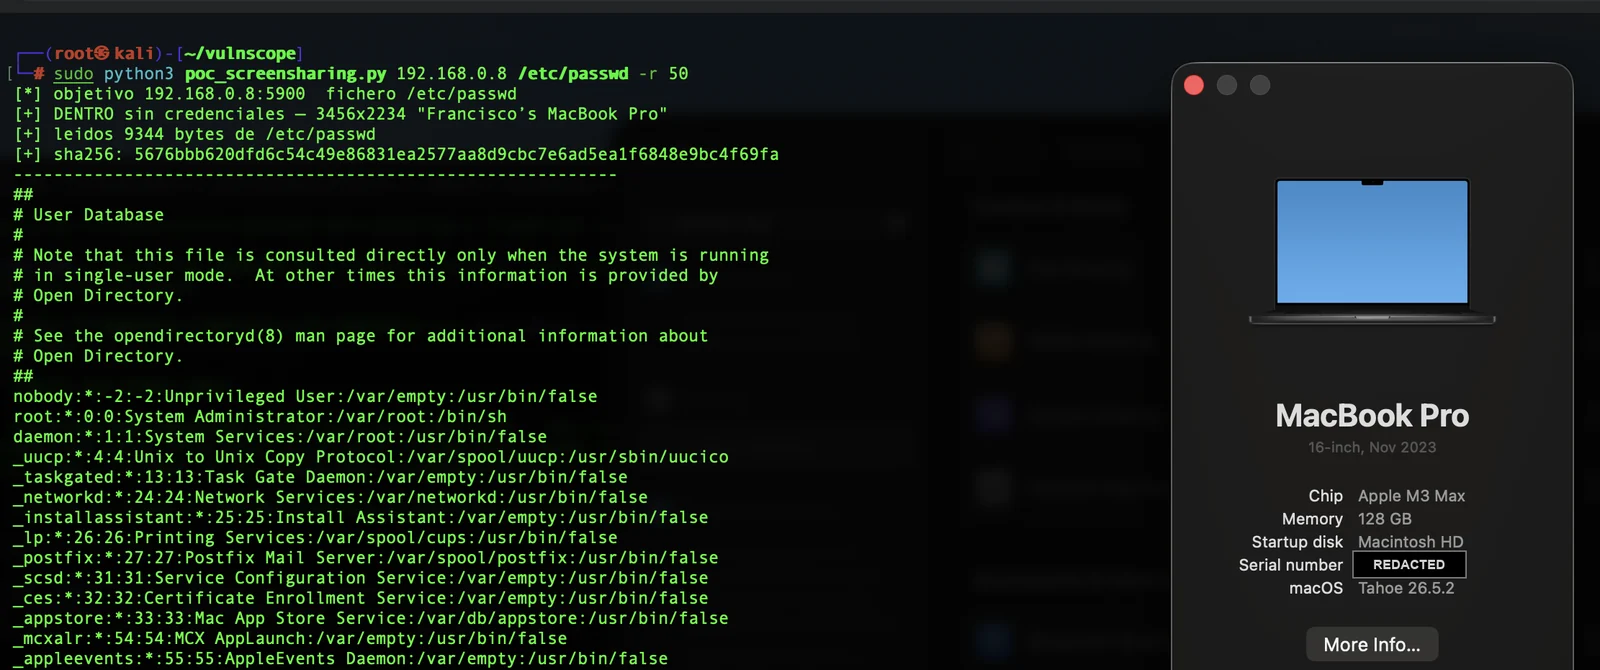 panchocosil/cve-2026-65400-poc
إثبات مفهوم للقراءة فقط لثغرة CVE-2026-65400 — تجاوز SRP قبل المصادقة في macOS Screen Sharing (screensharingd) يتيح قراءة ملفات الجذر. تم إصلاح…
 horizon3ai/secureconnect-auth-bypass
إثبات مفهوم لاستغلال ثغرة تجاوز المصادقة في ConnectWise SecureConnect.
 ducluongtran9121/cve-2022-22978-poc
إثبات المفهوم لثغرة CVE-2022-22978 في إطار عمل Spring Security
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (معالج تكوين LM) تجاوز المصادقة (إنشاء مستخدم Java بسيط & مدير)
 eugexo/security-baseline-ubuntu
دليل أمني وإحكام أساسي بمستوى الإنتاج لـ Ubuntu 24.04/26.04 LTS. عزل النواة، زر الذعر الطارئ، AppArmor/Firejail 0.9.80 وBubblewrap المخصصان، Docker…
 johnearle/coalmine
منصة إدارة وتنسيق كائنات كاناري السحابية








