
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
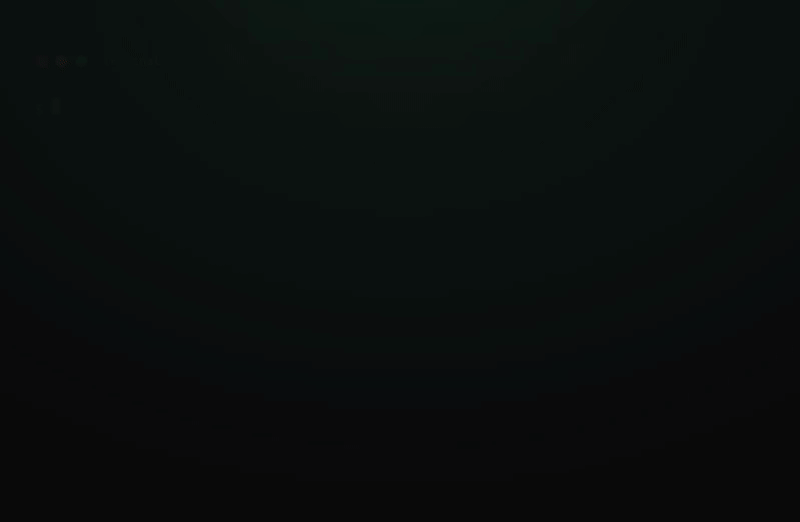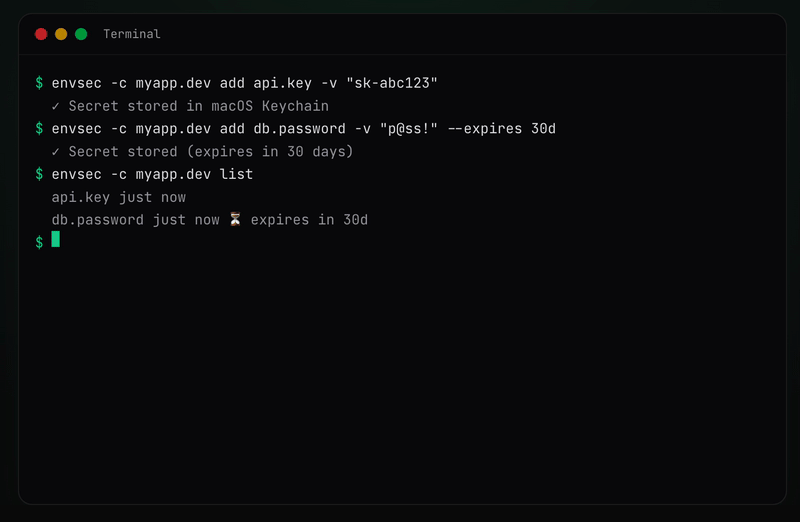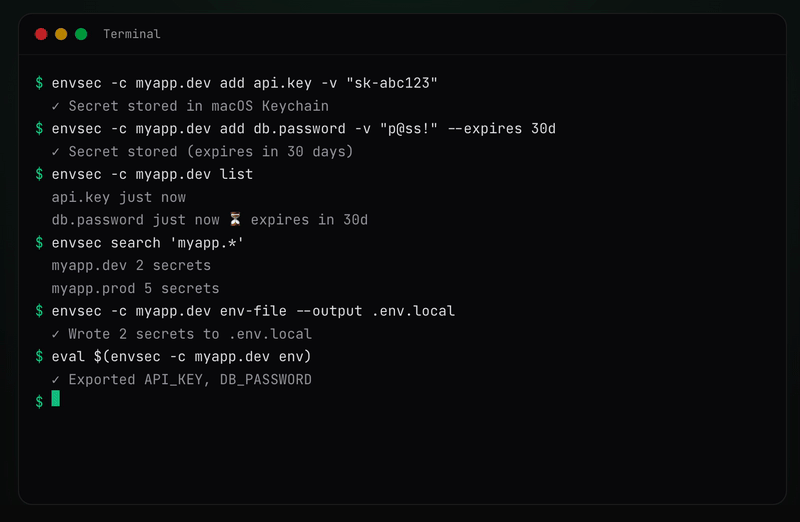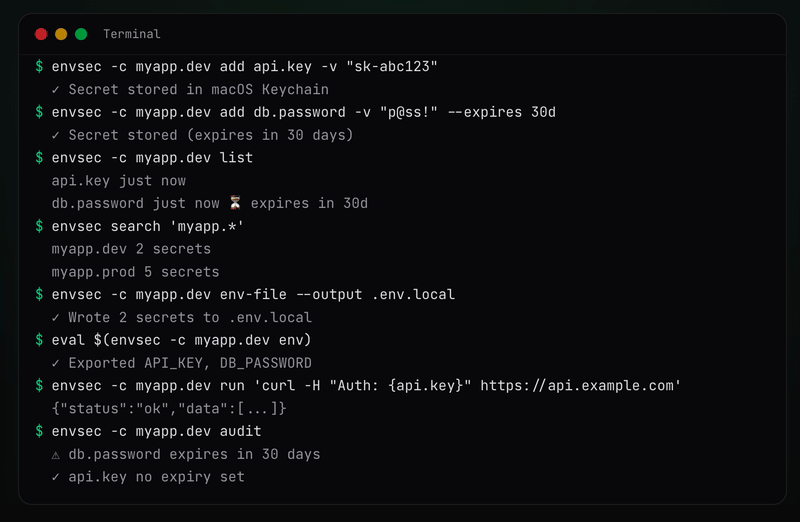
 davidnussio/envsec
أداة CLI آمنة لإدارة أسرار البيئة باستخدام مخازن بيانات الاعتماد الأصلية لنظام التشغيل (macOS Keychain, Linux Secret Service, Windows Credential…
 horizon3ai/cve-2024-1403
تجاوز المصادقة في Progress OpenEdge
 fengchenzxc/cve-2020-28148
استغلال لتجاوز مصادقة بوابة Wi-Fi باستخدام انتحال عنوان MAC للحصول على وصول غير مصرح به إلى الشبكة، تم توضيحه على أجهزة AC وAP الخاصة بالمؤسسات.
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG هو وكيل ويندوز سيادي، فائق الخفة وبدون تبعيات، يدمج PKCS#11، SSH-agent، Pageant وCNG/Smartcard في ملف ثنائي واحد قوي. مصمم…
 garrettfoster13/cve-2025-59501
كود POC لـ CVE-2025-59501
 synacktiv/bissap
أداة جديدة مفتوحة المصدر لتدقيق صلاحيات SAP بسرعة.
 deepingh0st/cve-2022-22978
عرض توضيحي لتجاوز Spring-Security في CVE-2022-22978
 muirlandoracle/cve-2019-17662
كود استغلال لـ CVE-2019-17662
 synacktiv/kcmapper
KcMapper هي أداة تدقيق أمني لـ Keycloak. تقوم بتصدير إعدادات Keycloak الخاصة بك (realms، clients، users، roles، إلخ) إلى قاعدة بيانات Neo4j للرسوم…
 qarait/gate0
محرك سياسات صغير، قابل للتدقيق، منتهٍ، حتمي
 corelight/corelight-client
عميل سطر أوامر لـ Corelight Sensor API
 karaaslanlabs/kl-security-key
مصادقة RP2040 FIDO2/WebAuthn تجريبية مع إثبات معبأ وتوافق موثق مع Windows/Entra
 contrastsecurity/contrast
أداة CLI من نوع SAST لفحص تطبيقات Java وJavaScript و.NET بالإضافة إلى دوال AWS Lambda، وكشف ثغرات الكود وسياسات IAM المفرطة في الصلاحيات.
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) — إثبات مفهوم (PoC) لانتحال هوية وحدة التحكم بالمجال (DC) عبر AD CS. معالجة مُصحَّحة لـ SAN مع إعادة استخدام آمنة…
 virgula0/poc-cve-2018-10933
استغلال تجاوز المصادقة في LibSSH باستخدام RCE
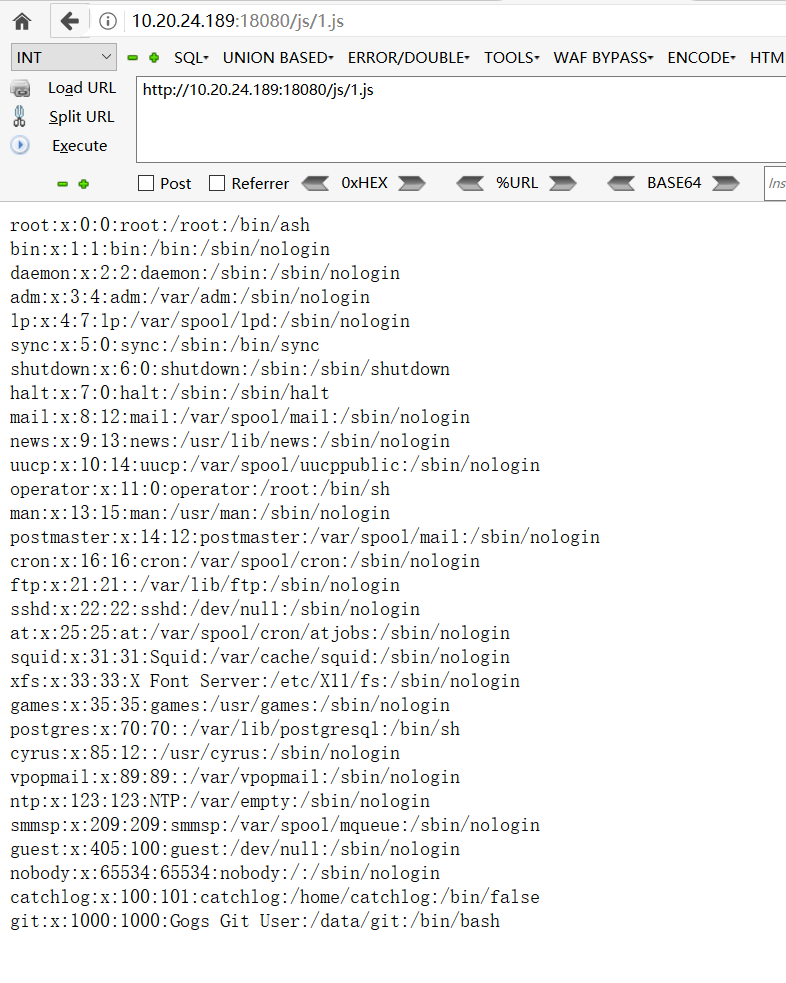 jas502n/gogs_rce
استغلال لـ Gogs RCE (CVE-2018-18925) يستغل تزوير الجلسة وحقن خطاف Git لتحقيق تنفيذ أوامر تعسفي بامتيازات الجذر.
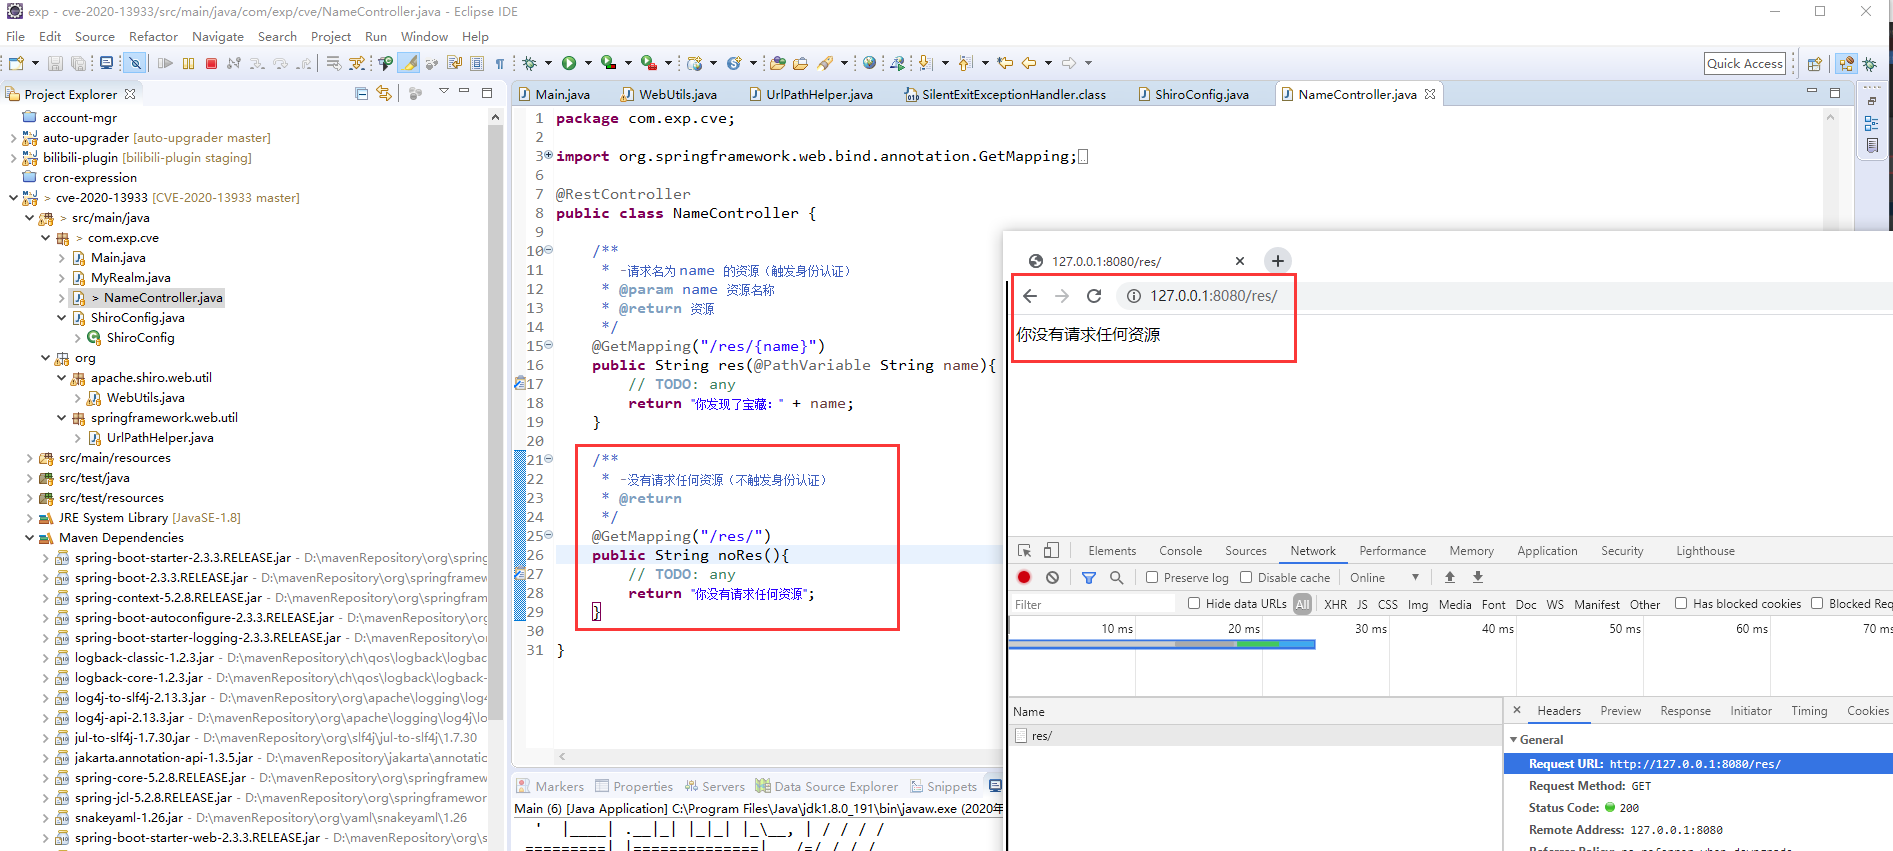 exp-docs/cve-2020-13933
CVE-2020-13933 بيئة اختبار: ثغرة تجاوز المصادقة في shiro








