
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 sighupio/permission-manager
Permission Manager هو مشروع يجلب النظام إلى إدارة RBAC والمستخدمين في Kubernetes، وواجهة المستخدم الرسومية هي الأفضل.
 maanvader/cve-2023-27524-poc
إثبات المفهوم لـ CVE-2023-27524 الجديد كليًا والذي يسمح بتجاوز المصادقة والوصول إلى لوحة تحكم المسؤول.
 zz-socmap/cve-2023-27524
ثغرة تجاوز المصادقة في Apache Superset CVE-2023-27524.
 saadahla/blockopenhandle
احظر أي عملية (Process) من فتح مقبض (HANDLE) لعملية الخاص بك، فقط النظام (SYSTEM) يُسمح له بفتح مقبض لعملية الخاص بك، وبذلك يمكنك تجنّب ماسحات…
 crowdstrike/crt
يدقق تكوينات Azure AD وExchange Online للبحث عن الأذونات التي يصعب العثور عليها، وعلاقات الثقة في الاتحاد، وقواعد إعادة توجيه البريد، والوصول المفوض…
 pr3r00t/cve-2020-8193-citrix-scanner
البحث عن CVE-2020-8193 - التحقق من تجاوز المصادقة
 svchost9913/cve-2022-46169_unauth_remote_code_execution
تنفيذ تعليمات برمجية عن بُعد بدون مصادقة عبر تجاوز المصادقة وحقن الأوامر في Cacti < 1.2.23 و < 1.3.0
 exp-docs/cve-2020-13933
CVE-2020-13933 بيئة اختبار: ثغرة تجاوز المصادقة في shiro
 filiplain/fortinet-poc-auth-bypass
Bash PoC لتجاوز المصادقة في فورتينت - CVE-2022-40684
 0cool-design/pwntaho
تجاوز المصادقة في Pentaho CVE-2021-31602
 amr9k8/jwt-spoof-tool
أتمتة استغلال JWT (CVE-2018-0114)
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
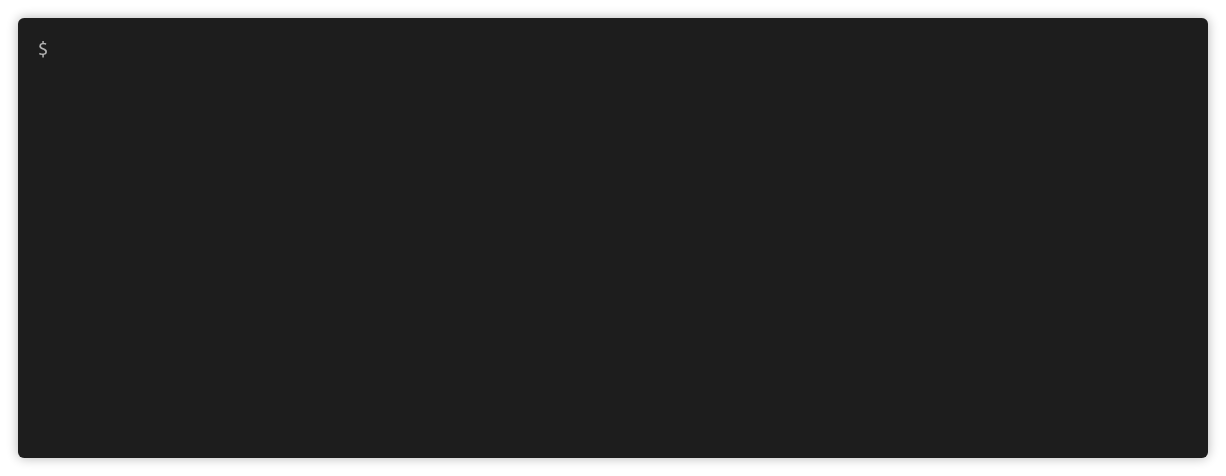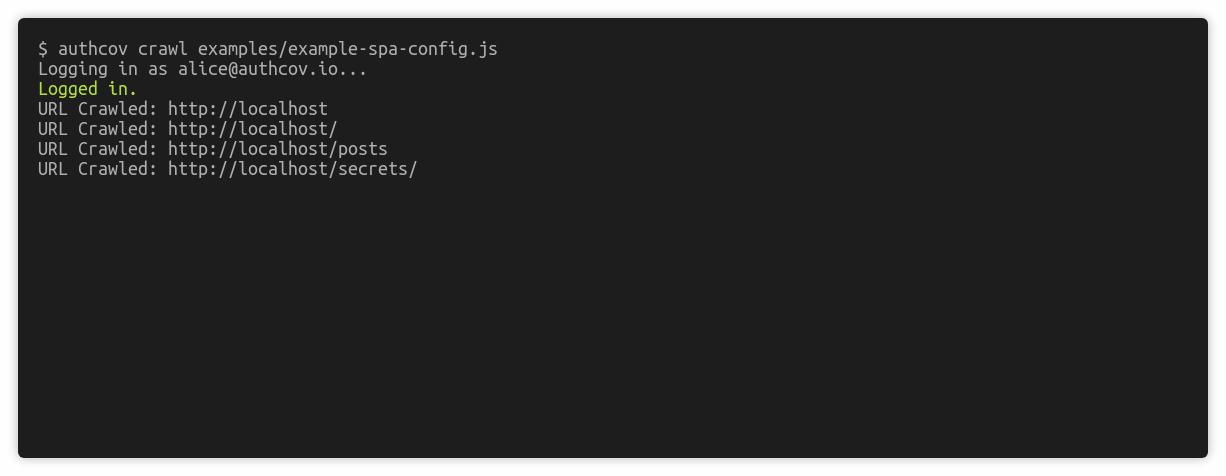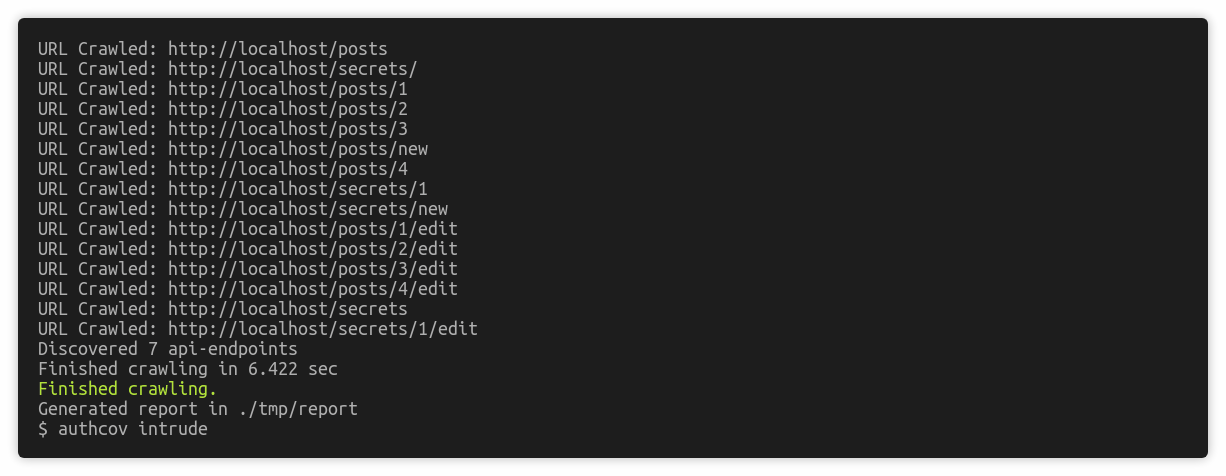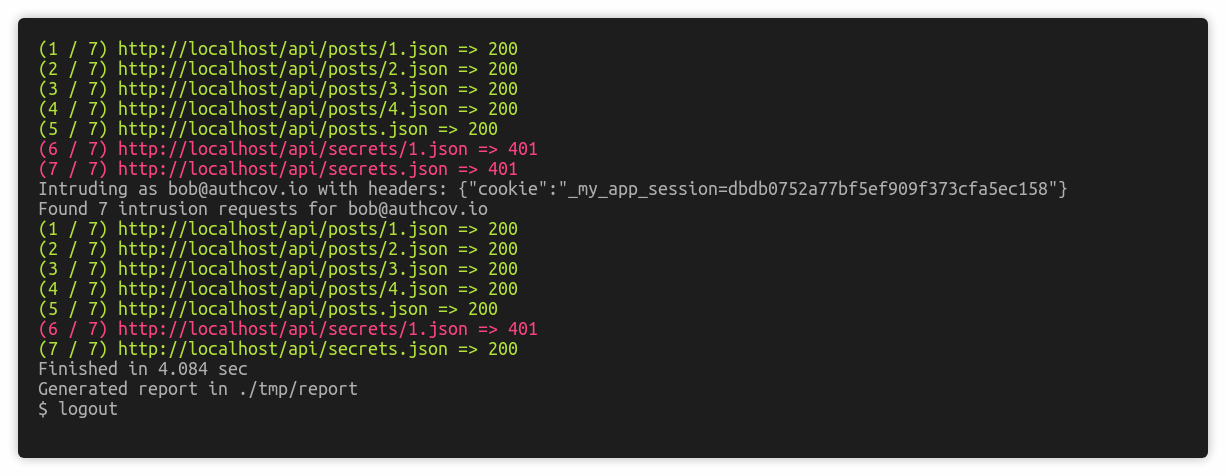 authcov/authcov
مسح تغطية التفويض لتطبيقات الويب
 winmin/cve-2021-3560
استغلال ثغرة PolicyKit CVE-2021-3560 (وكيل المصادقة)
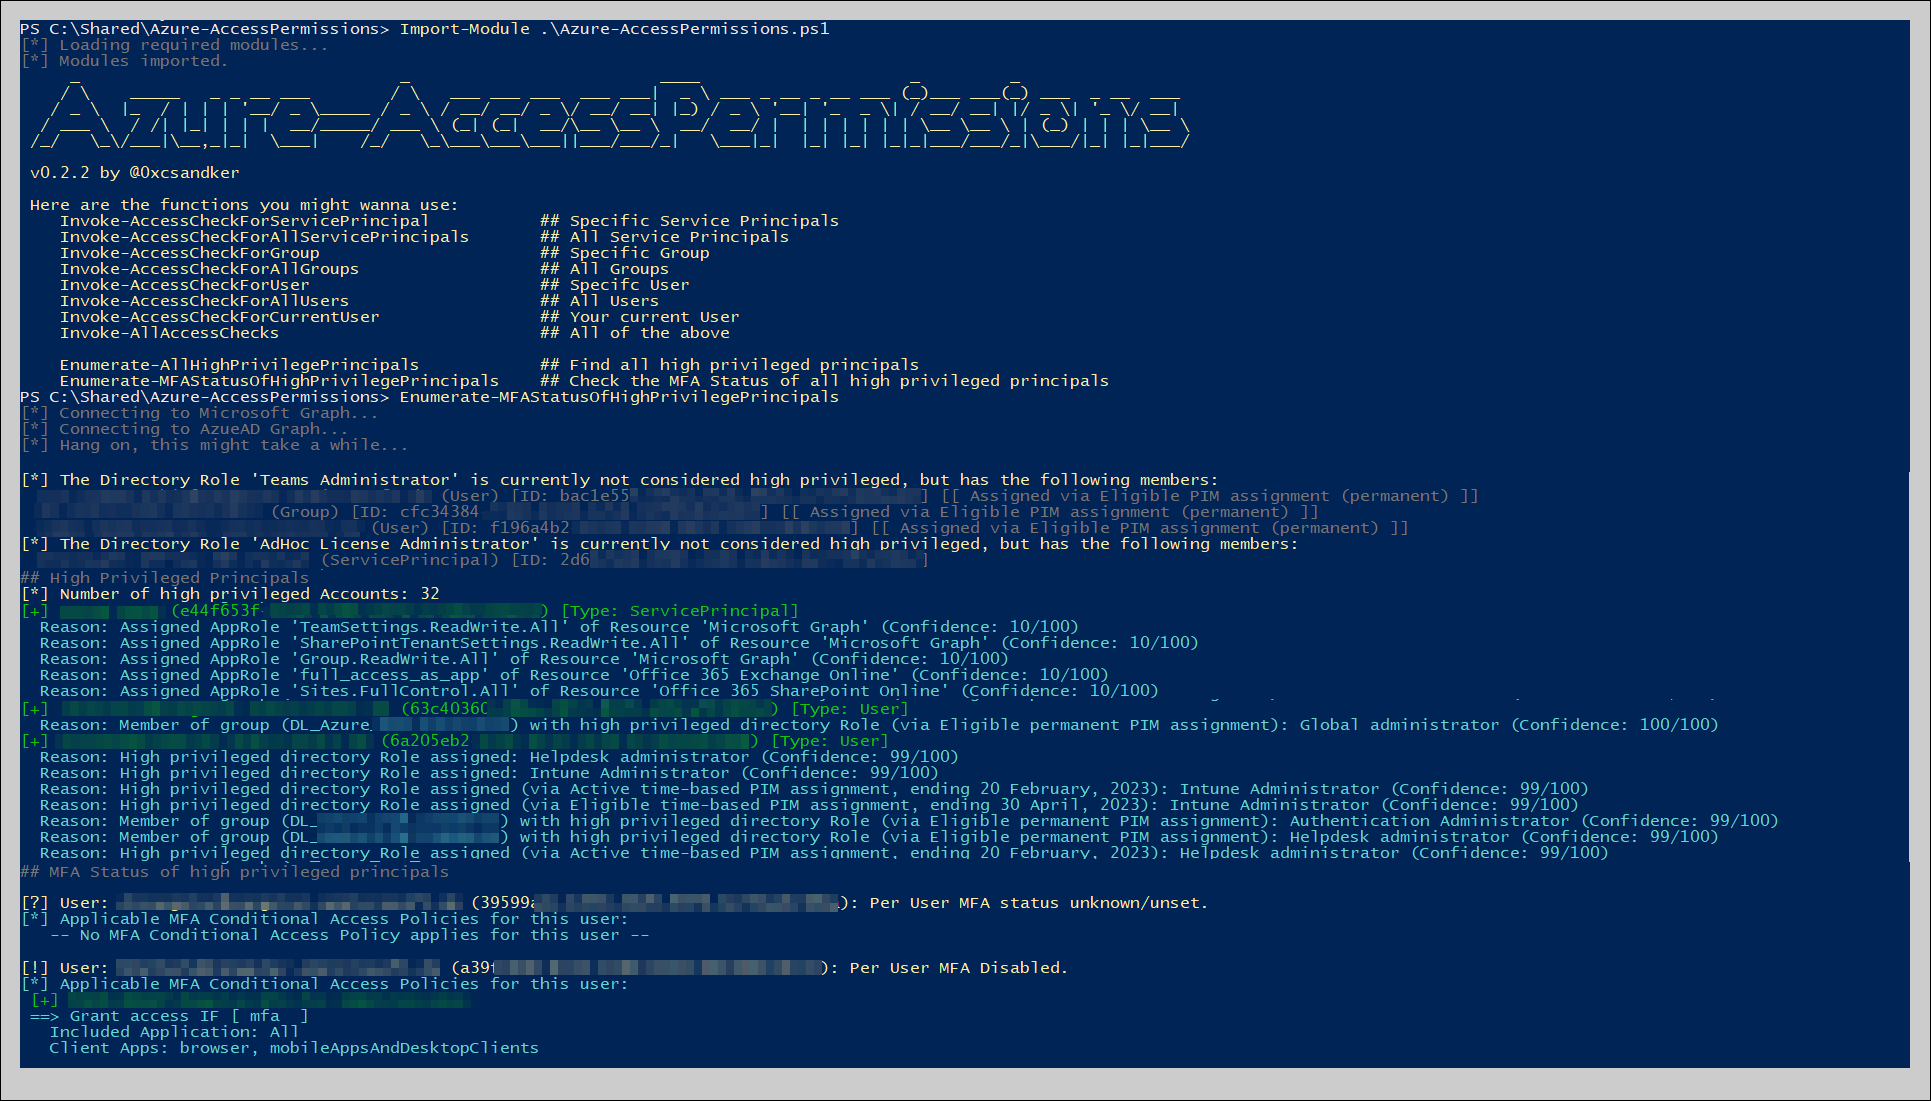 csandker/azure-accesspermissions
نص PowerShell لتعداد أذونات الوصول إلى Azure Active Directory، بما في ذلك تعيينات الأدوار وشركات الخدمة وتكوينات الوصول المميز لتدقيق الأمان.
 ricardojba/invoke-nopac
محمّل تجميعات .Net لأداة الفحص والاستغلال noPac [CVE-2021-42287 - CVE-2021-42278]
 securityriskadvisors/msspray
هجمات كلمات المرور والتحقق من المصادقة متعددة العوامل (MFA) ضد نقاط نهاية مختلفة في Azure وOffice 365
 dumitory-dev/cve-2020-35391-poc
تجاوز المصادقة في Tenda N300 عبر ترويسة طلب HTTP تالفة








