
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 9lyph/cve-2022-43704
Sinilink XY-WFTX وحدة تحكم في درجة حرارة الترموستات عبر واي فاي عن بعد
 randomrobbiebf/cve-2024-9106
Wechat Social login <= 1.3.0 - تجاوز المصادقة
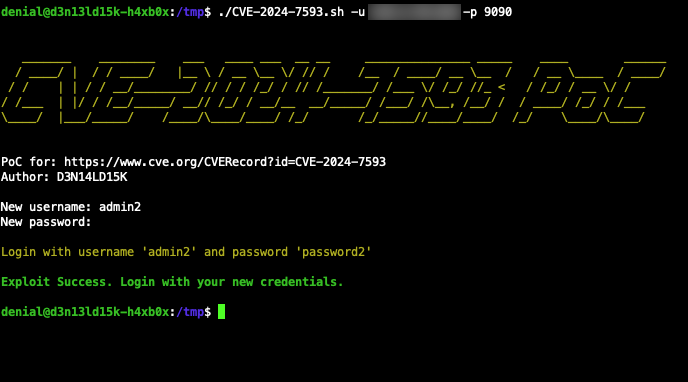 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 PoC لتجاوز مصادقة لوحة الإدارة [استغلال]
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
تصعيد امتيازات مستخدم مُصادَق إلى صلاحيات المدير عبر استغلال Uncanny Groups الخاصة بـ LearnDash.
 fork-bombed/cve-2022-23131
CVE-2022-23131 استغلال مصادقة SAML في Zabbix Server
 b1u3st0rm/cve-2024-44812-poc
إثبات المفهوم لاستغلال ثغرة CVE-2024-44812 - تجاوز المصادقة عبر حقن SQL في موقع الشكاوى الإلكتروني v1.0
 sinsinology/cve-2024-6670
إثبات مفهوم لاستغلال ثغرة حقن SQL لتجاوز المصادقة في Progress WhatsUp Gold (CVE-2024-6670). يتضمن تحليل السبب الجذري وإعادة تعيين كلمة المرور…
 jsa2/caoptics
CA Optics - محلل فجوات الوصول المشروط في Azure AD
 amjadali-110/cve-2023-43317
تصعيد الامتيازات الرأسية عبر تخزين الجلسة بواسطة أمجد علي (CVE-2023-43317)
 orangejuicehu/cve-2024-41958-poc
هذا إثبات مفهوم صغير لـ CVE-2024-41958
 abdurahmon3236/cve-2024-38473
إثبات مفهوم يوضح ثغرة في الترميز في Apache HTTP Server mod_proxy يمكنها تجاوز المصادقة عبر عناوين URL مشفرة مصممة بعناية.
 artemy-ccrsky/cve-2024-41276
ثغرة تجاوز التحقق من المصادقة المستندة إلى رقم التعريف الشخصي (PIN) في Kaiten
 ccob/pivert
يحاكي البطاقات الذكية PIV وفق معيار NIST SP 800-73 على نظام Windows باستخدام شهادة PFX ومفتاح خاص، مما يتيح مصادقة البطاقات الذكية لجلسات RDP وCitrix…
 pinpinsec/cve-2021-44270
CVE-2021-44270
 projectdiscovery/ldapserver
حزمة ldapserver تنفّذ خادم LDAP
 apeppels/cve-2022-37017
تجاوز كلمة مرور واجهة المستخدم لعميل Symantec Endpoint Protection
 stuub/rcity-cve-2024-27198
CVE-2024-27198 وCVE-2024-27199 إثبات المفهوم - RCE، إنشاء حساب مسؤول، تعداد المستخدمين، معلومات الخادم
 w01fh4cker/screenconnect-authbypass-rce
سكربت استغلال لـ CVE-2024-1708 وCVE-2024-1709 في ConnectWise ScreenConnect، يتيح تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد مع إنشاء مستخدم…








