
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 microsoft/agent-governance-toolkit
تطبيق السياسات، الهوية القائمة على الثقة الصفرية، عزل التنفيذ في صندوق رمل، وتسجيل التدقيق لوكلاء الذكاء الاصطناعي المستقلين. يغطي 10/10 من قائمة…
 microsoft/security-101
8 دروس، ابدأ رحلتك في تعلم الأمن السيبراني.
 openziti/ziti
منصة شبكات الثقة الصفرية التي تجعل الخدمات غير مرئية من خلال الهوية المشفرة، والوصول القائم على السياسات، والتشفير من طرف إلى طرف. تستبدل شبكات VPN،…
 kevin-robertson/powermad
أدوات استغلال PowerShell MachineAccountQuota و DNS
 ustayready/credking
رش كلمات المرور باستخدام AWS Lambda لتدوير IP
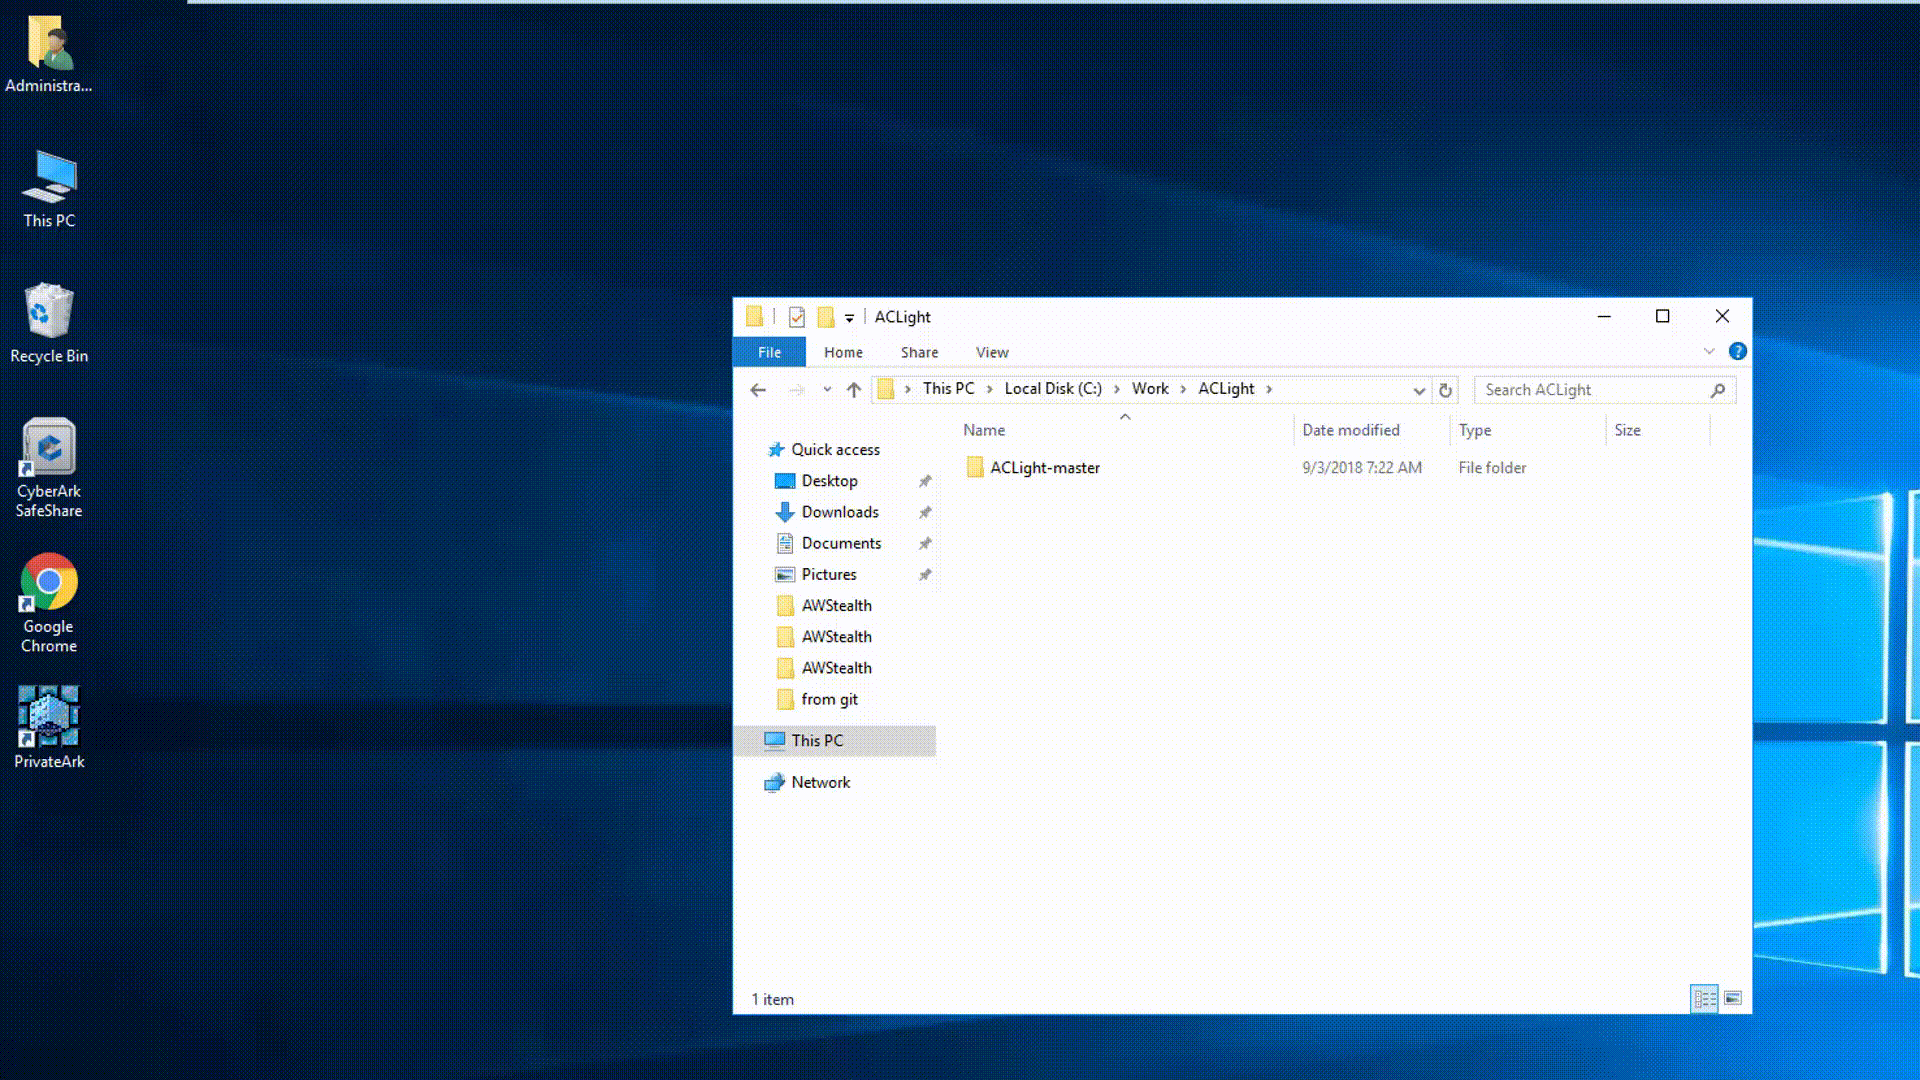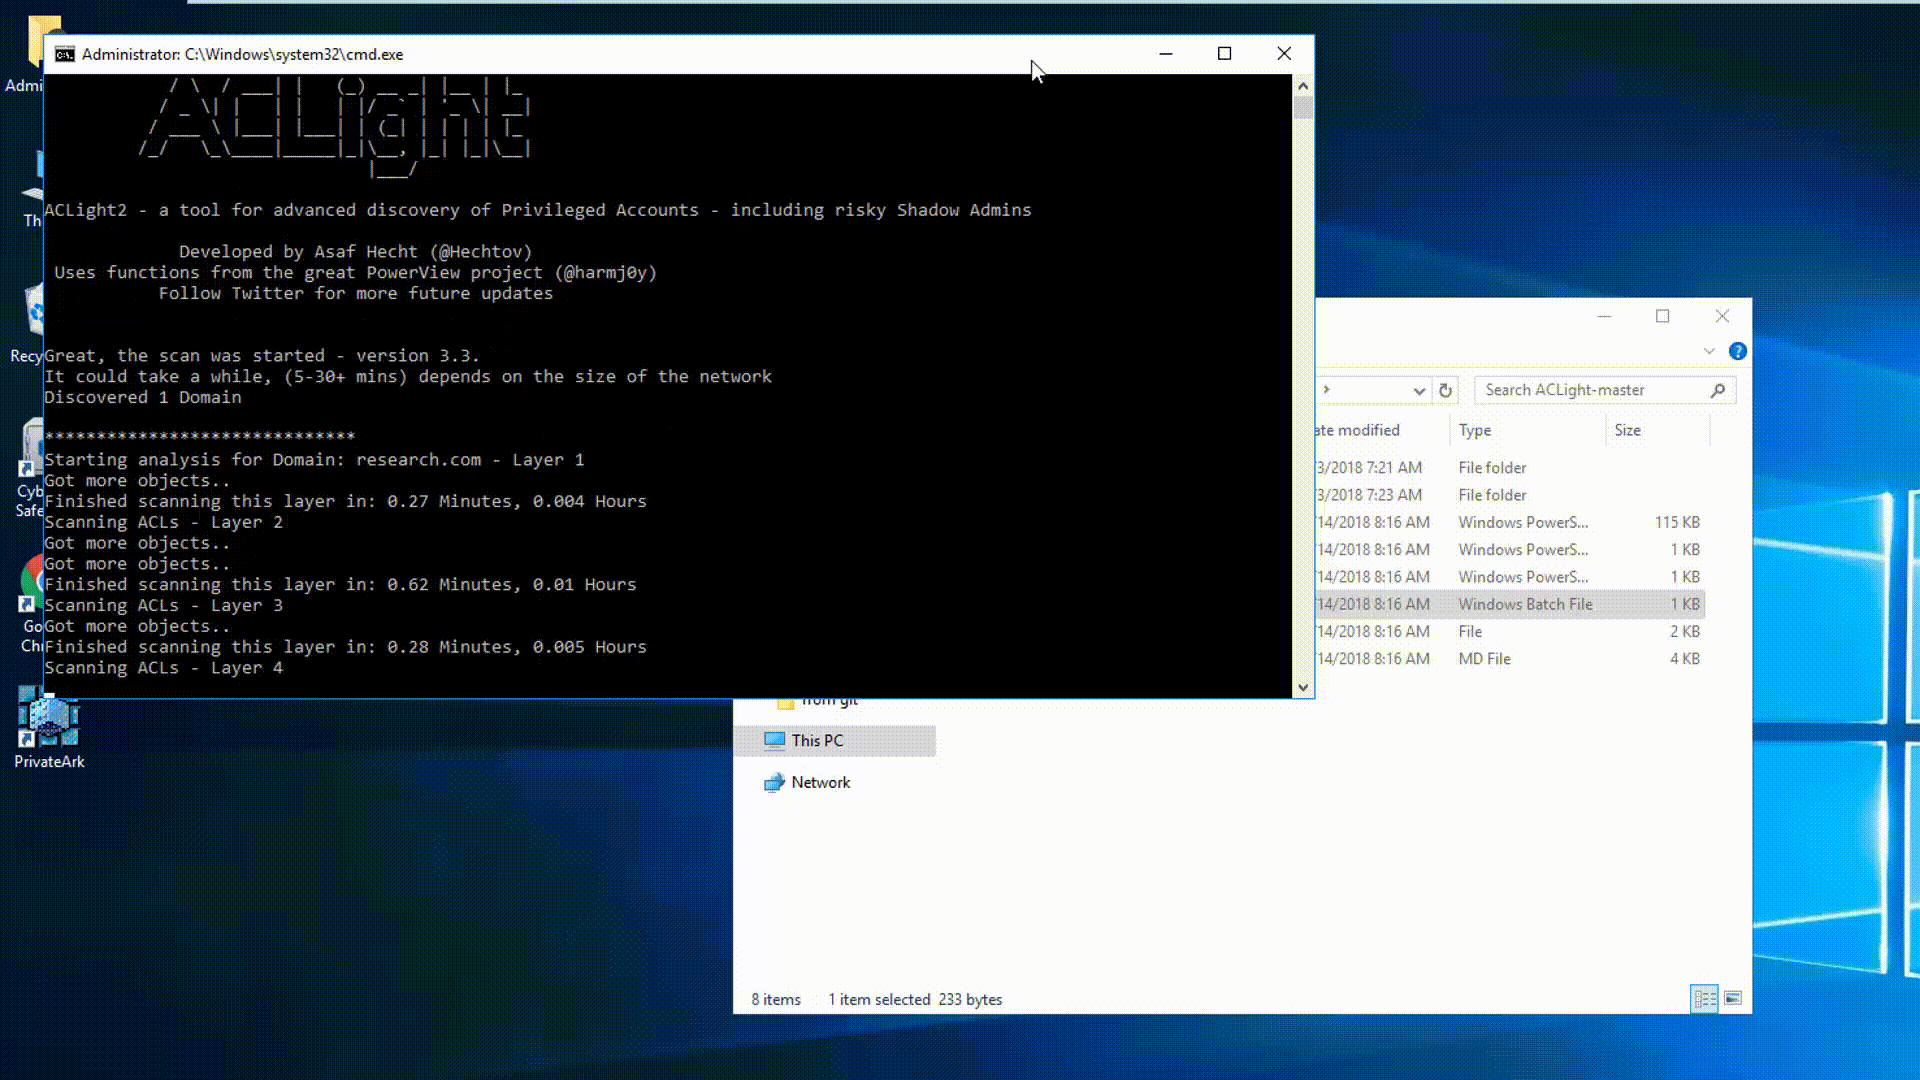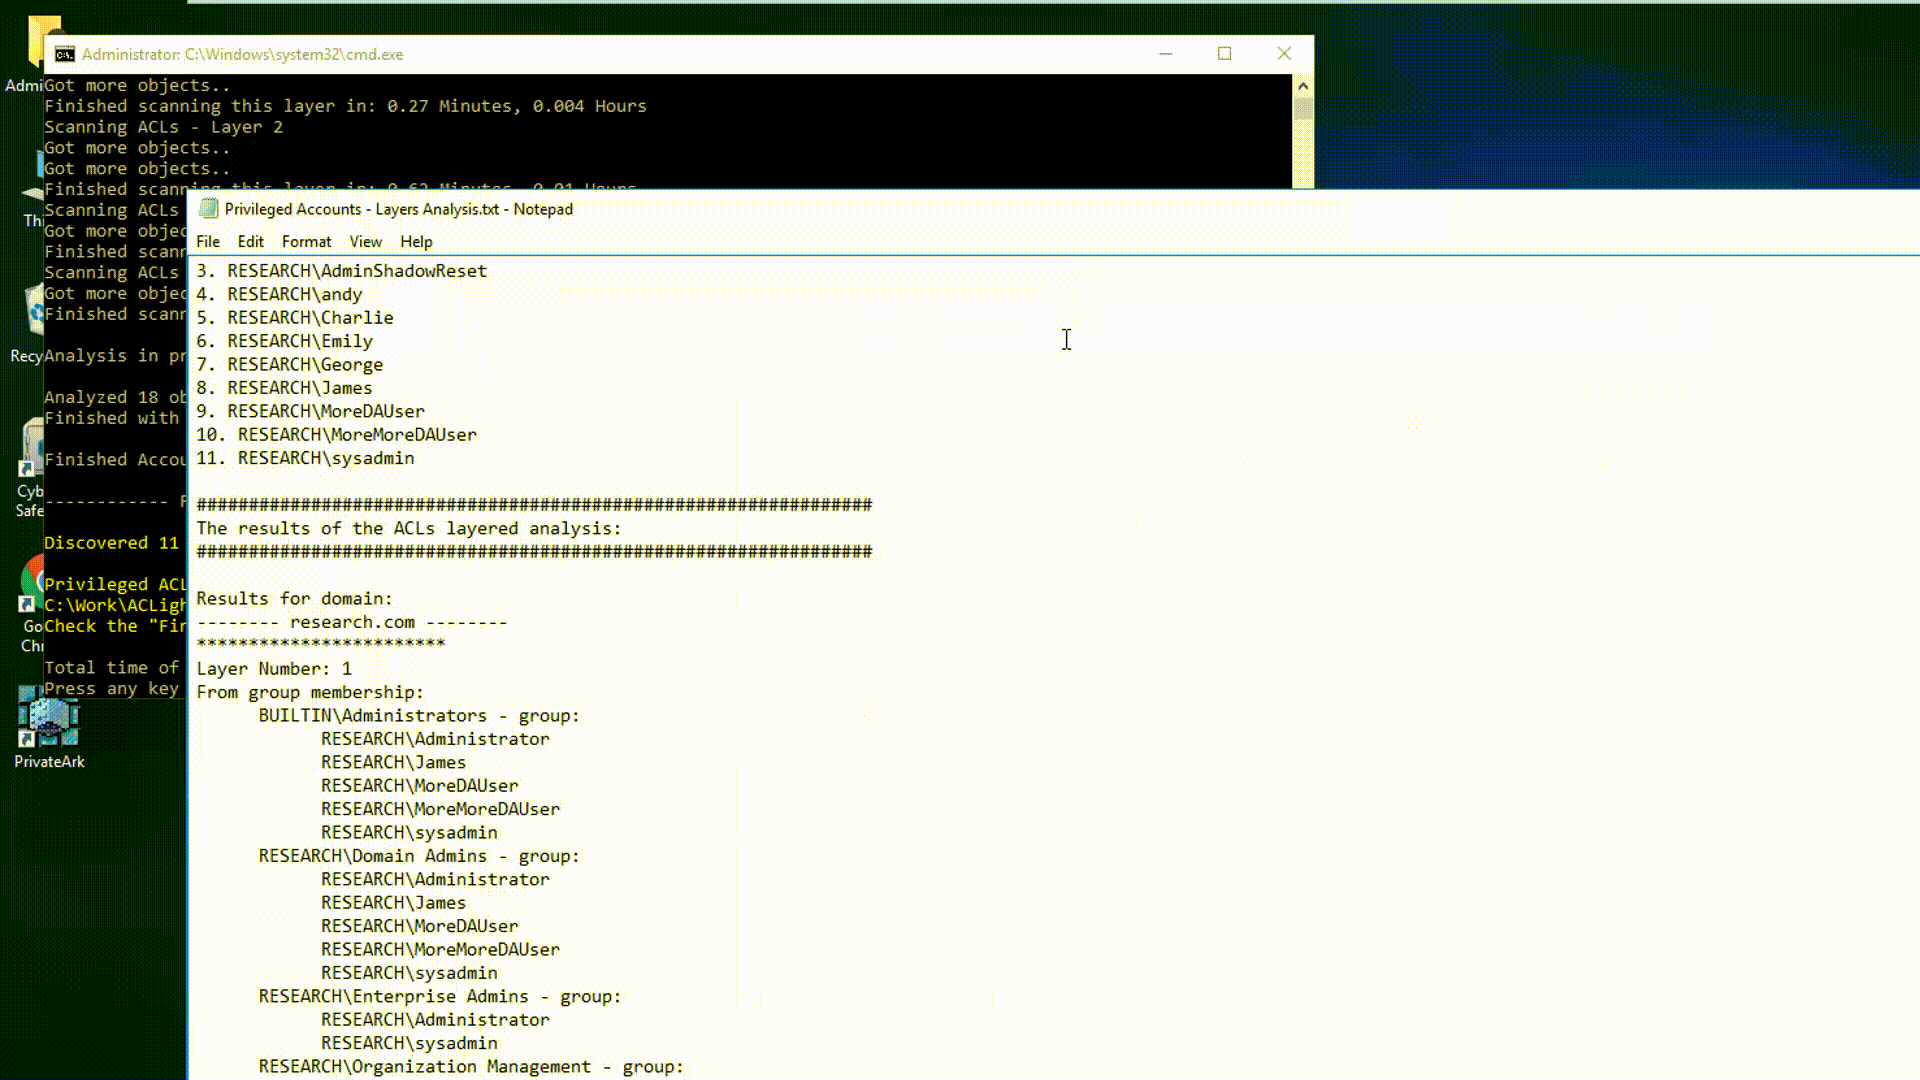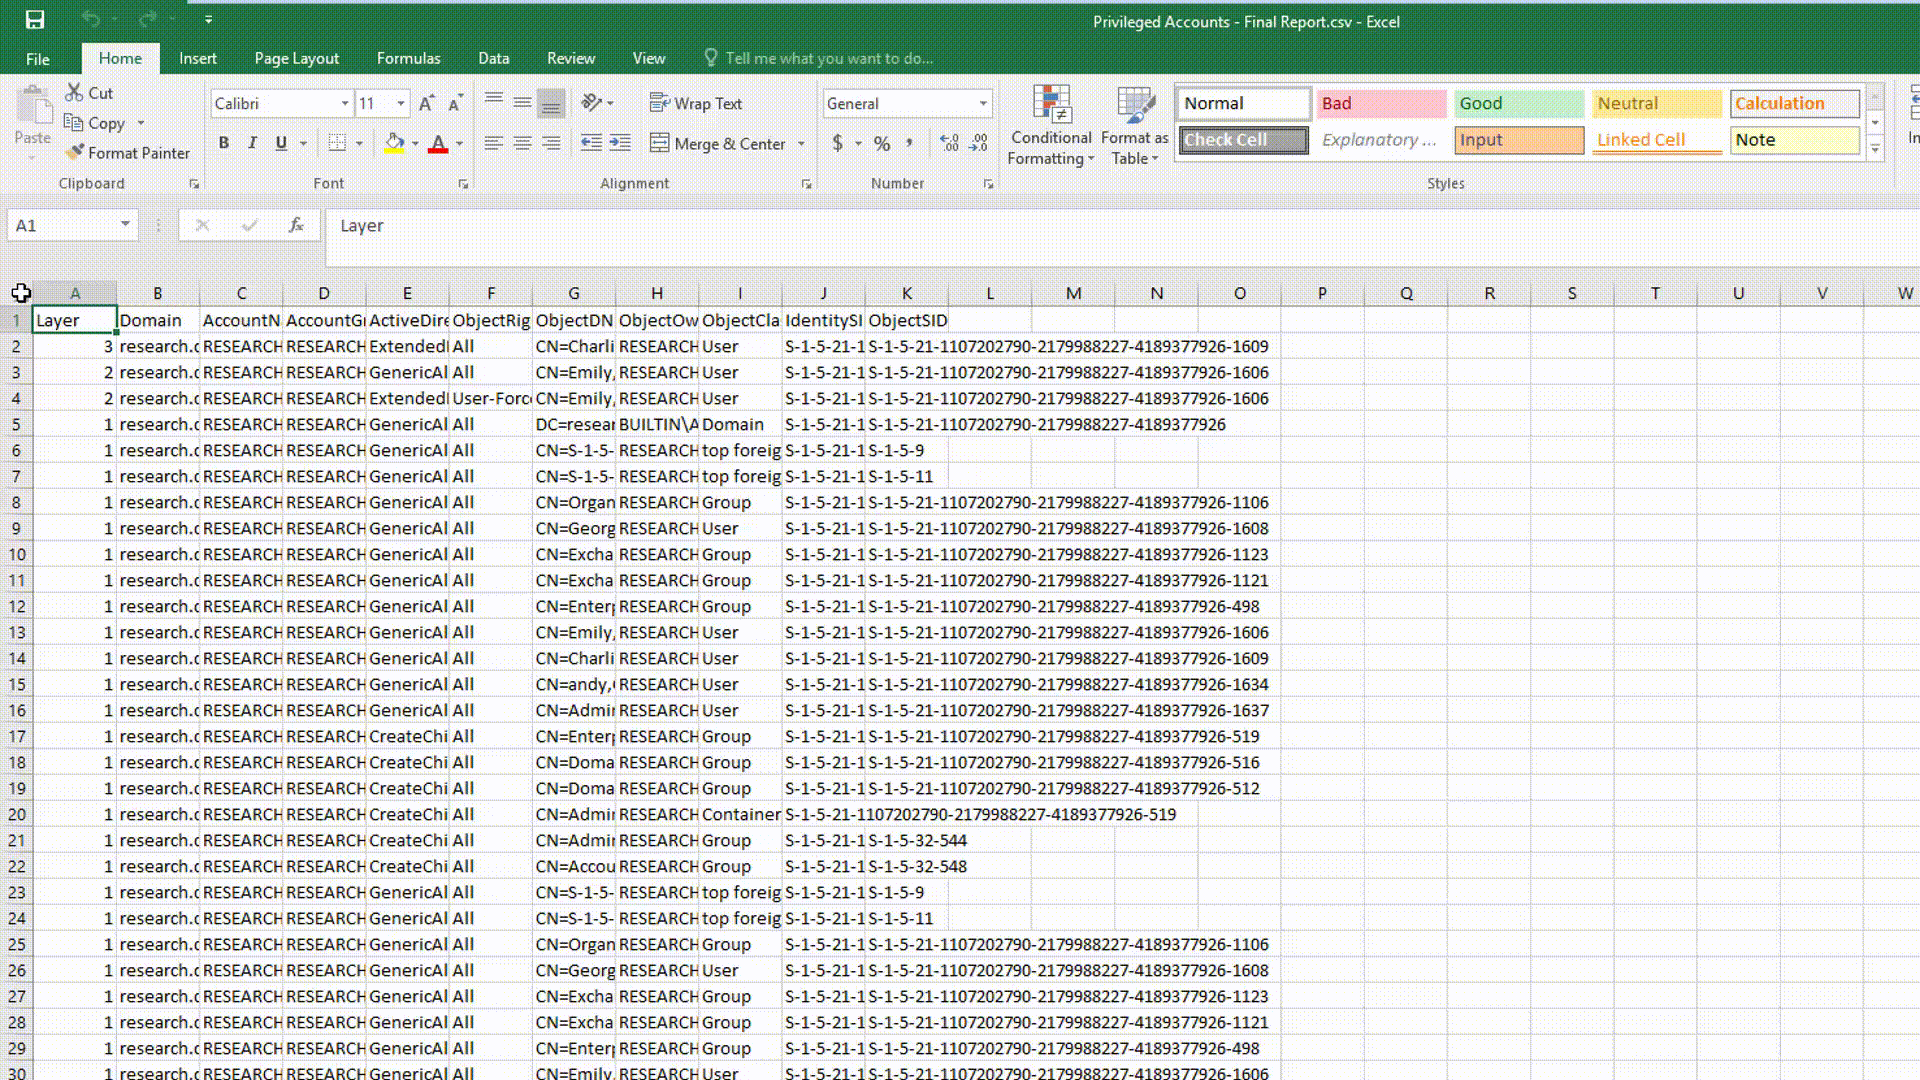 cyberark/aclight
نص برمجي للاكتشاف المتقدم للحسابات المميزة - يشمل المسؤولين المخفيين
 mathaix/openclawmachines
قم بإدارة OpenClaw في فريقك (Enterprise) من خلال توفير البنية التحتية للحوسبة، وتكامل الأدوات، والمصادقة، والمبادئ الأمنية الأساسية.
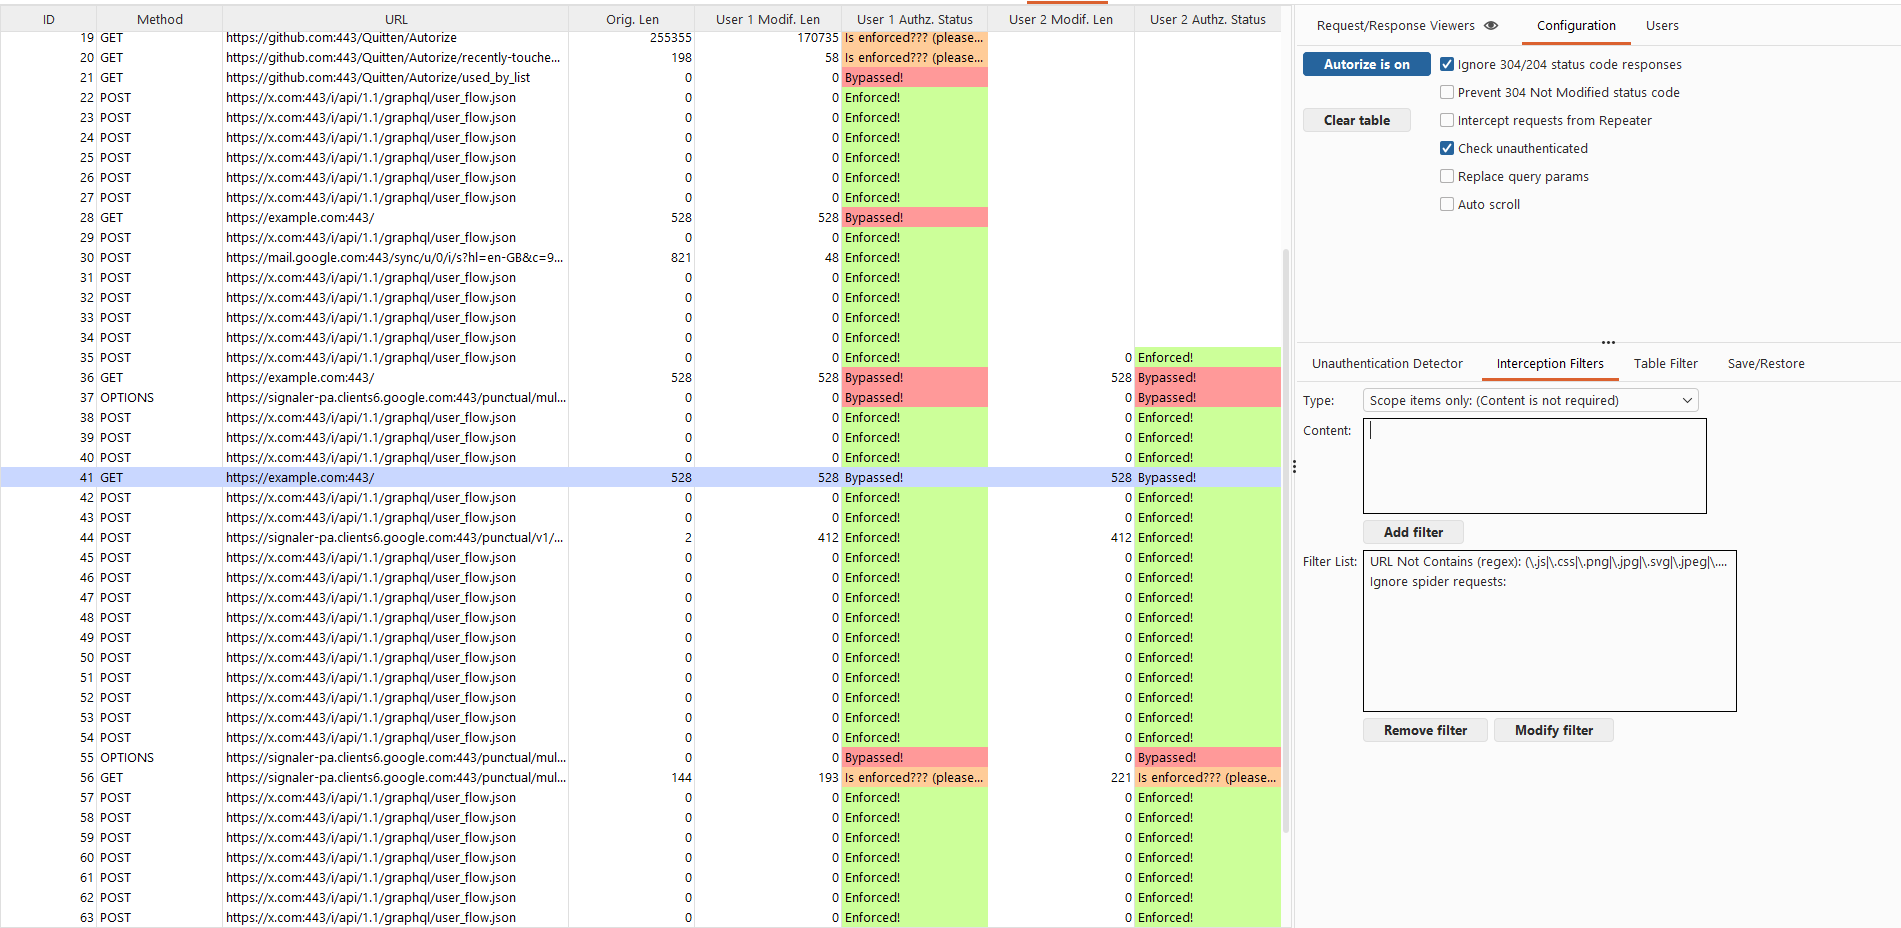 quitten/autorize
إضافة للكشف التلقائي عن فرض التفويض لـ Burp Suite مكتوبة بلغة Jython طورها Barak Tawily بهدف تسهيل عمل أشخاص أمن التطبيقات وتمكينهم من إجراء اختبارات…
 aker-gateway/aker
مضيف وسيط SSH / مضيف القفز / خادم القفز
 netflix/repokid
الامتياز الأقل في AWS للنشر الموزع عالي السرعة
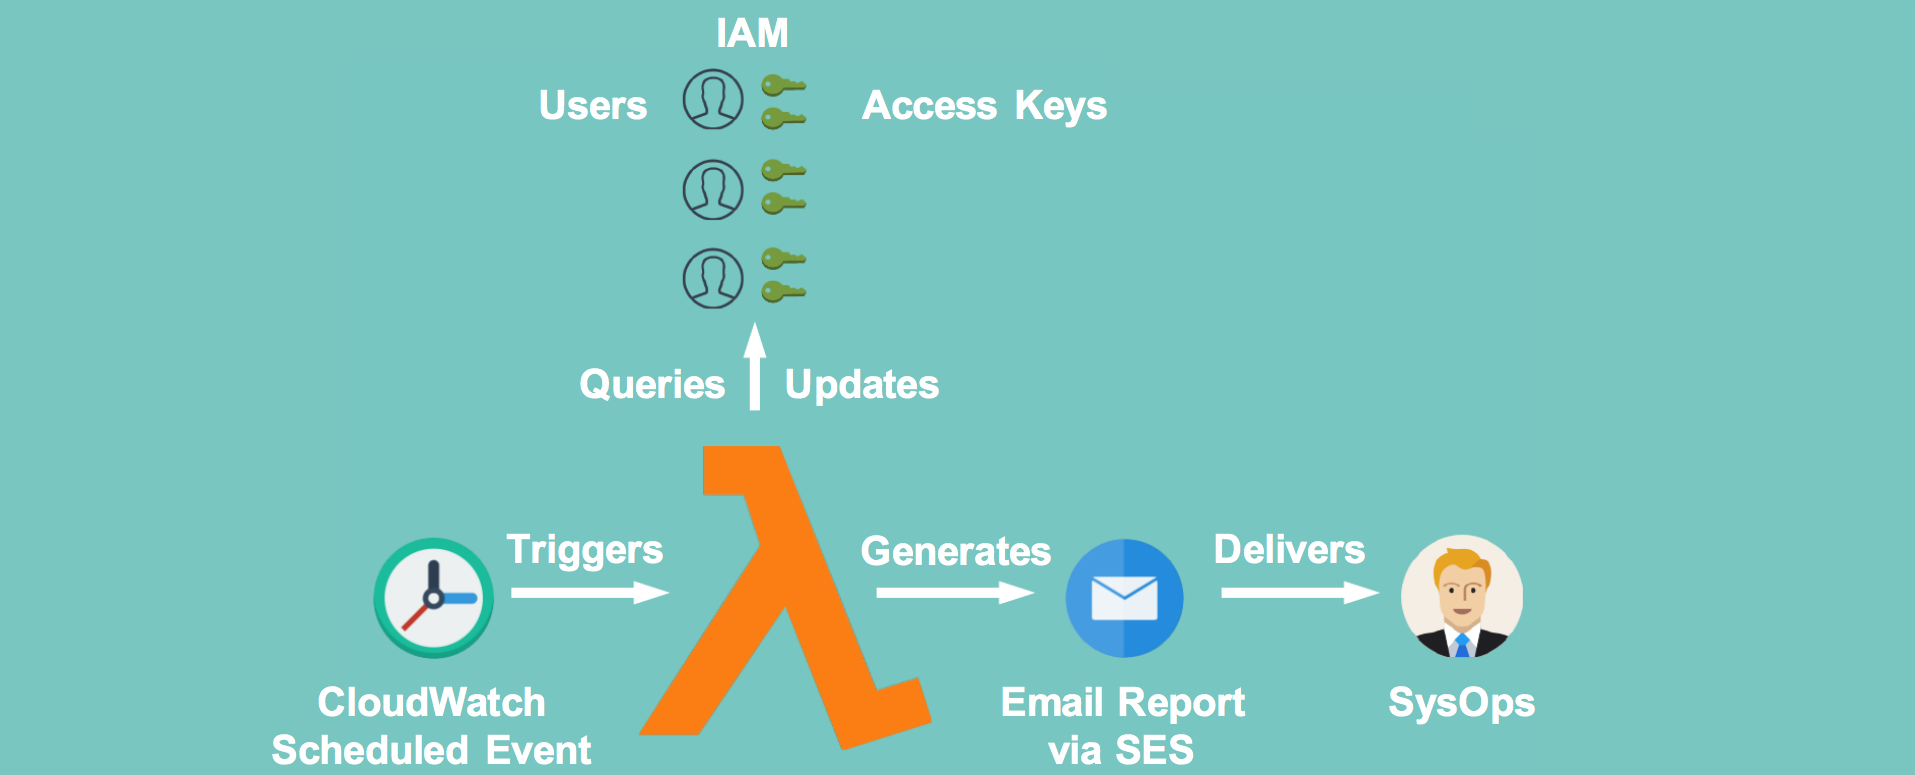 te-papa/aws-key-disabler
نص برمجي صغير لـ Lambda يعطل مفاتيح الوصول الأقدم من عدد معين من الأيام.
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
 mrash/fwknop
تفويض الحزمة الواحدة > طرق المنافذ
 9aylas/backdooring-zmm100-fingerprint-devices
تجاوز المصادقة & زرع الأبواب الخلفية تلقائيًا في الأجهزة
 d0ge/sign-saboteur
SignSaboteur هي إضافة لـ Burp Suite لتحرير، توقيع، والتحقق من مختلف رموز الويب الموقعة.
 mvelazc0/badzure
يقوم BadZure بأتمتة نشر مستأجرين من Entra ID واشتراكات Azure مُهيَّأة بشكل خاطئ عن قصد، وملؤها بكيانات متنوعة ومسارات هجوم قابلة للتكوين والتنقل.
 kviklet/kviklet
تدفق مراجعة/موافقة شبيه بـ Pull Request لاستعلامات قاعدة البيانات. للوصول السلس والمتوافق للمهندسين إلى الإنتاج.
 nilsteampassnet/teampass
مدير كلمات المرور التعاوني








